
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 bi-zone/cve-2024-7965
يحتوي هذا المستودع على PoC لـ CVE-2024-7965. هذه هي الثغرة الأمنية في V8 التي تحدث فقط داخل ARM64.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
مضاد الفيروسات لمصنوعات الذكاء الاصطناعي وجدار حماية RAG. أداة تحليل ثابتة تفحص النماذج ودفاتر الملاحظات بحثًا عن RCE، ومجموعات البيانات ومستندات RAG…
 binsec/xyntia
Xyntia، أداة إزالة التعتيم (deobfuscator) بالصندوق الأسود
 nccgroup/cq
ماسح أمان التعليمات البرمجية السريع مصمم لمراجعة أمان التعليمات البرمجية اليدوية من قبل الخبراء. يخرج النتائج المرتبطة بالأسطر إلى ملفات نصية لسهولة…
 llvmparty/striga
مُحوِّل تجريبي من x86-64 إلى LLVM IR بلغة Python يترجم لغة الآلة إلى IR قابل للتحليل لأغراض الهندسة العكسية والتحسين وتحليل معالجات الآلة الافتراضية.
 owasp/agent-security-regression-harness
اختبار انحدار أمني قابل للتنفيذ للتطبيقات الوكيلة والأنظمة المتكاملة مع MCP.
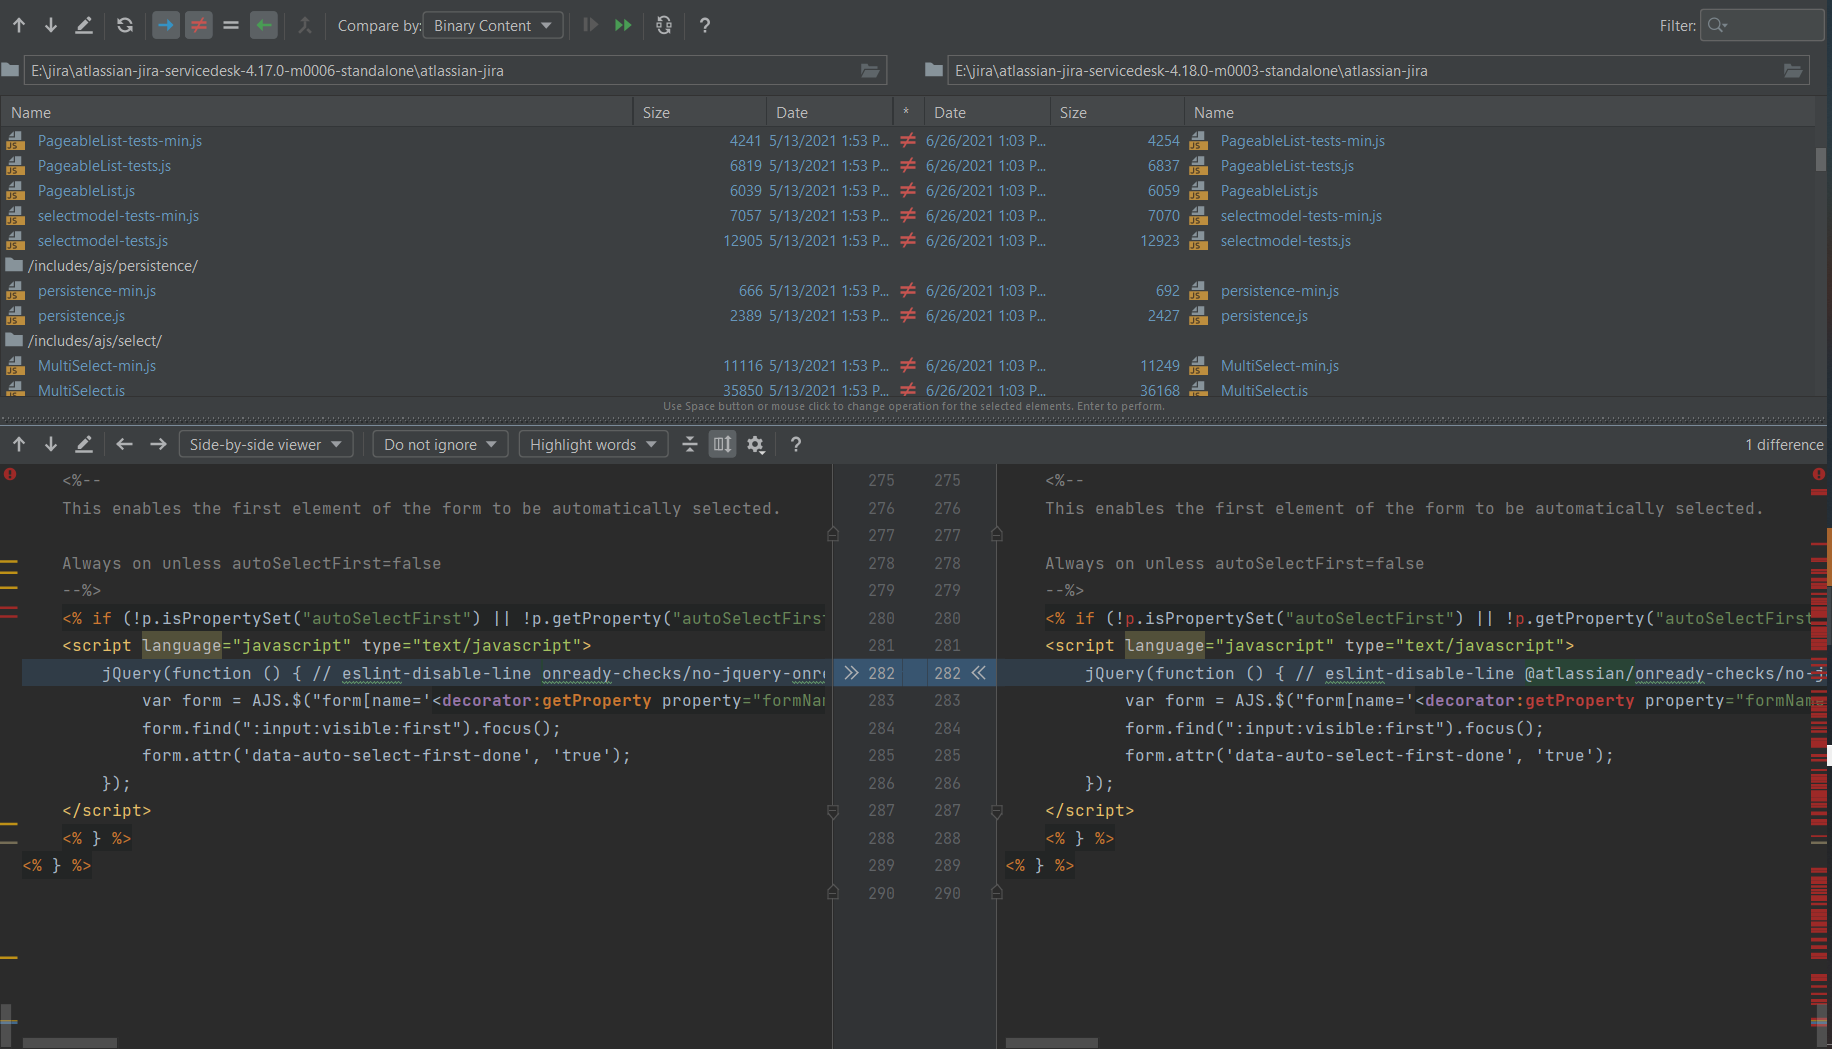 petrusviet/cve-2021-39115
حقن القوالب في قوالب البريد الإلكتروني يؤدي إلى تنفيذ الأكواد على خادم إدارة خدمات جيرا
 momenbasel/vulnhawk
ماسح SAST مدعوم بالذكاء الاصطناعي يكتشف تجاوز المصادقة، IDOR، والأخطاء المنطقية التي يغفل عنها Semgrep/CodeQL. إجراء GitHub مجاني. يدعم Python،…
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بعد
 brianwrf/wordpress_4.9.8_rce_poc
PoC بسيط لـ WordPress RCE (امتياز المؤلف)، انظر إلى CVE-2019-8942 و CVE-2019-8943.
 owasp/cwe-tool
أداة اكتشاف CWE تعمل عبر سطر الأوامر، مبنية على قاعدة بيانات OWASP / CAPSEC الخاصة بالتعداد المشترك لنقاط الضعف (Common Weakness Enumeration).
 owasp/tcasvs
معيار OWASP للتحقق من أمان تطبيقات العميل السميك
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: هروب من صندوق الرمل js2py، تجاوز قيد استيراد pyimport.
 pelock/jobfuscator
إخفاء كود مصدر جافا لحمايته من الهندسة العكسية، وفك الترجمة، وسرقة الملكية الفكرية. يعيد تسمية المتغيرات/الدوال، ويشفر السلاسل النصية، ويُعمّي تدفق…
 nightwatchcybersecurity/gitbleed_tools
نصوص برمجية Shell لاستنساخ ومرآة مستودعات Git، وحساب الفروقات، وتشغيل gitleaks لكشف الأسرار المخفية في الالتزامات المحذوفة أو المعاد تعيينها.
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
مفتش دلالي لـSQL — يكتشف الأخطاء مثل العد المزدوج الناتج عن التوسع (fan-out double-counting)، وانتهاكات الجمعية (additivity violations)، ومفاتيح…








