
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 momenbasel/malware-check
أداة تحليل ثابت وديناميكي للكشف عن التعليمات البرمجية الضارة والملفات الثنائية المشبوهة وانتهاكات الخصوصية
 nova-hunting/nova-tracer
NOVA - نظام حماية كلود كود من هجمات حقن الأوامر
 trailofbits/ruzzy
مختبر إرشادي بالتغطية لرمز Ruby الخالص وامتدادات Ruby C
 crytic/caracal
محلل ثابت لعقود Starknet الذكية
 youssefnoob003/sindrikit
مكتبة C أساسية لبناء قدرات هجومية موثوقة تشغيليًا
 synacktiv/depfuzzer
يفحص تبعيات المشروع للكشف عن ثغرات الارتباك في التبعيات (Dependency Confusion) ويتحقق من مخاطر الاستيلاء على البريد الإلكتروني لمالك الحزمة عبر عدة…
 gadievron/honeyslop
كناري الكود لفرز تقارير الثغرات الأمنية المهلوسة ('slop') بسرعة
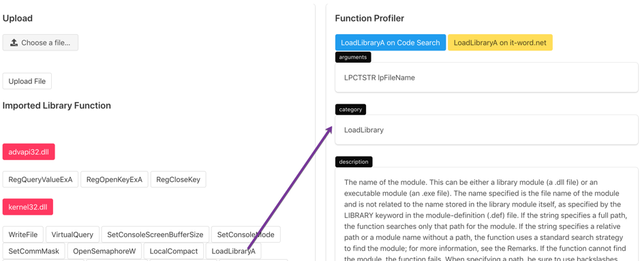 mohitdabas/malwinx
مجرد تطبيق ويب عادي باستخدام Flask لفهم win32api مع مقتطفات كود ومراجع.
 advanced-threat-research/creosote
Creosote هو حلنا للبحث عن ثغرة tarfile الموصوفة في CVE-2007-4559.
 use-tusk/tusk-cli
مجموعة اختبارات آلية مع تسجيل وإعادة تشغيل حركة المرور الحية.
 peterhackz/zyrox
Zyrox: إضافة تشويش أثناء التجميع مبنية على LLVM.
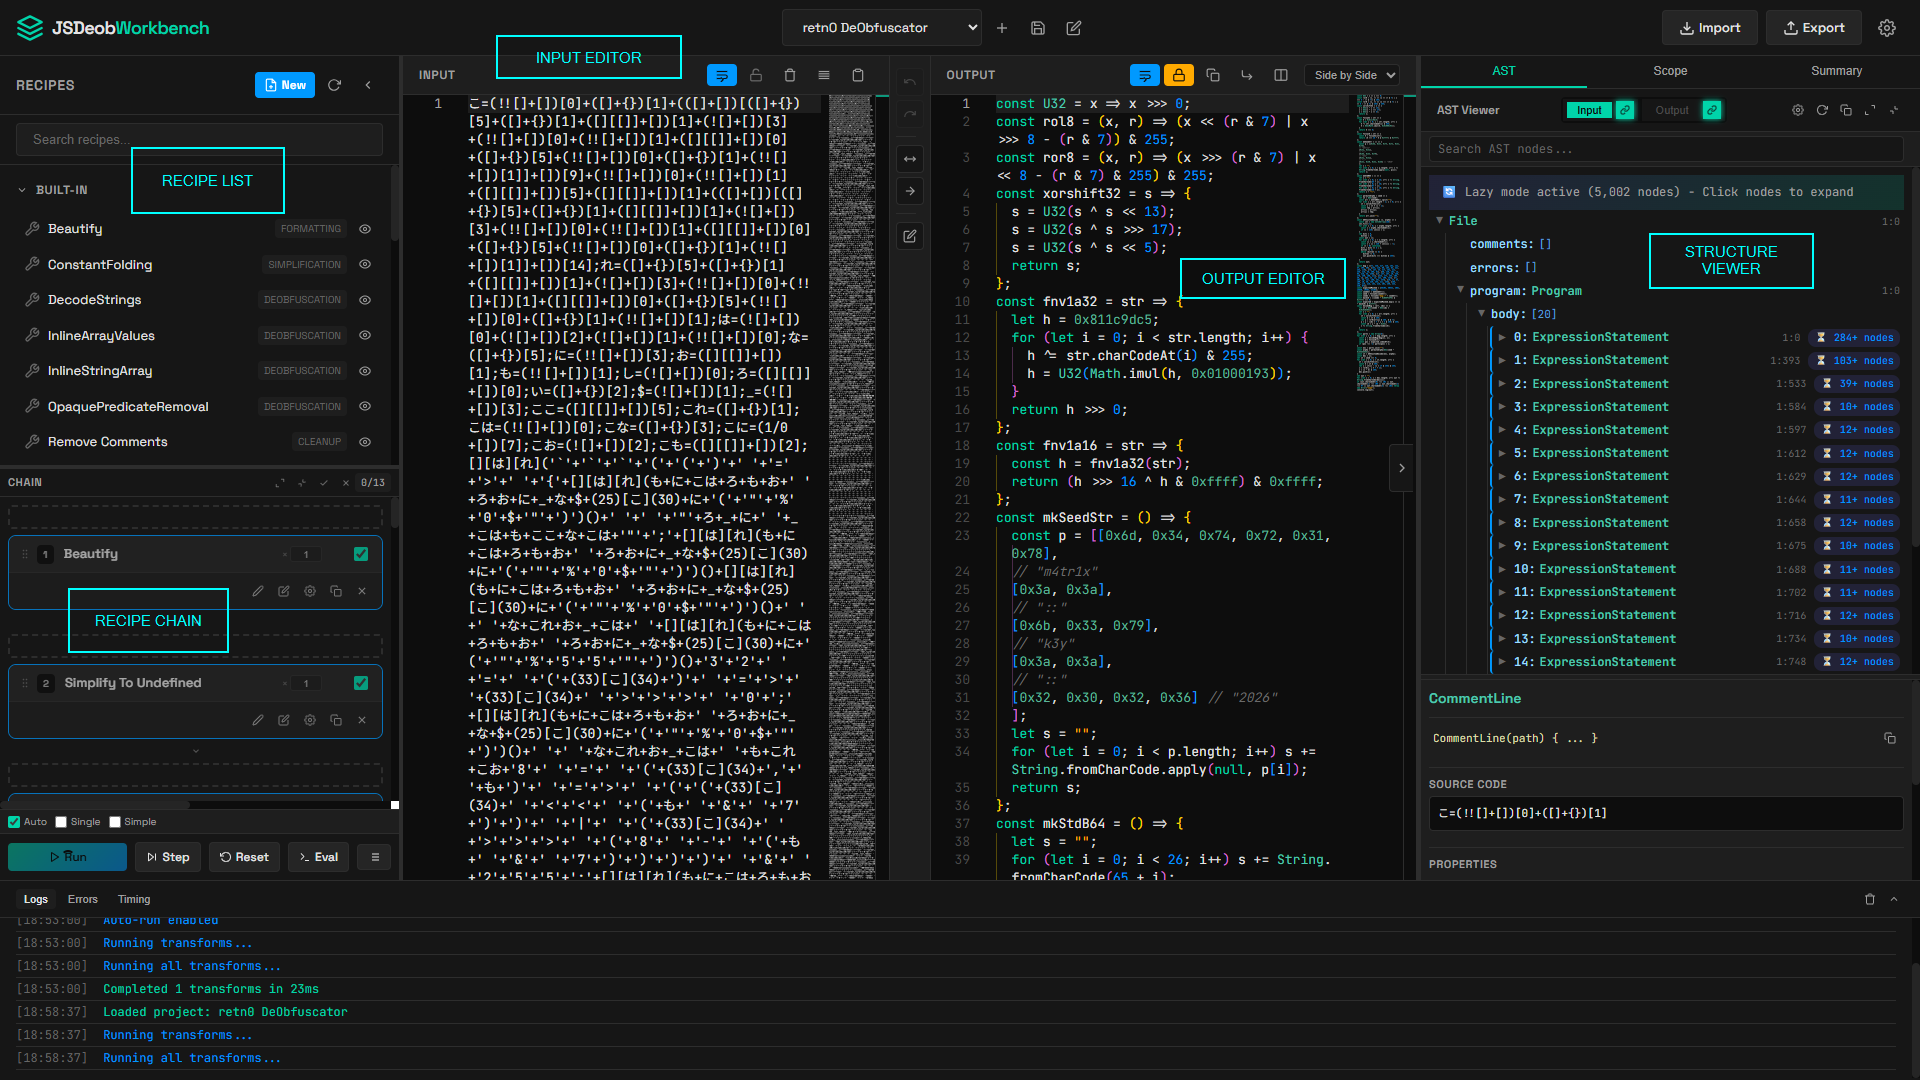 owl4444/jsdeob-workbench
قم بهندسة عكسية لجافا سكريبت مبهمة بصريًا. قم بتسلسل التحويلات، وافحص تغييرات AST، واكتب إضافات إزالة الإبهام قابلة لإعادة الاستخدام.
 password123456/certverify
ماسح ضوئي يتعامل مع الملفات التي تحتوي على شهادات توقيع تعليمات برمجية مخترقة أو غير موثوقة مكتوب بلغة بايثون.
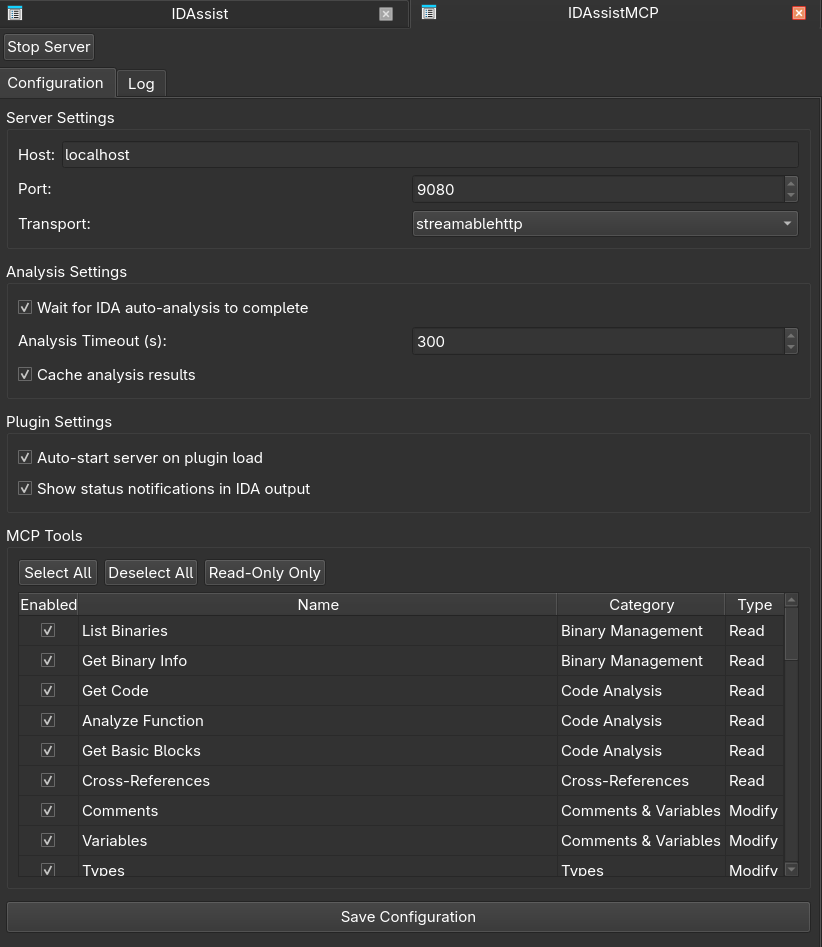 symgraph/idassistmcp
إضافة خادم MCP مستقلة لـ IDA Pro.
 nccgroup/ghostrings
نصوص برمجية لـ Ghidra لاستعادة تعريفات السلاسل النصية في ملفات Go الثنائية
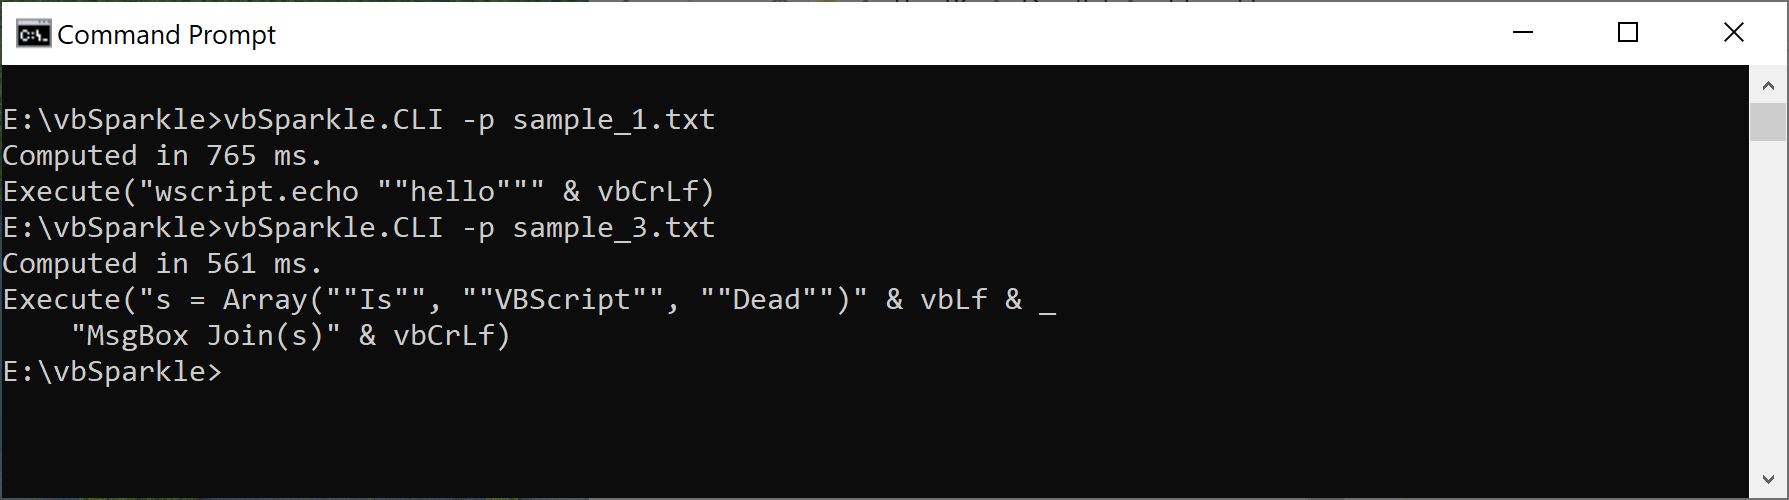 airbus-cert/vbsparkle
مزيل تعتيم للشيفرة المصدرية (source-to-source) للغتَي VBScript وVBA مع تقييم جزئي (partial-evaluation)
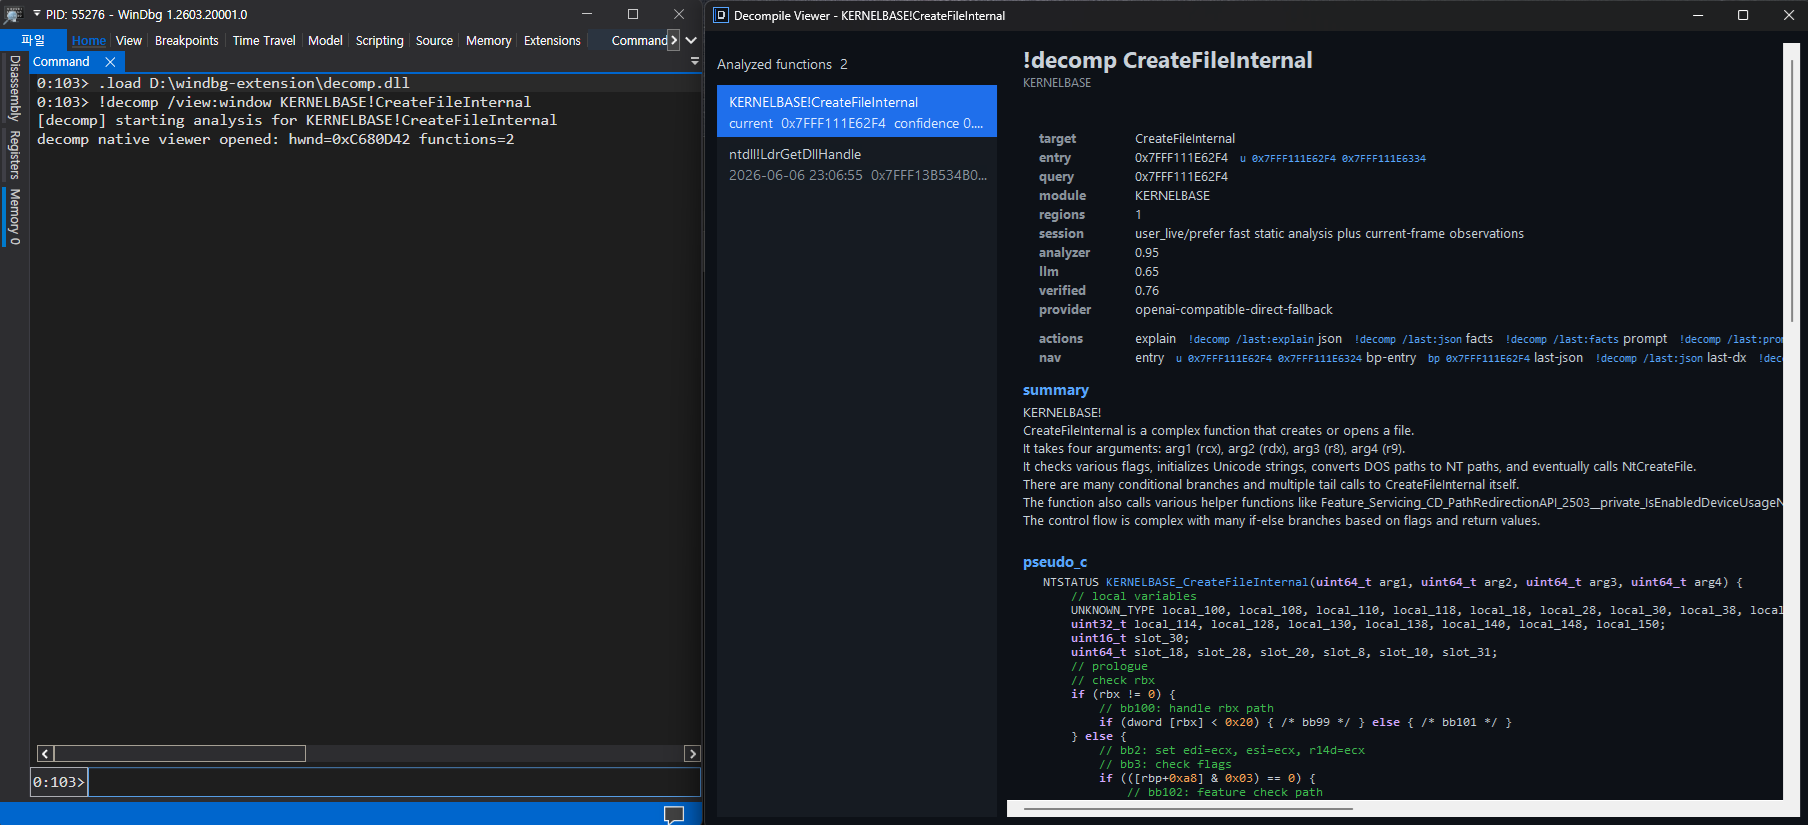 kernullist/windbg-decompile-ext
إضافة WinDbg x64 تفكّك الدوال الحية وتستخدم نموذج LLM لإنتاج شبه كود متحقق منه.
 jpiechowka/jenkins-cve-2016-0792
استغلال لثغرة التسلسل في Jenkins - CVE-2016-0792








