
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 c53elyas/cve-2023-33733
شرح تقني مفصّل واستغلال إثبات المفهوم (Proof-of-Concept) لثغرة CVE-2023-33733، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في مكتبة Reportlab الخاصة بلغة…
 firelock-ai/kin
التحكم في الإصدارات القائم على الرسم البياني الدلالي للشيفرة المكتوبة بواسطة الذكاء الاصطناعي. يتتبع الكيانات والعلاقات بدلاً من فروقات الملفات، مما…
 soxoj/gitcolombo
🧬 استخراج وتحليل معلومات المساهمين من مستودعات git
 masahiro331/cve-2019-10758
استغلال إثبات المفهوم لـ CVE-2019-10758، يوضح تنفيذ التعليمات البرمجية عن بُعد في mongo-express عبر حقن مستندات مصممة. يتضمن حمولات curl وقائمة على…
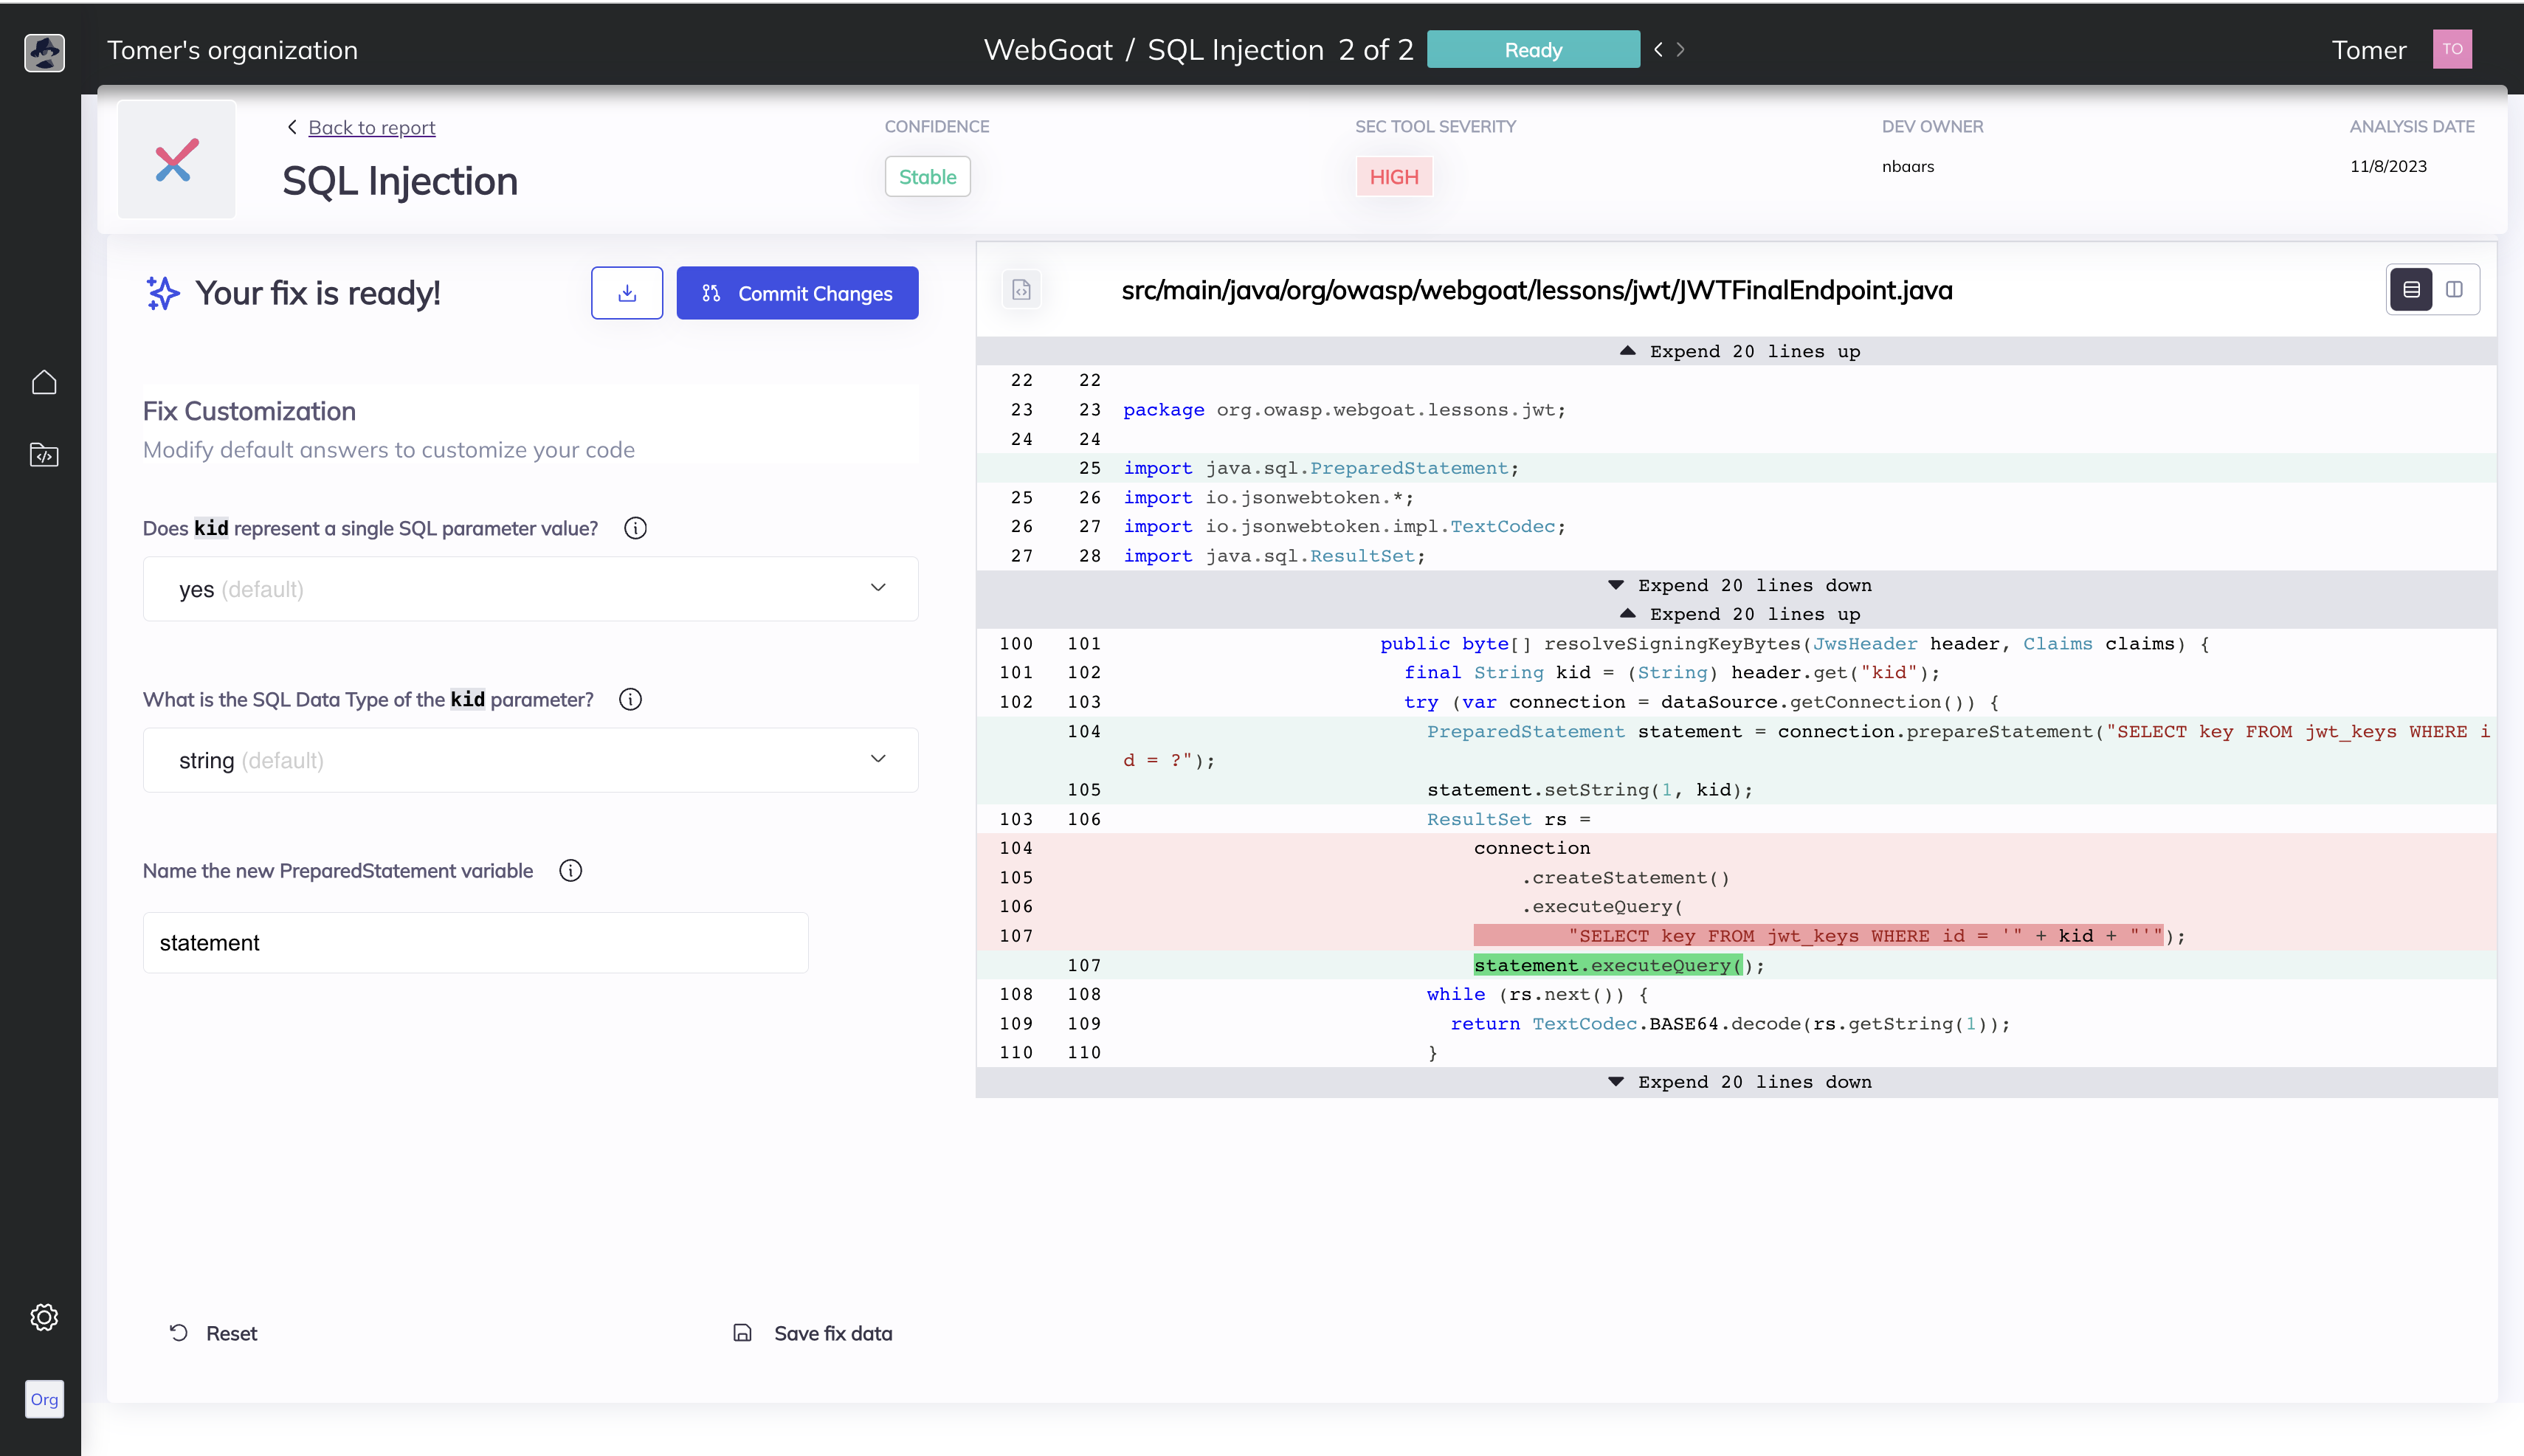 mobb-dev/bugsy
إصلاح تلقائي للثغرات الأمنية في كودك.
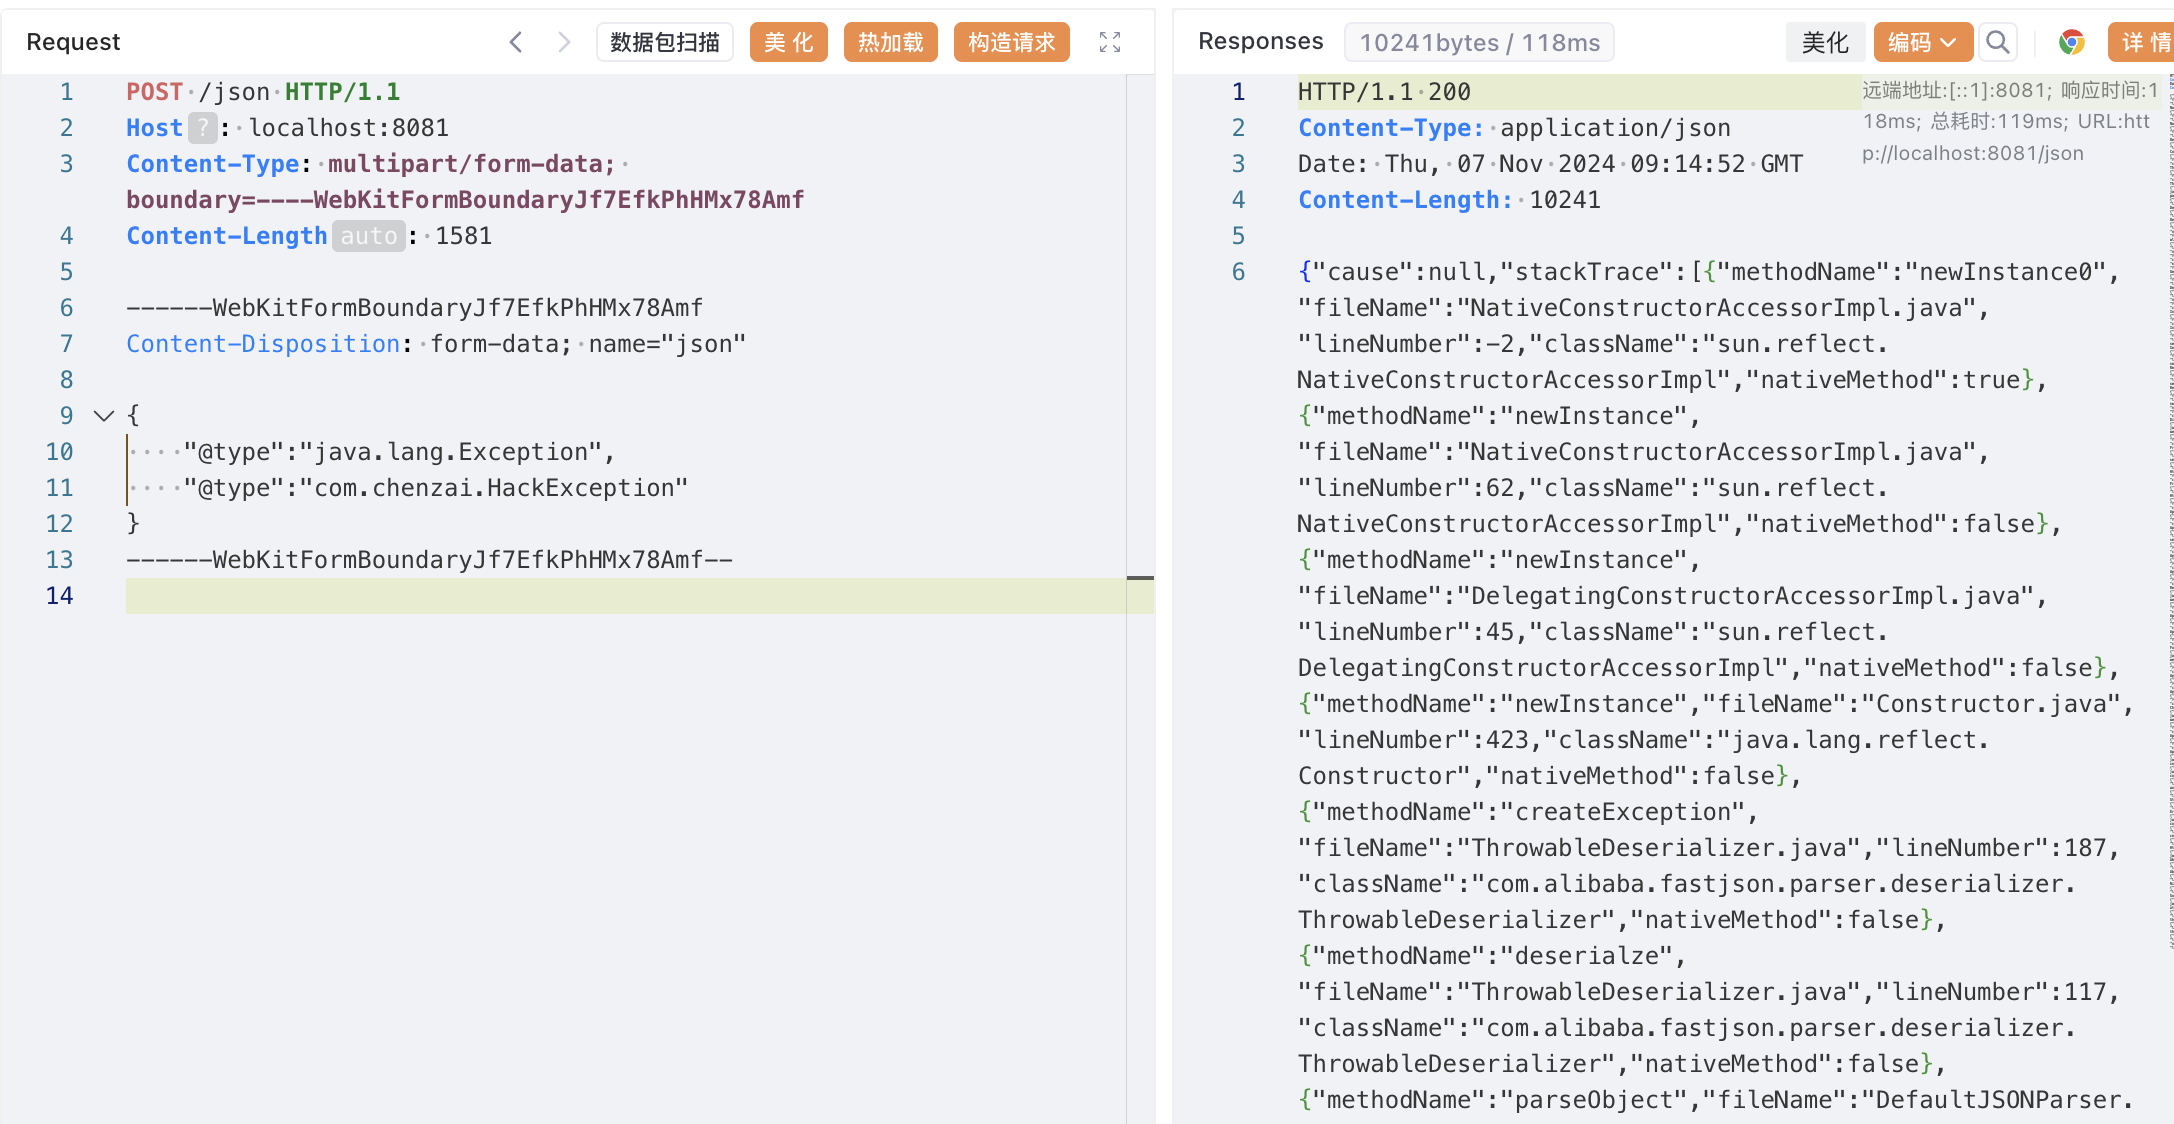 luelueking/cve-2022-25845-in-spring
استغلال CVE-2022-25845 (fastjson 1.2.80) لبيئات Spring مع PoC خطوة بخطوة، وقراءة الملفات، وكتابة ملفات عشوائية عبر سلاسل إلغاء التسلسل…
 67-6f-64/antioreans-codedevirtualizer
إضافة IDA 6.8 تقوم بإلغاء المحاكاة الافتراضية لآلة FISH الافتراضية الخاصة بـ Themida (2.2.5.0-2.2.7.0)، مما يستعيد الكود الأصلي من الملفات الثنائية…
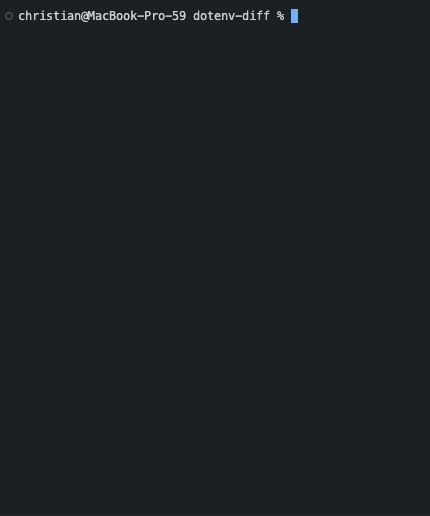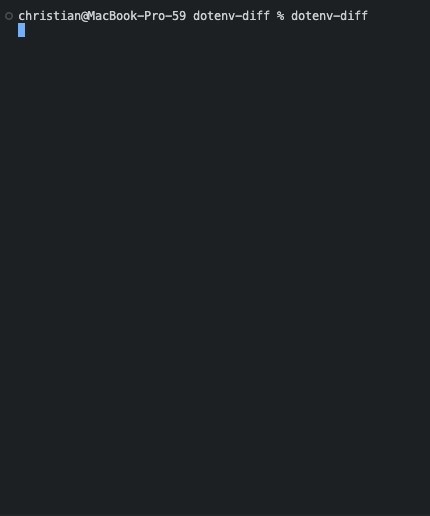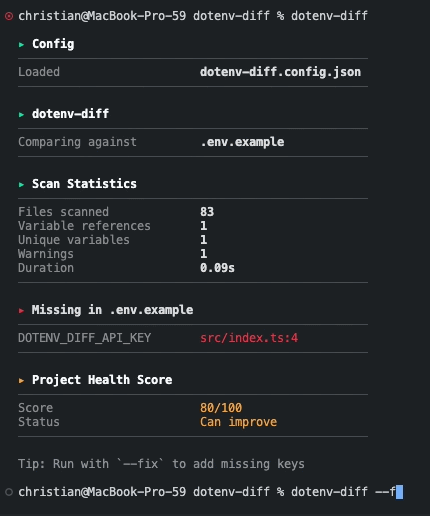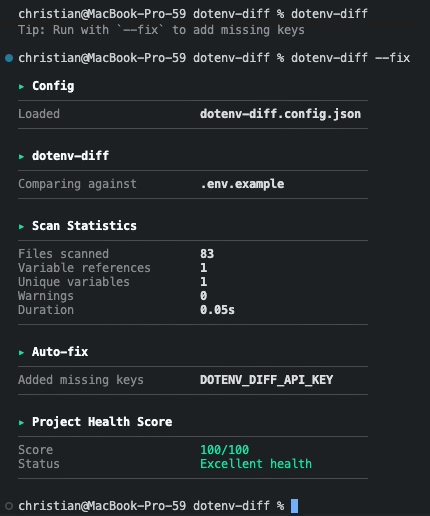 chrilleweb/dotenv-diff
تحقق من استخدام متغيرات البيئة في قاعدة الكود البرمجي
 nccgroup/ccs
ماسح ضوئي يعتمد على التعبيرات النمطية لاكتشاف بيانات الاعتماد الثابتة في قواعد الأكواد، مصمم للتكامل مع CI/CD مع دعم تعليقات القمع ومعدلات منخفضة من…
 r00tkitsmm/pishi
Pishi هي أداة تغطية كود مثل kcov لنظام macOS.
 calebstewart/peach
إطار عمل بسيط لمسح الثغرات الأمنية
 vladko312/research_successful_errors
ورقة بيضاء تقدم تقنيات عمياء مبنية على الأخطاء والأخطاء المنطقية (Boolean) لحقن القوالب (SSTI) وحقن الأكواد، مع حمولات عالمية لست لغات برمجة وتكامل…
 soheilkhodayari/jaw
JAW: إطار تحليل أمني قائم على الرسوم البيانية لجافا سكريبت من جانب العميل
 jonwiggins/xmloxide
إعادة تنفيذ خالص بلغة Rust لمكتبة libxml2
 elevenpaths/neto
Neto | أداة لتحليل إضافات المتصفح
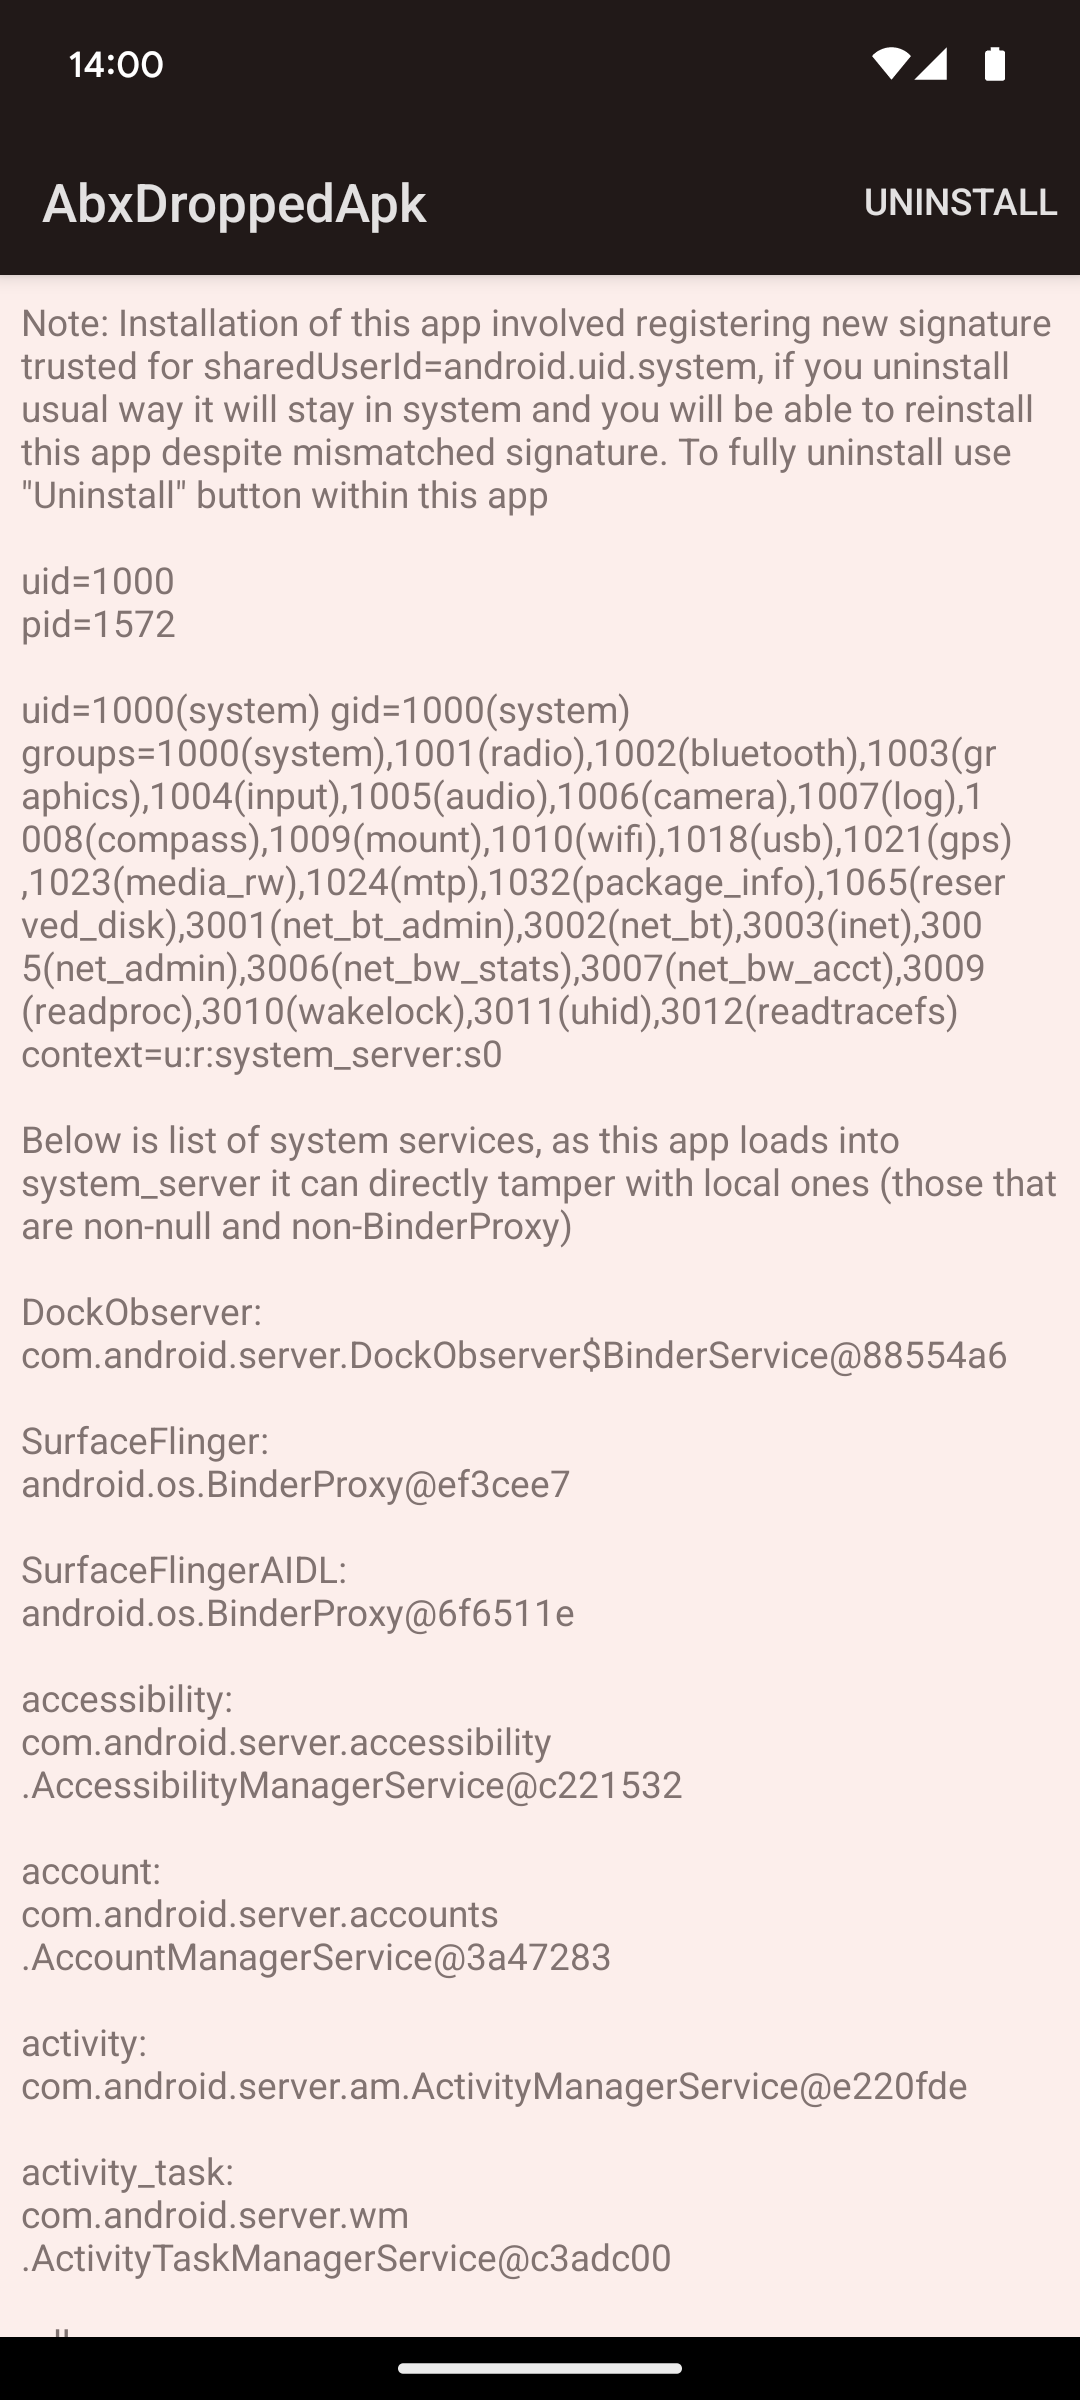 michalbednarski/abxoverflow
تقرير واستغلال لثغرة CVE-2024-34740، فيض عدد صحيح في BinaryXmlSerializer في أندرويد يؤدي إلى كتابة ملف إلى system_server ومن ثم إلى تنفيذ كود داخل…
 momenbasel/malware-check
أداة تحليل ثابت وديناميكي للكشف عن التعليمات البرمجية الضارة والملفات الثنائية المشبوهة وانتهاكات الخصوصية
 nova-hunting/nova-tracer
NOVA - نظام حماية كلود كود من هجمات حقن الأوامر








