
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
gitcolombo — 🧬 استخراج وتحليل معلومات المساهمين من مستودعات git | Kitploit

أدوات/GitHubGitHub/soxoj/gitcolombo
الاستخبارات مفتوحة المصدر (OSINT)تحليل الكودجمع المعلومات
GitHubsoxoj/gitcolombo

gitcolombo

🧬 استخراج وتحليل معلومات المساهمين من مستودعات git
عرض المستودعالموقع الإلكتروني
931248منذ 2 أشهرتمت المراجعة من قبل Kitploit
مشاركة

Gitcolombo

Gitcolombo

أداة استخبارات مفتوحة المصدر (OSINT) تستخرج الهويات — الأسماء، البريد الإلكتروني، والروابط بين الحسابات التي تبدو غير مرتبطة — من مستودعات git وجيثب.

  • واجهة Python سطر الأوامر (gitcolombo.py) — تستنسخ المستودعات، وتتصفح git log، ويمكنها استدعاء واجهة برمجة تطبيقات جيثب للحصول على إشارات أكثر ثراءً.
  • نسخة الويب (gitcolombo.html) — ملف HTML ثابت واحد؛ افتحه في المتصفح ويمكنك الاستعلام مباشرة عن واجهة برمجة تطبيقات جيثب، بدون تثبيت.

للاطلاع على التفصيل الكامل لمصدر كل بريد إلكتروني/اسم (مفاتيح PGP، الأحداث العامة، بحث الالتزامات، توابع رسائل الالتزام، إلخ) راجع docs.md.

النسخة الويب

مستضافة على https://gitcolombo.soxoj.com — أو افتح gitcolombo.html محلياً. ملف HTML ثابت واحد يستعلم من واجهة برمجة تطبيقات جيثب مباشرة من متصفحك؛ لا تثبيت، لا خادم خلفي.
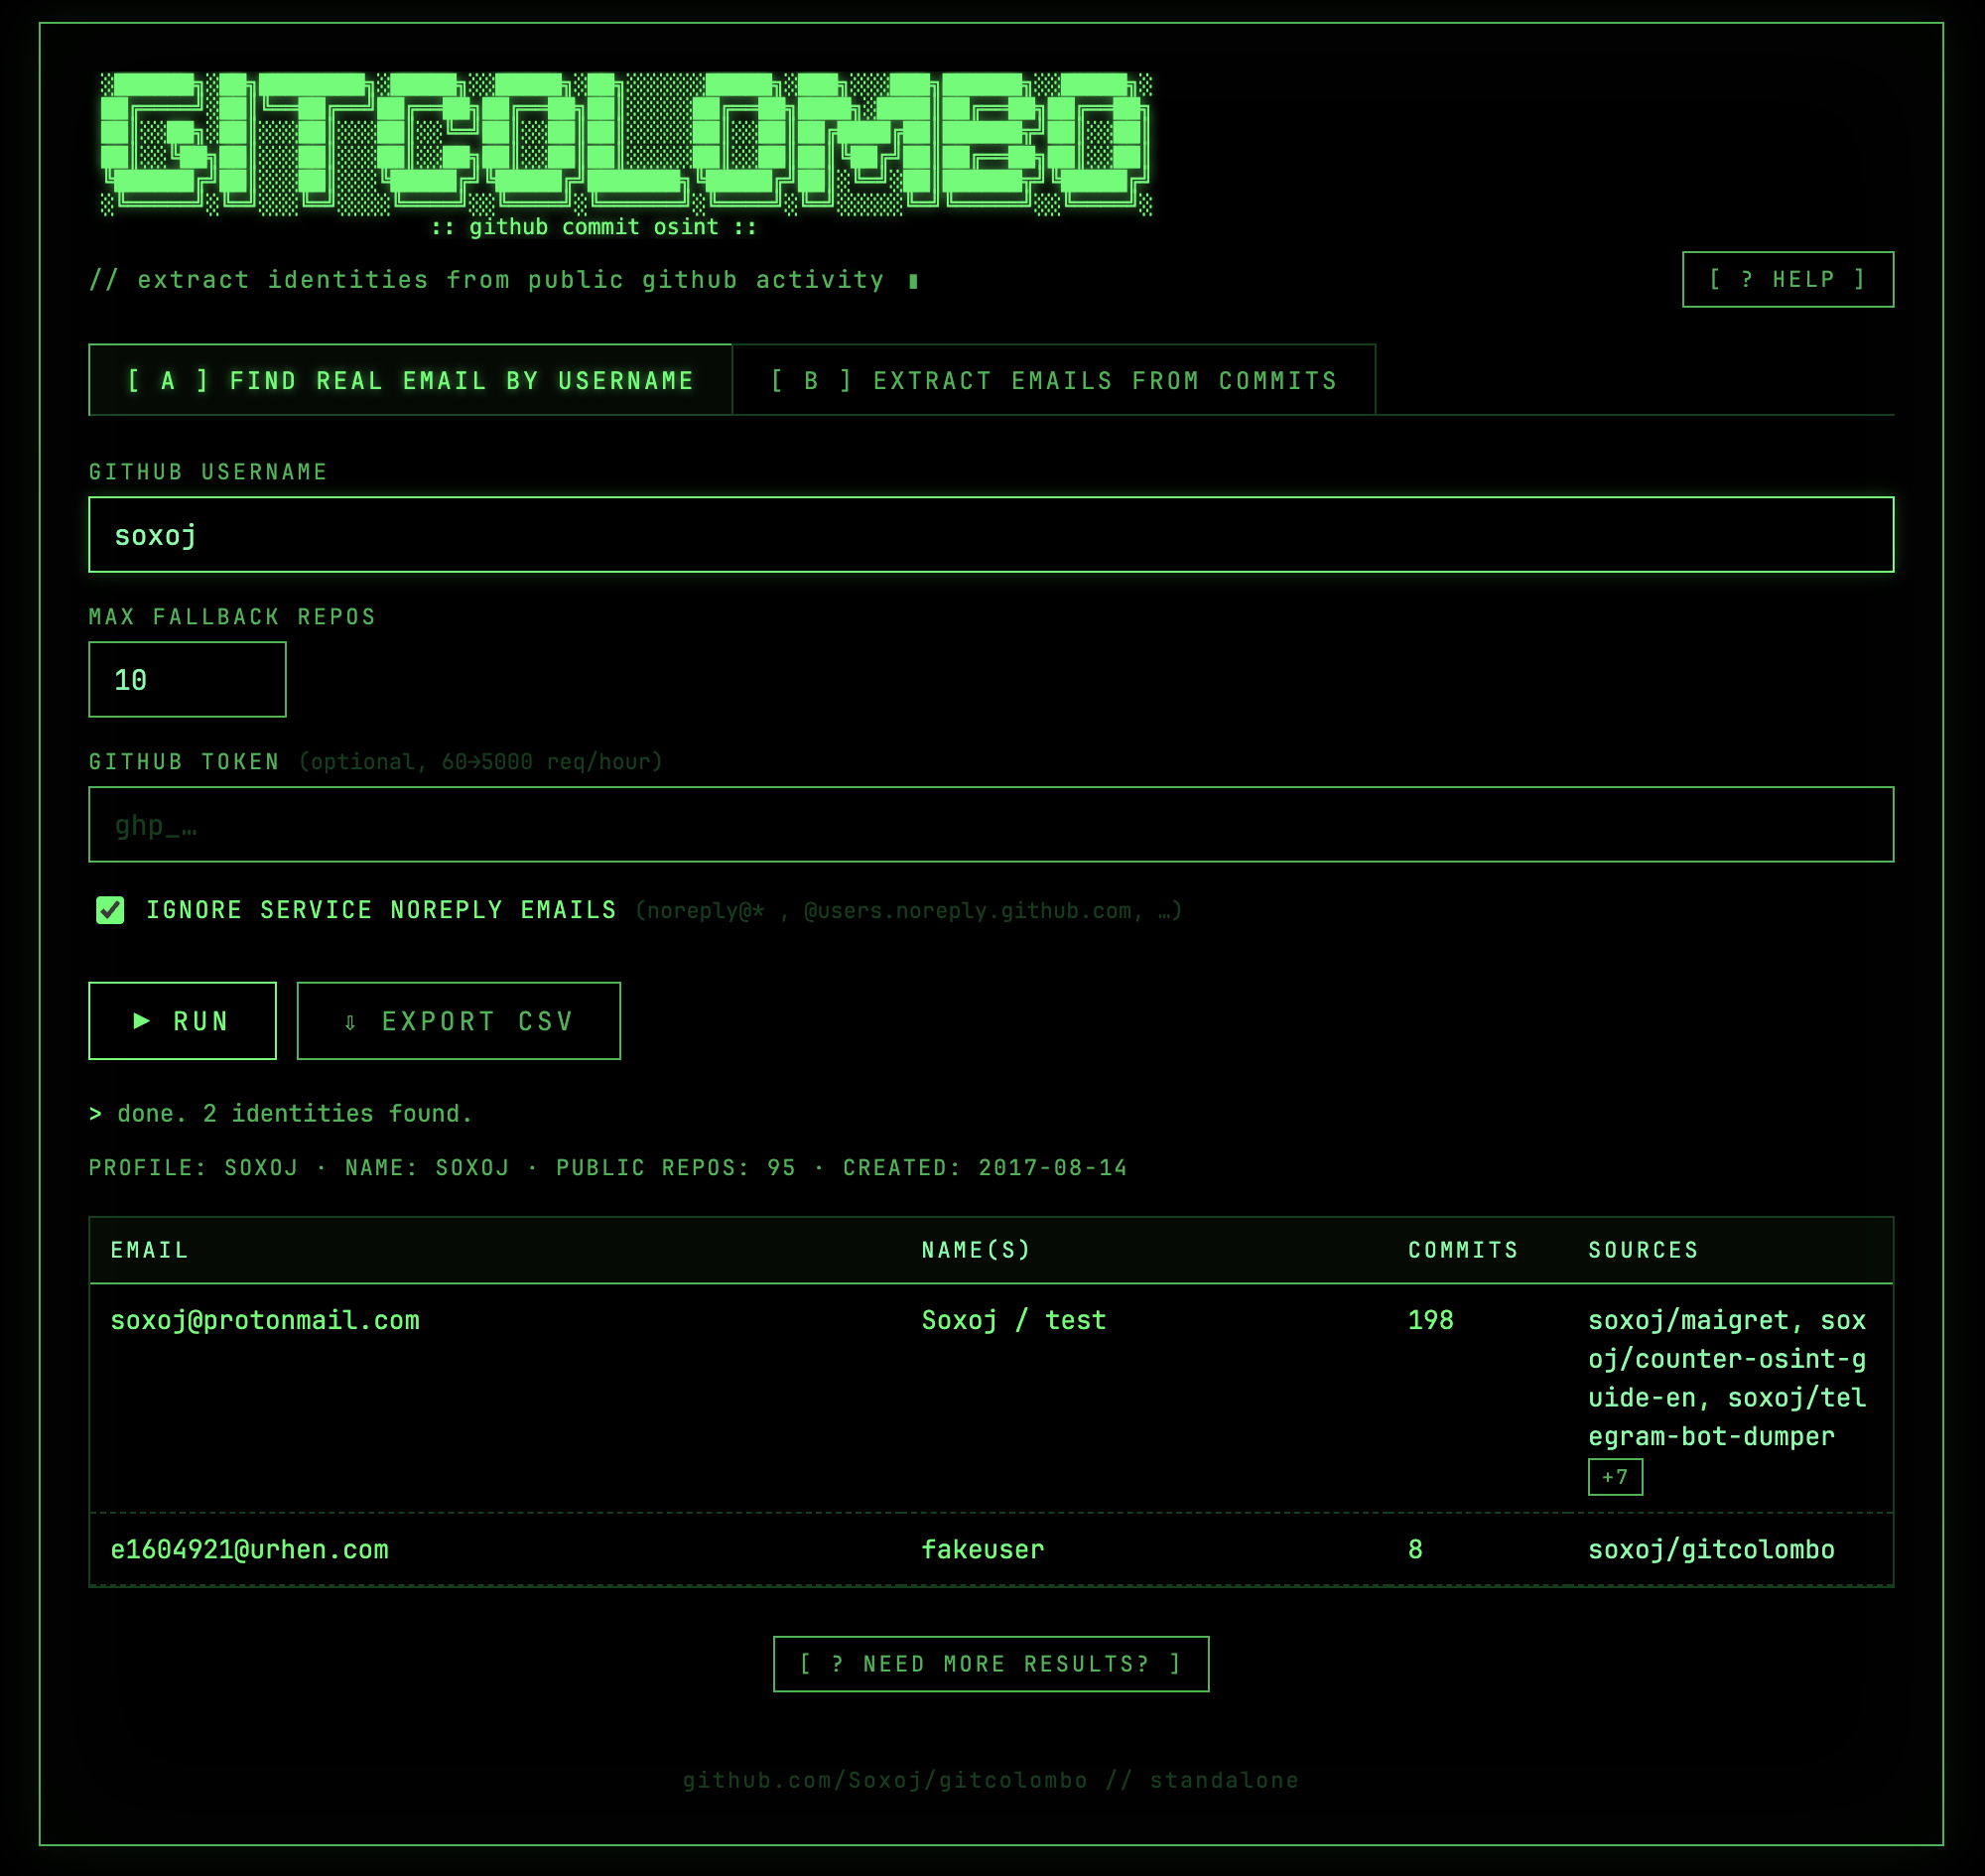
نسخة الويب لجيت كولومبو

التثبيت

يتطلب Python 3.10+ وثنائي git عامل. لا تبعيات خارجية لـ Python.

pip install gitcolombo

أو من المصدر:

git clone https://github.com/Soxoj/gitcolombo
cd gitcolombo
pip install -e .

الاستخدام

# from any git URL
gitcolombo -u https://github.com/Soxoj/maigret

# from a local directory, recursively
gitcolombo -d ./maigret -r

# clone and scan every public repo of a GitHub user/org
gitcolombo --nickname octocat

# API-only: find emails for a GitHub username without cloning
gitcolombo --search Soxoj

# change where remote repos get cloned (default: ./repos)
gitcolombo -u https://github.com/Soxoj/maigret --repos-dir ./clones

يعمل الأمر python -m gitcolombo بنفس الطريقة إذا كنت تفضل عدم وضع السكربت في مسار $PATH.

يتم استنساخ المستودعات البعيدة إلى ./repos/ افتراضياً؛ يمكنك التجاوز باستخدام --repos-dir. للاستنساخ الدفعي لمجموعات GitLab و Bitbucket استخدم ghorg.

المخرجات

  • تفاصيل لكل شخص: الاسم، البريد الإلكتروني، عدد مرات التأليف/الالتزام، وهويات أخرى قد تنتمي لنفس الشخص.
  • رسائل البريد الإلكتروني التي تشترك في اسم واحد.
  • أسماء مختلفة مرتبطة بنفس البريد الإلكتروني.
  • إحصائيات عامة عبر المستودعات الممسوحة.

لماذا يعمل

غالباً ما يقوم المطورون بالالتزام بهوية واحدة (مثل حساب العمل)، ثم يتحولون إلى هوية أخرى (مثل حساب شخصي) ويشغلون git commit --amend، متناسين أن هذا يعيد كتابة الملتزم لكنه يترك المؤلف الأصلي في مكانه. ينفصل الدوران، وهذا التباين هو بالضبط ما يربطه Gitcolombo.

شرح مختصر عن الفرق بين المؤلف والملتزم: https://stackoverflow.com/questions/18750808/difference-between-author-and-committer-in-git

الاختبار

مجموعة اختبارات تعتمد فقط على المكتبة القياسية — لا تبعيات خارجية. من جذر المستودع (بعد pip install -e .):

python3 -m unittest test_gitcolombo -v

الاختبار الشامل ينشئ مستودع git حقيقي في مجلد مؤقت، لذا يجب وجود ثنائي git عامل (يتم تخطي الاختبار في حال عدم وجود git).

تعمل الاختبارات مع كل دفعة وطلب سحب عبر GitHub Actions (.github/workflows/tests.yml) على Python 3.10–3.13.

قراءة إضافية

  • docs.md — طرق الاستخراج، التصنيف، المرشحات، حدود المعدل
  • [RUS] https://telegra.ph/Gitcolombo---OSINT-v-GitHub-03-02

خريطة الطريق

  • إحصائيات إجمالية للمستودعات في مجلد
  • دعم جيثب: استنساخ جميع المستودعات من حساب/مجموعة
  • دعم جيثب: استخراج روابط للحسابات من معلومات الالتزام
  • دعم جيثب: ترقيم صفحات واجهة برمجة التطبيقات
  • استبعاد حسابات "النظام" (مثل [email protected]، @users.noreply.github.com)


  • رسم عكسي للبريد الإلكتروني ← الأسماء (حالياً فقط اسم ← رسائل بريد إلكتروني)
  • روابط بيانية احتمالية بناءً على أسماء/رسائل بريد إلكتروني مشتركة ومسافة ليفنشتاين
  • منصات git شائعة أخرى: GitLab، Bitbucket
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




