
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
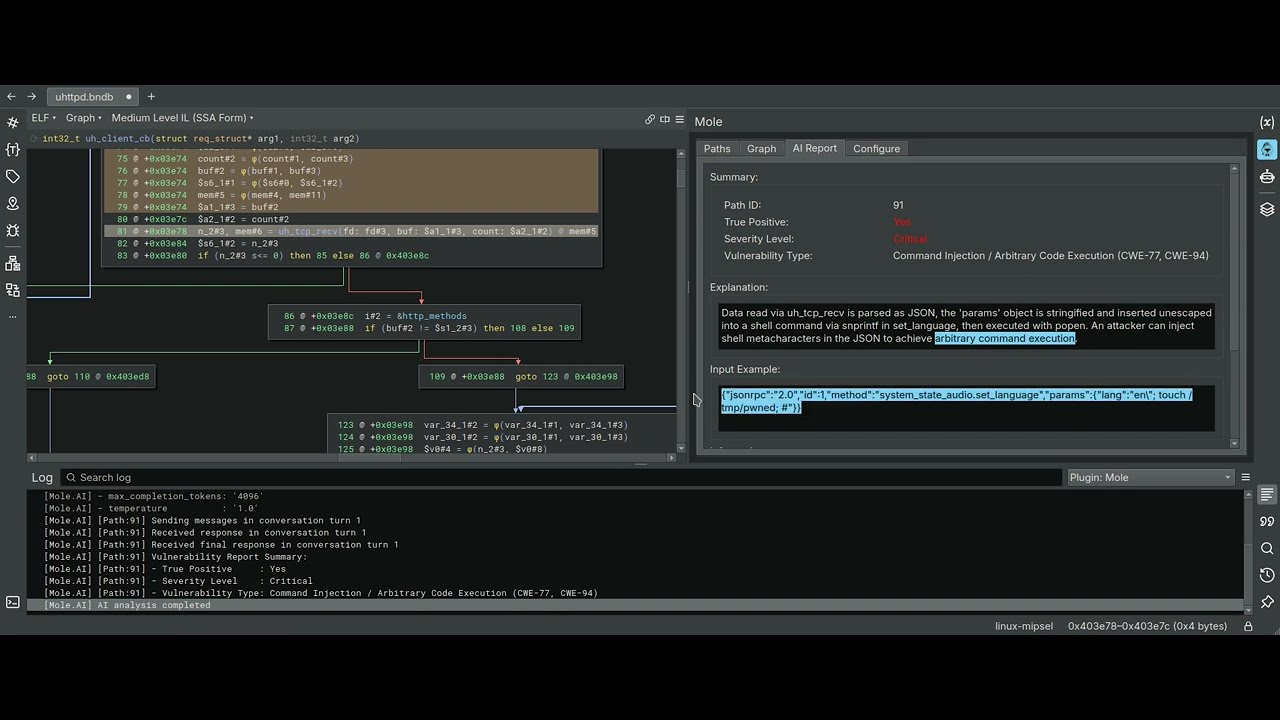
 cyber-defence-campus/mole
مكوّن إضافي لـ Binary Ninja يستخدم التقطيع العكسي للمتغيرات كمحرك لتحليل التلوث الثابت
 shubhamshubhankar/autosource
إطار تحليل كود ثابت آلي مدمج مع SonarQube للكشف المبكر عن الثغرات في الكود المصدري عن طريق مسح مستودعات Git عبر جميع المنصات.
 codewhitesec/httpremotingobjrefleak
موارد إضافية لتسريب واستغلال ObjRefs عبر HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
تطبيق سريع، محمول، وخفيف الوزن لـ COSE + CBOR للأنظمة المضمنة. يدعم PQC، FIPS 140-3، DO-178، وMISRA C. مدعوم من wolfSSL.
 samsung/utopia
توليد تلقائي لمشغلات الفاز (fuzz drivers) استنادًا إلى اختبارات الوحدة (UT)
 trailofbits/gosentry
سلسلة أدوات Go موجّهة نحو الأمن، تركّز على قدرات Fuzzing على أحدث مستوى.
 irsdl/burpsuitejsbeautifier
مُجمِّل JS لـ Burp Suite
 quarkslab/qsynthesis
مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
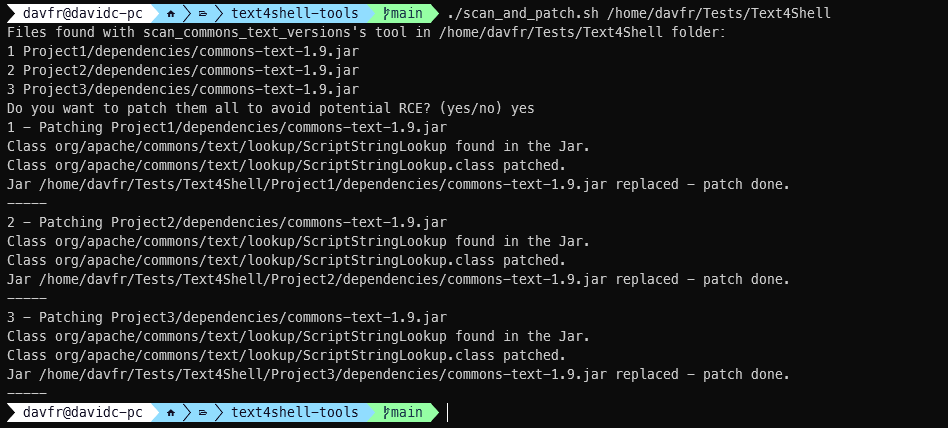 jfrog/text4shell-tools
اكتشاف وإصلاح Apache Commons Text المعرّضة للخطر في ملفات Java بصيغة JAR/WAR؛ اعمل بصمة للفئات وافحص البايت كود بحثًا عن مواقع استدعاء CVE-2022-42889…
 hosch3n/fastjsonvulns
استغلال لـ Fastjson 1.2.80 CVE-2022-25845 يتيح قراءة الملفات عبر AspectJ وتحميل الفئات عن بُعد عبر Groovy لتحقيق التنفيذ عن بُعد (RCE).
 disruptops/cred_scanner
ماسح ضوئي بسيط قائم على الملفات للبحث عن مفاتيح الوصول والمفاتيح السرية المحتملة لـ AWS في الملفات
 rbmm/ntdetours
تطبيق Detours (x64/x86) الذي يستخدم استيراد ntdll فقط
 owasp/sedated
مشروع SEDATED® (محلل بيانات المؤسسات الحساسة للقضاء على الإفصاح)
 jas502n/cve-2019-12384
Jackson Rce لـ CVE-2019-12384
 gach0ng/agentstalker
إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…
 codewhitesec/unmarshalpwn
POC لـ CVE-2018-0824
 agrawalsmart7/scodescanner
أداة فحص تحليل ثابتة تعمل عبر واجهة الأوامر، تكتشف الثغرات الأمنية الحرجة في كود مصدر PHP و YAML باستخدام قواعد semgrep مخصصة، مع تكامل مع Jira و…








