#1
 nmantani/fileinsight-plugins
FileInsight-plugins: صندوق أدوات فك التشفير لمحرر السداسي العشري FileInsight من McAfee لتحليل البرمجيات الخبيثة
 joshuavanderpoll/cve-2021-3129
استغلال Laravel RCE PoC - CVE-2021-3129 (سهل الاستخدام مع الكشف التلقائي عن مسار السجل)
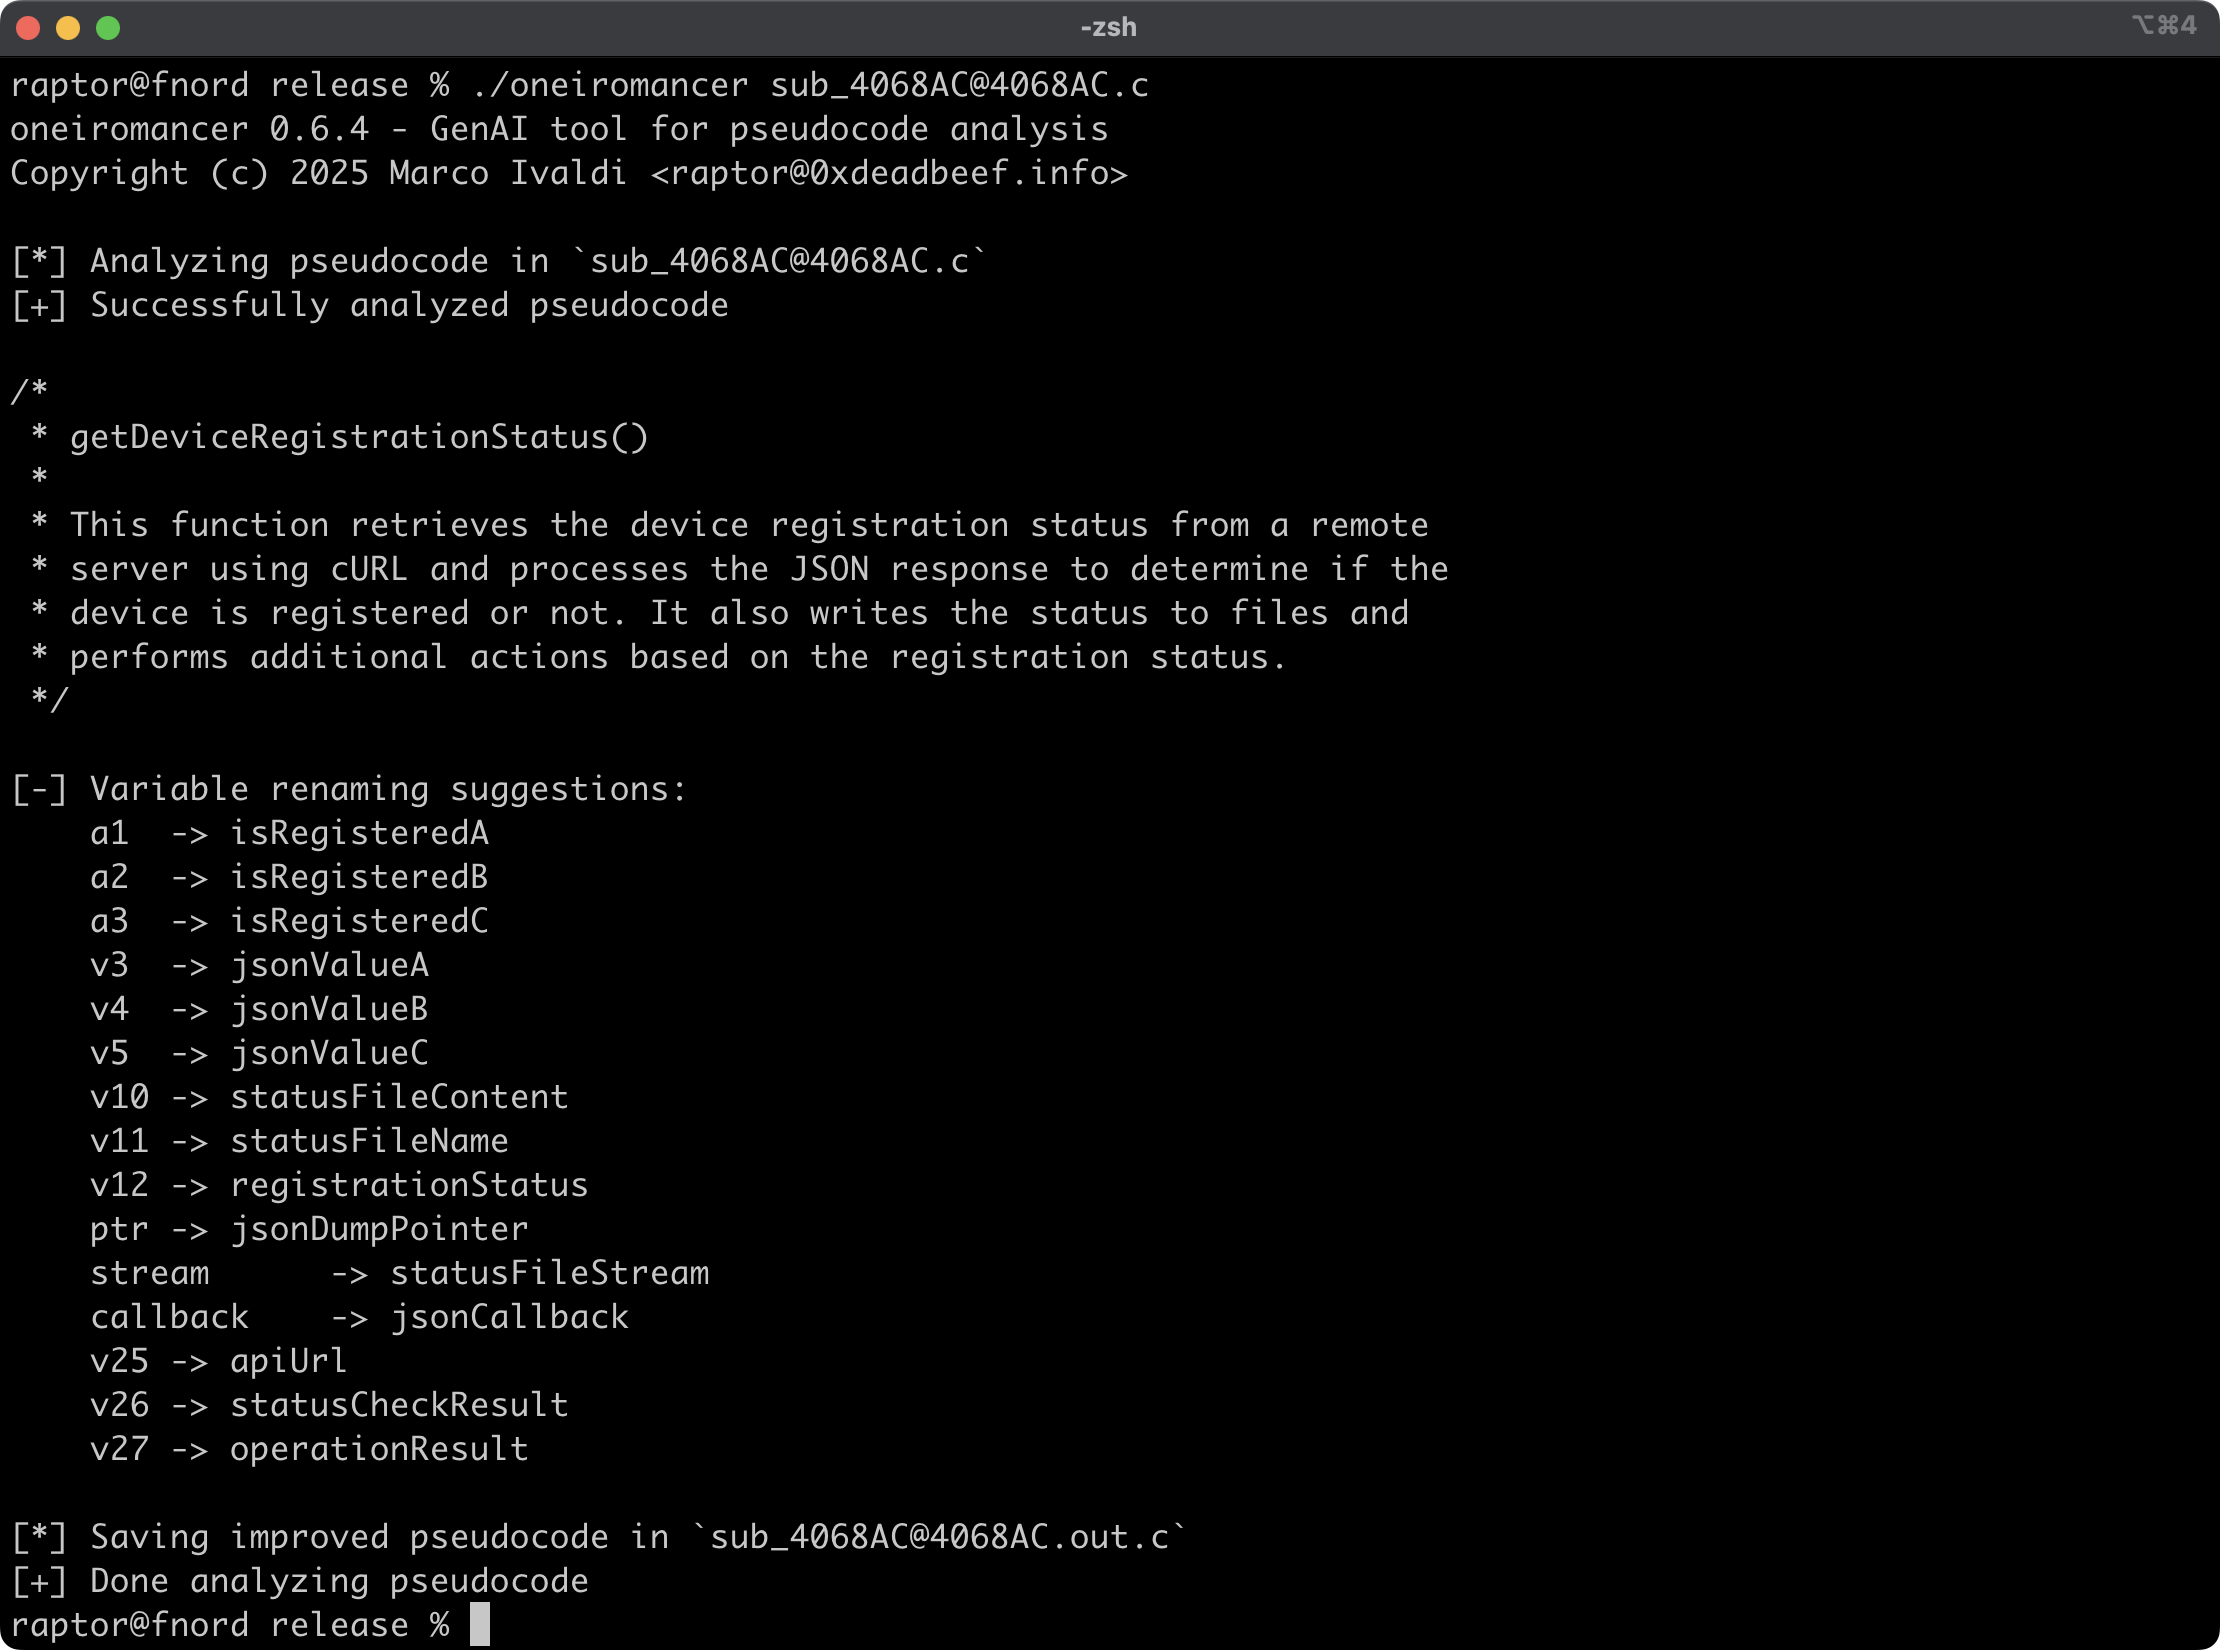 0xdea/oneiromancer
مساعد هندسة عكسية يستخدم نموذج لغوي كبير (LLM) يعمل محليًا للمساعدة في تحليل الكود الزائف.
 thebabush/llvm-jutsu
تعمية ضد LLM عبر عد الأصابع
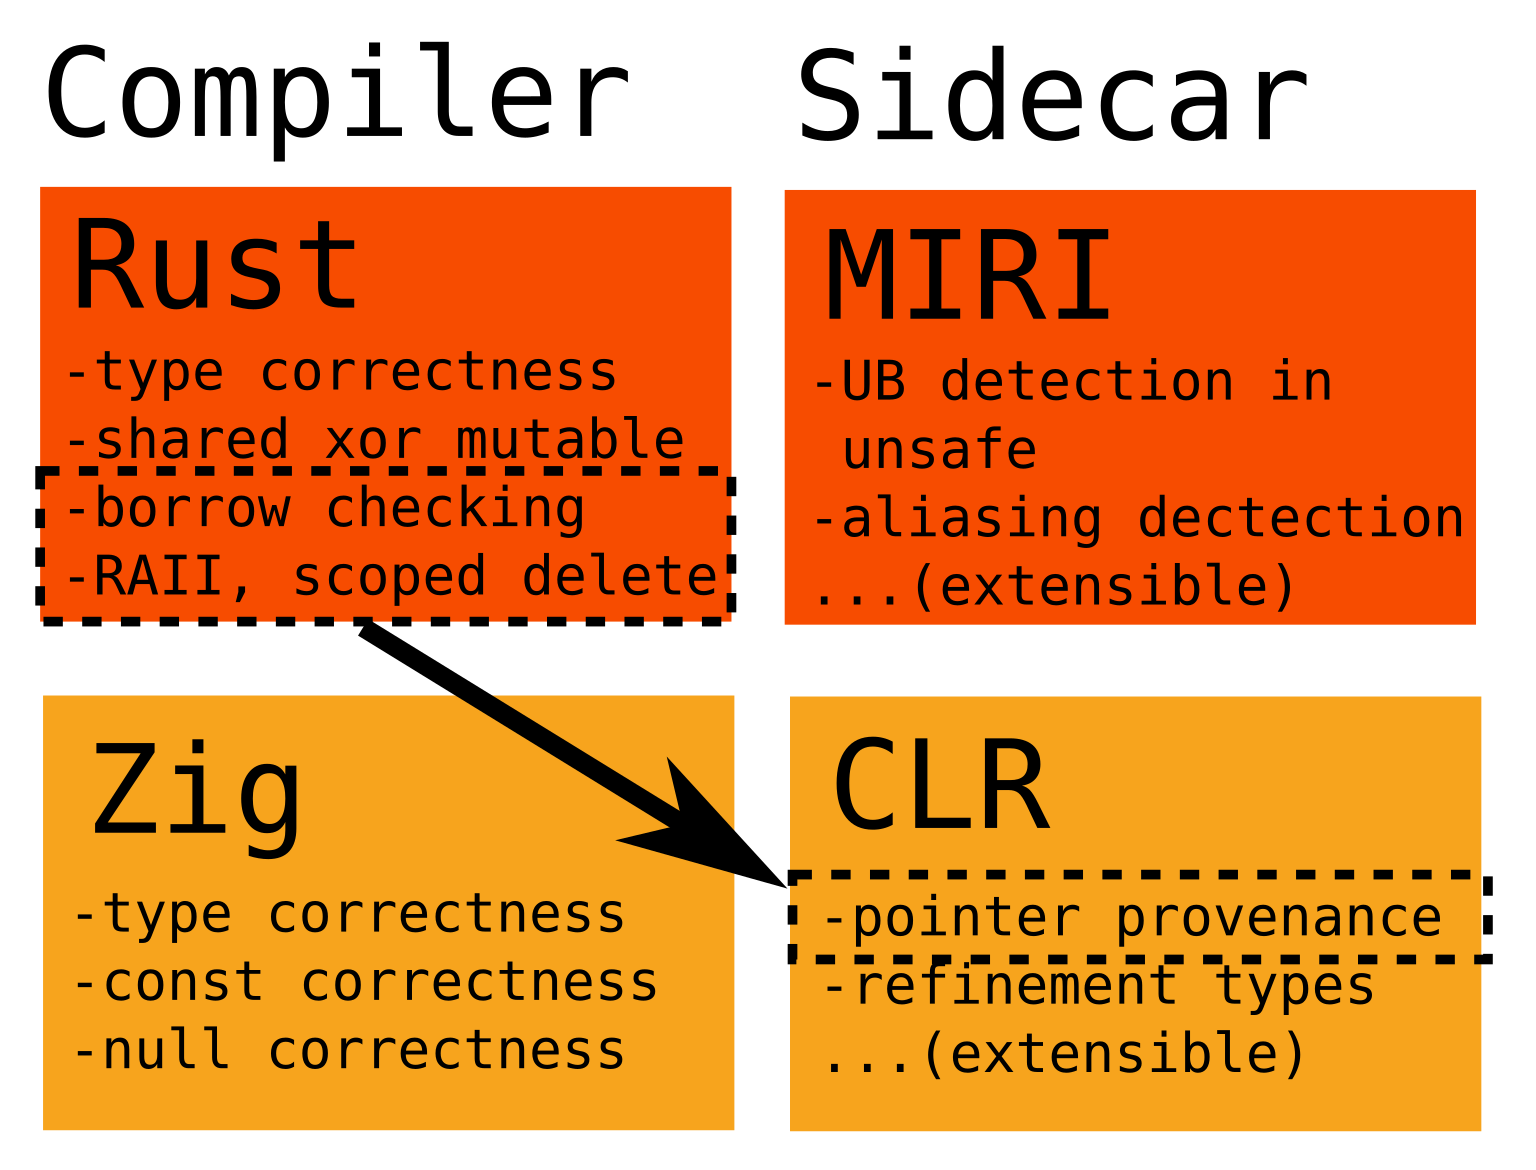 ityonemo/clr
مدقق للأعمار وأنواع التنقيح الأخرى
 symbioticsec/hermes-decomp
أداة تحليل عكسي قوية تتيح لك هندسة تطبيقات React Native المحمولة عكسيًا عن طريق تحويل ملفاتها المترجمة من Hermes bytecode (.hbc) إلى JavaScript قابل…
 parikhakshat/autoharness
أداة تقوم تلقائياً بإنشاء أدوات تسخير للاختبارات الفجائية استناداً إلى مكتبة.
 githubsecuritylab/seclab-taskflows
مهام سير عمل وكلاء الذكاء الاصطناعي النموذجية وخوادم MCP لتدقيق الشيفرة المصدرية، وفرز المشكلات، واكتشاف الثغرات الأمنية في مشاريع الويب وAndroid…
 facebook/mcpguard-dynamic
بيئة معزولة eBPF على مستوى النواة لتأمين استدعاءات أدوات وكلاء LLM التي تتم عبر بروتوكول سياق النموذج (MCP)
 timetravelthree/idarustdemangler
مكوّن إضافي لـ IDA لفك تشويش (Demangle) وتطبيع رموز Rust
 s0md3v/hardcodes
البحث عن النصوص المضمنة في الكود المصدري
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
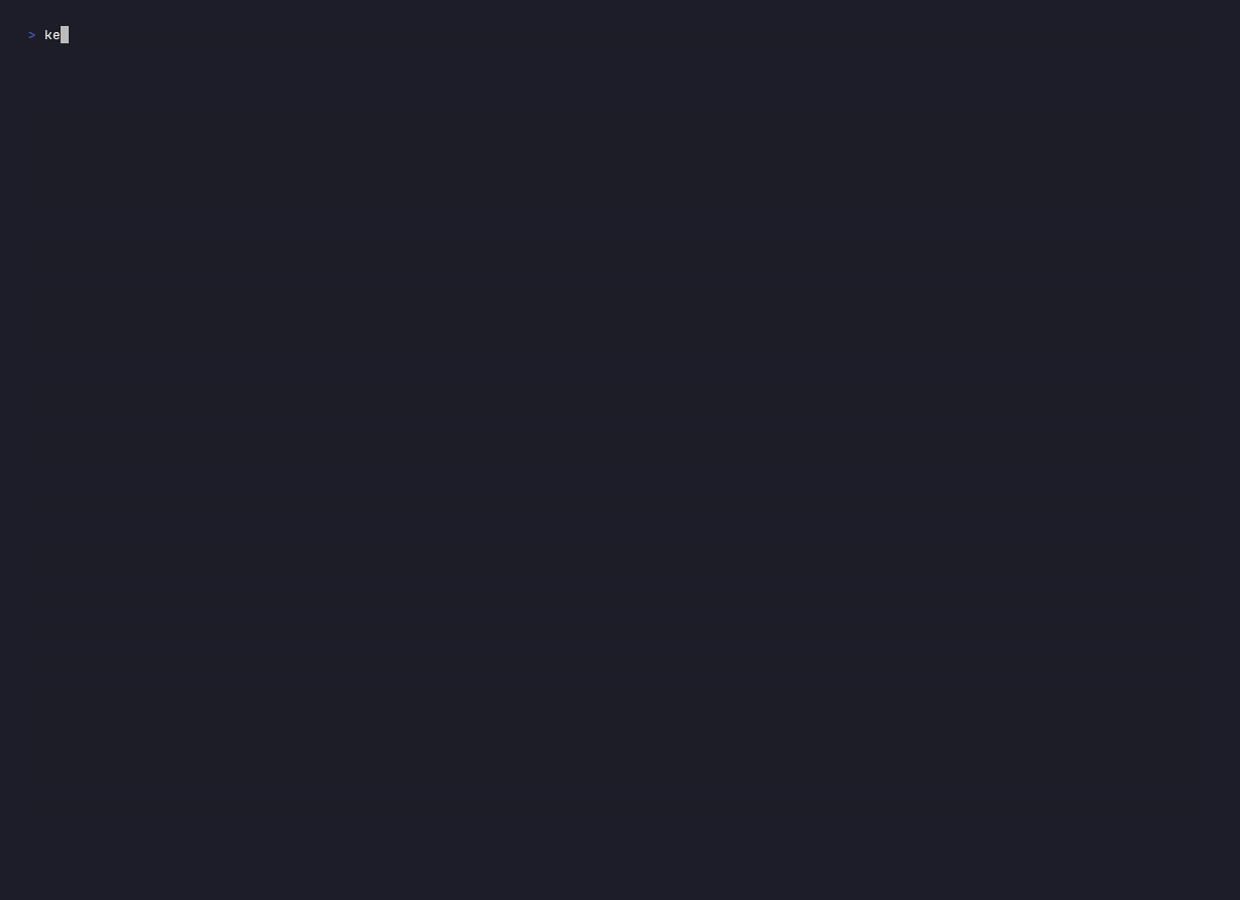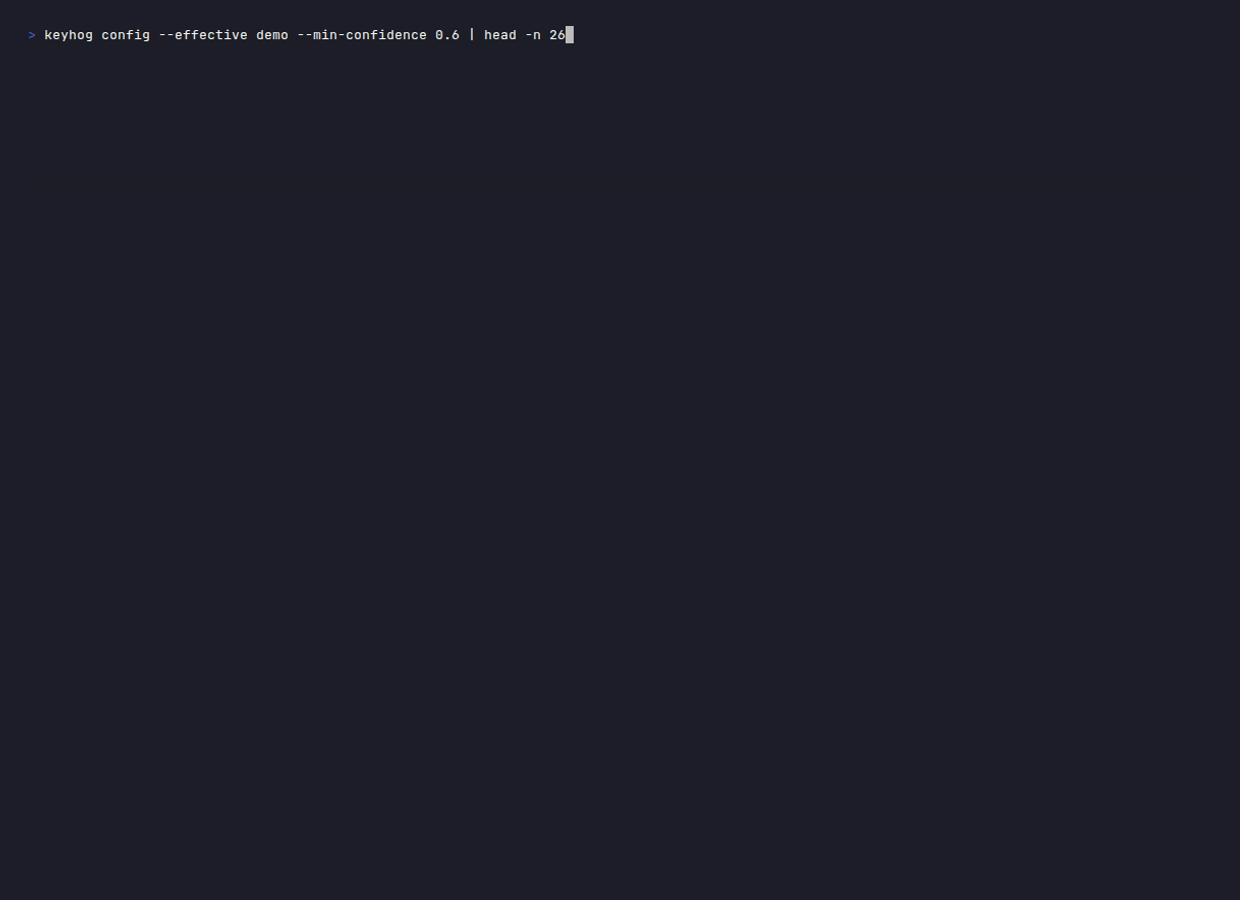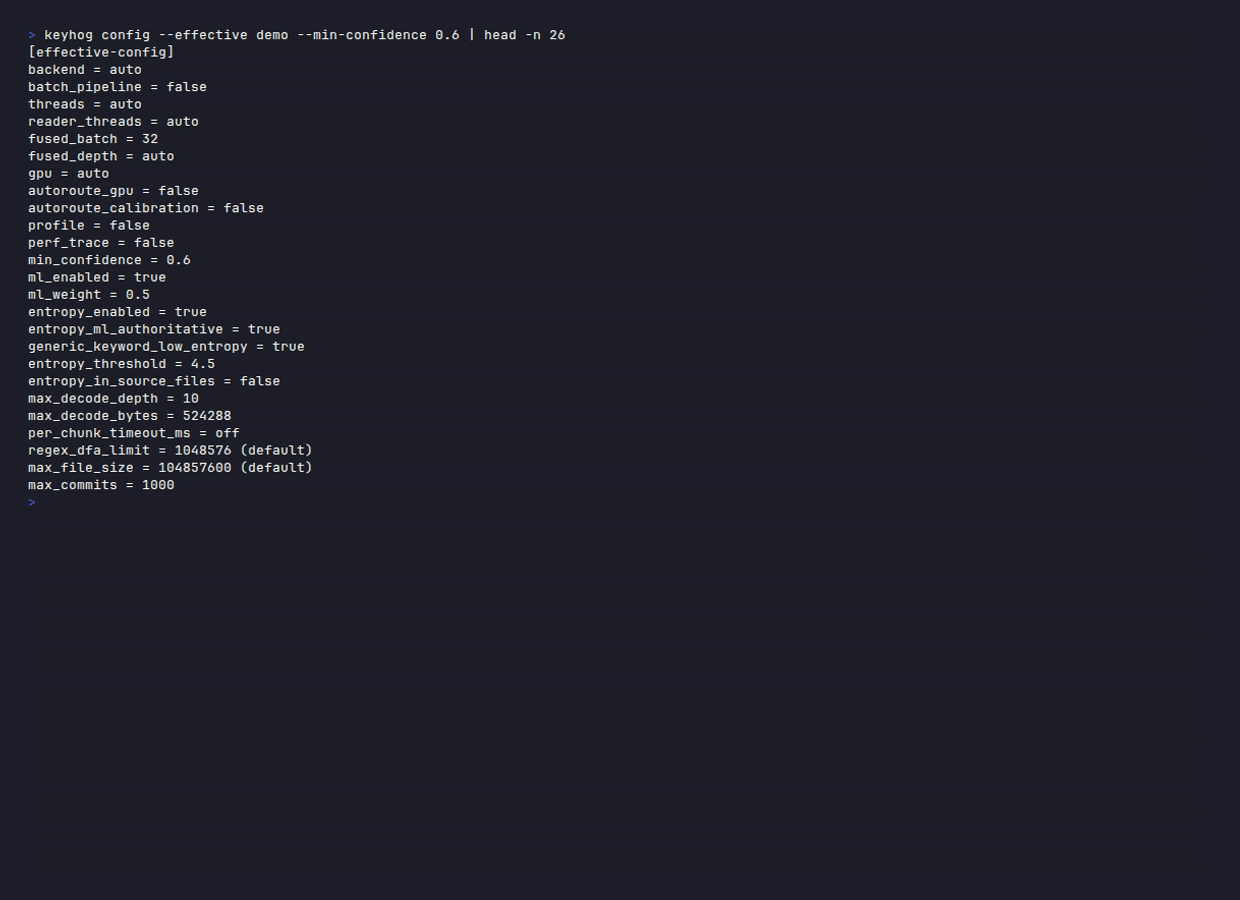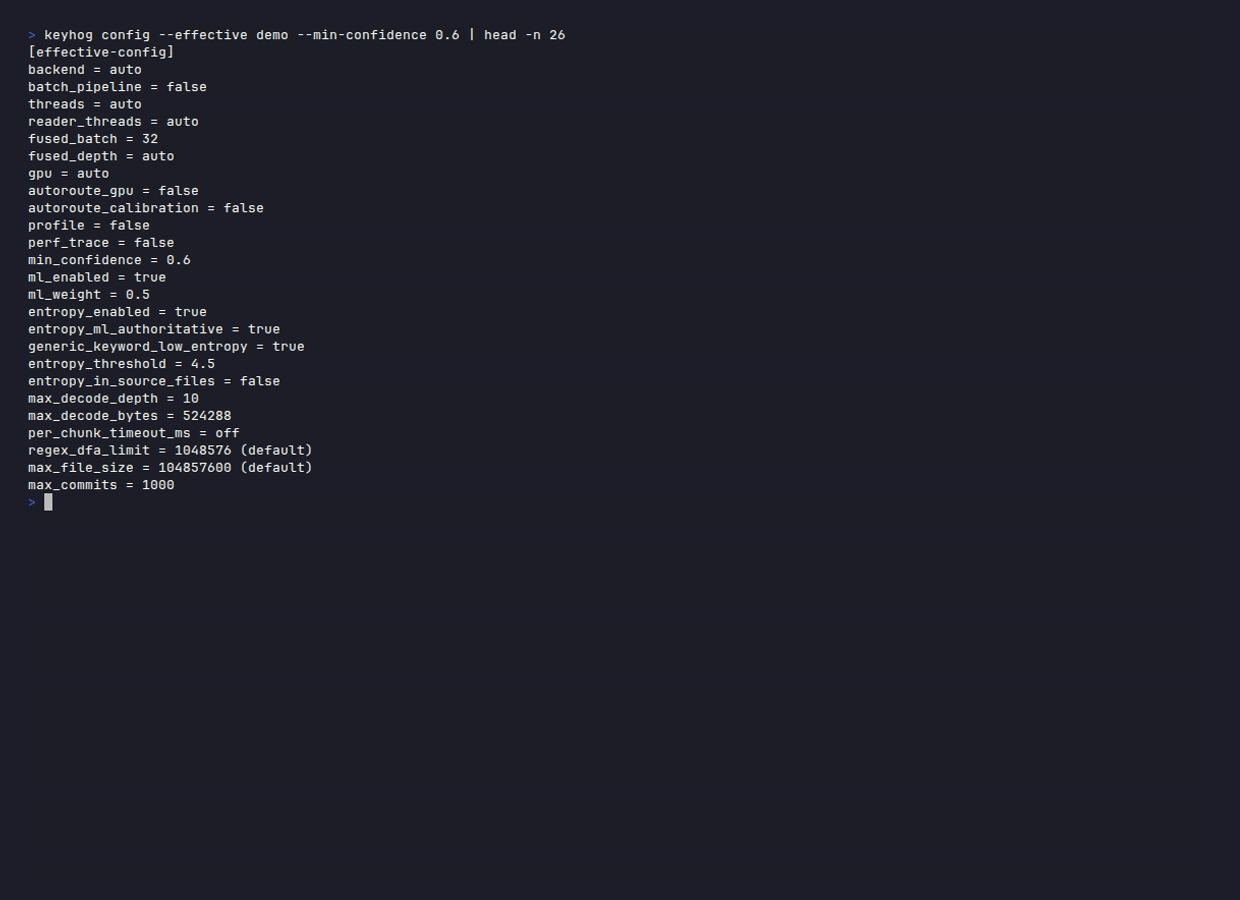 santhreal/keyhog
ماسح أسرار مفتوح المصدر بلغة Rust
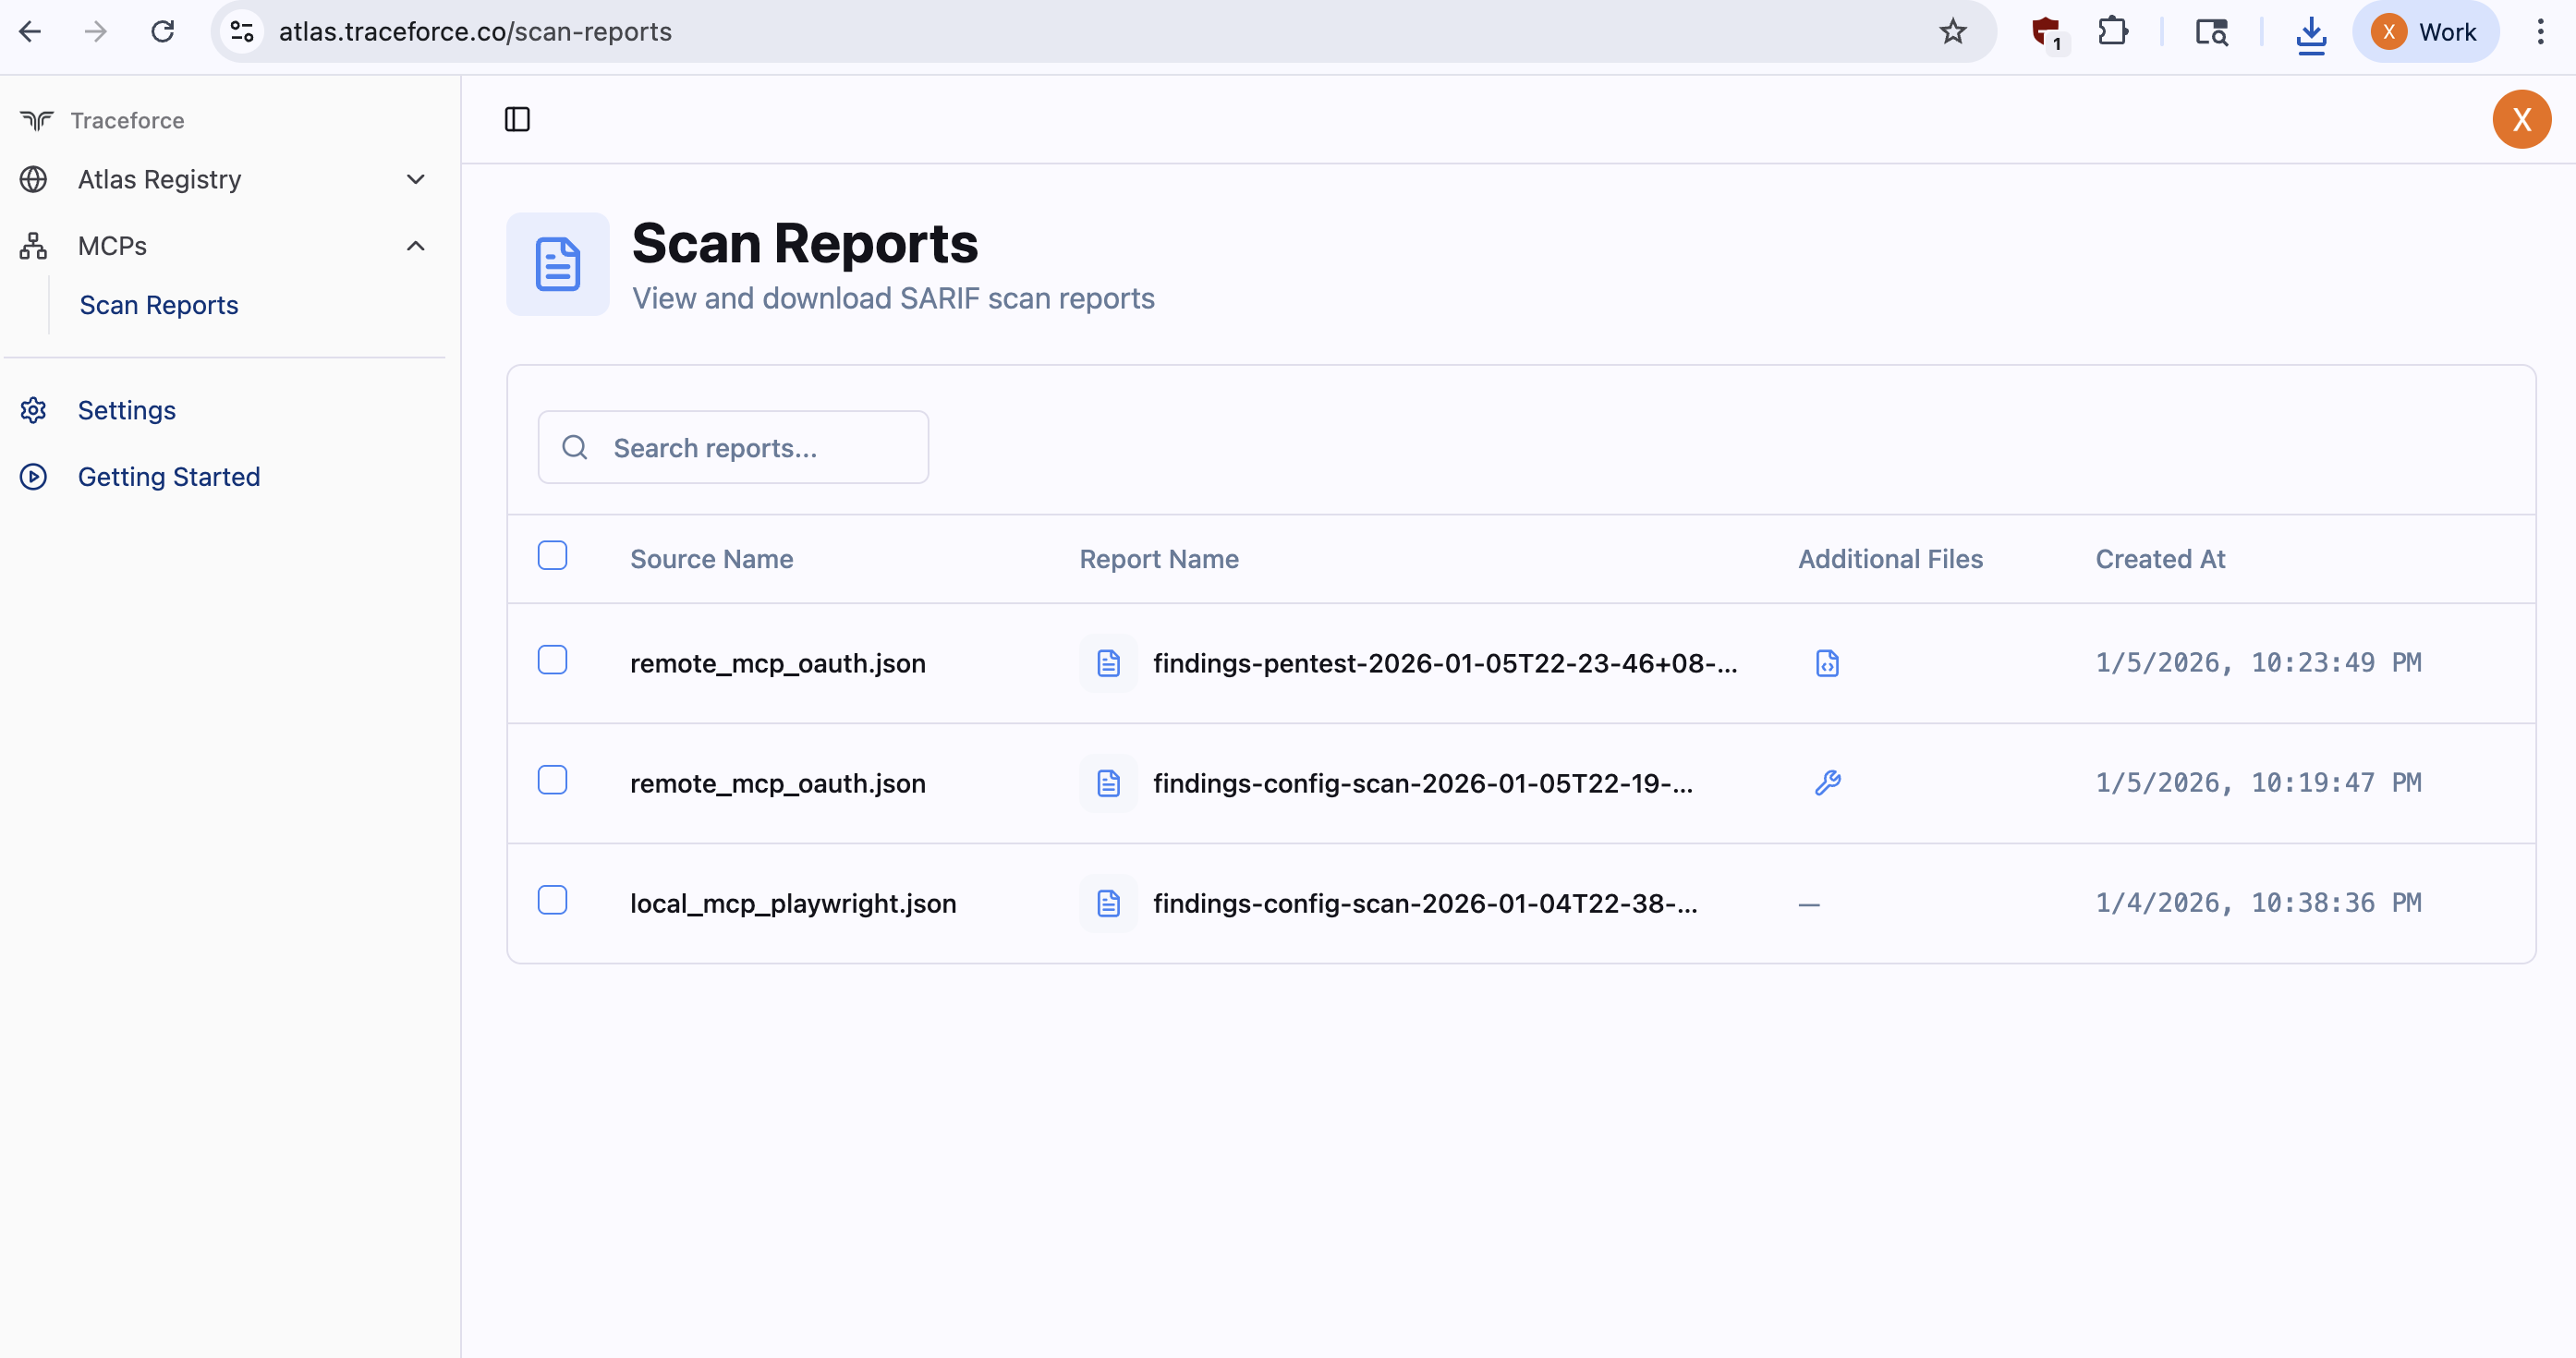 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 ohaswin/pyscan
ماسح ثغرات تبعيات بايثون، مكتوب بلغة Rust.
 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
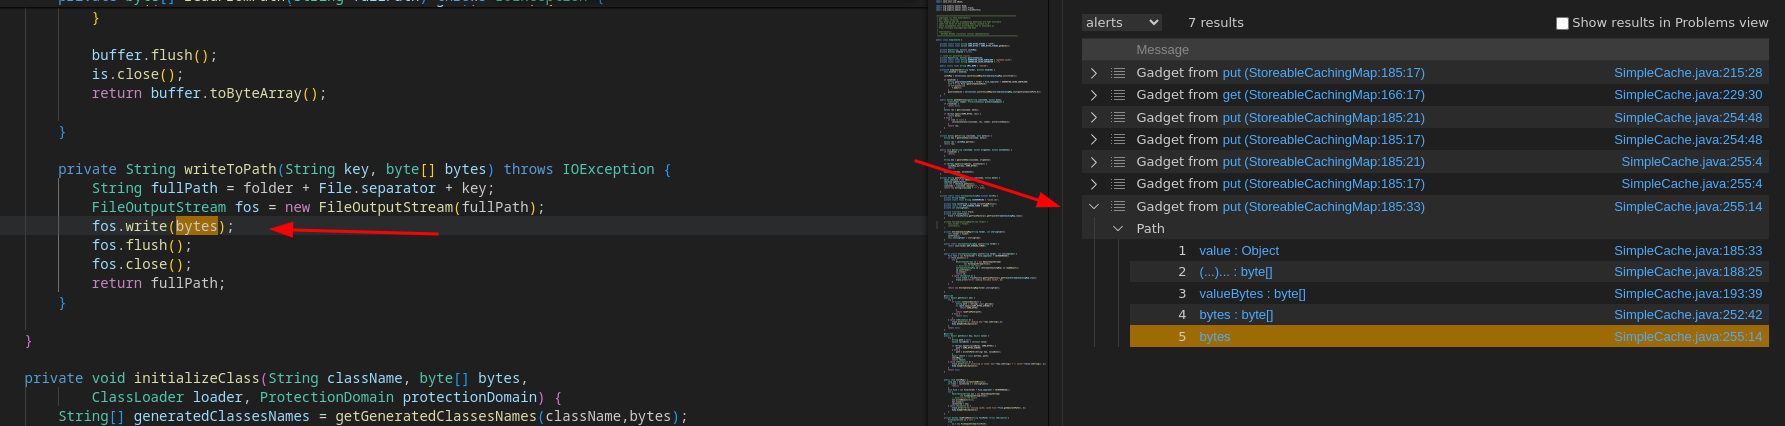 synacktiv/qlinspector
اكتشاف سلاسل الـ gadget في Java/C# باستخدام CodeQL