
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 kira2040k/php_code_analysis
ماسح كود PHP ثابت يكتشف حقن SQL، XSS، SSRF، LFI، حقن الأوامر، إلغاء التسلسل غير الآمن، وغيرها من الثغرات الأمنية في الويب في ملفات فردية أو أدلة…
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 slowql/slowql
محلل SQL ثابت من الجيل التالي مكتوب بلغة Rust. 282+ قاعدة. صفر نتائج إيجابية خاطئة. الأمان، الأداء، الموثوقية، التكلفة، الامتثال، الجودة. 14 لهجة…
 a0xnirudh/kurukshetra
Kurukshetra - إطار عمل لتعليم البرمجة الآمنة من خلال حل المشكلات التفاعلي.
 elfmaster/maya
حامي ملفات ELF الثنائية لنظام لينكس متقدم للغاية لمكافحة الاستغلال ومكافحة العبث.
 rasetsuu/vmp-devirt
منصة بحثية لإزالة الحماية الافتراضية لـ VMProtect بمساعدة التتبع: تُغذّي واجهات الإصدارات الأمامية خلفيةً مشتركة من Remill/LLVM لرفع المعالجات،…
 papermtn/gitlab-watchman
اكتشاف الأسرار المكشوفة والبيانات الشخصية في GitLab
 nccgroup/goatcasino
هذا نشرٌ لعقود ذكية هشّة عمدًا باستخدام Truffle، يهدف إلى تمكين المهتمين بأمن العقود الذكية من استغلال مجموعة واسعة من الثغرات في بيئة آمنة.
 avito-tech/deepsecrets
أداة تحليل ثابتة تفحص الكود المصدري للبحث عن الأسرار المشفرة والمفاتيح البرمجية وبيانات الاعتماد باستخدام الفهم الدلالي لسياق الكود.
 faloker/purify
أداة شاملة لإدارة تقارير الثغرات الأمنية من خطوط أنابيب AppSec
 synacktiv/bip
واجهة برمجة تطبيقات بايثون كائنية التوجه لتبسيط التفاعل مع IDA للهندسة العكسية، مما يتيح تطوير الإضافات وأتمتة تحليلات التفكيك.
 rog3rsm1th/frelatage
مختبر عشوائي قائم على التغطية لتطبيقات بايثون
 owasp/owasp-scs
مشروع OWASP لأمن العقود الذكية (SCS)
 we5ter/flerken
حل للكشف عن الأوامر المبهمة عبر المنصات تم تقديمه في مؤتمر CIS2019 الصين. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
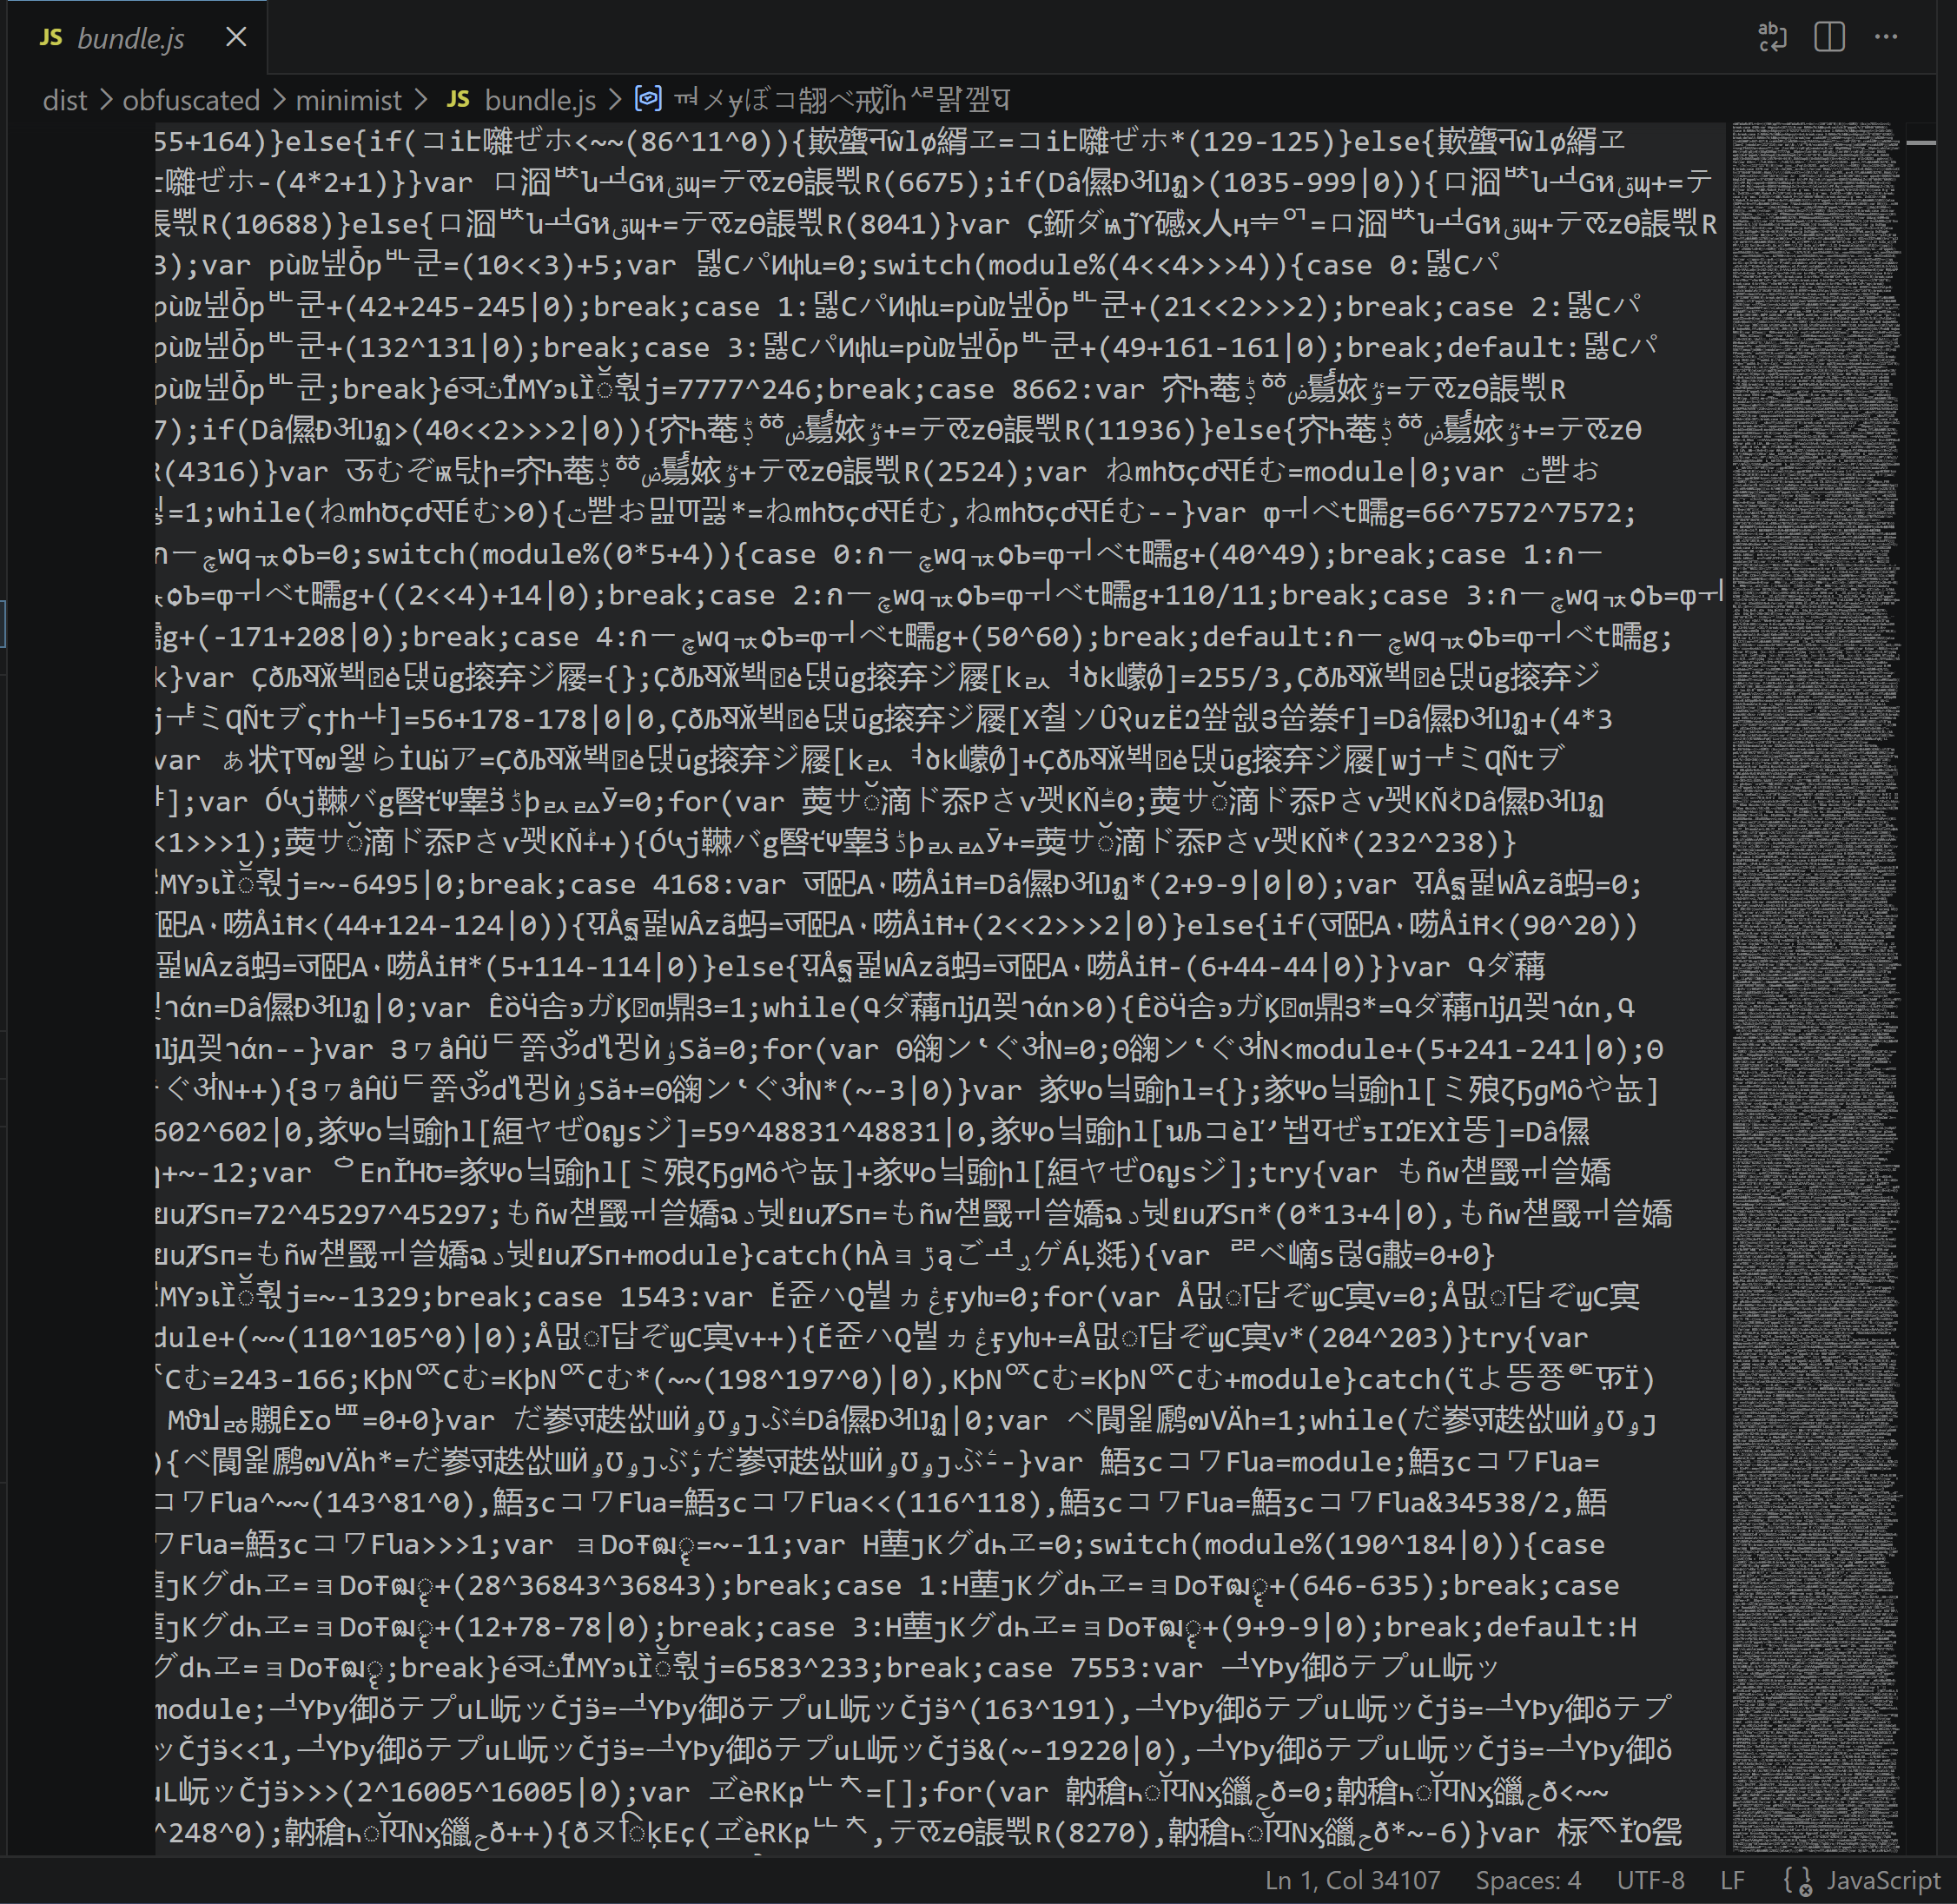 nstarke/egodeath
أداة تعمية لجافا سكريبت تعتمد على تقنيات تعمية التمييز التشفيري
 opensourcemalware/polinrider
ملف تقني حول هجوم سلسلة التوريد PolinRider المرتبط بكوريا الشمالية، يوثّق حقن حمولات جافاسكريبت مبهمة، التلاعب بسجل git، البنية التحتية للقيادة…
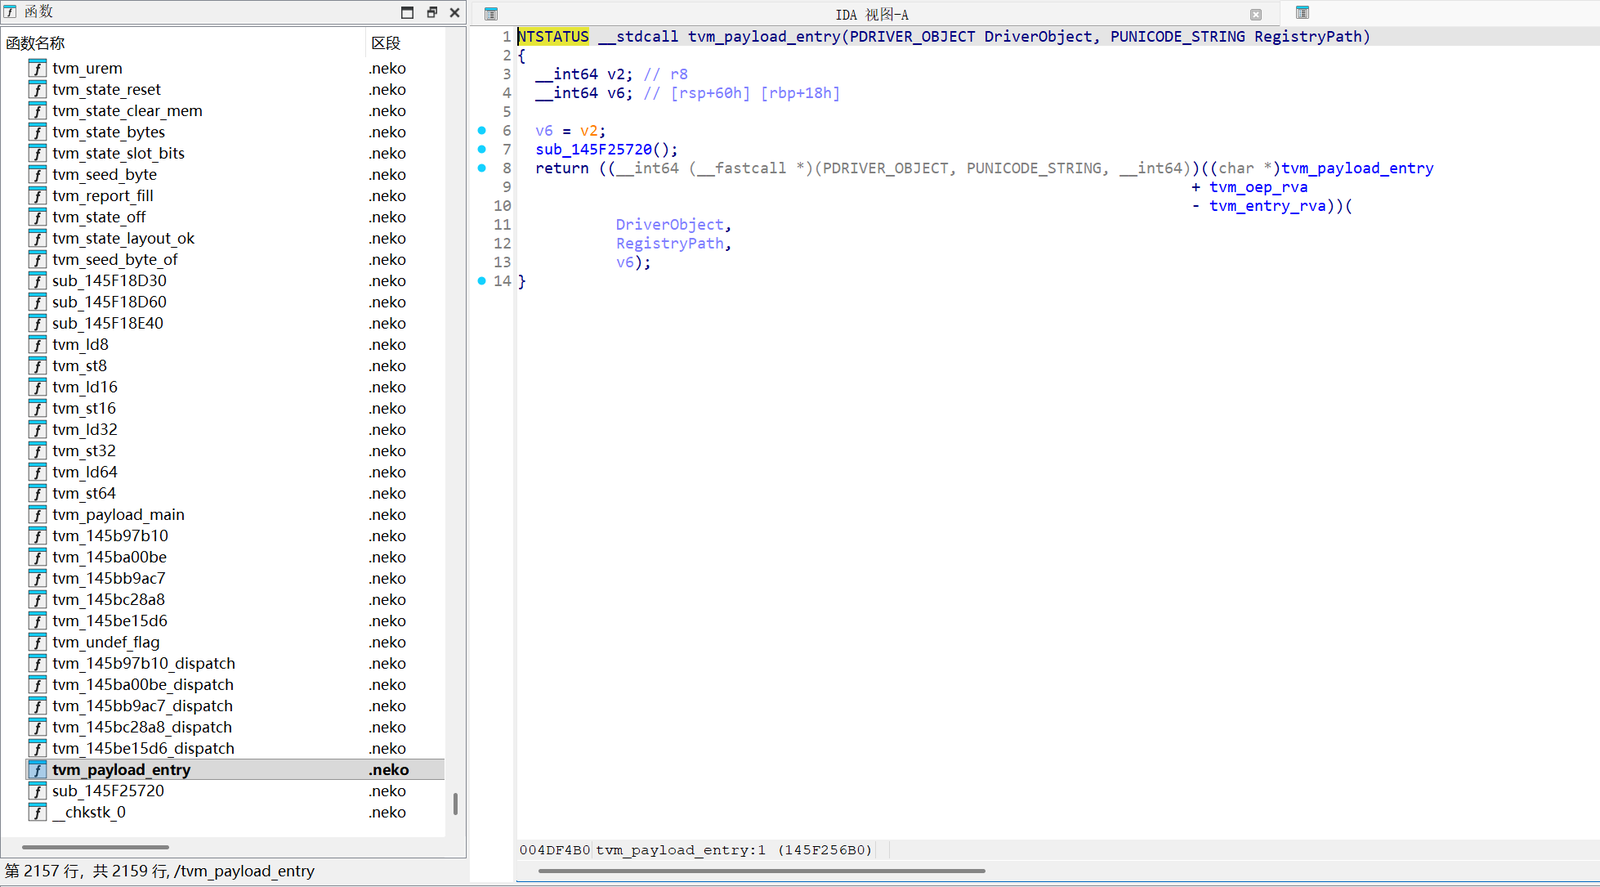 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…








