
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 felixber/findfunc
إضافة لـ IDA Pro لتصفية الدوال بناءً على أنماط التجميع، تسلسلات البايت، مراجع السلاسل/الأسماء، وقيود الحجم، مع بحث قائم على القواعد ونسخ ثنائي متقدم.
 mhaskar/bughound
أداة تحليل الشفرة الثابتة المعتمدة على Elasticsearch
 lucksec/spring-cloud-gateway-cve-2022-22947
استغلال لثغرة CVE-2022-22947: تنفيذ تعليمات برمجية عن بُعد في Spring Cloud Gateway عبر طلبات مُصمّمة بعناية إلى نقطة نهاية Actuator. يتضمن سكربت…
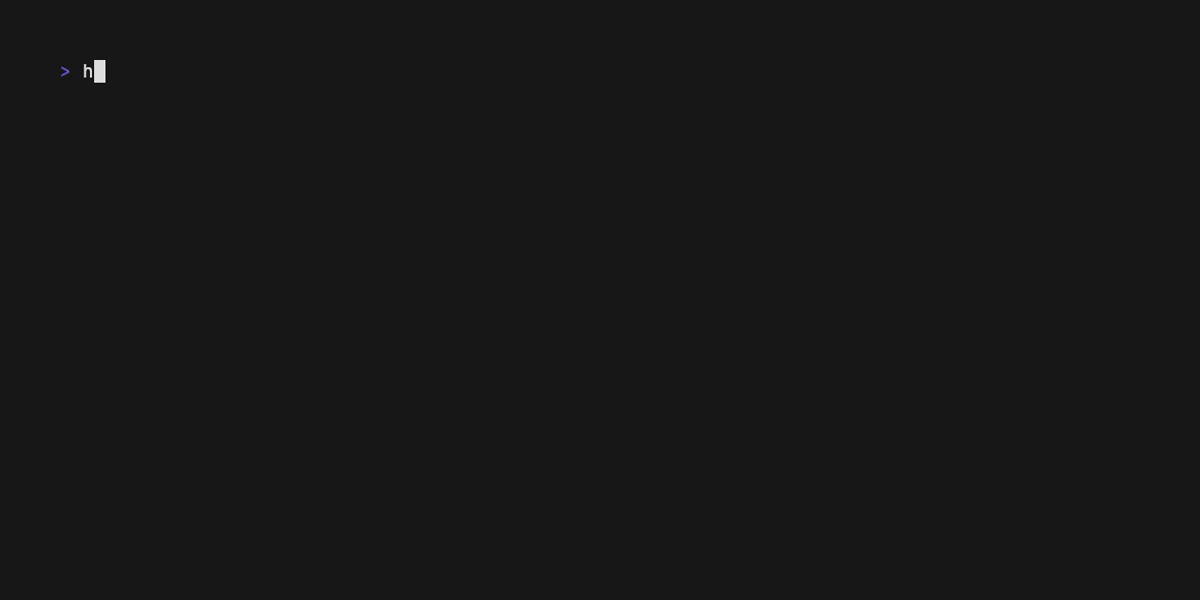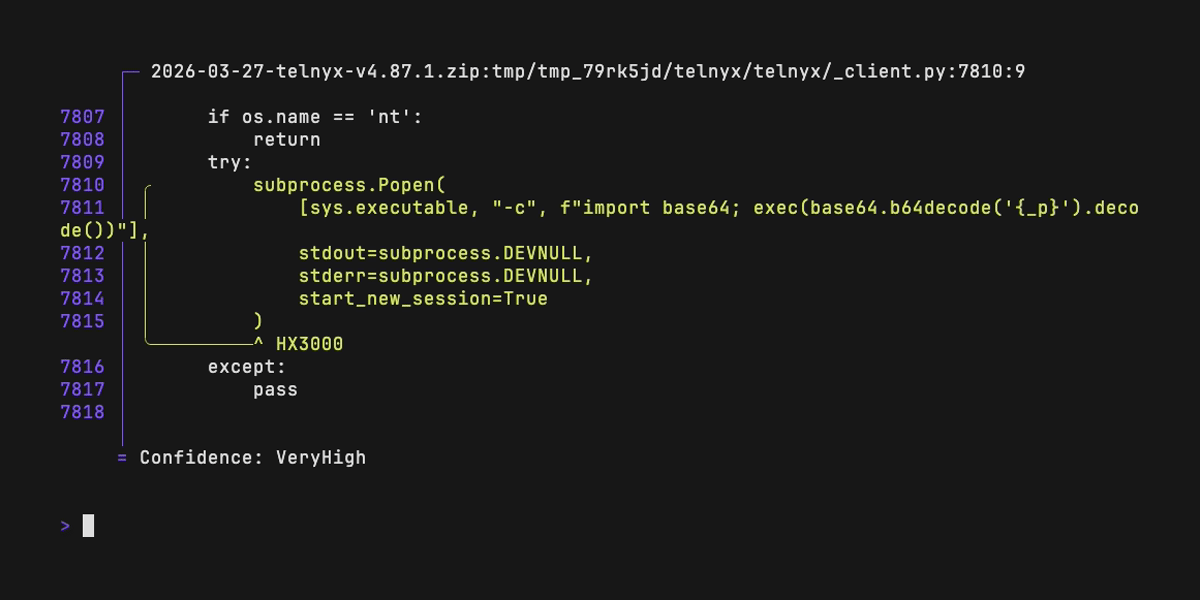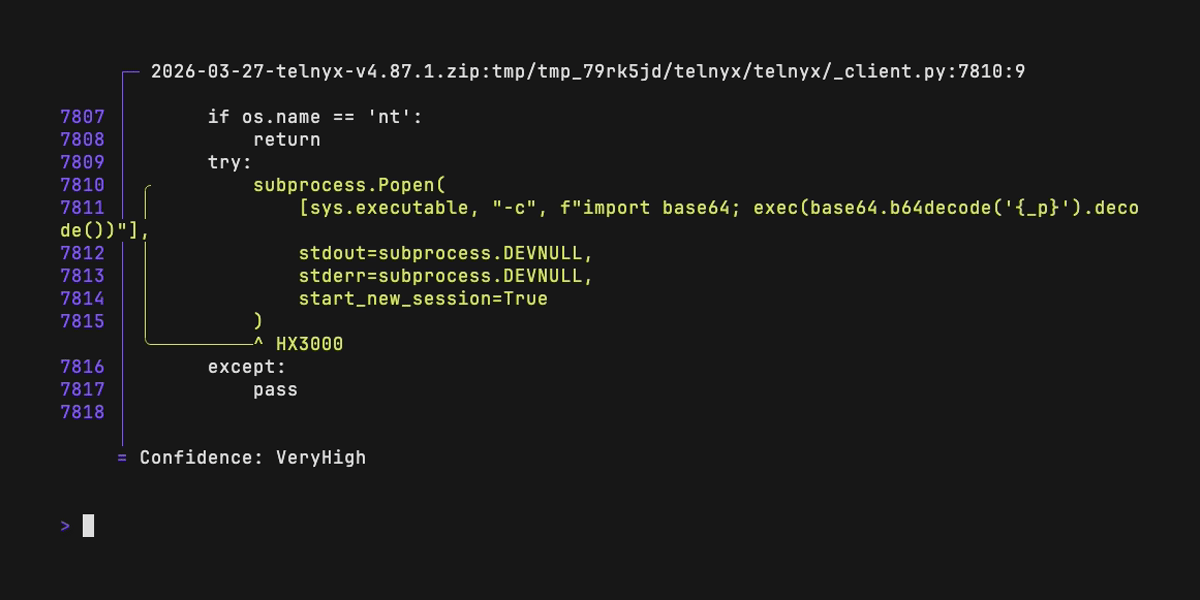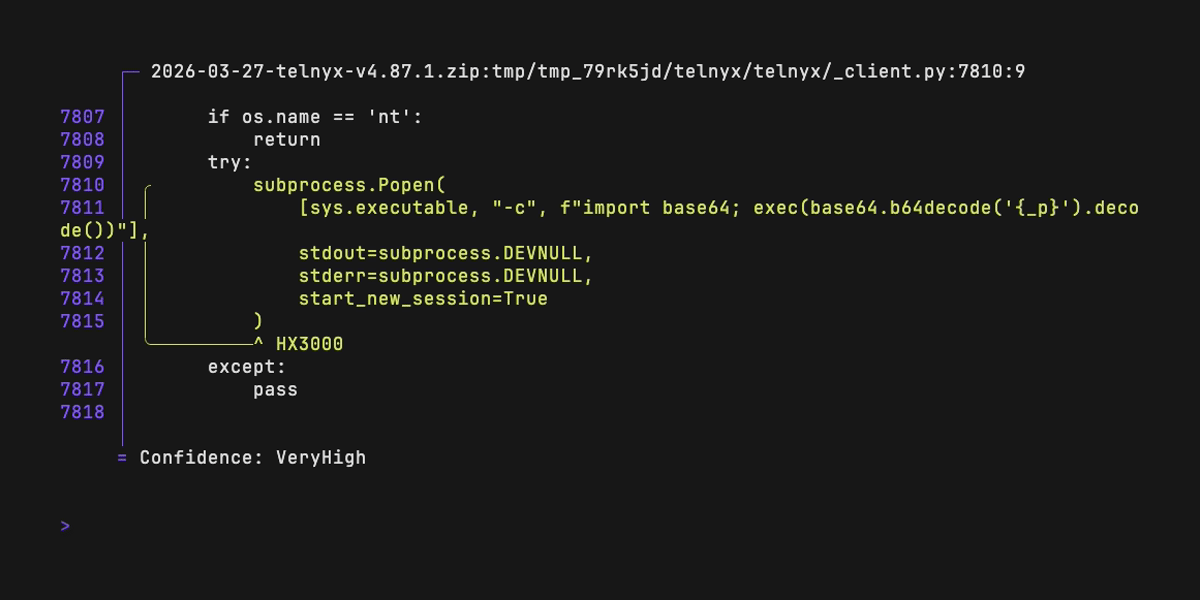 rushter/hexora
تحليل ثابت للكود الخبيث بلغة بايثون
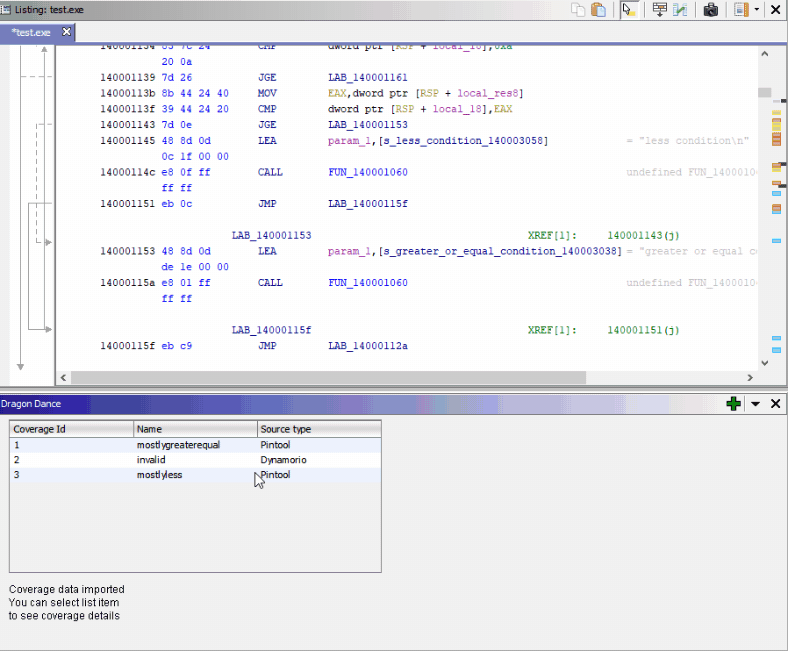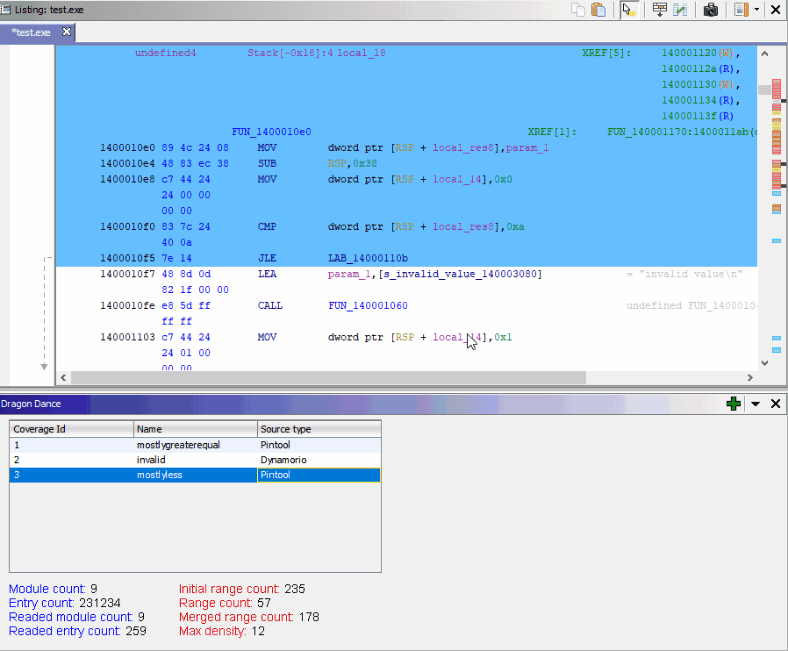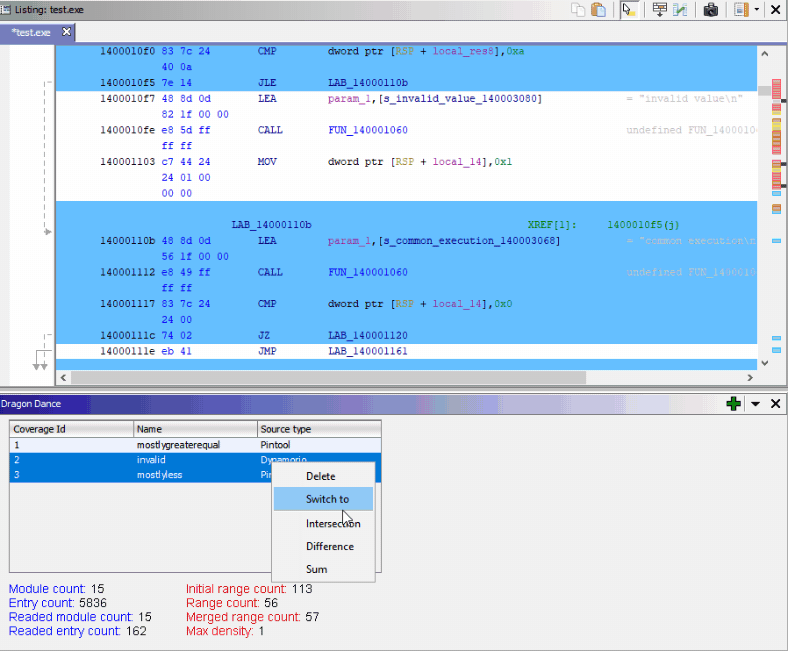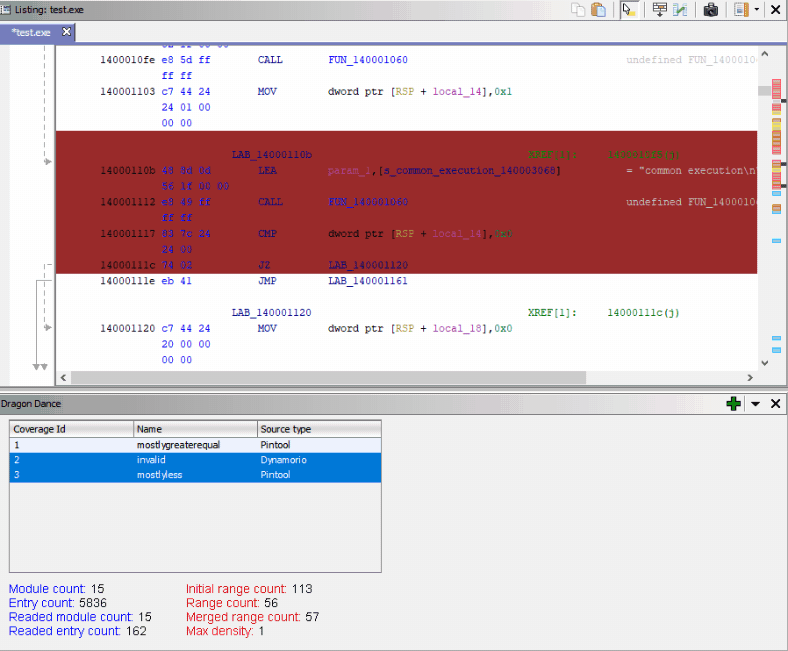 0ffffffffh/dragondance
إضافة تصور تغطية الكود الثنائي لـ Ghidra
 concollmic/concollmic
محرك تنفيذ ترميزي مدعوم بوكلاء LLM يقوم بدمج الشيفرة المصدرية، وتلخيص قيود المسار بلغة طبيعية، وتوليد حالات اختبار لتعظيم تغطية الفروع عبر أي لغة…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 penberg/chimera
صندوق رمل للكود غير الموثوق مع وصول آمن للمضيف.
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | أداة فحص أمان ويب مفتوحة المصدر مبتكرة.
 radicle-dev/heartwood
مكدس تعاون ونشر للكود بطريقة الند للند مع بروتوكول آمن ولامركزي، وأداة سطر أوامر، وبرنامج خفي للشبكة من أجل منصات برمجية سيادية.
 arguslab/argus-saf
إطار تحليل ثابت قائم على Scala لتحليل bytecode Android و Java مع تحليل التدفق، وفك الترجمة، وتحليل الكود الأصلي عبر التنفيذ الرمزي.
 dionach/reposcanner
سكربت بايثون لفحص مستودعات Git بحثًا عن سلاسل نصية مثيرة للاهتمام
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
 mrphrazer/obfuscation_analysis
إضافة Binary Ninja لتحليل الشيفرة المشوّشة وتبسيطها
 canyie/magiskeop
استغلال وتقرير لتطبيق مثبت لرفع الامتيازات إلى الجذر عبر CVE-2024-48336 (خلل Magisk رقم 8279)، ثغرة رفع الامتيازات / تنفيذ تعليمات برمجية عشوائية
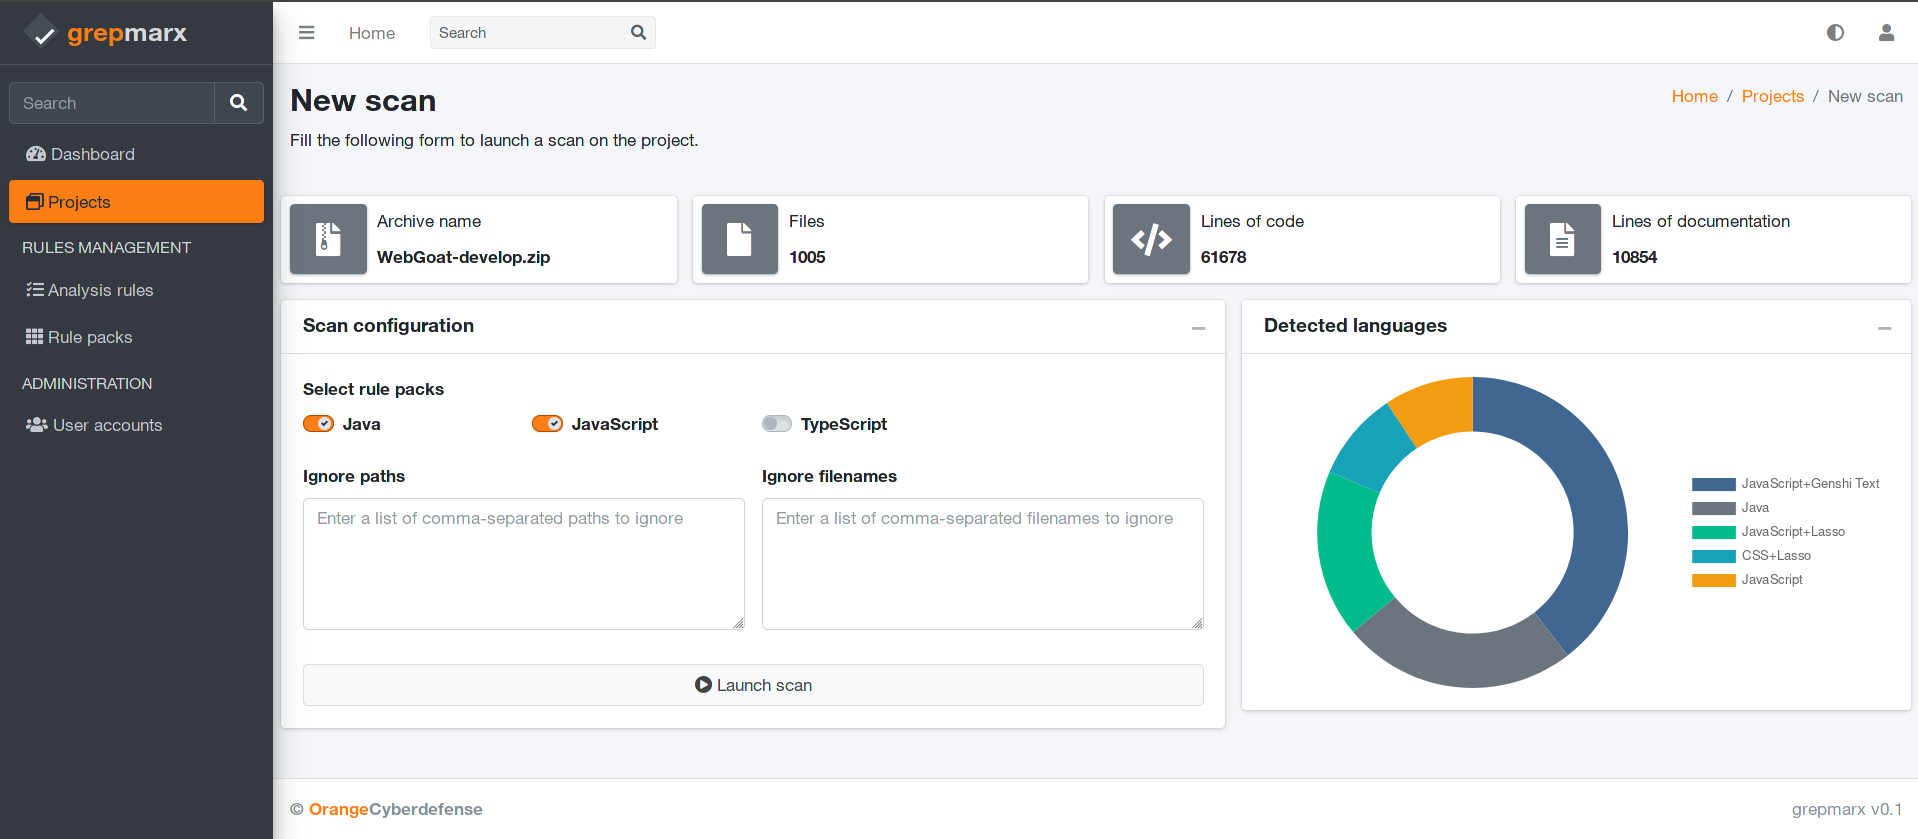 orange-cyberdefense/grepmarx
منصة تحليل ثابتة لرمز المصدر لعشاق أمن التطبيقات.
 galoisinc/mate
حزمة تحليل تفاعلية للبرامج تستخدم Code Property Graphs للبحث عن الأخطاء في كود C و C++، وتوحيد تحليل الثغرات الخاص بالتطبيقات وتحليل الثغرات منخفضة…
 noveogroup/android-check
إضافة تحليل ثابت للكود لمشروع Android. (Checkstyle, PMD)








