
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 xmcyber/xmgoat
مختبر أمان Azure مبني على Terraform مع بيئات تم تكوينها بطريقة خاطئة عن قصد لممارسة الهجوم والاختراق العملي. يتضمن تدفقات السيناريوهات وأدلة الحلول.
 boringtools/git-alerts
أداة لكشف ومراقبة المستودعات العامة لمستخدمي منظمة GitHub بحثًا عن الأسرار والملفات الحساسة
 nccgroup/whalescan
Whalescan هو ماسح ضوئي للثغرات الأمنية لحاويات Windows، يقوم بعدة فحوصات مرجعية، بالإضافة إلى فحص CVEs/الحزم الضعيفة على الحاوية.
 op7ic/blueteam.lab
مختبر كشف للفريق الأزرق تم إنشاؤه باستخدام Terraform و Ansible في Azure.
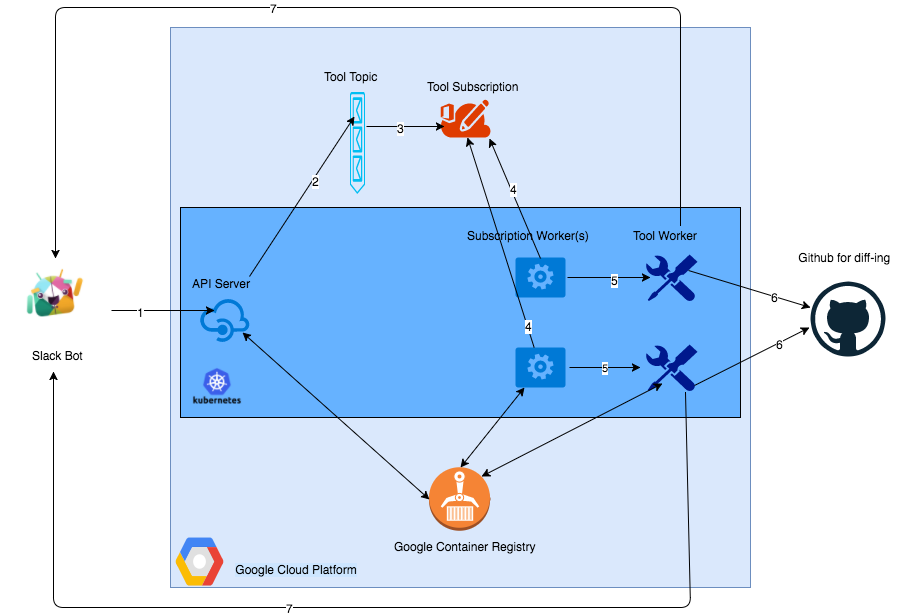 anshumanbh/kubebot
روبوت سلاك لاختبار الأمان مبني على خلفية Kubernetes على منصة Google Cloud Platform
 litmuschaos/chaos-operator
مشغّل Kubernetes لحقن تجارب الفوضى في أعباء العمل السحابية الأصلية، وأتمتة اختبارات المرونة وتحصين أعباء العمل عبر موارد CRD التصريحية.
 cyberark/skywrapper
SkyWrapper يساعد في اكتشاف أشكال الإنشاء المشبوهة واستخدامات الرموز المؤقتة في AWS
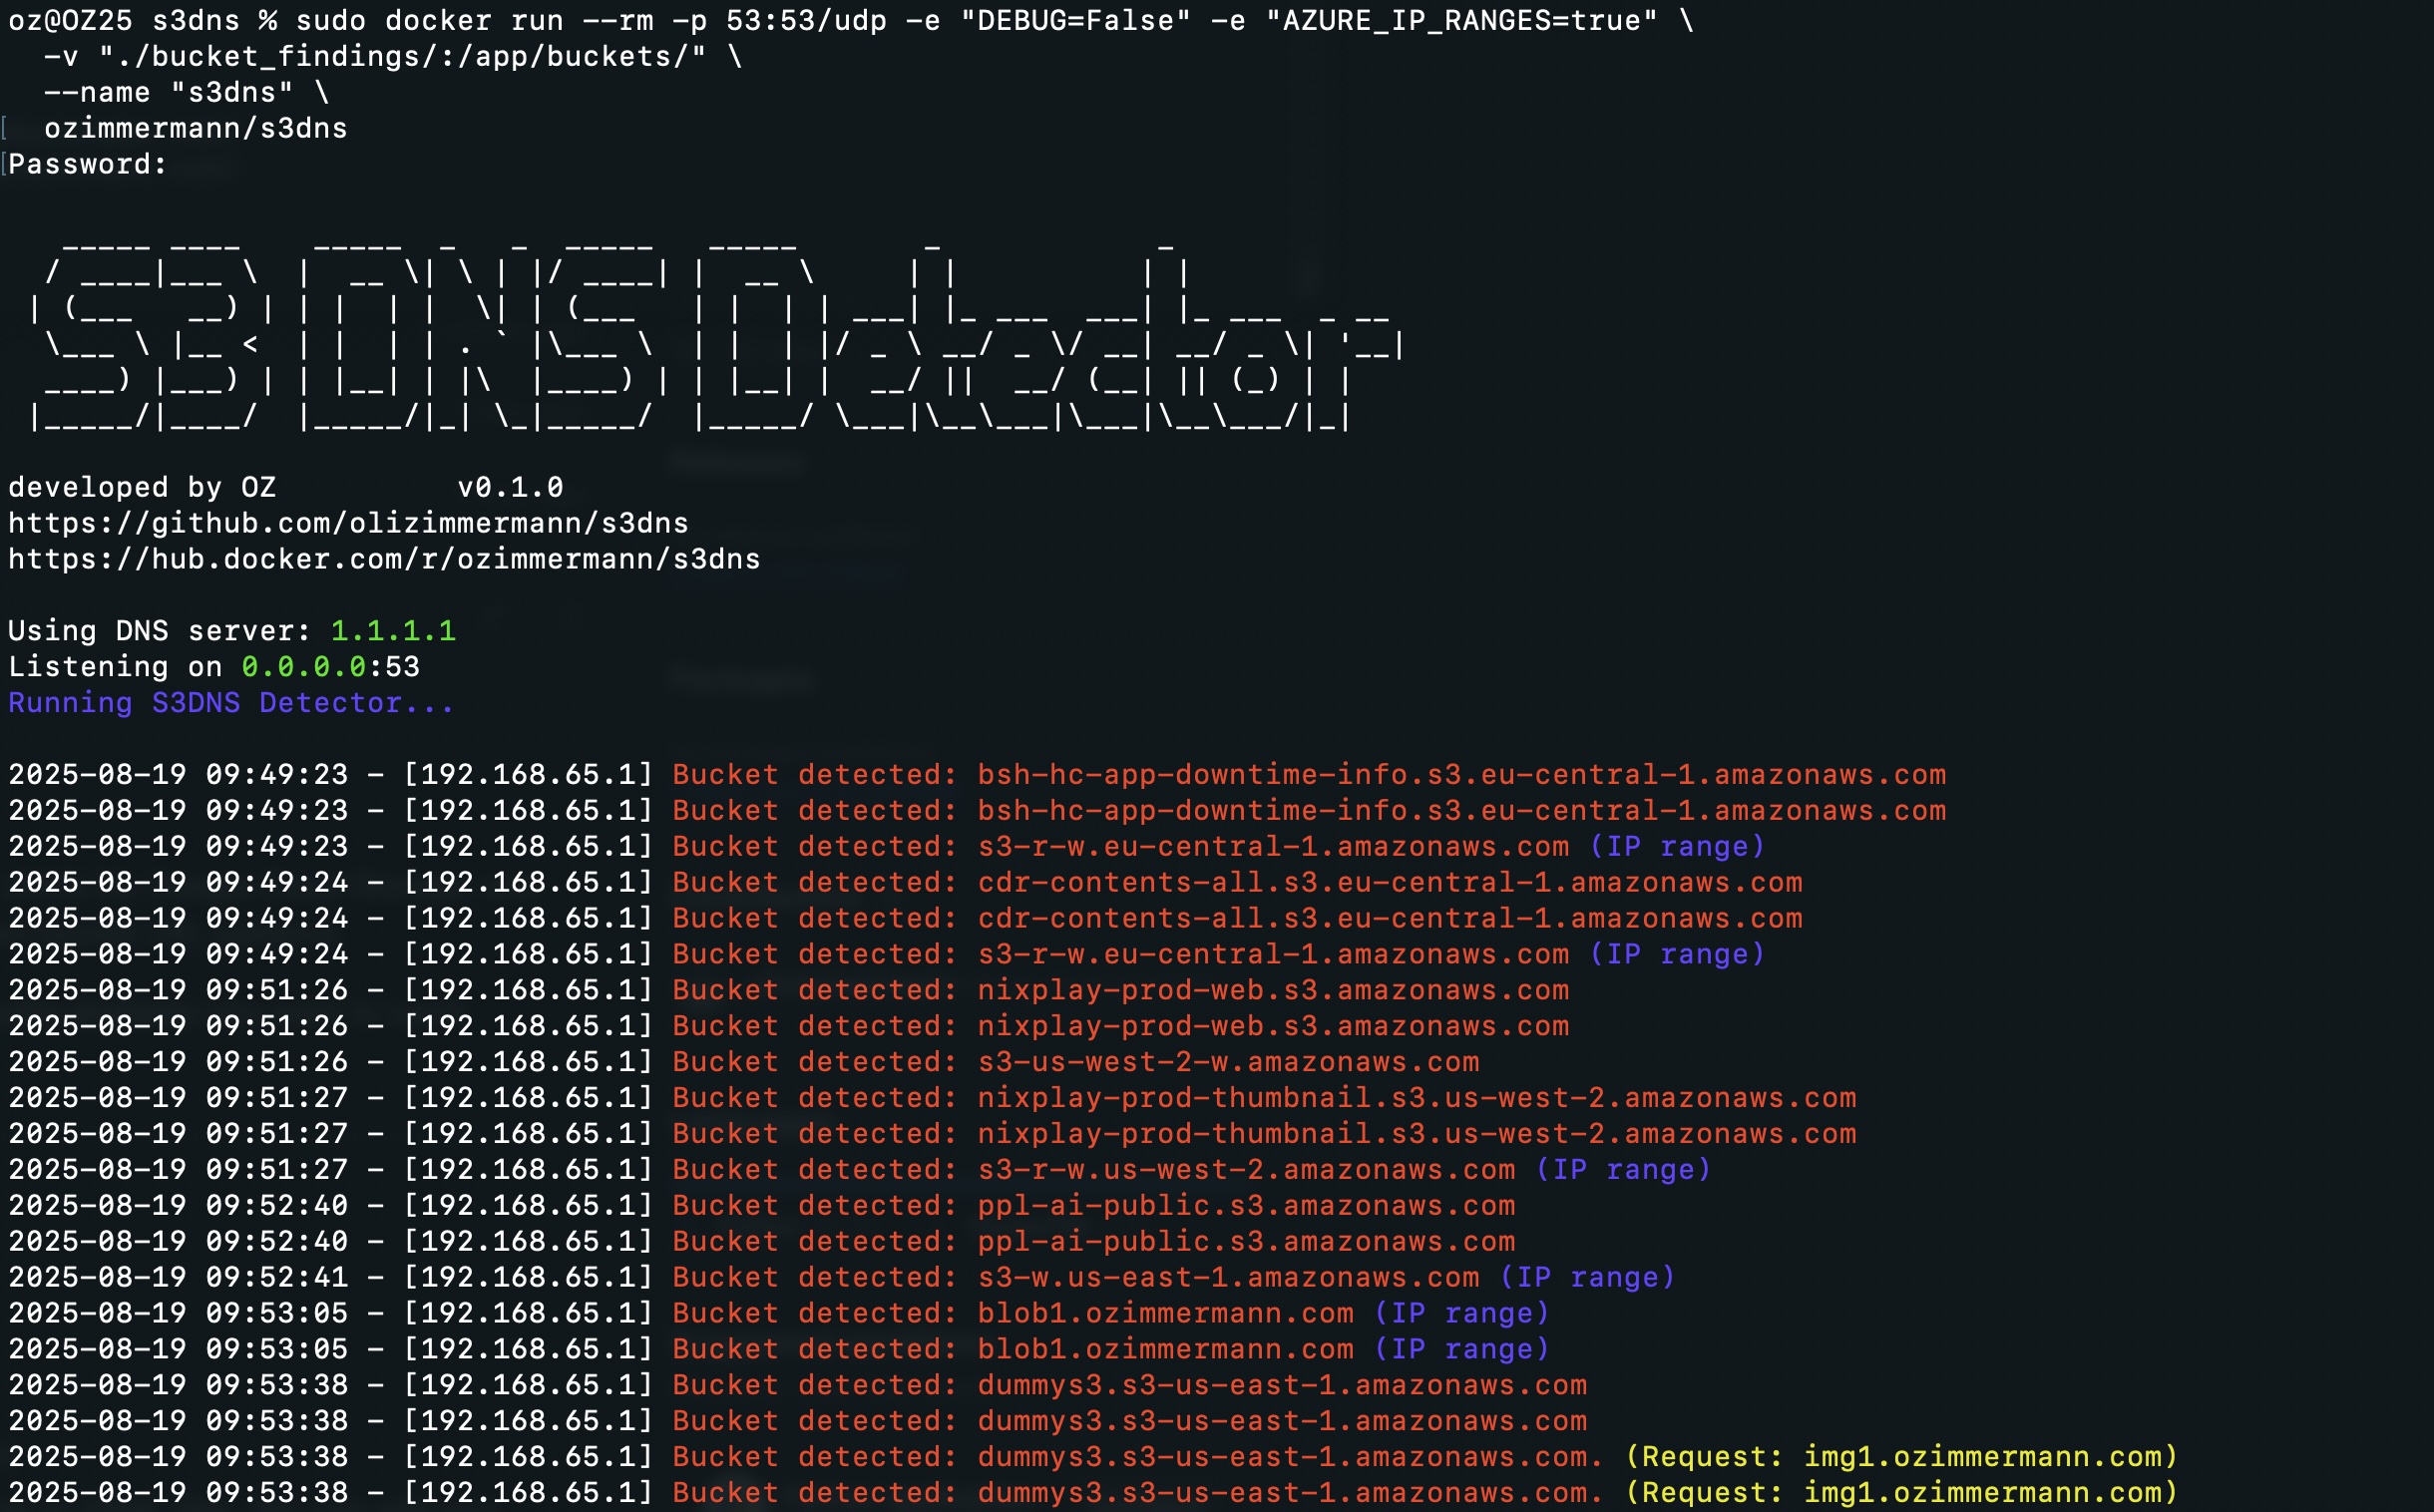 olizimmermann/s3dns
خادم DNS سلبي يكتشف حاويات تخزين سحابية مكشوفة (AWS S3، GCP، Azure) عن طريق حل استعلامات DNS، وتتبع سلاسل CNAME، والإبلاغ عن عمليات استيلاء محتملة…
 mondoohq/installer
نصوص التثبيت لنظامي لينكس وmacOS وويندوز لأدوات cnquery وcnspec
 redsiege/autofunkt
سكربت بايثون لأتمتة إنشاء موجّهات سحابية بدون خادم (Serverless) انطلاقًا من ملفات تعريف C2 المرنة (Malleable C2) الخاصة بأداة Cobalt Strike
 iaga-team/iaga-sentinel
طبقة أدلة موقعة تشفيرياً وقابلة للتحقق من إعادة التشغيل لوكلاء الذكاء الاصطناعي. تحكم الإجراءات في الحلقة، وتنتج إيصالات موقعة بـ Ed25519 مرتبطة في…
 iknowjason/bluecloud
ميدان سيبراني يشمل نظام Velociraptor + HELK مع جهاز افتراضي يعمل بنظام ويندوز للاختبار الأمني والبحث والتطوير. دعم Terraform لمنصتي Azure و AWS.
 anssi-fr/dfir4vsphere
وحدة PowerShell للطب الشرعي الرقمي لـ VMWare vSphere
 synacktiv/shh
مساعد تحصين Systemd - نسخة مرآة من https://github.com/desbma/shh
 redbyte1337/credspy
تعداد المستخدمين واكتشاف طرق المصادقة في Entra ID عبر واجهة API العامة GetCredentialType
 aaronsvk/cve-2020-3956
استغلال إثبات المفهوم لثغرة RCE في VMware Cloud Director (CVE-2020-3956)
 ttlab-research/awesome-wazuh
🛡️قوائم رائعة حول جميع أنواع الموضوعات المثيرة للاهتمام في Wazuh XDR/SIEM
 rcarmo/agentbox
صندوق رمل قائم على Docker لوكلاء البرمجة مع بيئات معزولة، وأدوات وكيل مثبتة مسبقًا، والتحكم في الخدمات، وإعداد مساحة العمل لتطوير آمن متعدد الجلسات.








