
 yuyudhn/azsubenum
أداة تعداد النطاقات الفرعية المعتمدة على DNS لخدمات Azure، حيث تقوم بفحص App Services و Storage Accounts و Databases و Key Vaults ونقاط نهاية CDN عبر تقنيات التبديل والدقة.

AzSubEnum هي أداة متخصصة لتعداد النطاقات الفرعية مصممة خصيصًا لخدمات Azure. صُممت هذه الأداة للبحث والكشف بدقة عن النطاقات الفرعية المرتبطة بمختلف خدمات Azure. ومن خلال مزيج من التقنيات والاستعلامات، تتعمق AzSubEnum في بنية نطاق Azure، وتستكشف وتجمع بشكل منهجي النطاقات الفرعية المرتبطة بمجموعة متنوعة من خدمات Azure.
تعمل AzSubEnum من خلال الاستفادة من تقنيات تحليل DNS وأساليب التبديل المنهجية للكشف عن النطاقات الفرعية المرتبطة بخدمات Azure مثل Azure App Services وStorage Accounts وقواعد بيانات Azure (بما في ذلك MSSQL وCosmos DB وRedis) وKey Vaults وCDN والبريد الإلكتروني وSharePoint وAzure Container Registry وغيرها. وتمتد وظائفها لتشمل المسح الشامل لمختلف نطاقات خدمات Azure لتحديد النطاقات الفرعية المرتبطة بها.
باستخدام هذه الأداة، يمكن للمستخدمين إجراء تعداد شامل للنطاقات الفرعية داخل بيئات Azure، مما يساعد متخصصي الأمن والباحثين والمسؤولين على اكتساب رؤى حول المشهد الواسع لخدمات Azure ونطاقاتها الفرعية المقابلة.
خلال رحلة تعلمي حول استغلال Azure AD، اكتشفت أن أداة النطاقات الفرعية لـ Azure، Invoke-EnumerateAzureSubDomains من NetSPI، لم تكن قادرة على العمل على PowerShell الخاص بي على Debian. ونتيجة لذلك، أنشأت تطبيقًا مبسطًا لتلك الأداة بلغة Python.
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
التعداد الأساسي:
python3 azsubenum.py -b retailcorp --threads 10
استخدام قوائم كلمات التبديل:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
مع إخراج مطوّل:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
تعداد حاويات Blob:
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
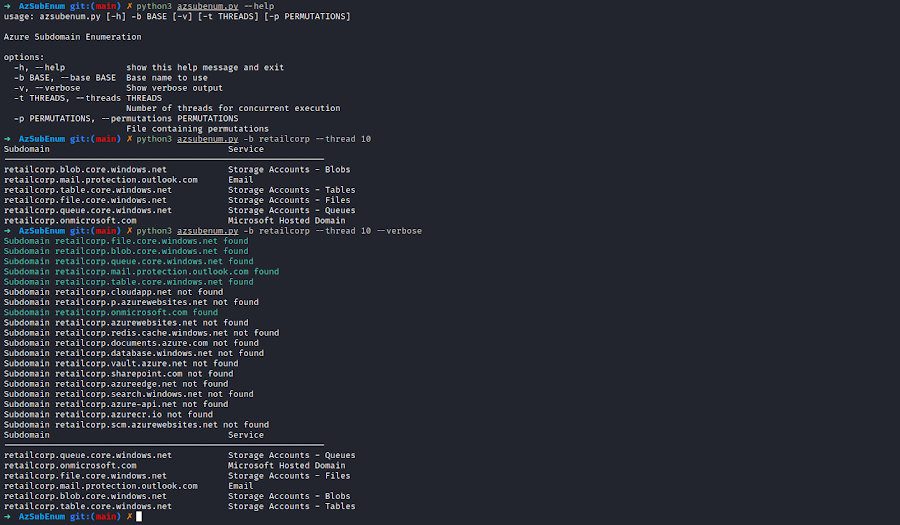
هل لديك أي أفكار حول كيفية تحسين هذه الأداة؟ لنُساهم!
BSD-3-Clause. حر الاستخدام والتعديل وإعادة التوزيع (بما في ذلك الاستخدام التجاري)، بشرط الاحتفاظ بإشعارات حقوق النشر. راجع LICENSE. مبني على NetSPI/MicroBurst (BSD-3-Clause).
أي إجراءات و/أو أنشطة تتعلق بالمواد الواردة في هذه الأداة تقع على مسؤوليتك وحدك. قد يؤدي سوء استخدام المعلومات الواردة في هذه الأداة إلى توجيه تهم جنائية ضد الأشخاص المعنيين.






