
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 horizon3ai/cve-2021-38647
إثبات مفهوم لاستغلال CVE-2021-38647 (OMIGOD)، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في وكيل OMI الذي يُنشر عادةً على خوادم Azure Linux.
 opsxcq/exploit-cve-2014-6271
استغلال ثغرة Shellshock + بيئة قابلة للاستغلال
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
 bert-janp/entratrace
أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…
 devzero-security/redstackpro
أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs…
 justinsteven/advisories
مستودع شخصي لإفصاحات النشرات الأمنية التي تغطي الثغرات في البرامج مفتوحة المصدر والويب والسحابة والبنية التحتية.
 dipjyotimetia/hybridtestframework
اختبار شامل من البداية إلى النهاية للويب، API، السحابة، الأحداث، والأمان
 padok-team/yatas
:owl::mag_right: أداة بسيطة لتدقيق بنيتك التحتية على AWS/GCP من أجل سوء التكوين أو مشكلات أمنية محتملة مع دمج الإضافات
 g0ldencybersec/easyeasm
أداة إدارة سطح الهجوم بدون تكلفة
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
 flangvik/cobaltbus
تكامل C2 الخارجي لـ Cobalt Strike مع Azure Servicebus، حركة مرور C2 عبر Azure Servicebus
 hakaioffsec/ingressnightmare-poc
هذا هو كود PoC لاستغلال ثغرات IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, and CVE-2025-1974).
 flangvik/azurec2relay
وظيفة Azure Function تتحقق من حركة مرور برنامج Cobalt Strike وتقوم بتوجيهها باستخدام ملفات تعريف C2 القابلة للتشكيل، حيث تعيد توجيه الطلبات غير…
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 permiso-io-tools/cloudgrappler
استعلام عن اكتشافات عالية الدقة للسحابة لجهات تهديد معروفة عبر AWS و Azure و GCP باستخدام سجلات CloudTrail وقواعد استخبارات التهديد المخصصة.
 dsccommunity/certificatedsc
موارد DSC لتبسيط إدارة الشهادات على خادم Windows.
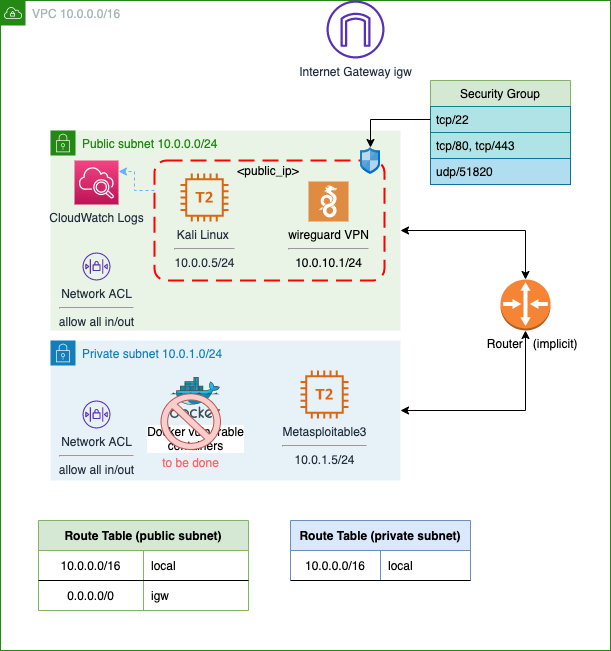 juanjosanz/aws-pentesting-lab
مختبر اختبار اختراق مع نسخة من كالي لينكس يمكن الوصول إليها عبر ssh و wireguard VPN ومع حالات ضعيفة في شبكة فرعية خاصة








