
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 sbasu7241/aws-threat-simulation-and-detection
اللعب مع Stratus Red Team (أداة محاكاة الهجمات السحابية) وSumoLogic
 owasp/quantum-security-project
مشروع OWASP محايد تجاه البائعين يحدد مخاطر الأمن في عصر الحوسبة الكمومية مع قائمة بأهم 10 مخاطر، وإرشادات للتخفيف، ونماذج تهديدات للانتقال إلى…
 awslabs/threat-modeling-mcp-server
خادم MCP لنمذجة التهديدات القائمة على STRIDE المنظمة مع التحقق التلقائي من الكود، وتحليل السياق التجاري، وتوليد تقارير شاملة بتنسيقي Markdown وJSON.
 node9-ai/node9-proxy
التحكم في الوصول لوكلاء الذكاء الاصطناعي. حدّد ما يُسمح لـ Claude Code وCodex وGemini وCursor وأي خادم MCP بالقيام به، وراجع الإجراءات المحفوفة…
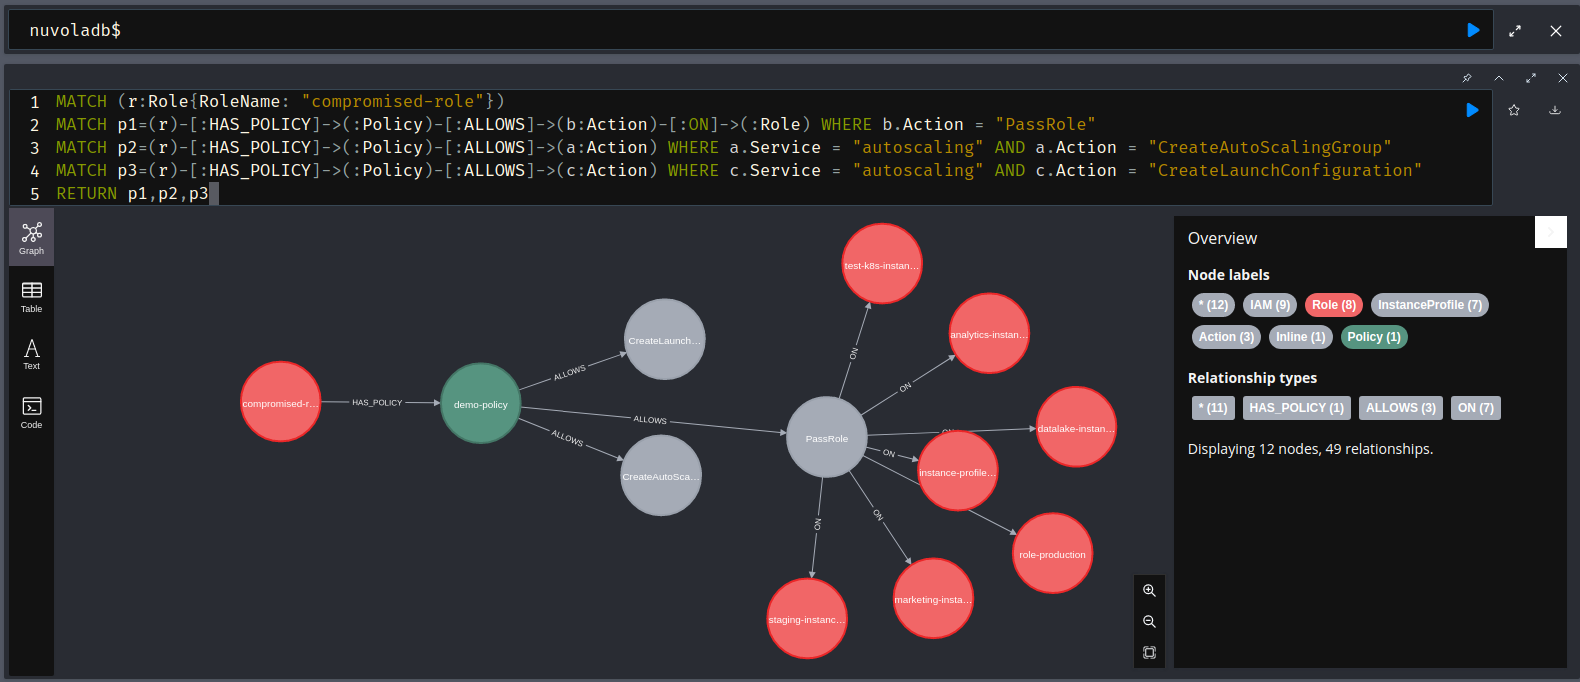 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
 anssi-fr/dfir-o365rc
وحدة PowerShell لجمع سجلات Office 365 وAzure
 praetorian-inc/trajan
أداة متعددة المنصات للكشف عن الثغرات في CI/CD وأتمتة الهجمات لتحديد نقاط الضعف الأمنية في تكوينات خطوط الأنابيب.
 kstenerud/yoloai
وكيلك يمثل خطرًا أمنيًا، لذا تعامل معه على هذا الأساس. yoloAI يتعامل مع العزل الآمن لوكلاء الذكاء الاصطناعي بشكل صحيح.
 shabarkin/aws-enumerator
أداة تعداد خدمات AWS للقراءة فقط مع أكثر من 600 استدعاء API لاستطلاع السحابة، وتفريغ المعلومات، وتحليل النتائج أثناء اختبار الاختراق.
 dev-sec/ssh-baseline
خط الأساس لـ SSH من DevSec - ملف InSpec
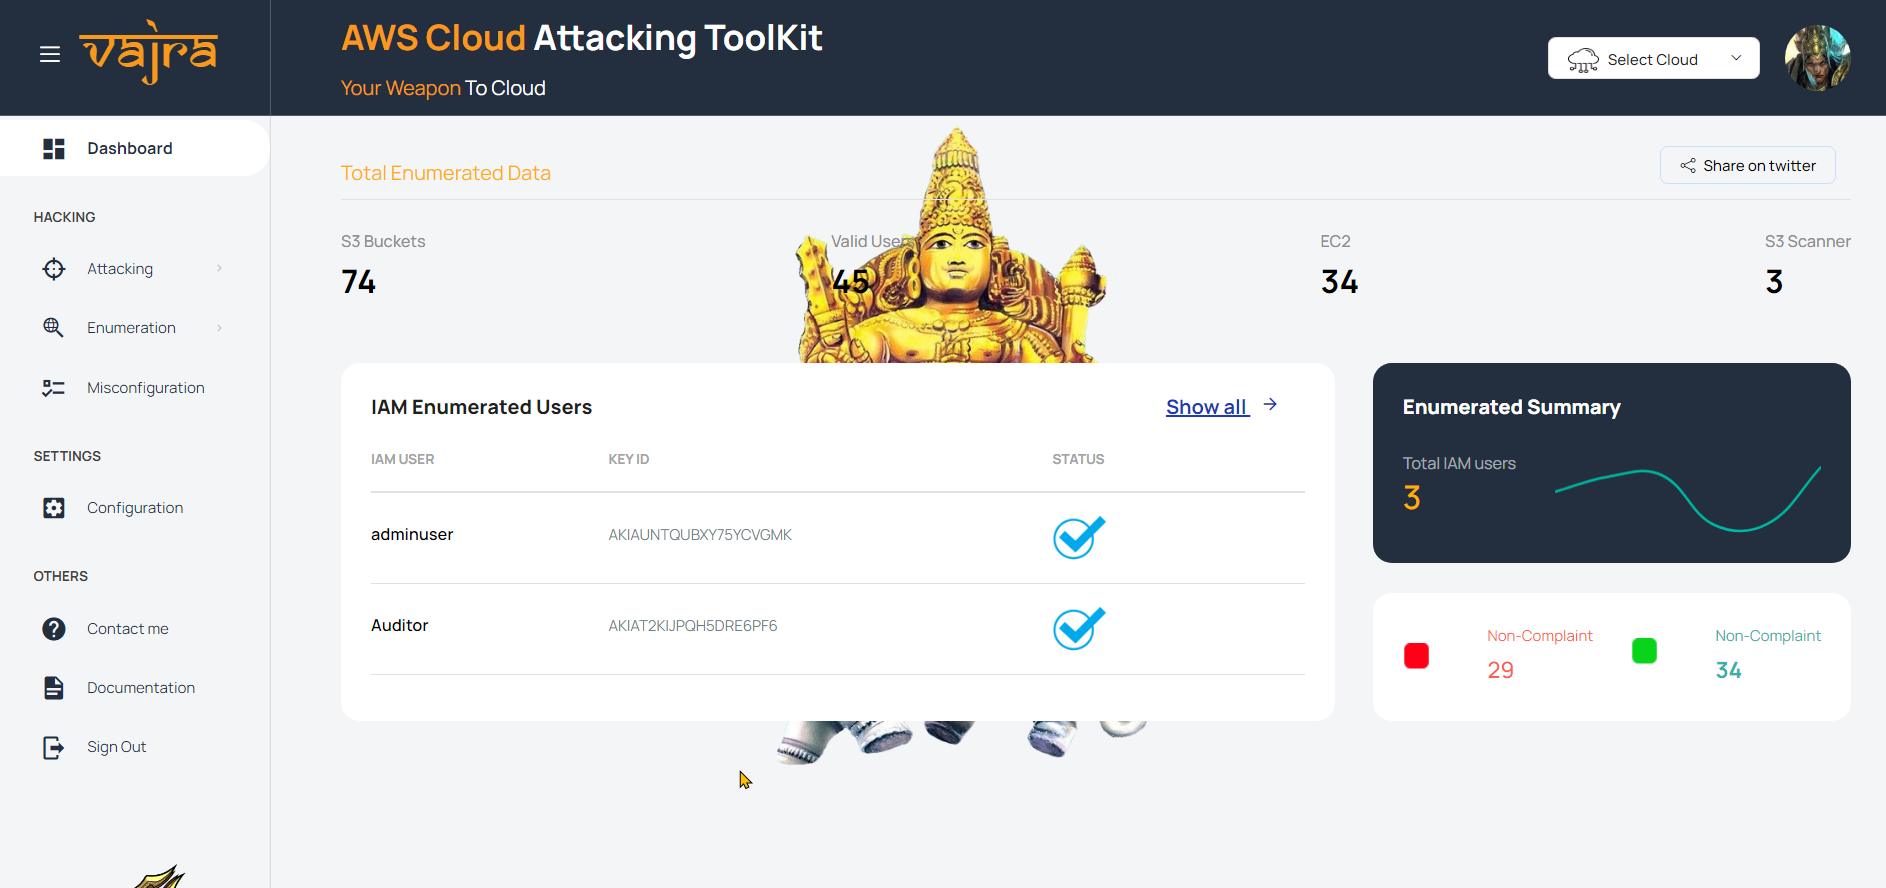 trouble-1/vajra
فاجرا هي أداة تعتمد على واجهة المستخدم وتحتوي على تقنيات متعددة لمهاجمة وحصر بيئة Azure و AWS الخاصة بالهدف. تتميز بواجهة مستخدم ويب بديهية مبنية…
 russellromney/turbolite
SQLite VFS مع استعلامات JOIN باردة من S3 بأقل من 100 مللي ثانية + ضغط وتشفير على مستوى الصفحات
 q3k/cve-2019-5736-poc
إثبات مفهوم غير مُسلَّح لثغرة CVE-2019-5736 (الهروب من Docker)
 videns/vulners-scanner
ماسح الثغرات الأمنية المعتمد على vulners.com audit API
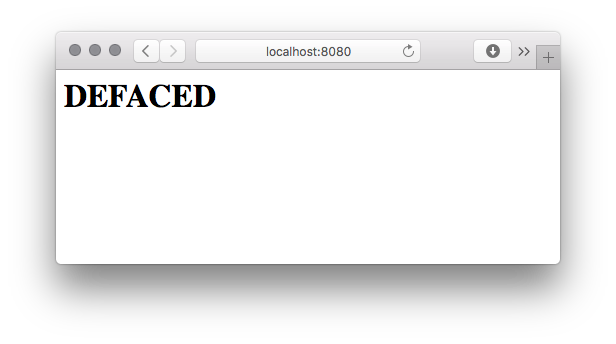 opsxcq/exploit-cve-2014-6271
استغلال ثغرة Shellshock + بيئة قابلة للاستغلال
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
 bert-janp/entratrace
أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…
 redhuntlabs/kubestalk
أداة استكشاف سطح الهجوم في Kubernetes بالصندوق الأسود تستطلع عن الكتل غير الآمنة، لوحات التحكم المكشوفة، والأخطاء في التكوين باستخدام المسح القائم…








