
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 vectra-ai-research/maad-af
MAAD Attack Framework - أداة هجوم لاختبار أمني بسيط وسريع وفعال لـ M365 و Entra ID (Azure AD).
 skorokithakis/stavrobot
مساعد شخصي ذكي يركز على الأمان.
 bishopfox/smogcloud
ابحث عن أصول سحابية لا يريد أحد كشفها 🔎 ☁️
 cr0nx/awesome-linux-attack-forensics-purplelabs
هذه الصفحة هي نتاج بحث عملي مستمر حول تقنيات وأدوات الهجمات المتقدمة على لينكس، وكشفها، والتحليل الجنائي.
 microsoft/igvm
مكتبة بلغة Rust ومواصفة تنسيق لإنشاء وتحميل ملفات Independent Guest Virtual Machine (IGVM)، مع دعم الأجهزة الافتراضية المعزولة على مستوى العتاد…
 cybereason-public/owlsm
محرك قواعد سيغما داخل نواة لينكس باستخدام eBPF. التركيز على قدرات الوقاية
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
 devzero-security/redstack
مختبر مشغّل فريق أحمر منشور عبر Terraform على AWS: Mythic وSliver وAdaptix C2 خلف مُعيد توجيه Apache بأسلوب الإنتاج، مع مضيفات Kali/Windows وبوابة…
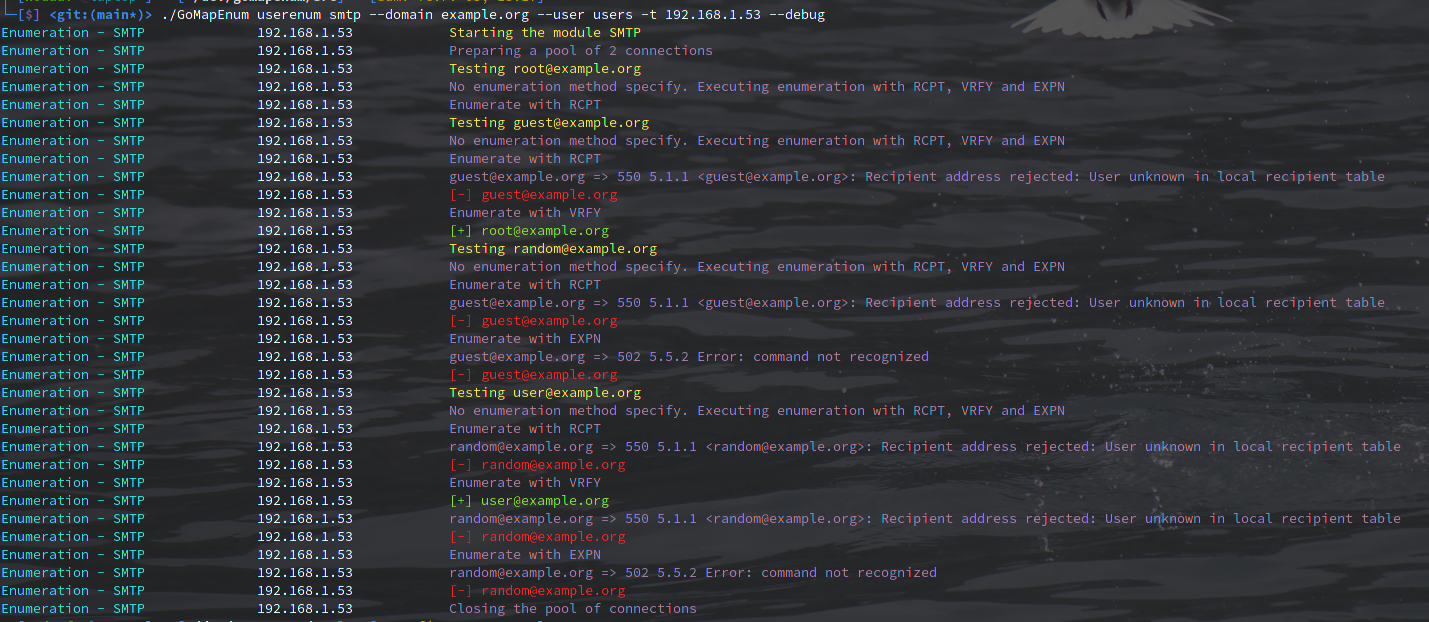 nodauf/gomapenum
تعداد المستخدمين وهجوم القوة القاسية لكلمات المرور على Azure وADFS وOWA وO365 وTeams وجمع البريد الإلكتروني على Linkedin
 rams3sh/aaia
مُصوِّر ومكتشف الشذوذ لإدارة الهوية والوصول في AWS
 g0ldencybersec/cloudrecon
مجموعة من الأدوات للمختبرين الأحمرين وصيادي الثغرات لاكتشاف الأصول السحابية المؤقتة من خلال مسح نطاقات IP وفحص شهادات SSL للبنية التحتية المخفية…
 metarget/k0otkit
k0otkit هي تقنية ما بعد الاختراق شاملة يمكن استخدامها في اختراقات مجموعات Kubernetes.
 hashicorp-forge/grove
إطار عمل لجمع السجلات كخدمة برمجية (SaaS).
 bishopfox/dufflebag
ابحث عن الأسرار في وحدات تخزين EBS المكشوفة
 owasp/serverless-goat
OWASP ServerlessGoat: تطبيق بدون خادم يوضح الثغرات الأمنية الشائعة في الأنظمة بدون خادم
 k8scout/k8scout
قم بإسقاط ملف ثنائي واحد في Pod Kubernetes مخترق وقم فورًا بتخطيط كل مسار هجوم واقعي إلى cluster-admin، node escape، secret theft، و cloud IAM…
 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 isec-tugraz/cjag
تنفيذ بلغة C لاتفاق تشويش يعتمد على الذاكرة المخبئية، ينشئ قناة خفية عبرها بين أجهزة افتراضية على المضيف الفعلي نفسه لأغراض البحث واختبار الثغرات.








