
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 backbay-labs/clawdstrike
محرك السياسات و EDR لأساطيل عملاء AI ومحطات عمل المطورين. يراقب استدعاءات الأدوات، الوصول إلى الملفات، تدفقات الشبكة، وتنفيذ العمليات مع سجلات تدقيق…
 cyberark/blobhunter
ابحث عن البيانات المكشوفة في Azure باستخدام ماسح البلوب العام هذا
 randomaccess3/awesome-bec
مستودع للمعلومات الهجومية والدفاعية للتحقيقات المتعلقة باختراق البريد الإلكتروني للأعمال (Business Email Compromise)
 mindpointgroup/cloudfrunt
أداة لتحديد نطاقات CloudFront التي تم تكوينها بشكل خاطئ
 querylab/lazywarden
أداة نسخ احتياطي تلقائي لخزنة Bitwarden مع تشفير AES-256، اشتقاق مفاتيح Argon2، دعم التحميل إلى سحابات متعددة، وإشعارات فورية عبر Discord وTelegram…
 cynative/cynative
وكيل ذكاء اصطناعي للقراءة فقط يستعلم عن البنية التحتية السحابية، والكود، وبيئة التشغيل الخاصة بك لكشف سوء التهيئة، والأسرار المسربة، ومسارات تصعيد…
 summitroute/aws_exposable_resources
كتالوج منسق لأنواع موارد AWS التي يمكن تعريضها للعامة، مع أوامر CLI لإنشاء ومراجعة تكوينات الوصول العام عبر الخدمات.
 capsulerun/capsule
بيئة تشغيل آمنة لعزل مهام وكلاء الذكاء الاصطناعي في صندوق رمل. تشغيل الكود غير الموثوق في بيئات WebAssembly معزولة.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
 google/gcp_scanner
ماسح موارد GCP الذي يقيم مستويات الوصول للبيانات المخترقة من خلال تعداد الخدمات السحابية والمشاريع وأذونات IAM عبر منصة Google Cloud.
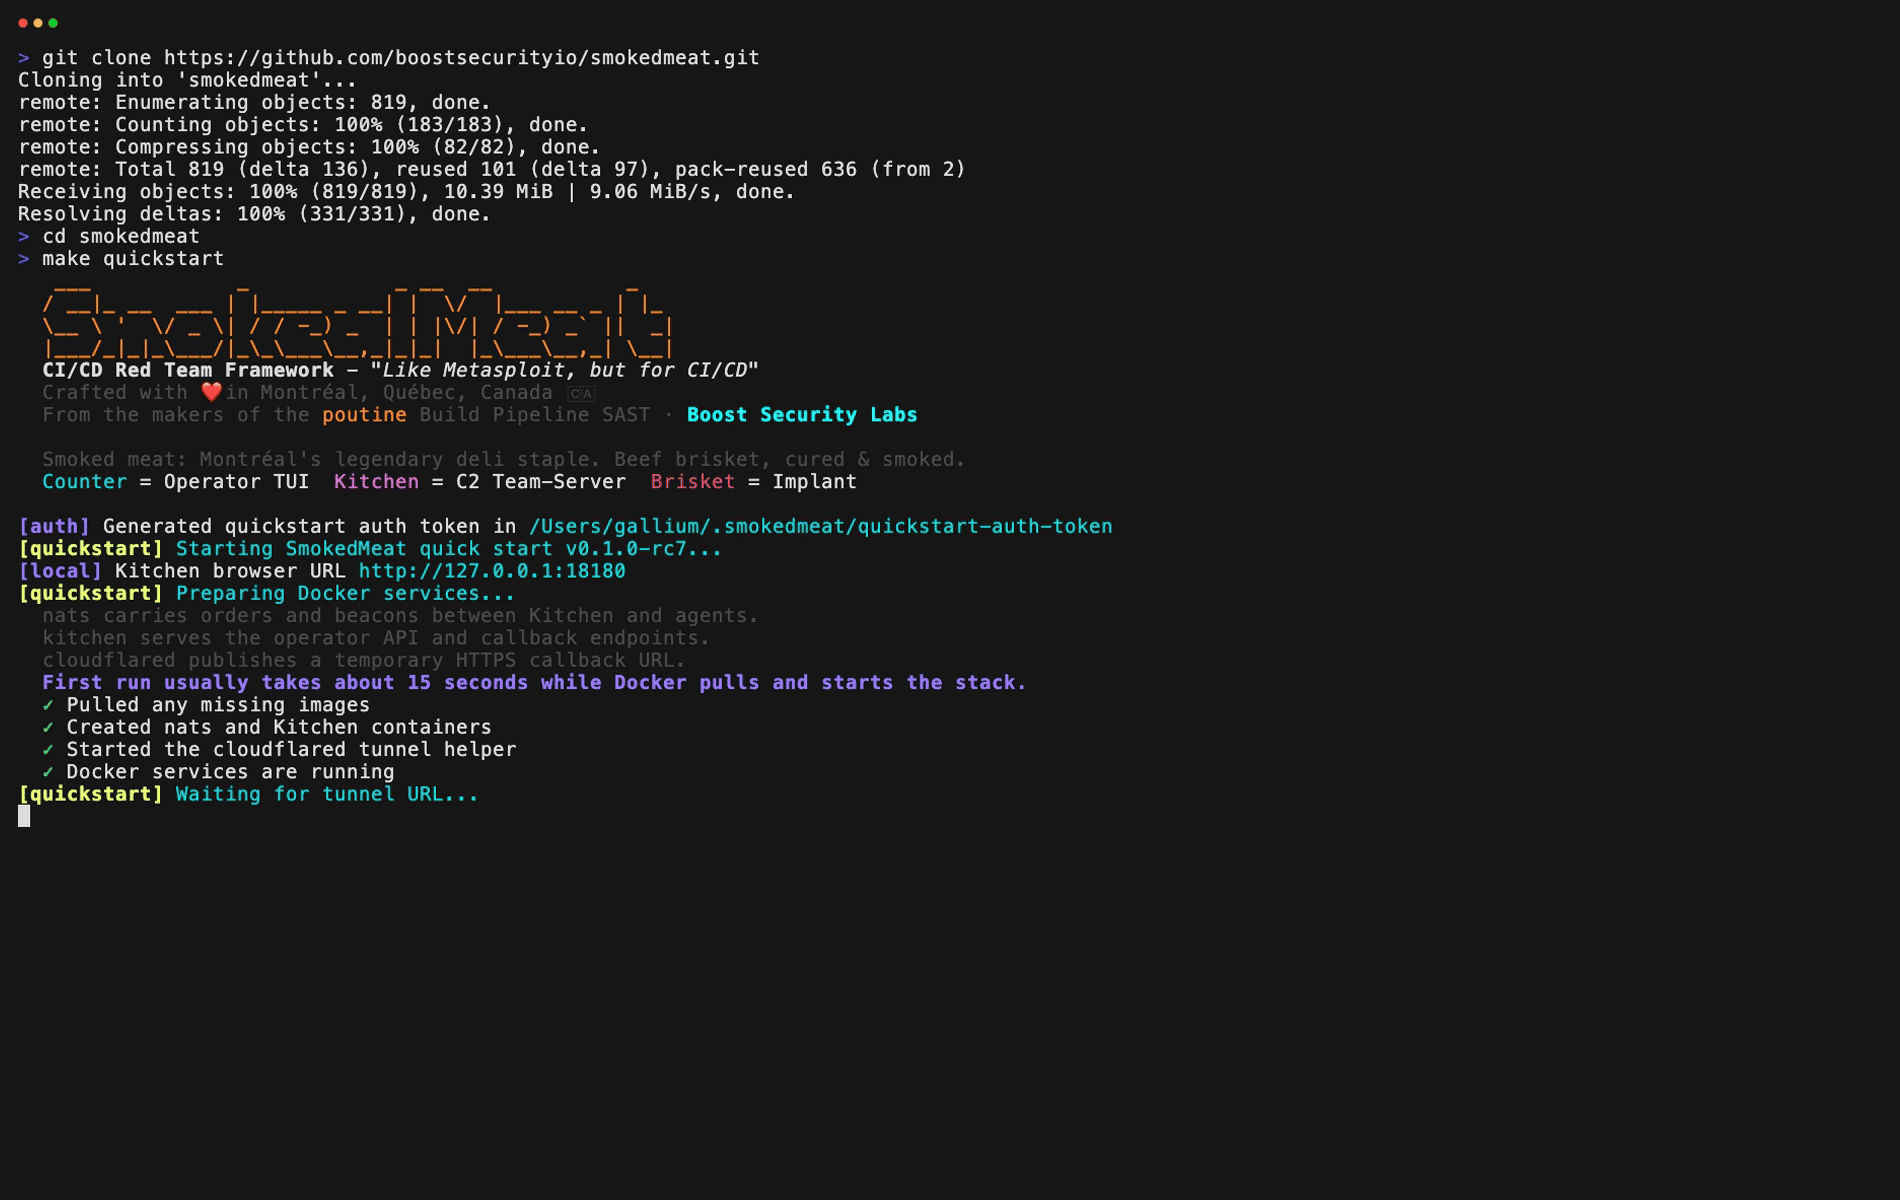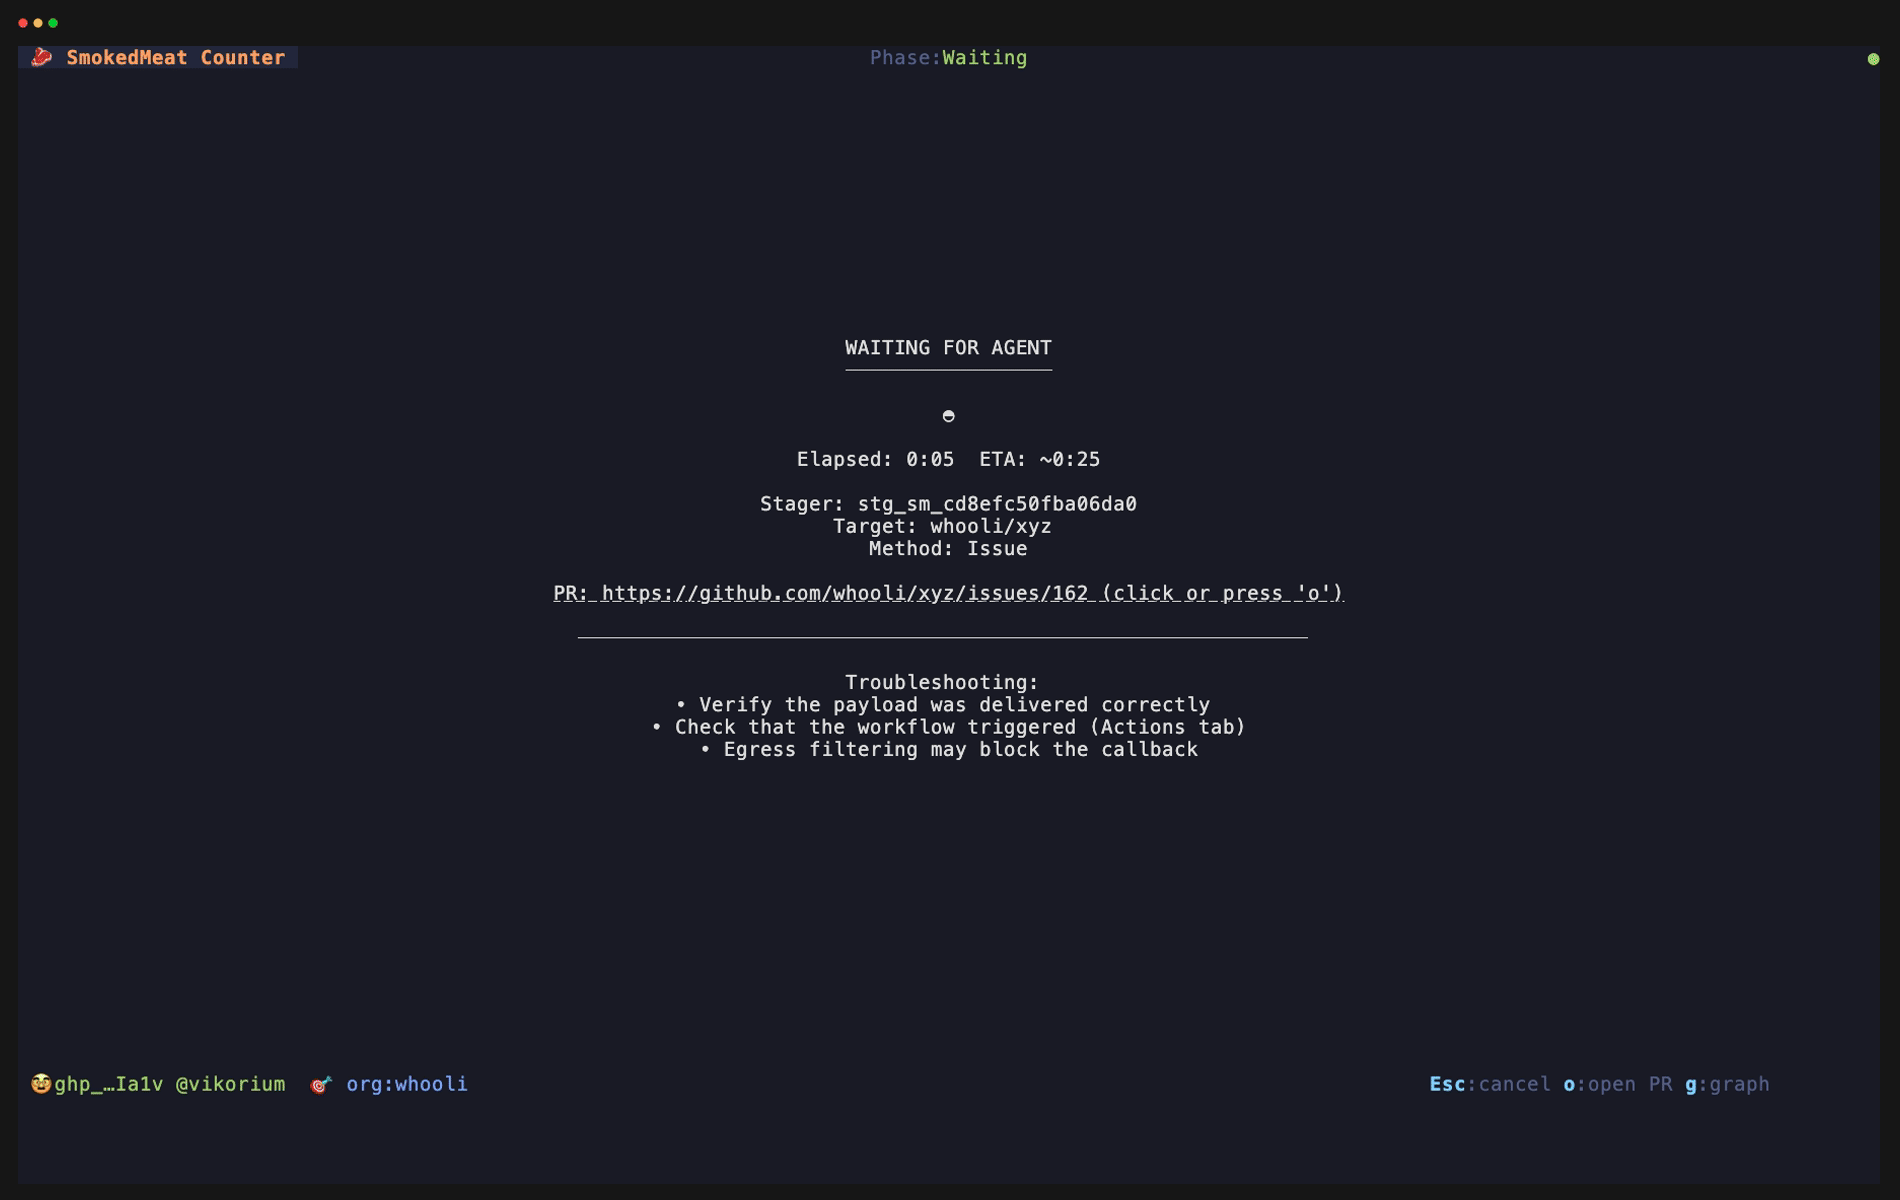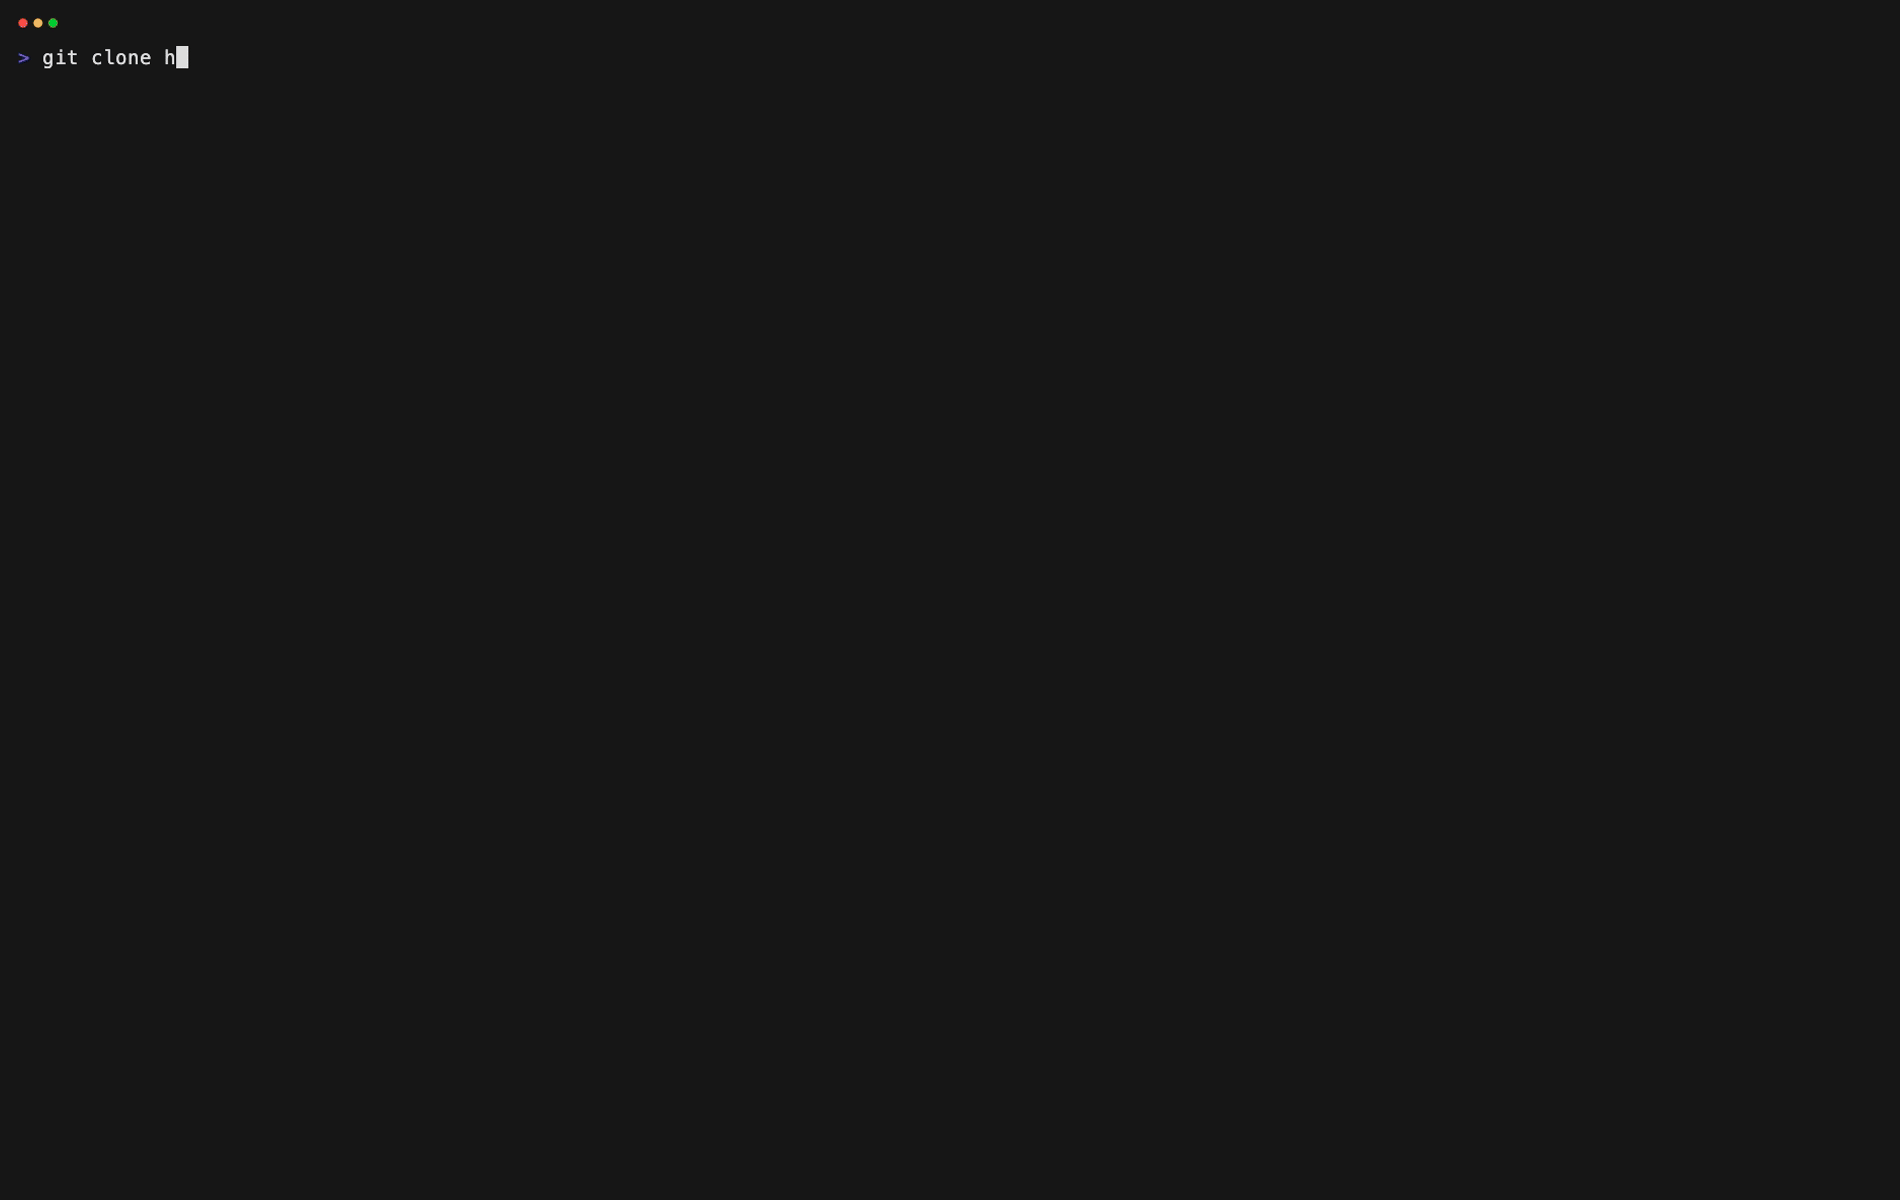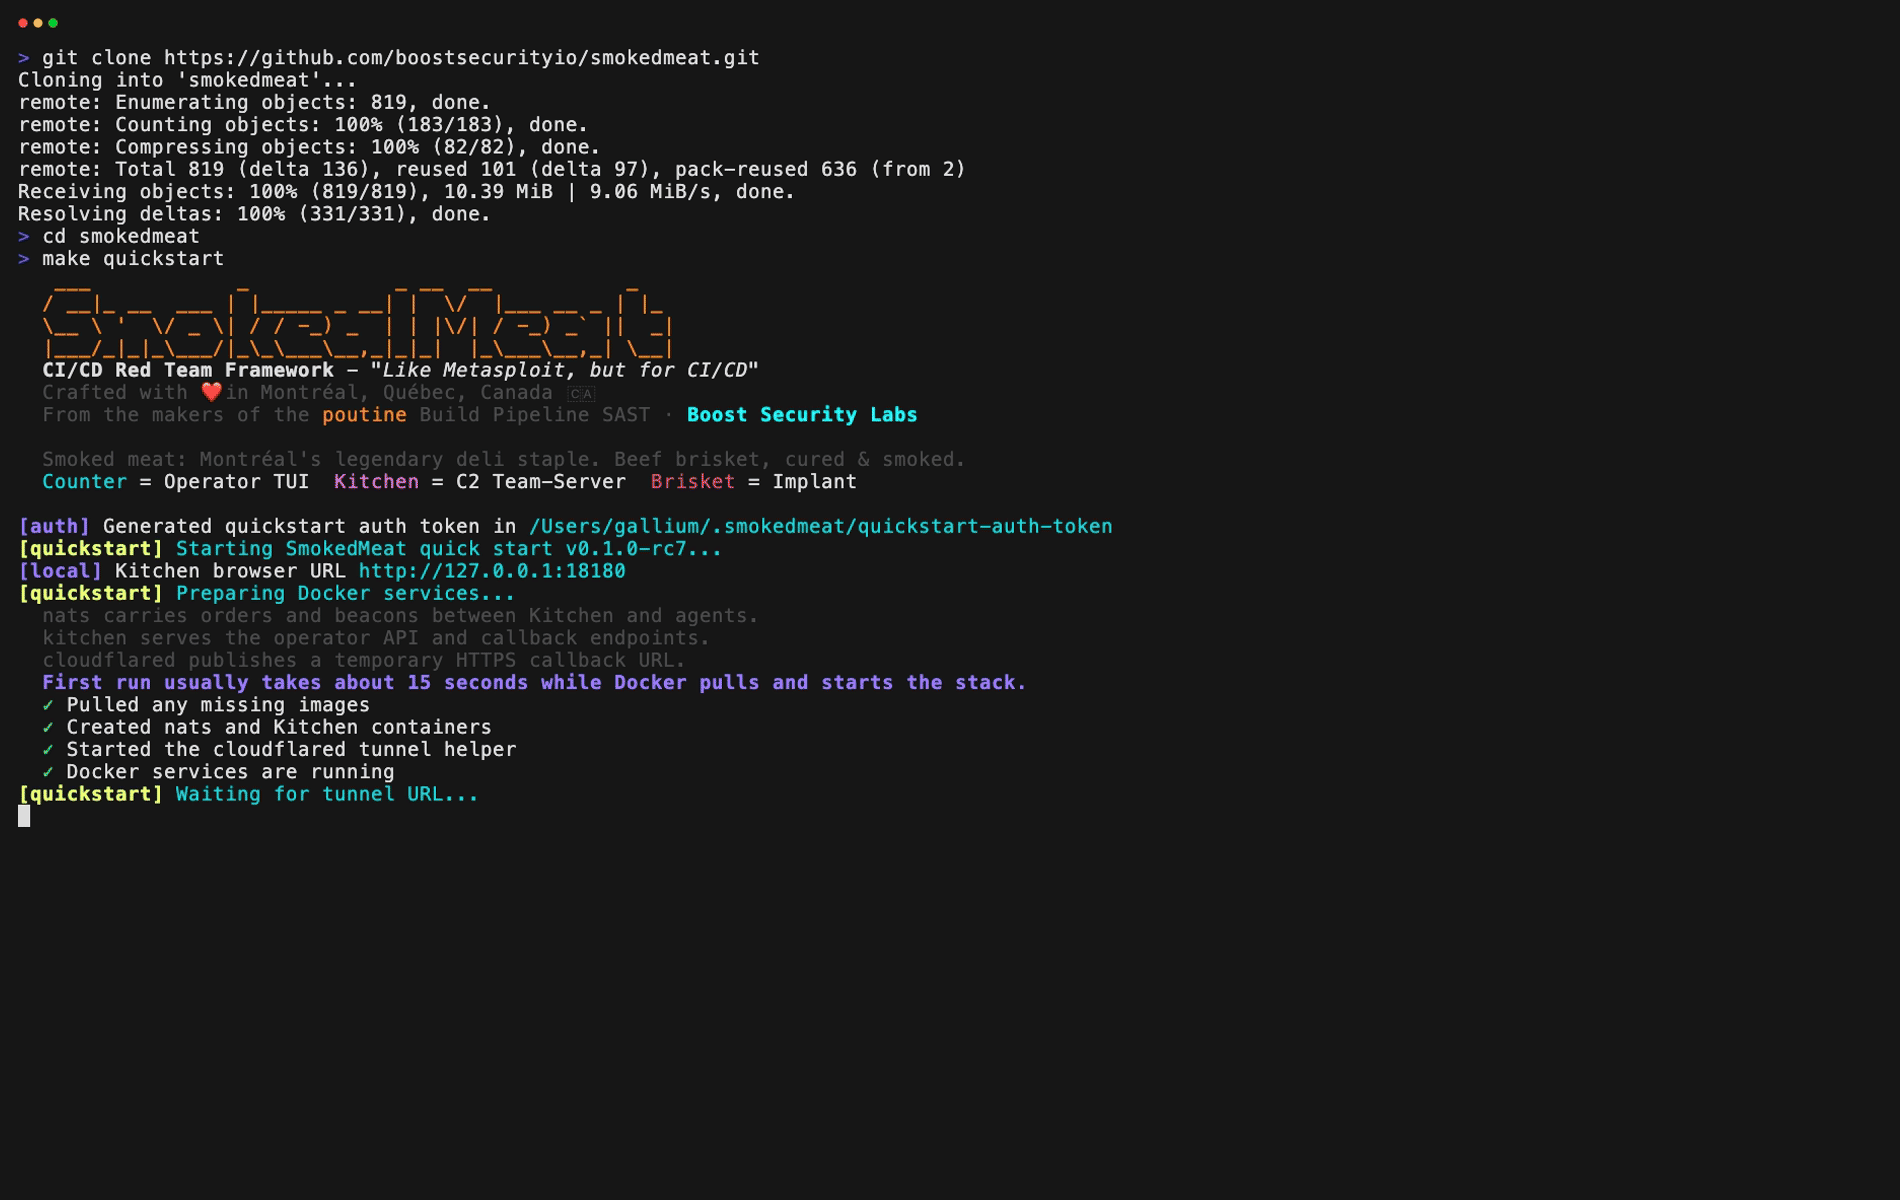 boostsecurityio/smokedmeat
إطار عمل للفريق الأحمر في CI/CD لإظهار مخاطر أمان خطوط البناء.
 jsdelivr/globalping-probe
كود مسبار globalping الذي يعمل على أجهزتك ويتصل بشبكة المجتمع العالمي للمسابر
 christophetd/adaz
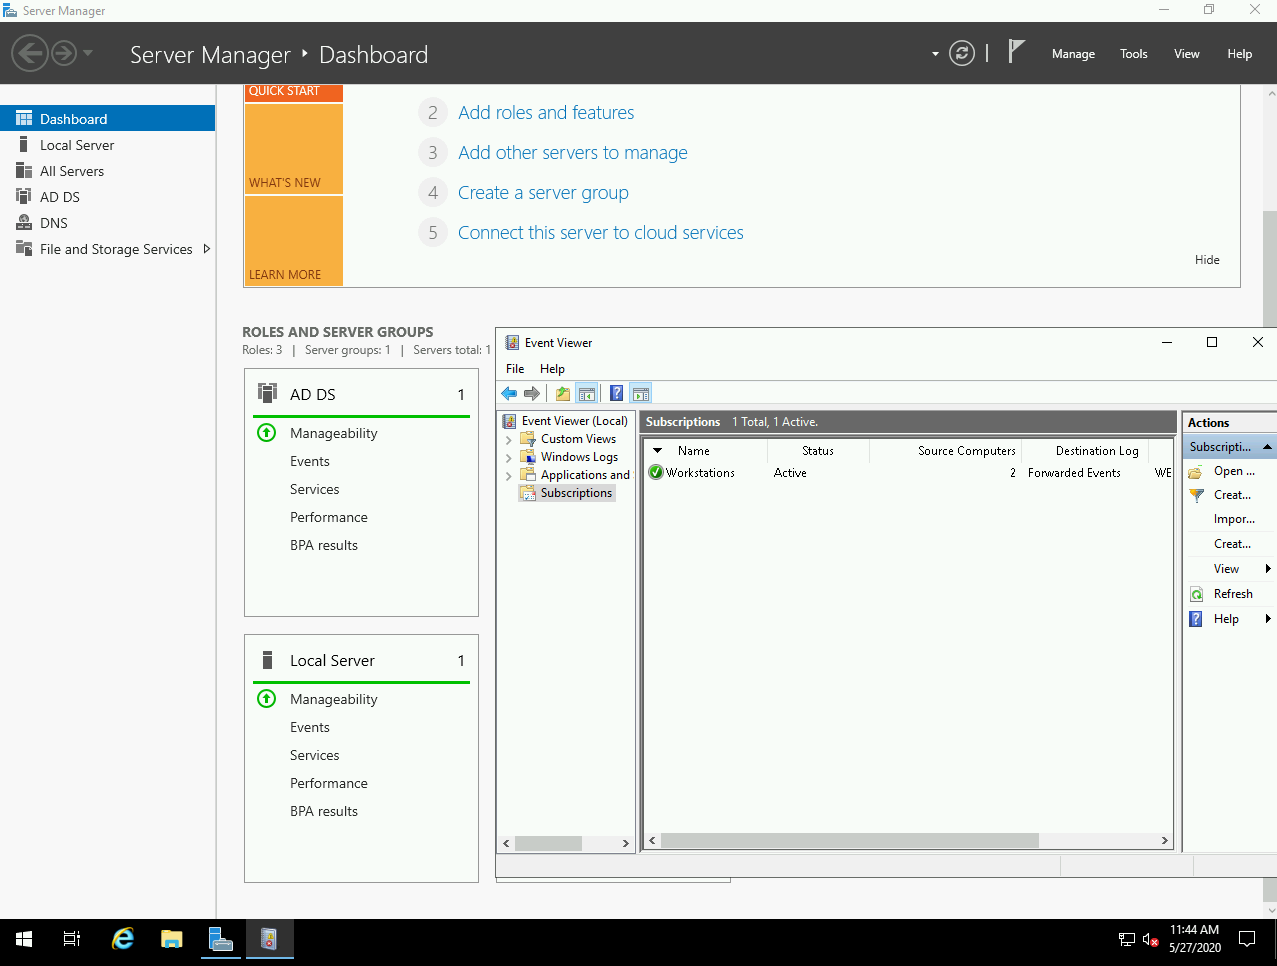
:wrench: انشر مختبرات Active Directory قابلة للتخصيص في Azure - تلقائيًا.
 cybereason-public/owlsm
محرك قواعد سيغما داخل نواة لينكس باستخدام eBPF. التركيز على قدرات الوقاية
 madhuakula/hacker-container
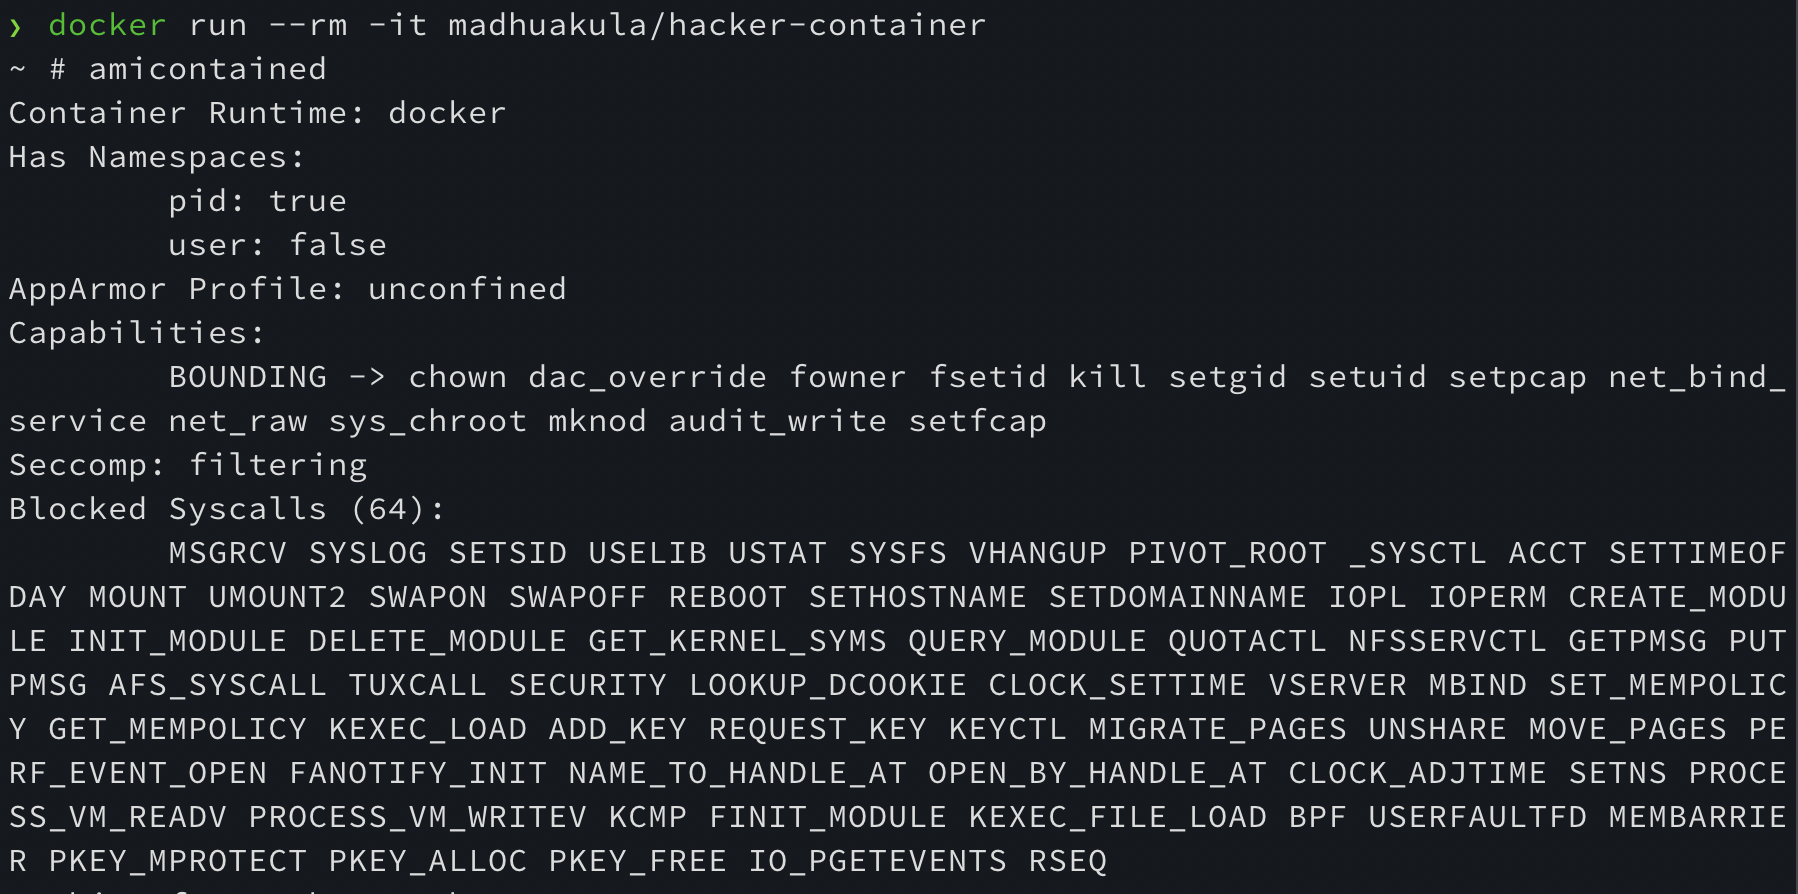
حاوية الجيش السويسري لأمن الحوسبة السحابية الأصلية. حاوية تحتوي على قائمة بجميع الأدوات/الأوامر المفيدة أثناء اختبار الاختراق وتأمين الحاويات…
 star-sg/presentations
مجموعة منتقاة من شرائح عروض مؤتمرات الأمن الهجومي تغطي استغلال النواة (Kernel) والأجهزة المحمولة، والهروب من الأجهزة الافتراضية/الحاويات…
 vectra-ai-research/maad-af
MAAD Attack Framework - أداة هجوم لاختبار أمني بسيط وسريع وفعال لـ M365 و Entra ID (Azure AD).
 skorokithakis/stavrobot
مساعد شخصي ذكي يركز على الأمان.








