#1
 foxboron/ssh-tpm-agent
وكيل SSH يقوم بإنشاء وإدارة مفاتيح مغلقة بـ TPM للمصادقة المرتبطة بالعتاد، ويدعم توليد المفاتيح، الاستيراد، التغليف، حماية PIN، والإرجاع الاحتياطي…
 selinuxproject/selinux-notebook
كتاب شامل مفتوح المصدر حول SELinux يغطي مكونات النواة، ومكتبات مساحة المستخدم، وسلسلة أدوات السياسات، ولغة السياسات. يتضمن تعليمات بناء بصيغ HTML…
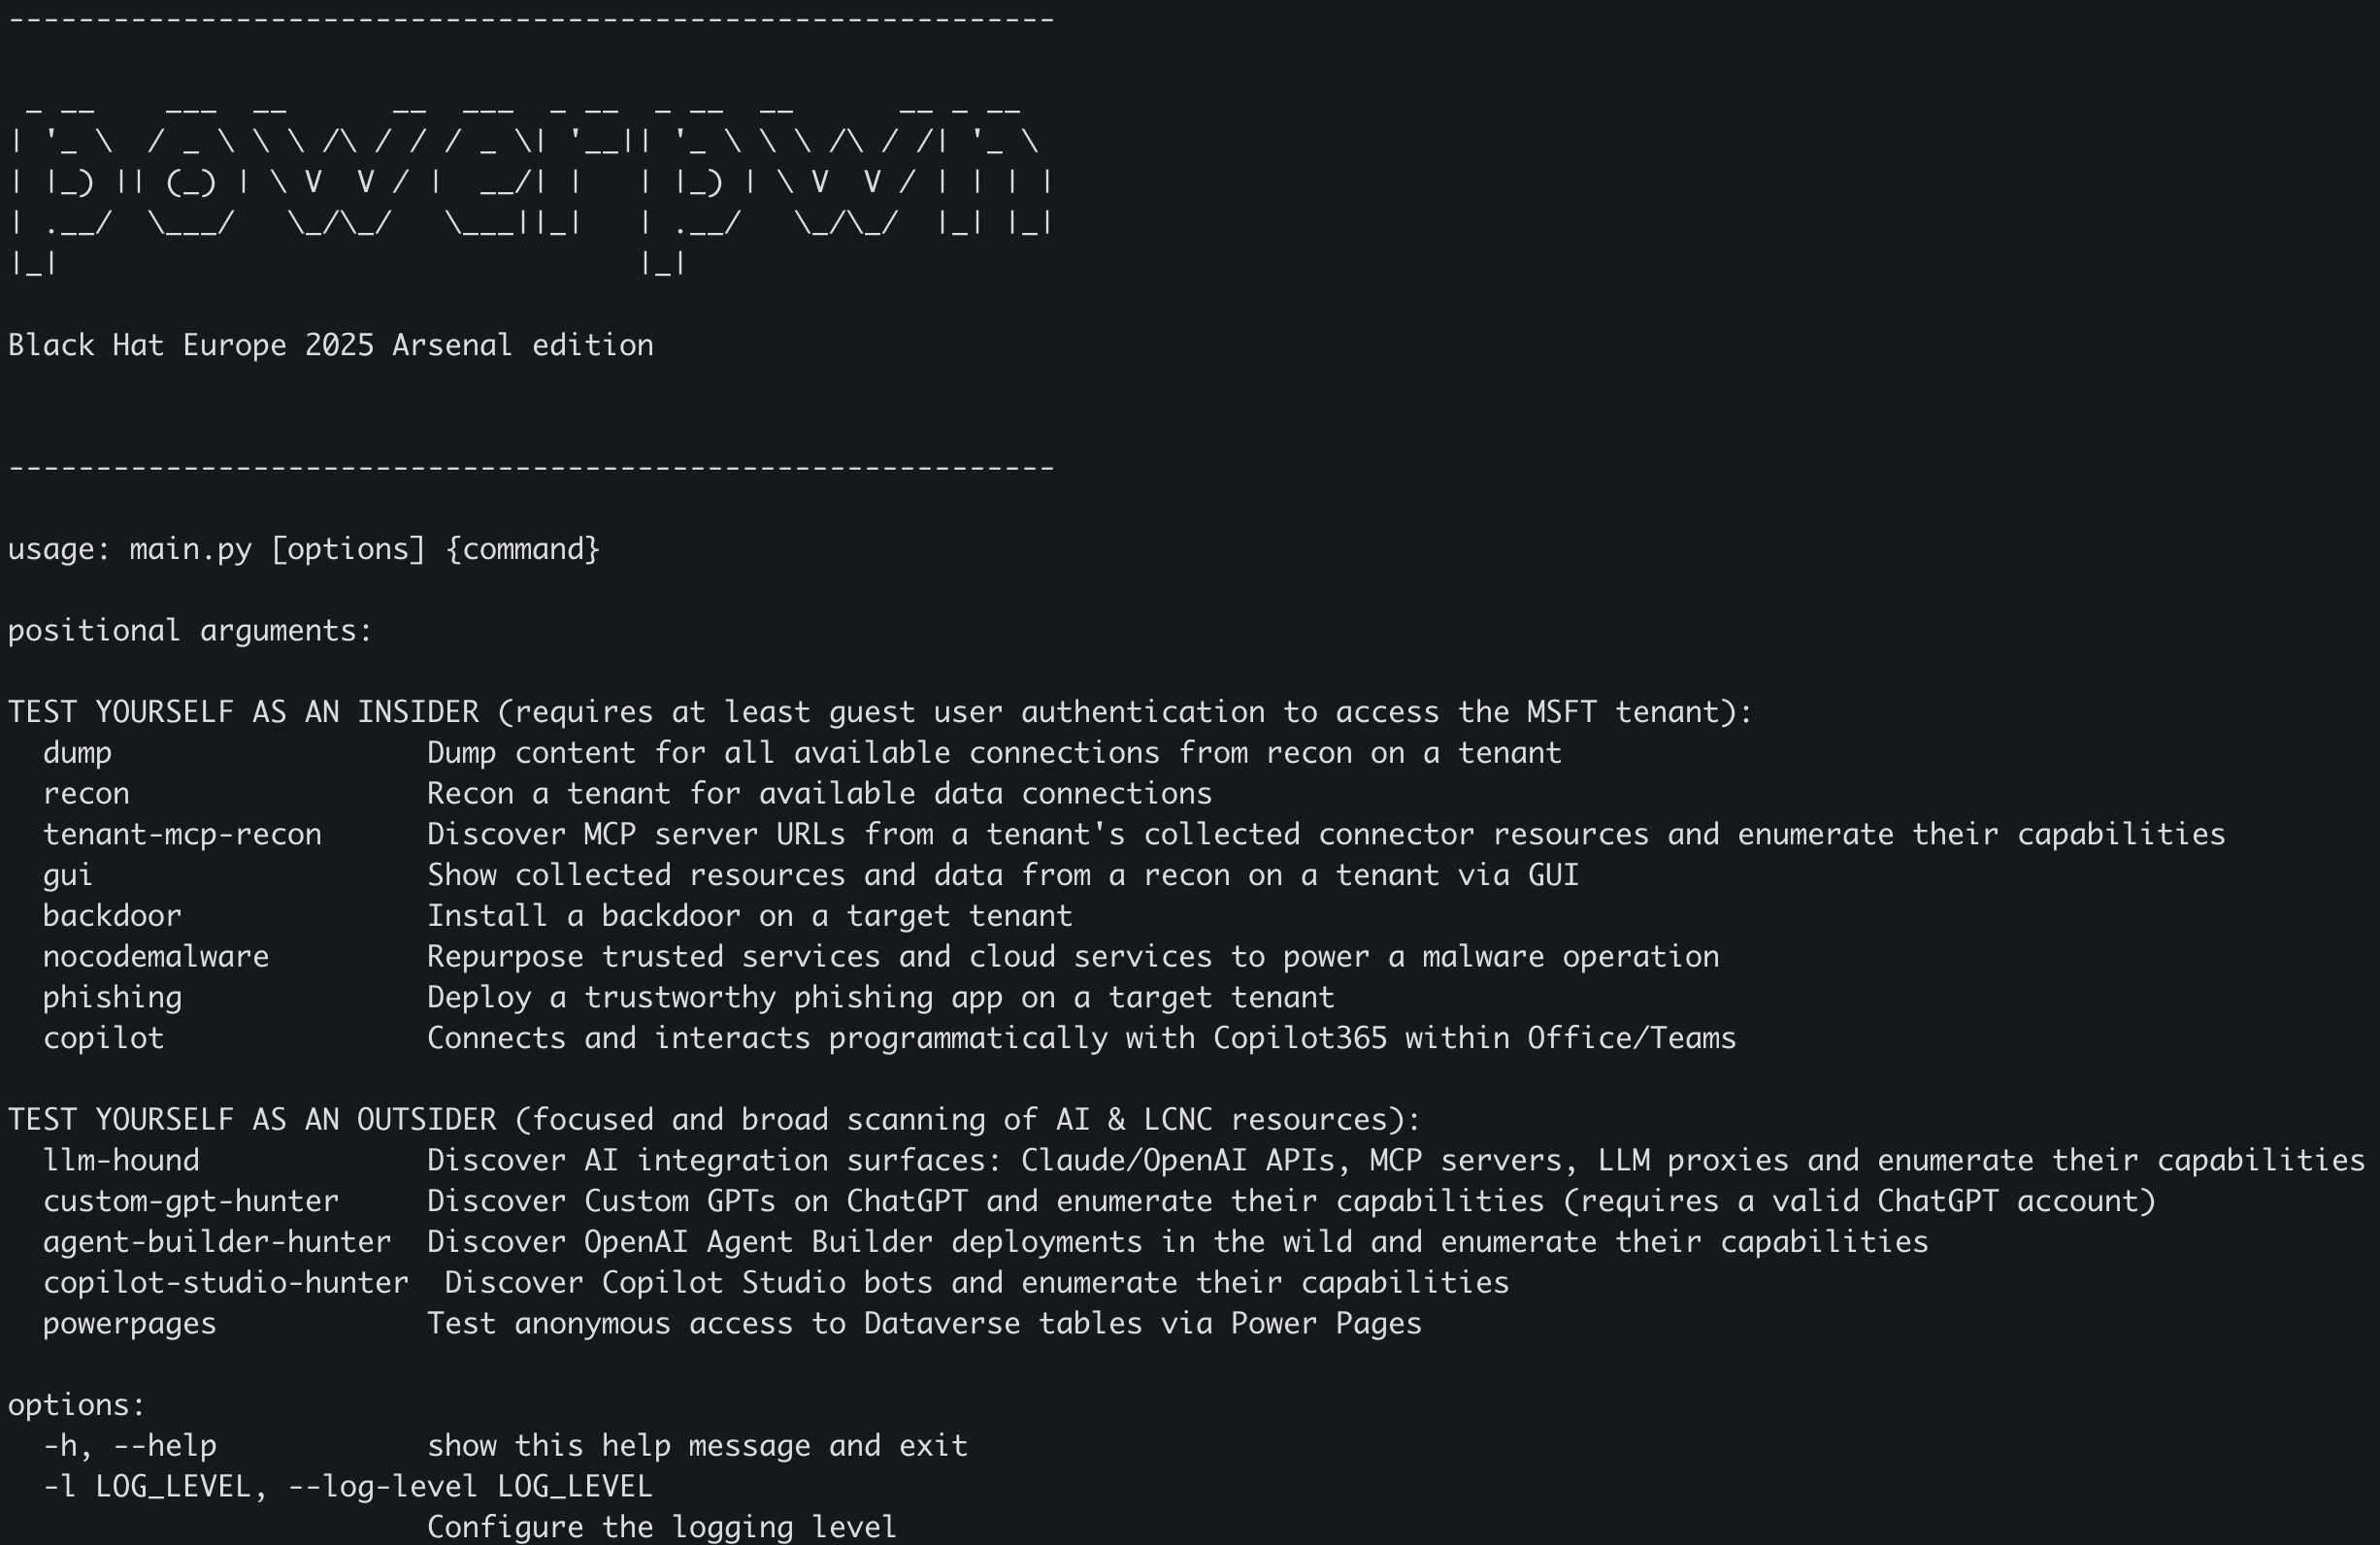 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 owasp/docker-security
إحكام السيطرة على أمان الحاويات
 anshumanbh/tko-subs
أداة يمكن أن تساعد في اكتشاف والاستيلاء على النطاقات الفرعية ذات سجلات DNS الميتة
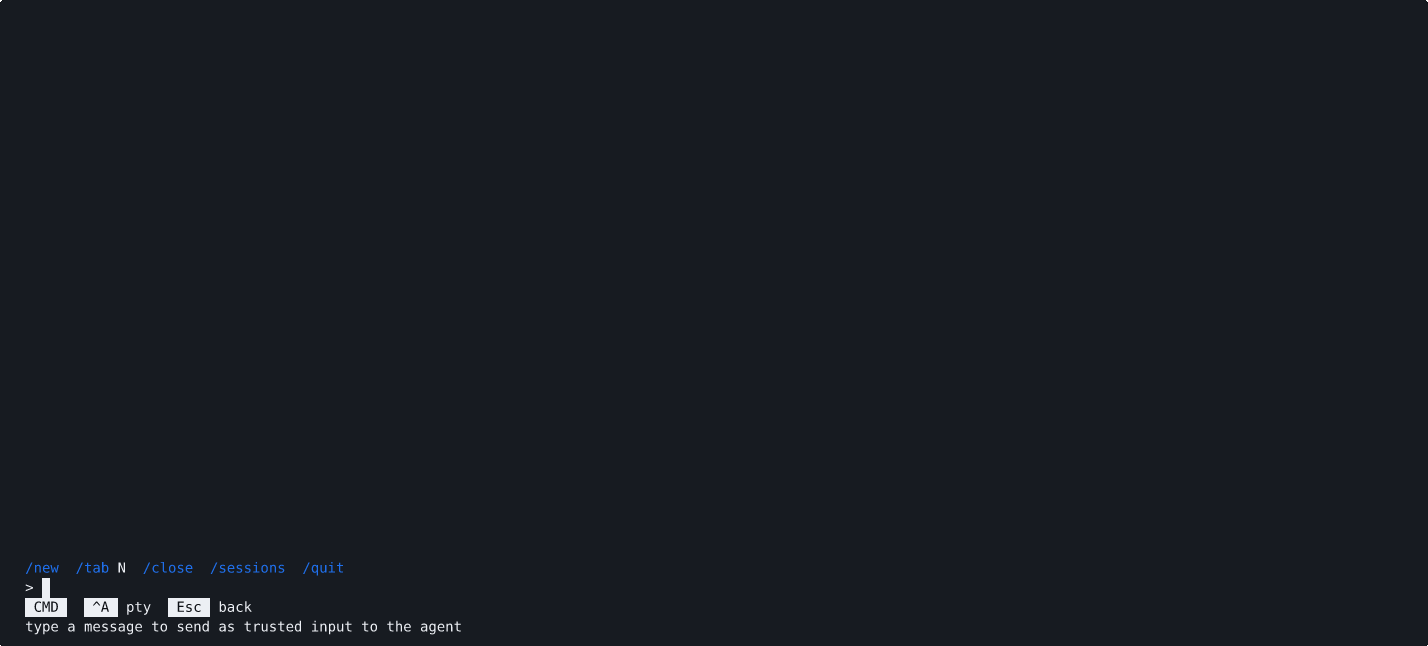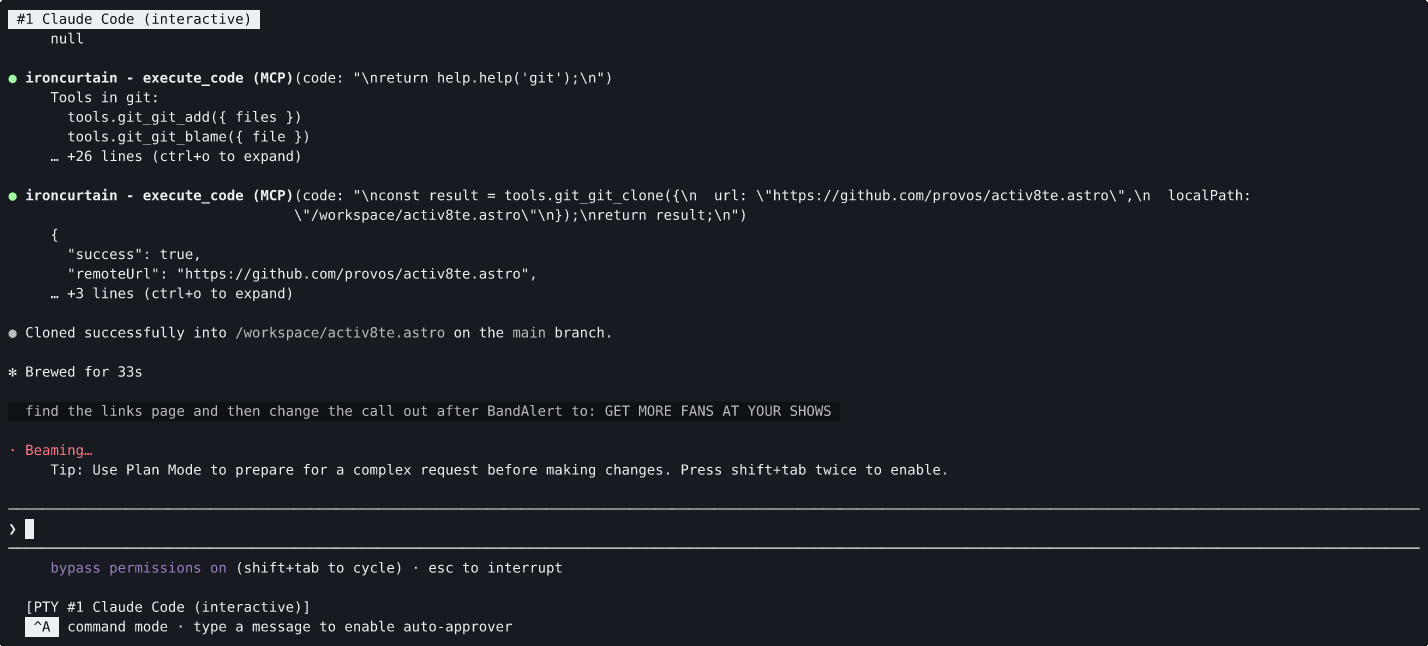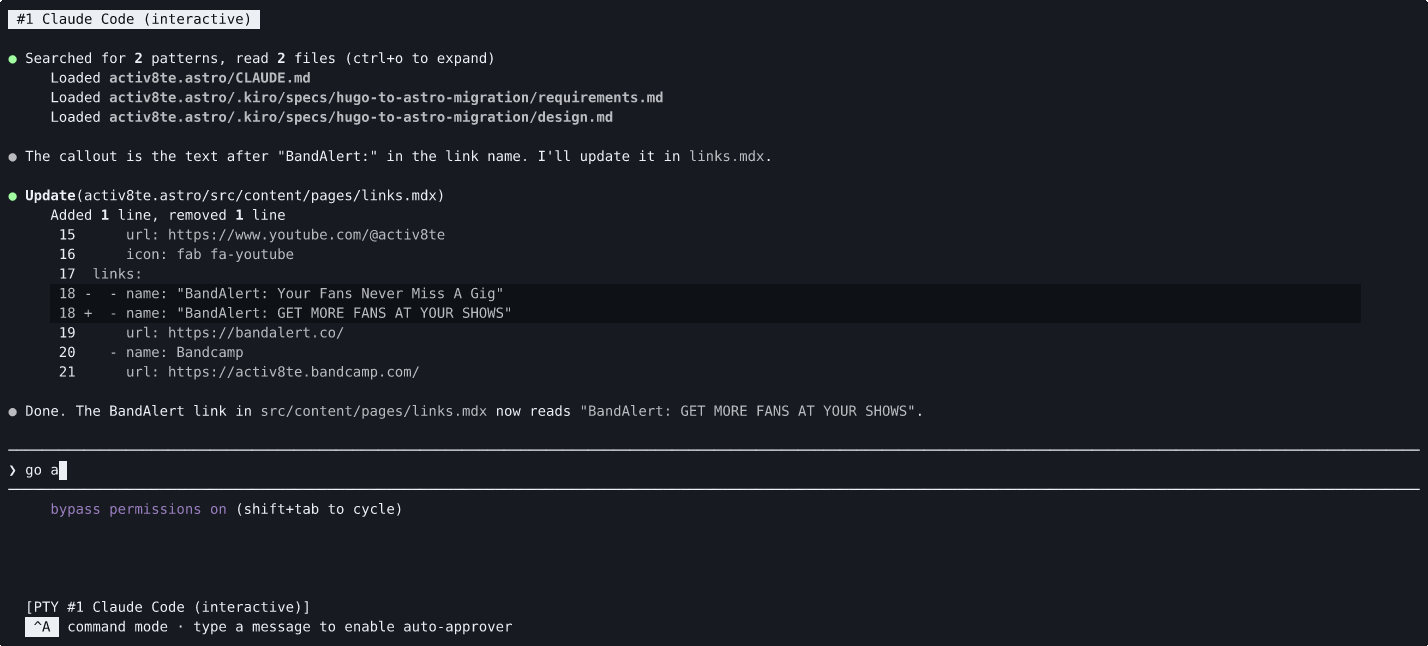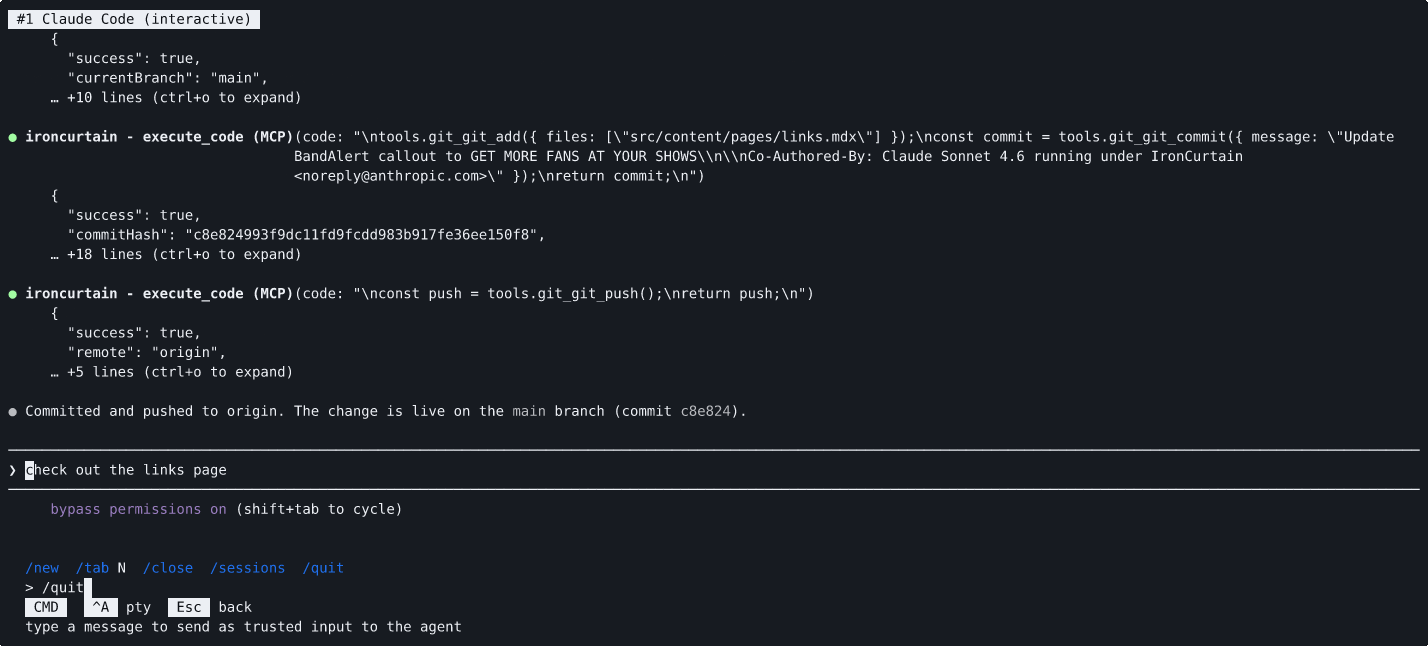 provos/ironcurtain
بيئة تشغيل آمنة* للوكلاء الاصطناعيين المستقلين. سياسة من دساتير مكتوبة بالإنجليزية البسيطة. (*https://ironcurtain.dev)
 cyberark/kubiscan
أداة لفحص مجموعة Kubernetes بحثًا عن الصلاحيات الخطرة
 zblurx/dploot
اسرق وفك تشفير أسرار Windows DPAPI عن بُعد أو دون اتصال، بما في ذلك المفاتيح الرئيسية وبيانات الاعتماد والخزائن والشهادات وبيانات المتصفح ورموز Azure…
 aquasecurity/vuln-list-update
مجمع آلي لبيانات الثغرات الأمنية يجمع النشرات الأمنية من NVD وOSV وAlpine وRed Hat وأكثر من 20 مصدرًا آخر في تنسيق موحد قابل للتحليل لأغراض فحص…
 lateralblast/lunar
أداة تدقيق أمني لنظام UNIX تعتمد على عدة أطر أمنية
 xtraceai/xtrace-sdk
إصدار مفتوح المصدر xtrace sdk
 owasp/docksec
ماسح أمان Docker مدعوم بالذكاء الاصطناعي يشرح الثغرات الأمنية بلغة إنجليزية بسيطة. مشروع معملي من OWASP.
 pantheon-security/medusa
ماسح أمني يعتمد على الذكاء الاصطناعي أولاً. جديد في v2026.7: كشف اختراق Claude Code — فحص خطافات وأذونات ومهارات .claude/ قبل الاستنساخ — بالإضافة…
 nccgroup/sadcloud
أداة لإنشاء (وإزالة!) بنية تحتية سحابية غير آمنة عن قصد
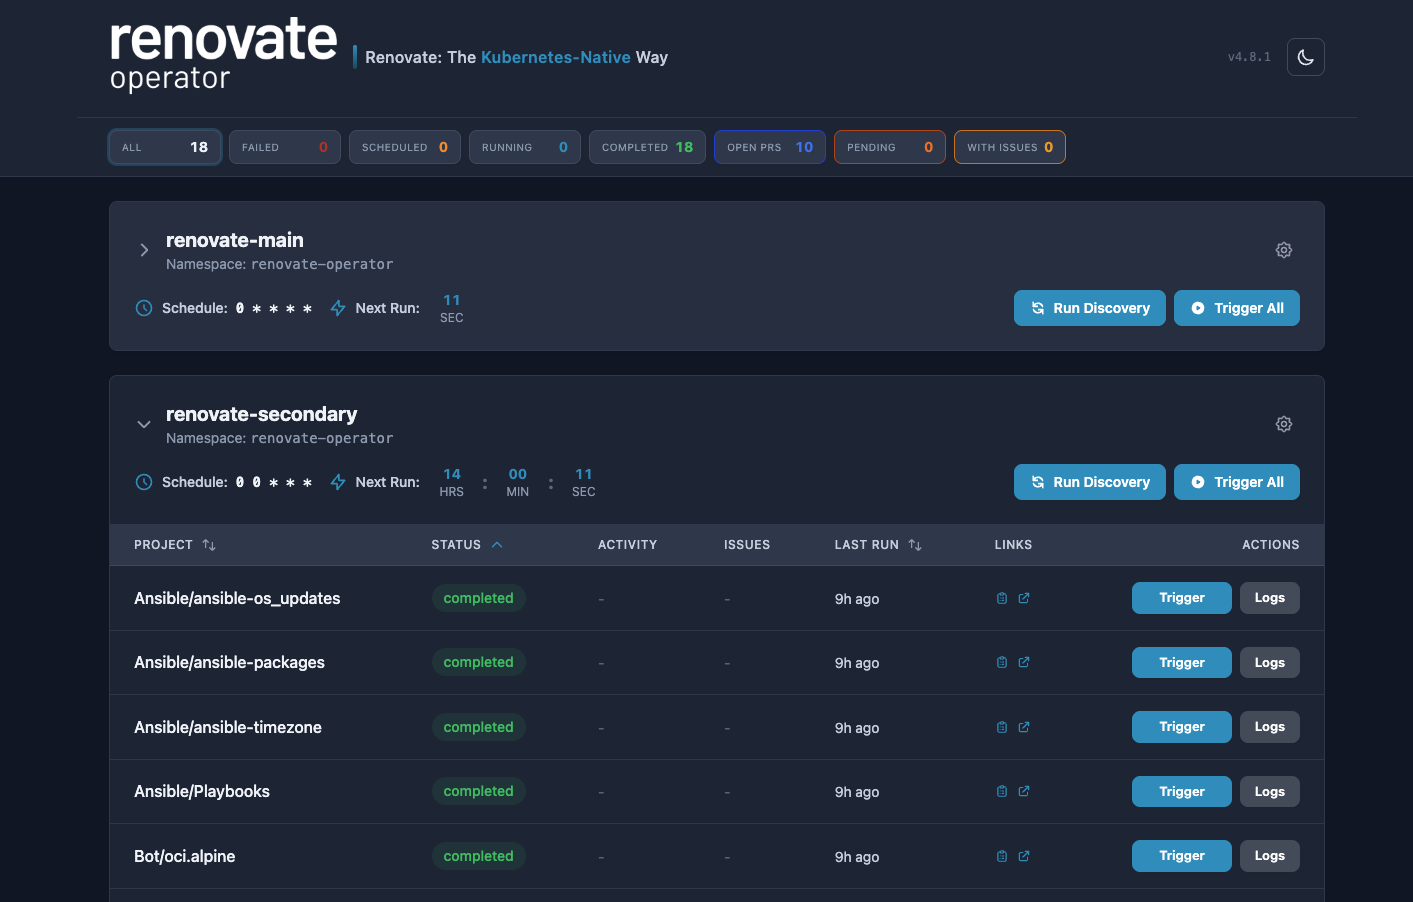 mogenius/renovate-operator
مشغل لتبسيط عمليات التجديد في Kubernetes
 someshkar/colabcat
:smiley_cat: تشغيل Hashcat على Google Colab مع النسخ الاحتياطي واستعادة الجلسة.
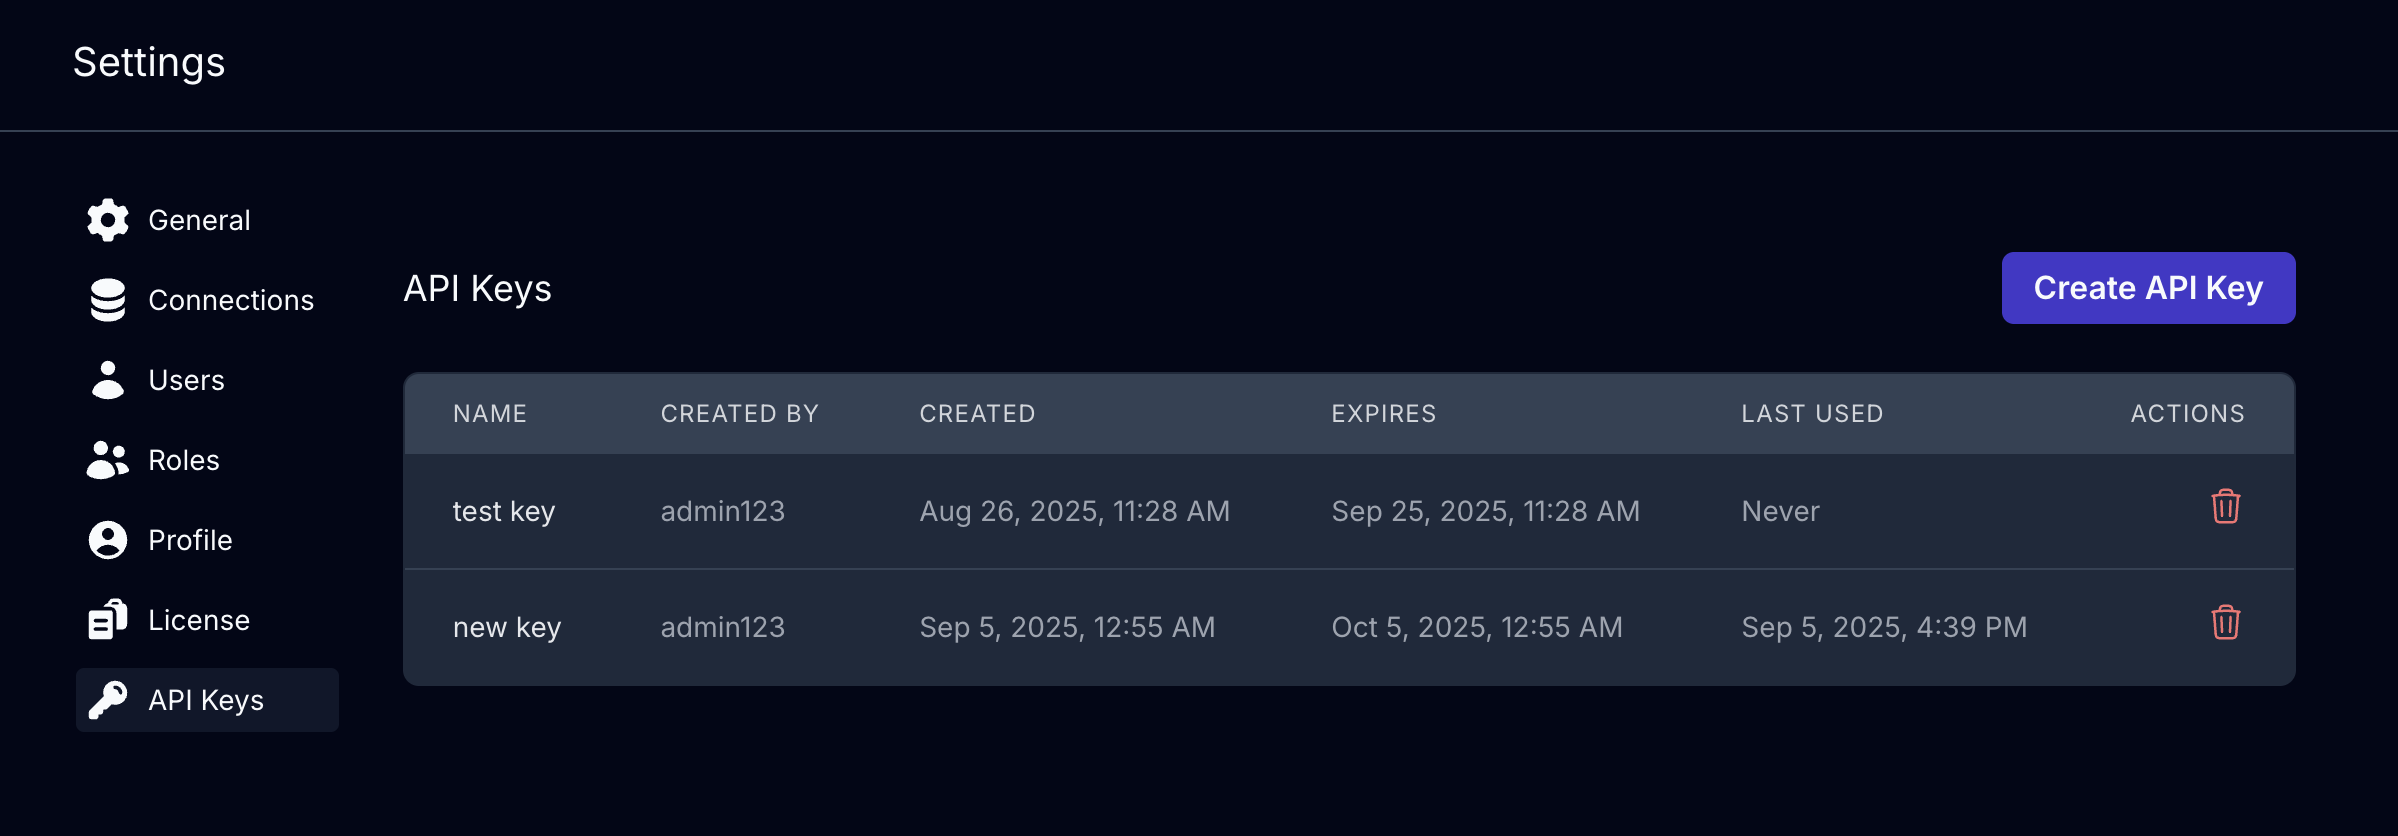 kviklet/kviklet
تدفق مراجعة/موافقة شبيه بـ Pull Request لاستعلامات قاعدة البيانات. للوصول السلس والمتوافق للمهندسين إلى الإنتاج.