provos/ironcurtain
بيئة تشغيل آمنة* للوكلاء الاصطناعيين المستقلين. سياسة من دساتير مكتوبة بالإنجليزية البسيطة. (*https://ironcurtain.dev)



بيئة تشغيل آمنة* لوكلاء الذكاء الاصطناعي المستقلين، حيث تُستمد سياسة الأمان من دستور قابل للقراءة البشرية.
*عندما يكتب أحدهم "آمن"، ينبغي أن تكون متشككًا على الفور. ماذا نعني بكلمة آمن؟
[!WARNING] نموذج بحثي أولي. IronCurtain مشروع بحثي في مرحلة مبكرة يستكشف كيفية جعل وكلاء الذكاء الاصطناعي آمنين بما يكفي ليكونوا مفيدين حقًا. قد تتغير واجهات البرمجة (APIs) وتنسيقات الإعدادات والبنية. نرحب بالمساهمات والملاحظات.
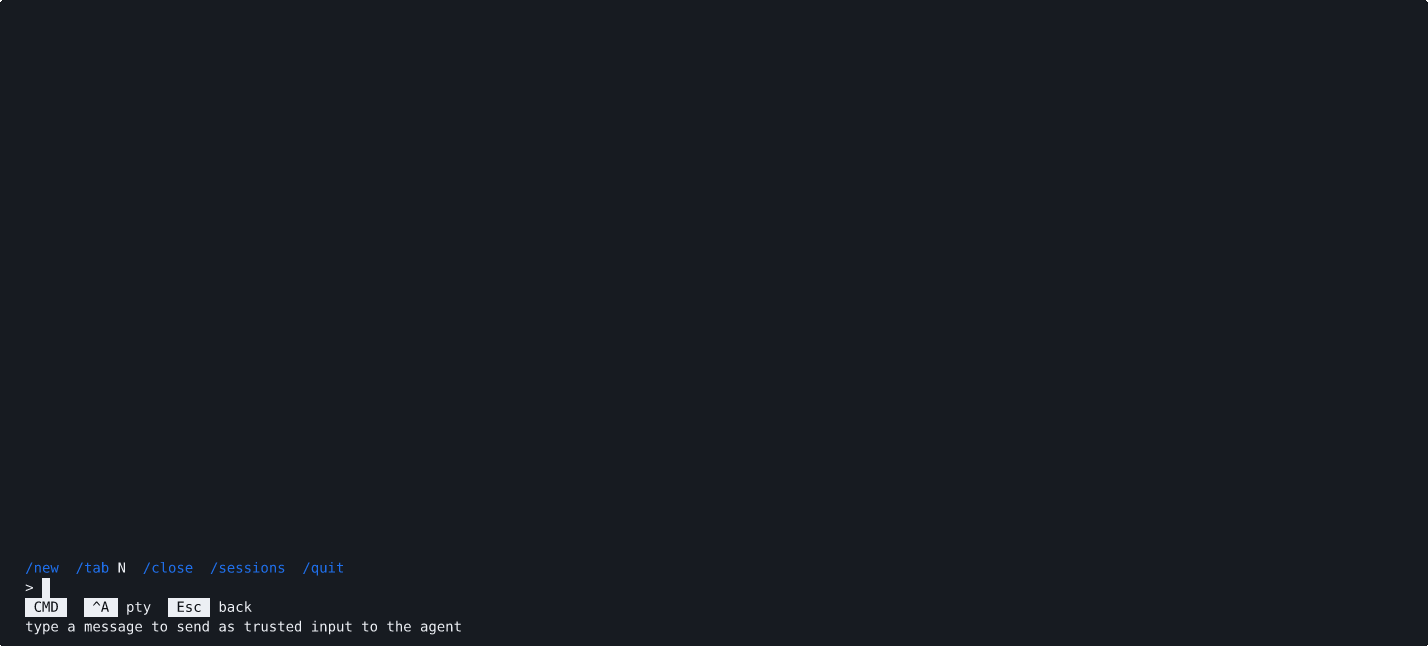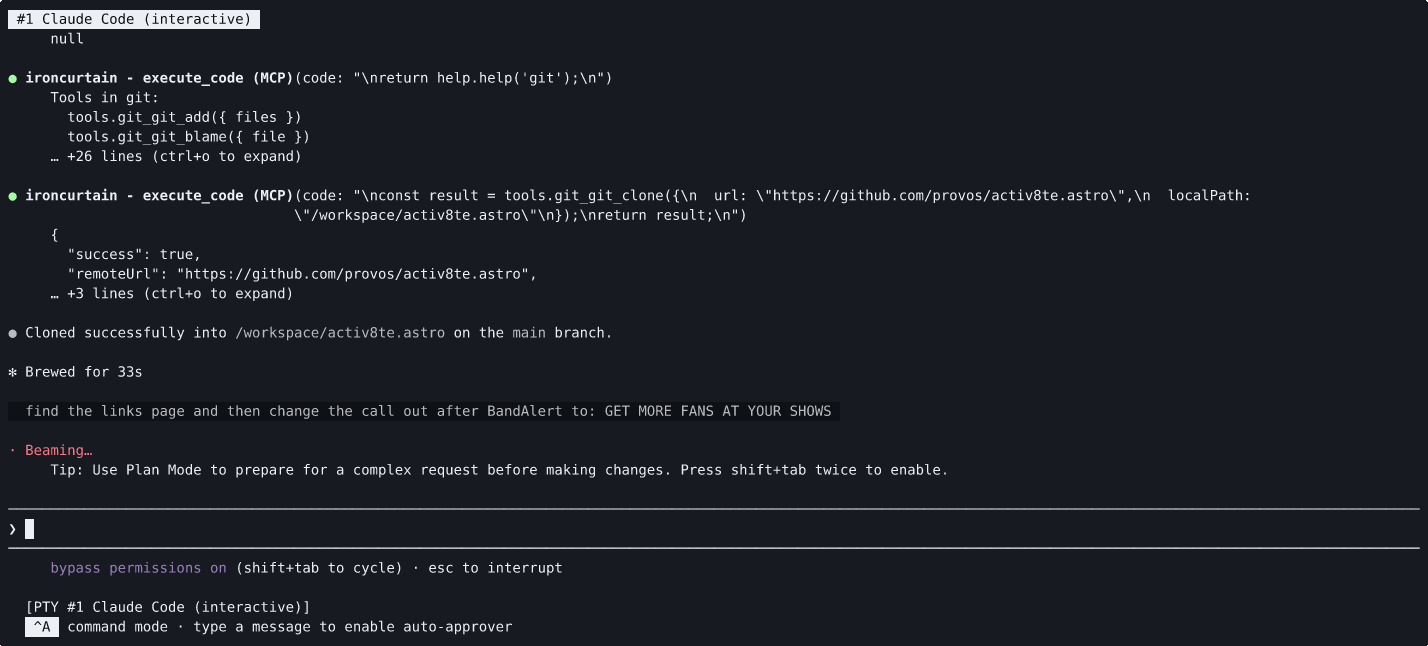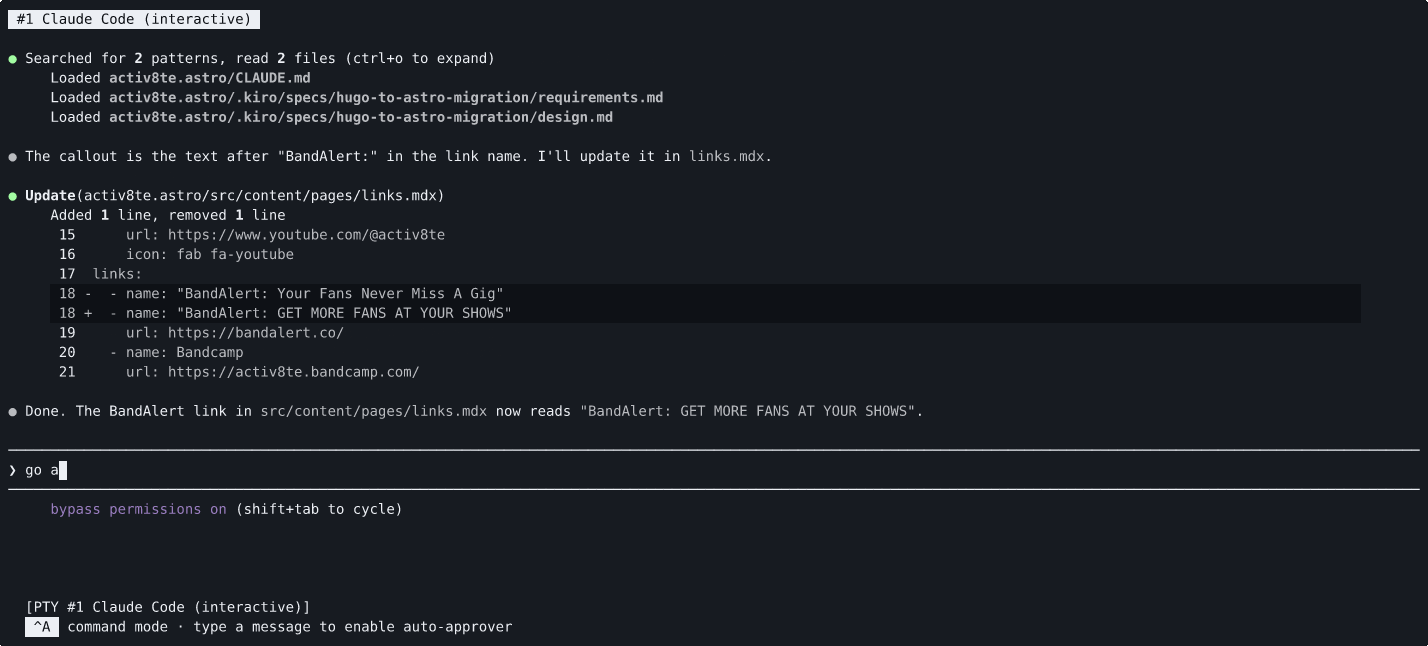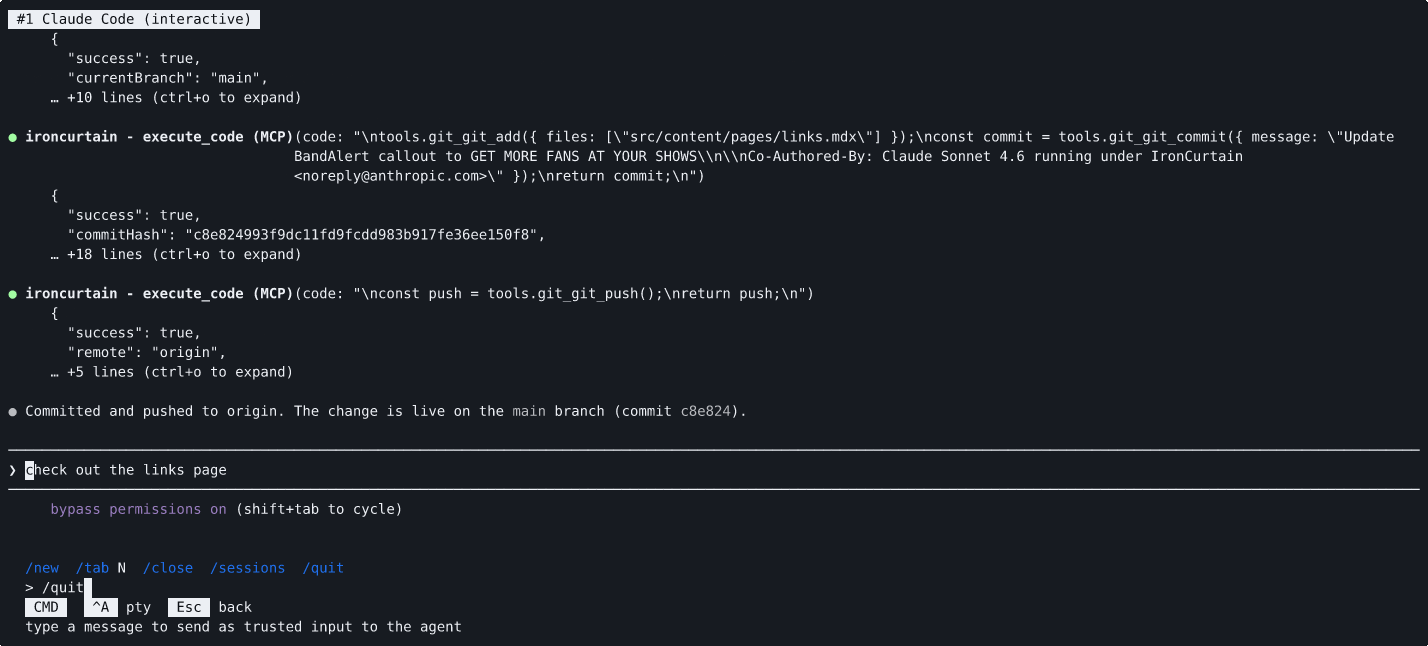
يُطلب من الوكيل استنساخ مستودع ودفع التغييرات. يتم تصعيد كل من git_clone و git_push بواسطة محرك السياسات، لكن الموافق التلقائي يوافق عليهما تلقائيًا — فقد وفّرت مدخلات المستخدم الموثوقة من وضع الأوامر (Ctrl-A) نية واضحة، لذا لم تكن هناك حاجة إلى /approve يدوي.
يمكن لوكلاء الذكاء الاصطناعي المستقلين إدارة الملفات وتشغيل أوامر git وإرسال الرسائل والتفاعل مع واجهات البرمجة (APIs) نيابةً عنك. لكن أطر الوكلاء الحالية تمنح الوكيل نفس صلاحيات المستخدم، مثل الوصول الكامل إلى نظام الملفات وبيانات الاعتماد والشبكة. يسمّي باحثو الأمان هذا السلطة المحيطة (ambient authority)، وهو يعني أن حقنًا واحدًا في التعليمات (prompt injection) أو انحرافًا عبر عدة جولات يمكن أن يتسبب في قيام الوكيل بحذف الملفات أو تسريب البيانات أو دفع تعليمات برمجية ضارة.
الاستجابة الشائعة هي إما تقييد الوكلاء بصندوق رمل ضيق (مما يحد من فائدتهم) أو مطالبة المستخدم بالموافقة على كل إجراء (مما يحد من استقلاليتهم). لا هذا ولا ذاك مُرضٍ.
تسلك IronCurtain مسارًا مختلفًا: عبّر عن نيتك الأمنية باللغة الإنجليزية البسيطة، ثم دع النظام يتولى الإنفاذ.
تكتب دستورًا، وهو مستند قصير يصف ما يُسمح لوكيلك بفعله وما لا يُسمح له به. تُترجم IronCurtain هذا إلى سياسة أمان حتمية باستخدام خط معالجة يعتمد على نموذج لغوي كبير (LLM)، وتتحقق من صحة القواعد المترجمة مقابل سيناريوهات اختبار مُولّدة، ثم تُنفّذ السياسة في وقت التشغيل على كل استدعاء أداة. والنتيجة وكيل يمكنه العمل باستقلالية ضمن حدود تحددها أنت باللغة الطبيعية.
الأفكار الأساسية:
تدعم IronCurtain وضعي جلسة بنماذج ثقة مختلفة:
الوكيل المدمج (وضع الكود) — يكتب وكيل IronCurtain الخاص بالنموذج اللغوي مقتطفات TypeScript تُنفّذ في صندوق رمل V8. تتحكم IronCurtain في الوكيل وصندوق الرمل ومحرك السياسات. يخرج كل استدعاء أداة من صندوق الرمل كطلب MCP مُهيكل، ويمر عبر محرك السياسات (سماح / رفض / تصعيد)، وعندها فقط يصل إلى خادم MCP الحقيقي.
وضع وكيل Docker — يعمل وكيل خارجي (Claude Code، Goose، Codex) داخل حاوية دون وصول مباشر إلى الشبكة العامة. يتوسط IronCurtain في التأثيرات الخارجية: تمر استدعاءات واجهة برمجة تطبيقات LLM عبر وكيل MITM يُنهي TLS (قائمة مضيفين مسموح بها، تبديل المفتاح المزيف إلى الحقيقي)، وتمر استدعاءات أدوات MCP عبر محرك السياسات نفسه، وتتم عمليات تثبيت الحزم المدعومة عبر وكلاء حزم يتحققون منها.
يمنح Docker المتداخل الاختياري جلسات المطورين خادمًا خاصًا ومؤقتًا
دون كشف مقبس Docker الخاص بالمضيف. تغطي الملفات الشخصية المنفذة Apple Container وDocker
Desktop على macOS، وWSL2 مع Docker Desktop على amd64. تفصل أوضاعه offline وimages وpackages
بين استخدام الصور المحلية، وسحب الصور العامة المتوسط، وعمليات بناء الحزم المدعومة. لا يُقبل
محرك Linux الأصلي للتداخل؛ راجع مرجع التكوين للمتطلبات الأساسية والقيود.
في كلا الوضعين، يكون الوكيل غير موثوق. لا تعتمد الأمان على اتباع النموذج للتعليمات — بل يُفرض عند الحدود.
راجع SANDBOXING.md للاطلاع على البنية الكاملة مع المخططات، وتحليل الثقة طبقةً بطبقة، وملاحظات منصة macOS.
isolated-vm المبنية مسبقًا. Node 25 غير مدعوم وغير مختبر.container كخلفية بديلة (آلة افتراضية لكل حاوية؛ يُستخدم تلقائيًا عندما تكون خدماته قيد التشغيل — راجع containerRuntime في ironcurtain config)كأداة CLI عامة (للمستخدمين النهائيين):
npm install -g @provos/ironcurtain
من المصدر (التطوير):
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
1. عيّن مفتاح API الخاص بك:
export ANTHROPIC_API_KEY=sk-ant-...
يمكنك أيضًا وضع المفاتيح في ملف .env في جذر المشروع (يُحمَّل تلقائيًا عبر dotenv)، أو إضافتها إلى ~/.ironcurtain/config.json عبر ironcurtain config. تأخذ متغيرات البيئة الأولوية على قيم ملف الإعدادات. المدعومة: ANTHROPIC_API_KEY، GOOGLE_GENERATIVE_AI_API_KEY، OPENAI_API_KEY.
2. شغّل معالج الإعداد الأولي (شغّله صراحةً قبل استخدام مسار mux الموصى به؛ فهو يعمل أيضًا تلقائيًا عند أول تشغيل لـ ironcurtain start بدون mux):
ironcurtain setup
يرشدك خلال إعداد رمز GitHub، ومزوّد البحث على الويب، واختيار النموذج، وإعدادات أخرى. ينشئ ~/.ironcurtain/config.json بخياراتك.
يأتي IronCurtain مع سياسة افتراضية موجّهة نحو تجربة المطوّر — يُسمح بالعمليات للقراءة فقط، بينما تُصعَّد التغييرات (الكتابة، والدفع، وإنشاء طلبات السحب) لموافقة بشرية. يمكنك البدء باستخدامه فورًا بعد الإعداد.
الطريقة الموصى بها لاستخدام IronCurtain. يمنحك القوة الكاملة لواجهة TUI التفاعلية لوكيلك (Claude Code أو Goose) بينما يتوسّط IronCurtain كل استدعاء أداة عبر محرك السياسات الخاص به — كل ذلك في طرفية واحدة.
ironcurtain mux
القدرات الرئيسية:
/approve+ N لإدراج نطاق أو مسار في القائمة البيضاء لبقية الجلسة.git_push لاحق./new)، والتبديل بينها (/tab N، Alt-1..9)، وإغلاقها (/close). يمكن تشغيل عدة نسخ من mux بالتوازي.