
 momo5502/sogen
🪅 Userspace emulator for Windows, Linux & macOS



يشغّل Sogen برامج Windows وLinux وmacOS دون نظام تشغيل حقيقي: فهو يتيح لك رؤية كل ما تفعله والتحكم فيه.
بدلاً من إعادة تنفيذ آلاف واجهات برمجة تطبيقات نظام التشغيل (OS APIs)، يحاكي Sogen الملفات التنفيذية على مستوى وحدة المعالجة المركزية (CPU) واستدعاءات النظام (syscall)، ويشغّل مكتبات النظام الحقيقية (DLLs)، بحيث تتطابق السلوكيات عن كثب مع نظام التشغيل الحقيقي.
يمكن اعتراض كل تعليمة وكل وصول إلى الذاكرة وكل استدعاء API وفحصه أو إعادة كتابته، كما تكون عمليات التشغيل حتمية بالكامل، ويمكن أخذ لقطة (snapshot) لحالة المحاكي بأكملها واستعادتها.
مبني بلغة C++ ويعمل بمحرك CPU من اختيارك:
جرّبه: sogen.dev
انضم إلى المجتمع: Discord

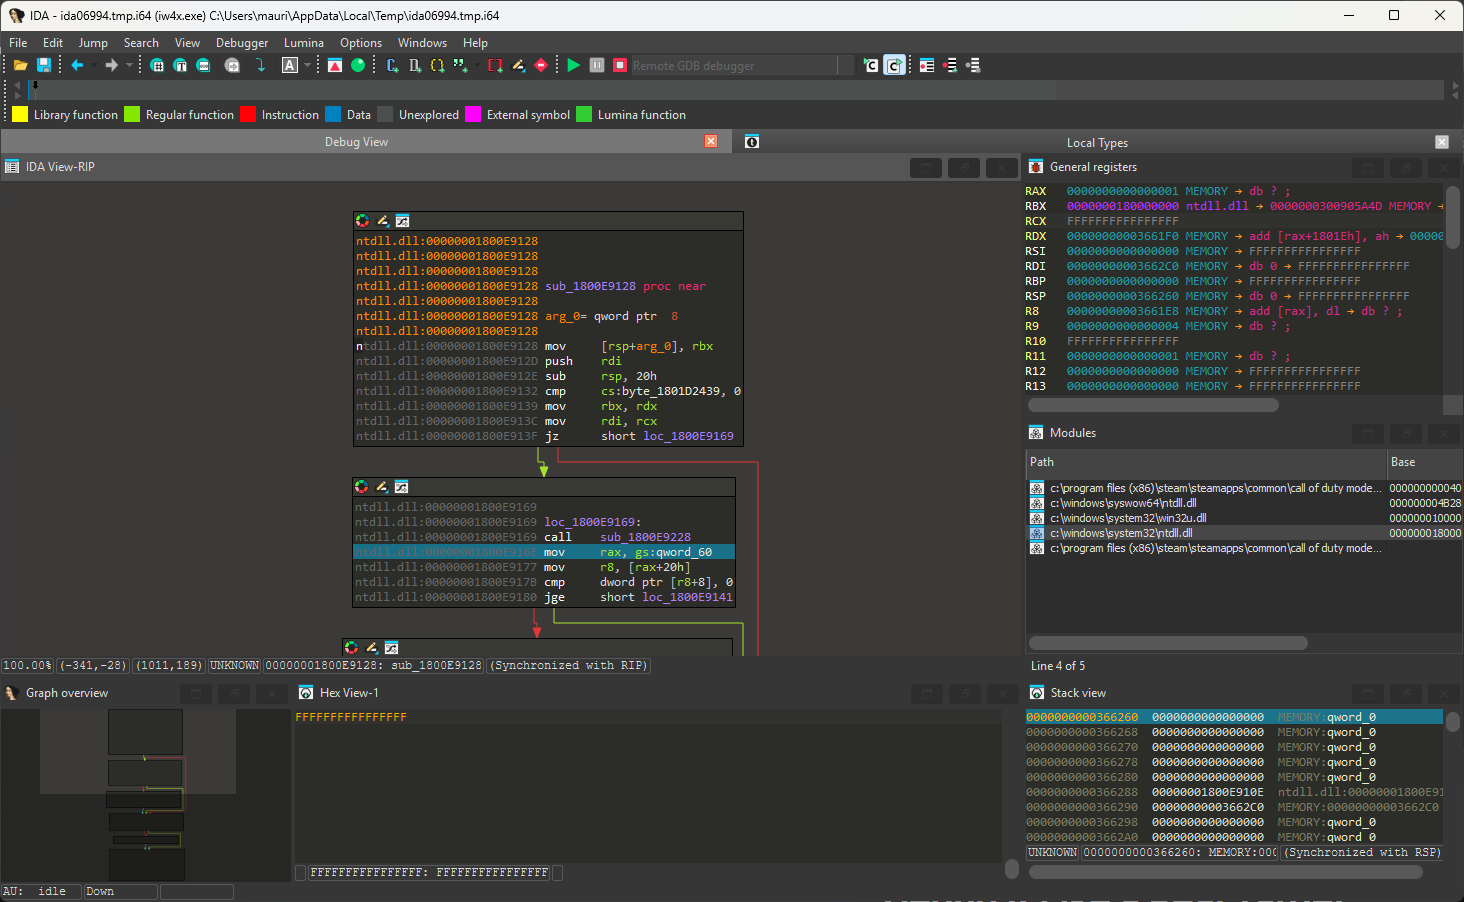
صحّح الأخطاء باستخدام الأدوات التي تعرفها بالفعل، مثل IDA Pro أو GDB، عبر بروتوكول GDB، أو استخدم المصحّح المدمج داخل المتصفح.
يعمل المصحّح على مستوى المحاكي، خارج العملية، لذا يبقى غير مرئي لفحوصات مكافحة التصحيح (anti-debug).
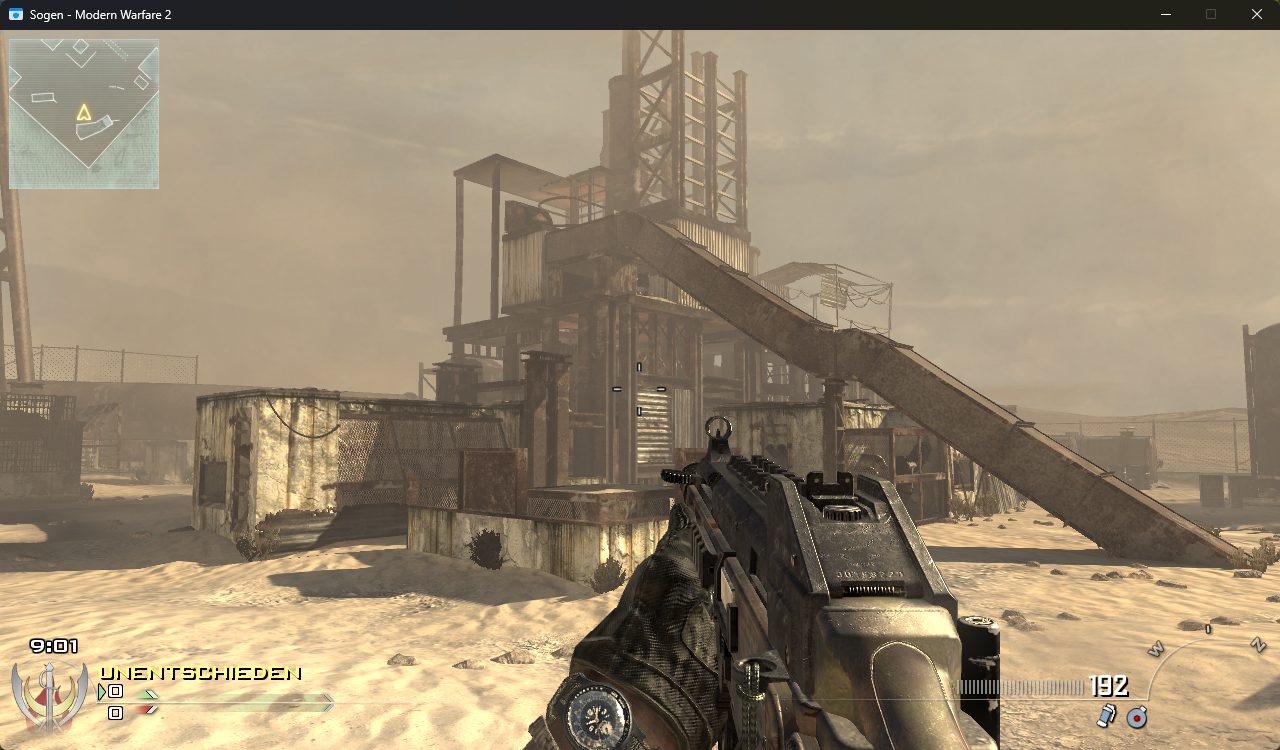
تعمل تطبيقات واجهة المستخدم الرسومية (GUI) الأصلية، مع نوافذ وحوارات وعناصر تحكم فعّالة.
تتيح المحاكاة شبه الافتراضية لوحدة معالجة الرسومات (GPU) تسريع الرسومات ثلاثية الأبعاد على وحدة GPU الحقيقية لديك، بينما يشغّل خلفية Hyper-V الشيفرة أصليًا على وحدة المعالجة المركزية لديك. سريع بما يكفي للألعاب.
تعمل عناوين Direct3D 8/9/10/11 عبر DXVK، الذي يترجم Direct3D إلى Vulkan فوق جسر GPU.
انقر هنا للاطلاع على الشرائح.
ثبّت باستخدام:
pip install sogen
تتطلب ارتباطات Python جذر محاكاة. يمكنك تنزيل جذر جاهز هنا، أو إنشاء جذر خاص بك باتباع التعليمات الموجودة في الويكي.
مثال:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
راجع examples/python/README.md للحصول على تفاصيل الإعداد ومثال أكبر.
ارتباطات Dart متاحة في مستودع منفصل.
[!TIP]
راجع الويكي لمزيد من التفاصيل حول كيفية بناء وتشغيل المحاكي على Windows وLinux وmacOS و...
1. استنسخ الكود:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. نفّذ الأمر التالي في موجّه أوامر التطوير x64 داخل الدليل المستنسخ:
cmake --preset=vs2022
3. ابنِ الحل الذي تم إنشاؤه في build/vs2022/sogen.sln
4. أنشئ تفريغًا للسجل (registry dump) عن طريق تشغيل grab-registry.bat كمسؤول وضعه في مجلد artifacts بجوار analyzer.exe
5. شغّل البرنامج الذي تختاره:
analyzer.exe C:\example.exe
بشكل افتراضي، لا يمتلك الضيف أي وصول إلى شبكة المضيف. تستخدم مقابس الضيف حلقة رجوع داخل العملية، ولا تُحل استعلامات DNS إلى أي عناوين، ويكون جسر Steam معطلاً. لمنح الضيف حق الوصول إلى شبكة المضيف، أضف --network live:
analyzer.exe --network live C:\example.exe
نظام ملفات الضيف للقراءة فقط افتراضيًا، وتفشل عمليات الكتابة من الضيف مع STATUS_ACCESS_DENIED. استخدم
--root-mode rw للسماح للضيف بتغيير جذر المحاكاة، أو يتولى المضيف القيادة عندما لا يكون هناك جذر محدد. استخدم
--mount HOST:GUEST[:MODE] لإضافة ملف أو دليل من المضيف عند مسار في الضيف، على سبيل المثال
--mount .\out:C:\out:rw. راجع docs/filesystem.md للحصول على تفاصيل عمليات التركيب والأوضاع.
تعمل ملفات Windows ARM64 التنفيذية بالطريقة نفسها، من جذر محاكاة تم إنشاؤه باستخدام create-root.bat على جهاز Windows ARM64. تعمل على WHP على Windows ARM64، وعلى Hypervisor.framework على Apple Silicon وعلى Unicorn في الأماكن الأخرى.
يتجاوز --backend الاختيار القائم على البيئة. خارج Windows ARM64، حيث لا يتم بناء الواجهة الخلفية ARM64 الخاصة بـ Unicorn، يشغّل EMULATOR_UNICORN=1 ضيوف ARM64 على Unicorn بدلاً من الهايبرفايزر.
دعم macOS في مرحلة مبكرة. يشغّل Sogen برامج سطر أوامر macOS x86-64 عبر dyld الحقيقي وذاكرة dyld المشتركة الخاصة بالنظام، وهو ما يكفي لأدوات بسيطة مثل echo. لا تزال معظم البرامج الأخرى تتوقف عند استدعاء نظام غير مُنفَّذ.
1. أنشئ جذر محاكاة على جهاز Mac لا يزال نظامه يتضمن شرائح x86-64. ينسخ السكربت dyld و/bin/echo وذاكرة x86-64 المشتركة:
src/tools/create-macos-root.sh /tmp/macos-root
ترخيص macOS لا يسمح بإعادة توزيع الـ root أو تشغيله على أجهزة غير تابعة لـ Apple، لذا فهو غير متاح للتنزيل ويجب أن يبقى على جهاز Mac الذي بناه.
2. شغّل برنامجًا من الـ root عن طريق تعيين EMULATOR_MACOS=1:
EMULATOR_MACOS=1 build/release/artifacts/analyzer --root /tmp/macos-root /tmp/macos-root/bin/echo hello






