Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Brovan — مُحاكٍ ثنائي x86_64 في وضع المستخدم لتحليل البرمجيات الخبيثة والهندسة العكسية. يدعم PE وELF وتفريغات الذاكرة والثنائيات الخام، مع تتبّع استدعاءات النظام (syscall) وتفريغ بيانات الشبكة وتصحيح أخطاء تفاعلي في بيئة معزولة. | Kitploit
أدوات/GitHubGitHub/advdebug/brovan
التحليل الديناميكي (عزل)تحليل الشفرة الديناميكي (DAST)الهندسة العكسيةمصممي الأخطاءتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubadvdebug/brovan

Brovan

مُحاكٍ ثنائي x86_64 في وضع المستخدم لتحليل البرمجيات الخبيثة والهندسة العكسية. يدعم PE وELF وتفريغات الذاكرة والثنائيات الخام، مع تتبّع استدعاءات النظام (syscall) وتفريغ بيانات الشبكة وتصحيح أخطاء تفاعلي في بيئة معزولة.

عرض المستودع
1551150منذ 19س 57دتمت المراجعة من قبل Kitploit
مشاركة
لافتة Brovan


.NET Language License

محاكي ثنائي x86_64 في وضع المستخدم لفحص البرامج، وتتبع استدعاءات النظام، وتشغيل البرامج غير الموثوقة بأمان.

ما هو Brovan؟

Brovan هو محاكي تفاعلي لمعمارية x86_64 يمنحك تحكماً كاملاً في كيفية تنفيذ البرامج. يمكن استخدامه لهندسة الثنائيات عكسياً، وتتبع استدعاءات API واستدعاءات النظام، والتقاط حركة مرور الشبكة، أو تشغيل البرامج في بيئة معزولة دون تنفيذها مباشرة على وحدة المعالجة المركزية المضيفة.

صُمم لدعم أكبر قدر ممكن من البرامج مع بقائه خياراً آمناً وفعالاً وعالي الأداء لتشغيل برامج Windows وLinux عبر Windows وLinux وAndroid. لا يزال Brovan في مرحلة تطوير مبكرة، لذا فهو ليس ناضجاً أو موثوقاً بالكامل بعد.

الخلفيات المدعومة:

  • Unicorn Engine للمحاكاة عبر الأنظمة الأساسية
  • WHP (Windows Hypervisor Platform) لتسريع الأجهزة على Windows
  • KVM (Kernel-based Virtual Machine) لتسريع الأجهزة على Linux

الميزات الأساسية

تحميل متعدد الصيغ

حمّل الثنائيات ونفّذها مباشرة داخل المحاكي دون تثبيت على المضيف.

PE   ELF   Memory Dumps   Raw Shellcode

طبقة رسومات BROVVULK

نظام فرعي مخصص لترجمة Vulkan يتعامل مع استدعاءات DXVK وعرض الألعاب.

DXVK   DirectX   Vulkan Surface

تتبع استدعاءات النظام وAPI

افحص التنفيذ مباشرةً لترى الدوال ومكتبات DLL واستدعاءات النواة التي يصل إليها البرنامج.

Kernel Syscalls   Symbol Resolving   Loaded DLLs

تفريغ الشبكة

اعترض حركة مرور مقابس الضيف وصدّر نشاط الشبكة لتحليل الحمولات الخبيثة.

Socket Intercept   PCAP Capture   Traffic Analysis

معاينات وعروض توضيحية

الألعاب والرسومات (Brovvulk)

يمكن لـ Brovan عرض تطبيقات الضيف الرسومية عبر نظامه الفرعي للترجمة Brovvulk (Brovan<->Vulkan). إليك لعبة نموذجية كانت لدي (Deltarune)، لكنه يمكن أن يعمل على العديد من الألعاب الأخرى:
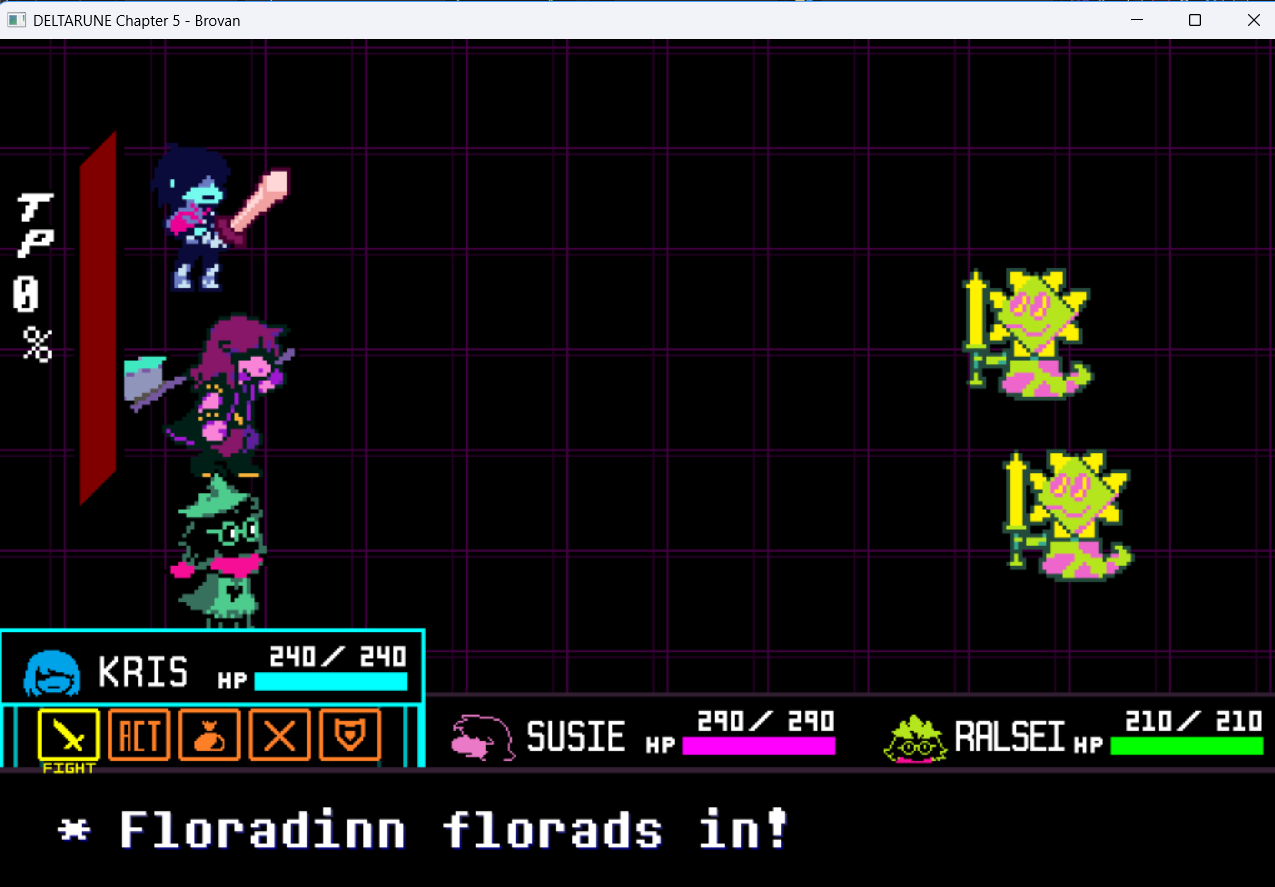
Deltarune تعمل في Brovan

تشغيل Deltarune

  • عرض سطح Vulkan عبر Brovvulk
  • تكامل نافذة المضيف مع دعم DPI
  • تسريع WHP لتجربة لعب أكثر سلاسة

تنفيذ الثنائيات والتتبع

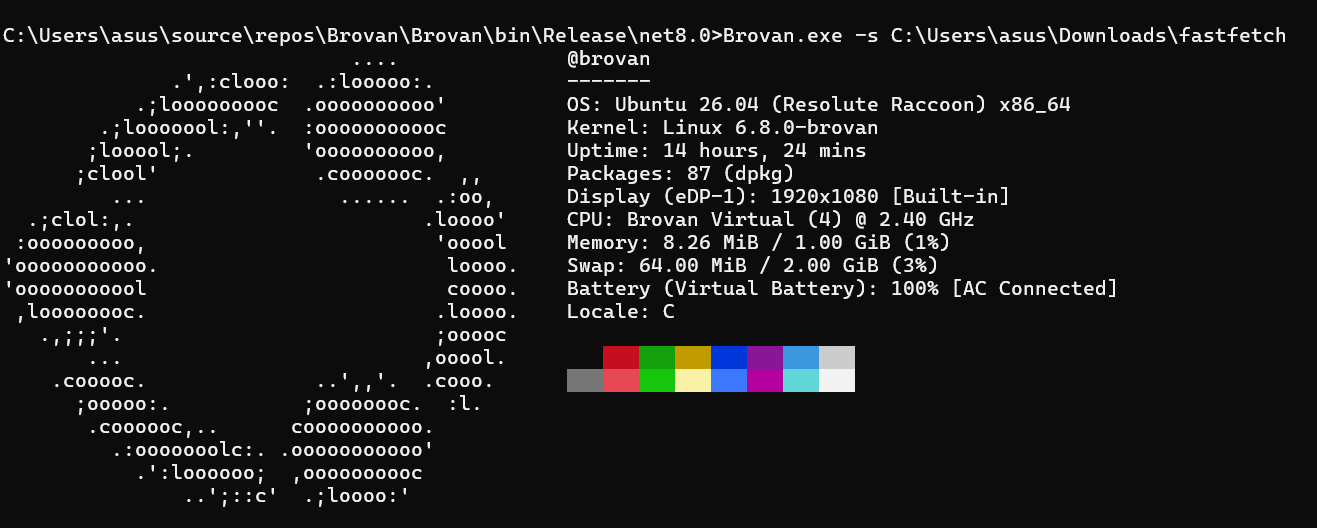
تنفيذ Linux عبر المنصات
Linux ELF على Windows
تشغيل fastfetch عبر المنصات
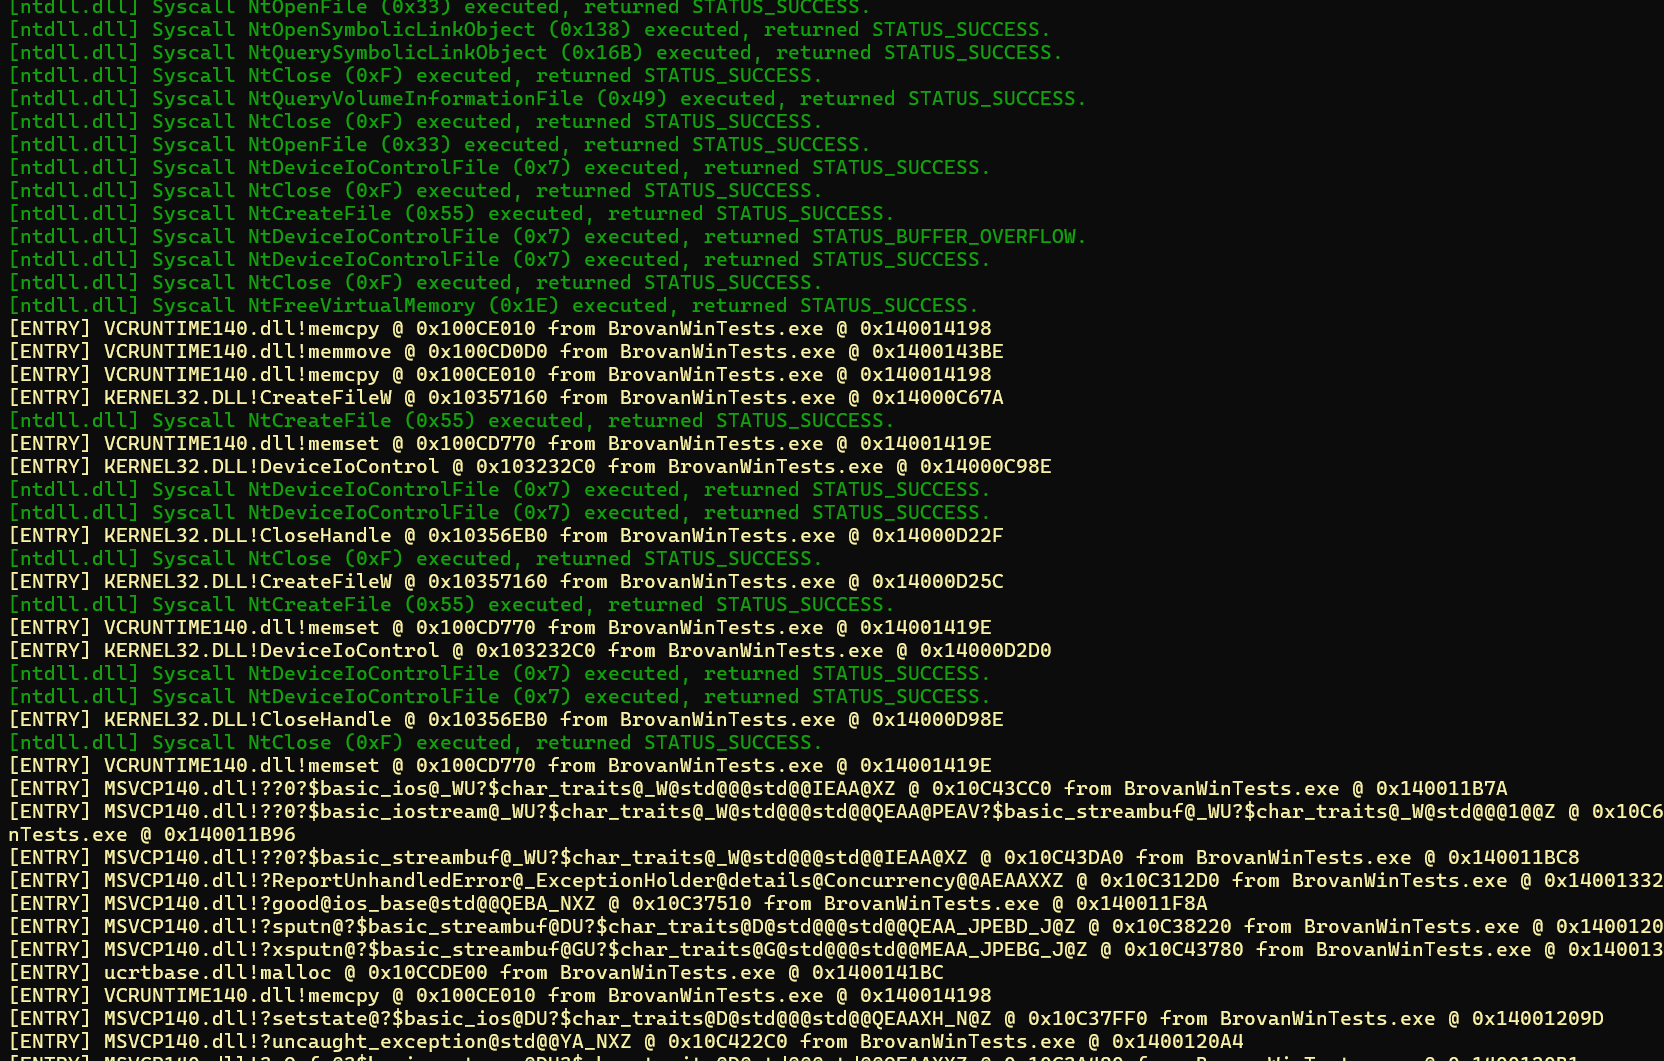
سجل تتبع استدعاءات النظام
تتبع استدعاءات النظام
سجلات مباشرة لاستدعاءات API والرموز الديناميكية
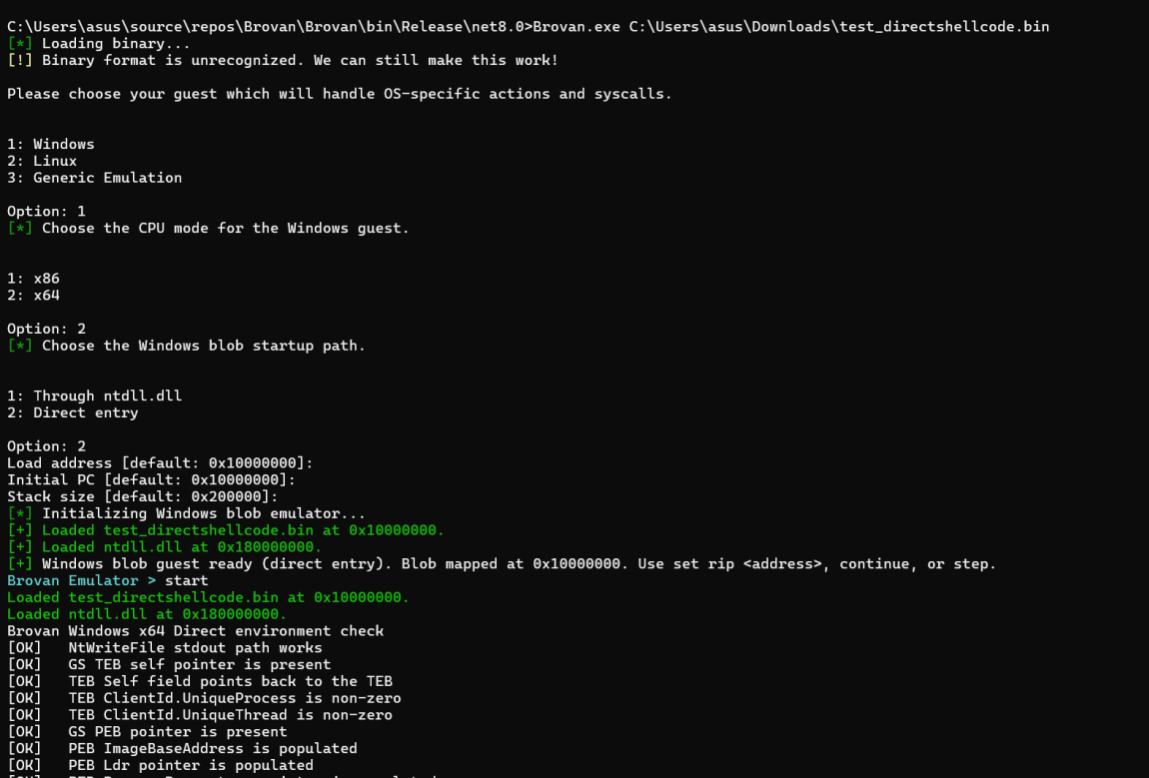
تنفيذ ثنائيات خام
ثنائيات خام
تنفيذ shellcode وتفريغات الذاكرة

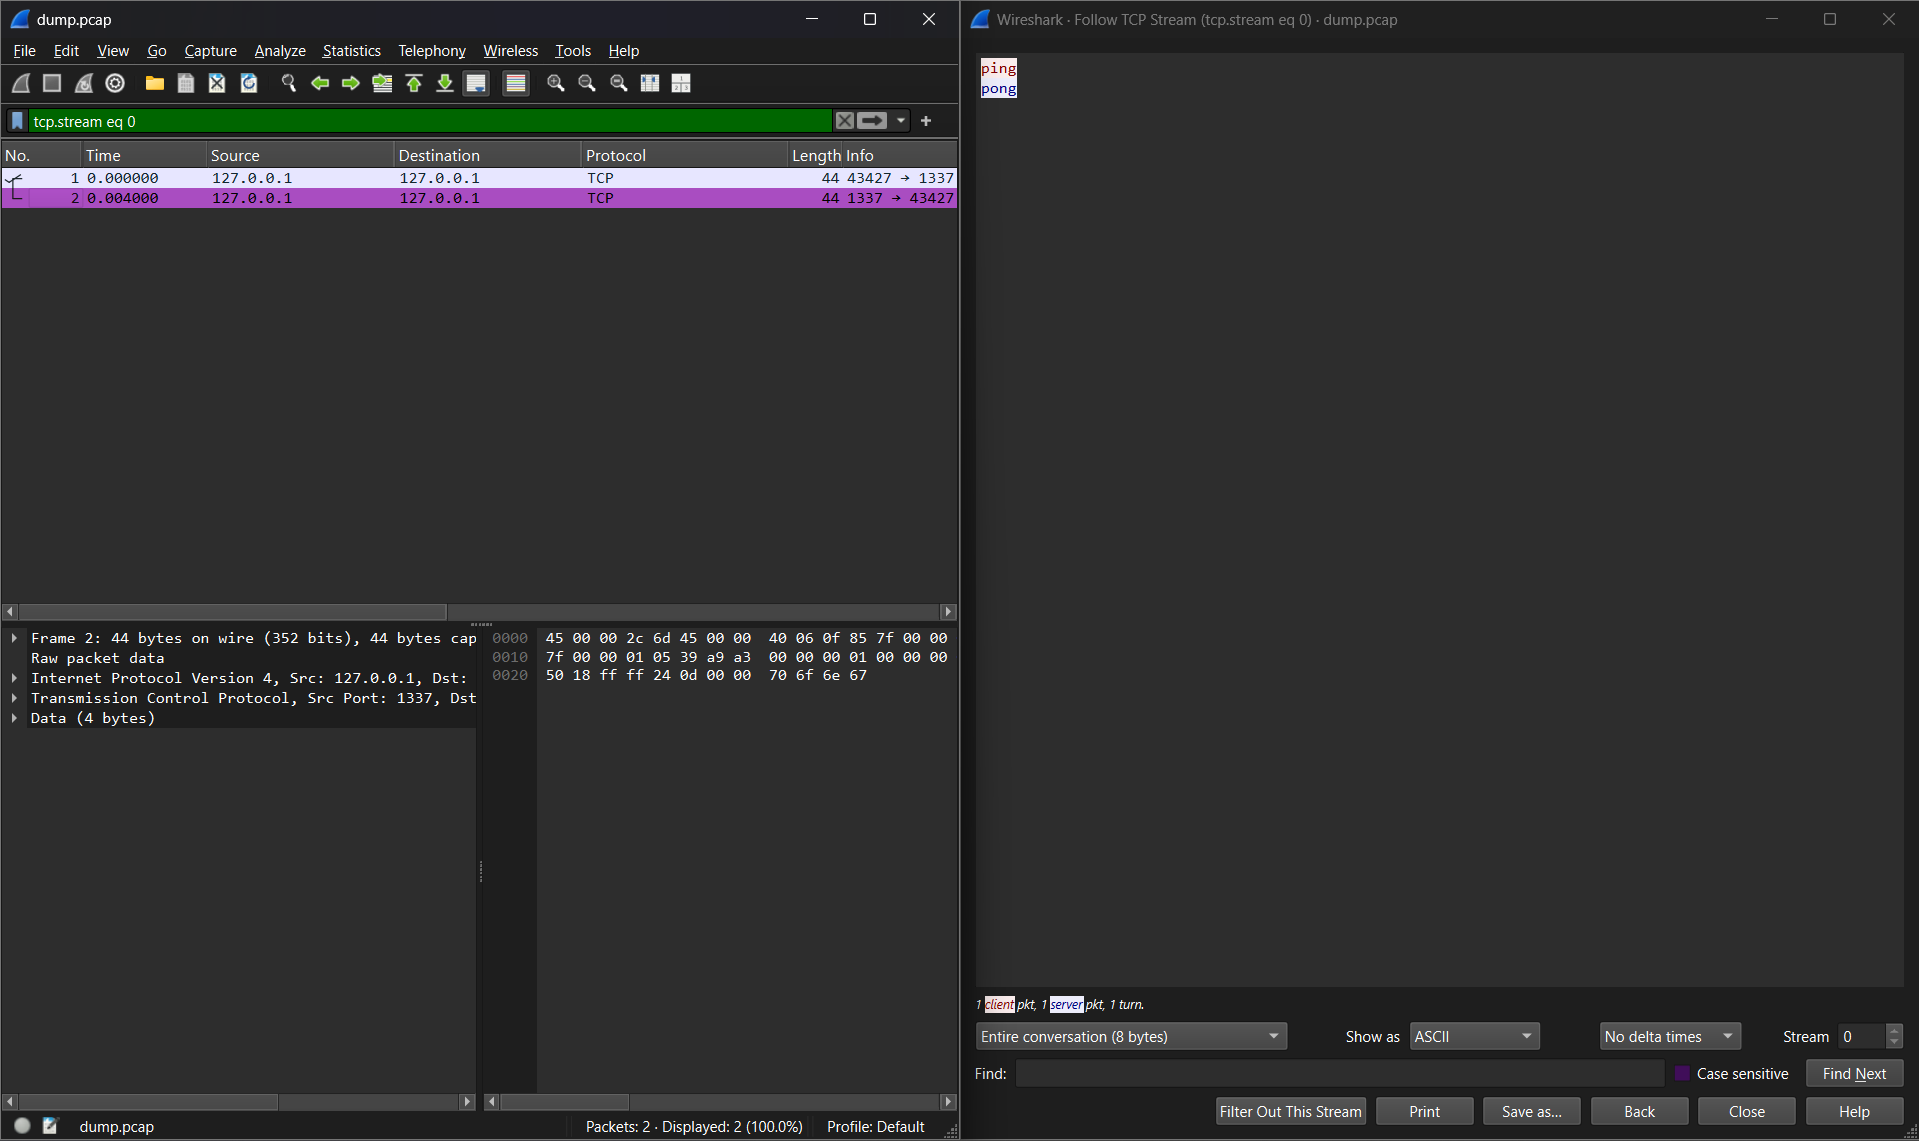
فحص الشبكة

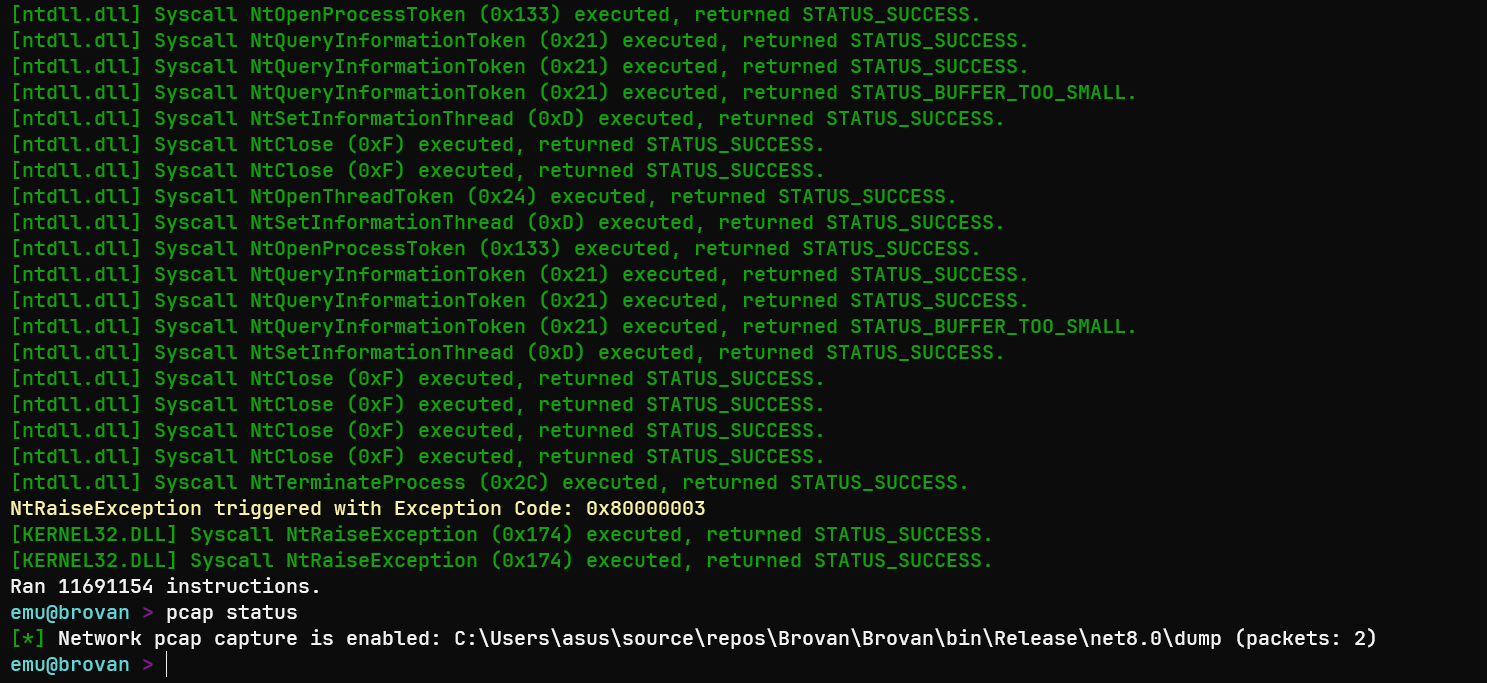
تفريغ الشبكة
التقاط الشبكة
اعتراض عمليات القراءة والكتابة على مقابس الضيف
عارض حركة المرور
محلل حركة المرور
عرض ملفات PCAP والحُمولات المُفرَّغة

التوثيق والويكي

اطّلع على GitHub Wiki للاطلاع على:

  • البناء من المصدر
  • تفاصيل البنية المعمارية
  • مرجع الأوامر وأدلة الاستخدام
  • الأسئلة الشائعة

[!WARNING] قد لا تحتوي صفحة الإصدارات دائمًا على أحدث التغييرات.
للحصول على أحدث إصدار، قم بالبناء من المصدر بدلاً من ذلك أو استخدم أحدث بناء من GitHub Actions

شكر وتقدير

شكرًا لمكتبة Iced على تفكيك وتجميع x86_64.

شكرًا لـ Unicorn Engine على المحاكي الأساسي.

شكرًا لـ Mesa على zink، الذي يمنح برامج Windows دعم OpenGL فوق Brovvulk.

شكرًا لـ clvk وclspv على دعم OpenCL فوق Brovvulk، ولـ LLVM وSPIRV-Tools وSPIRV-LLVM-Translator، التي بُنيت بها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →