
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit

 gmh5225/no-access-protection-x86
يقوم بتشفير قسم النص ويضبط الحماية على NO_ACCESS.
 gmh5225/ntstrace
متتبع استدعاءات النظام على ويندوز (x64) مبني على frida-stalker.
 giveen/decomp.anything
decomp.wtf fork: مطابقة Windows PE، وسلاسل أدوات MinGW/clang-cl، وجسر REA MCP اختياري
 maoabc/nmmp
يُستخدم dex-vm لحماية ملف classes.dex في أندرويد
 mandiant/goresym
يحلّل ملفات Go الثنائية لاستعادة الرموز وبيانات التعريف الخاصة بالدوال والأنواع ومسارات الملفات والسلاسل النصية المضمّنة، بما في ذلك العينات…
 neurosaki987/tvm-recover
إزالة الافتراضية عن أقسام .tvm0 الخاصة بـ Tencent VM: يرفع معالجات VM إلى قوائم على مستوى الضيف وإلى LLVM IR، ويستعيد CFG والإرسال، ويُطبّق التصحيحات…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 happytotoro116/ghidra-llm-pipeline
استخراج وتصنيف حتمي عبر PyGhidra، وخط أنابيب خلفية مترجم بنموذج لغوي محلي لإعادة التنفيذ بلغة C.
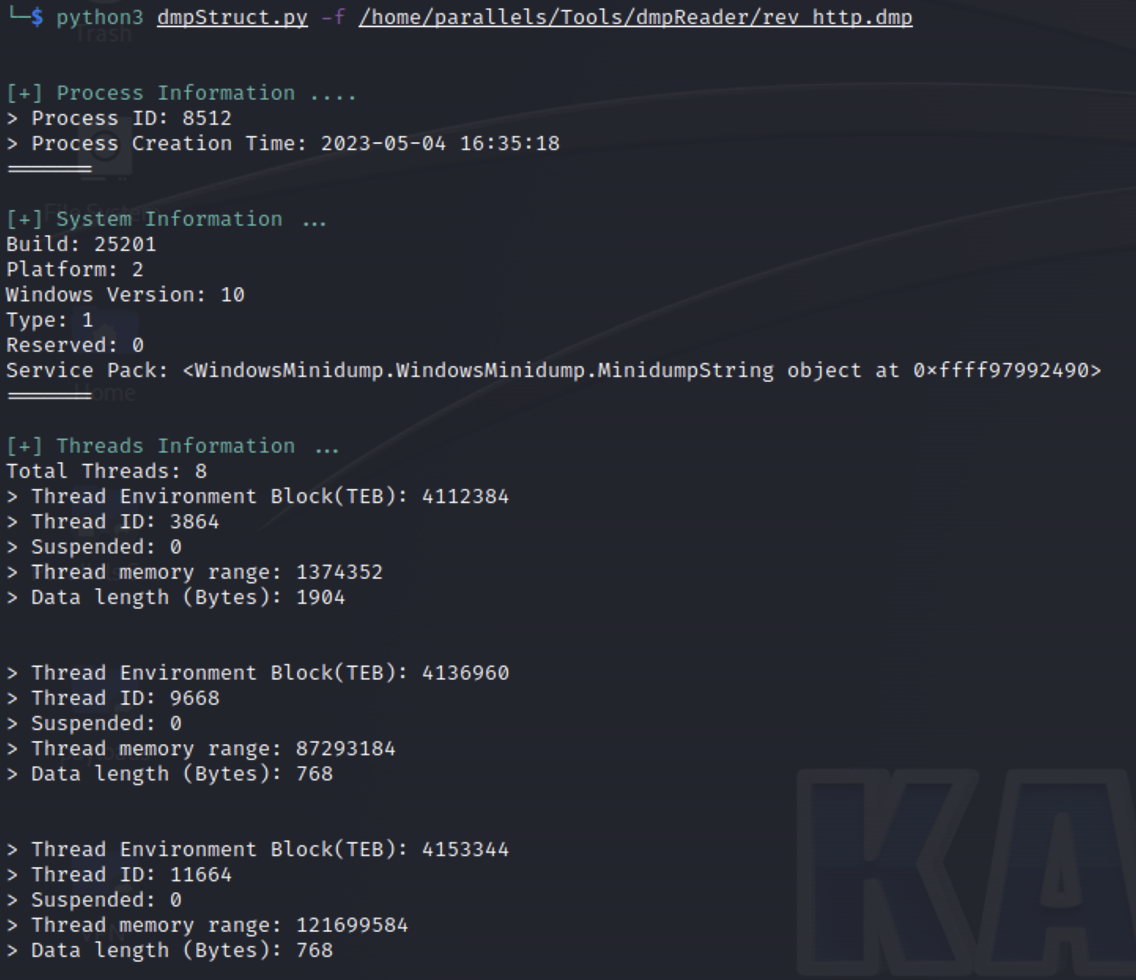 gmh5225/minidumpreader
يحلّل ملفات Windows MiniDump (MDMP) باستخدام Kaitai Struct، ويستخرج سلاسل الذاكرة ويفحصها مقابل قواعد YARA لأغراض التحليل الجنائي وفرز البرمجيات…
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
هندسة عكسية لمُحمِّل Amadey باستخدام x64dbg: تحليل ديناميكي لواجهات API، وتصعيد امتيازات الرموز المميزة (tokens)، وخطافات مسجّل لوحة المفاتيح،…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 gmh5225/memtools
أدوات قراءة وكتابة الذاكرة Windows Linux DMA، Dump، Direct، inject
 gmh5225/mapped-dumper
برنامج مكتوب بلغة C++ لتفريغ الوحدات المعيّنة يدويًا عن بُعد.
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 dwexi/entropystrip
Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - عالي - تجاوز سعة المكدس في mysqldump SHOW TABLES - تفريغ الأعطال UID
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - عالي - محلي - انهيار - FTS5 secure-delete PutVarint تجاوز الذيل








