

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
NtStrace — متتبع استدعاءات النظام على ويندوز (x64) مبني على frida-stalker. | Kitploit
أدوات/GitHubGitHub/gmh5225/ntstrace
التحليل الديناميكي (عزل)الهندسة العكسيةمصممي الأخطاءتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubgmh5225/ntstrace

NtStrace

متتبع استدعاءات النظام على ويندوز (x64) مبني على frida-stalker.

عرض المستودع
1114منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

NtStrace

متتبع استدعاءات النظام (system call tracer) على ويندوز (x64) يعتمد على frida-stalker.

[483]NtWaitForWorkViaWorkerFactory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbb06d2
[199]NtCreateThreadEx
[+] Following thread 17876
test.exe!0x7ff91fbb06d2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 17876
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 6344
[+] Unfollowing thread 6124

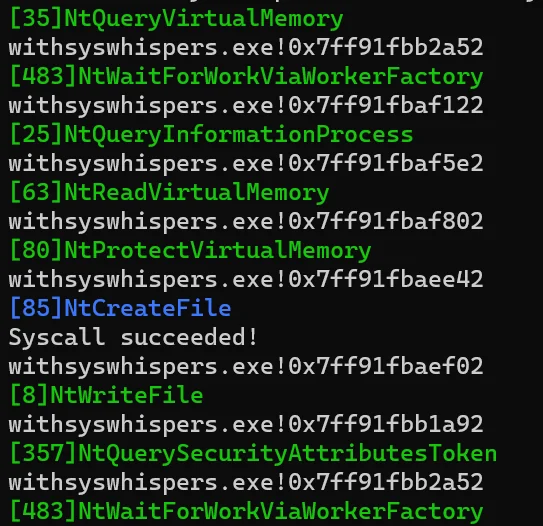
يمكنه أيضًا تحديد الأنواع التي تُخفي استدعاءات النظام بدقة، مثل المشروع أدناه.
https://github.com/passthehashbrowns/hiding-your-syscalls
img

الاستخدام

frida -l tracer.js app.exe

الترخيص

iostrace

البرنامج الأصلي متاح على
https://github.com/sh1ma/iostrace.

تنزيل الأداة