
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 raincombat/cve-2026-20896-gitea-ctf
تحدي CTF قائم على Docker يعيد إنتاج سوء إعداد الثقة في مصادقة الوكيل العكسي في Gitea 1.26.2، مع إعداد تلقائي للعلم (flag) وشرح مكتوب (writeup)…
 aduli198/cve-2026-21589
إثبات مفهوم لـ CVE-2026-21589: قراءة ملفات عبر اجتياز المسار دون مصادقة في منتجات Atlassian Data Center، متسلسلة عبر بيانات اعتماد Crowd للاستيلاء…
 ashrafzaryouh/cve-2026-21962
استشارة بشأن CVE-2026-21962، وهو تجاوز حرج للمصادقة دون مصادقة في Oracle HTTP Server وإضافات وكيل WebLogic، مع الإصدارات المتأثرة ومؤشرات الكشف…
 yakissa/cve-2026-22747
إثبات مفهوم قائم على Docker يعيد إنتاج CVE-2026-22747، باستخدام PKI مُولَّد وشهادات عميل مهاجم أو مشوّهة ضد نقطة نهاية /whoami المحمية بـ mTLS.
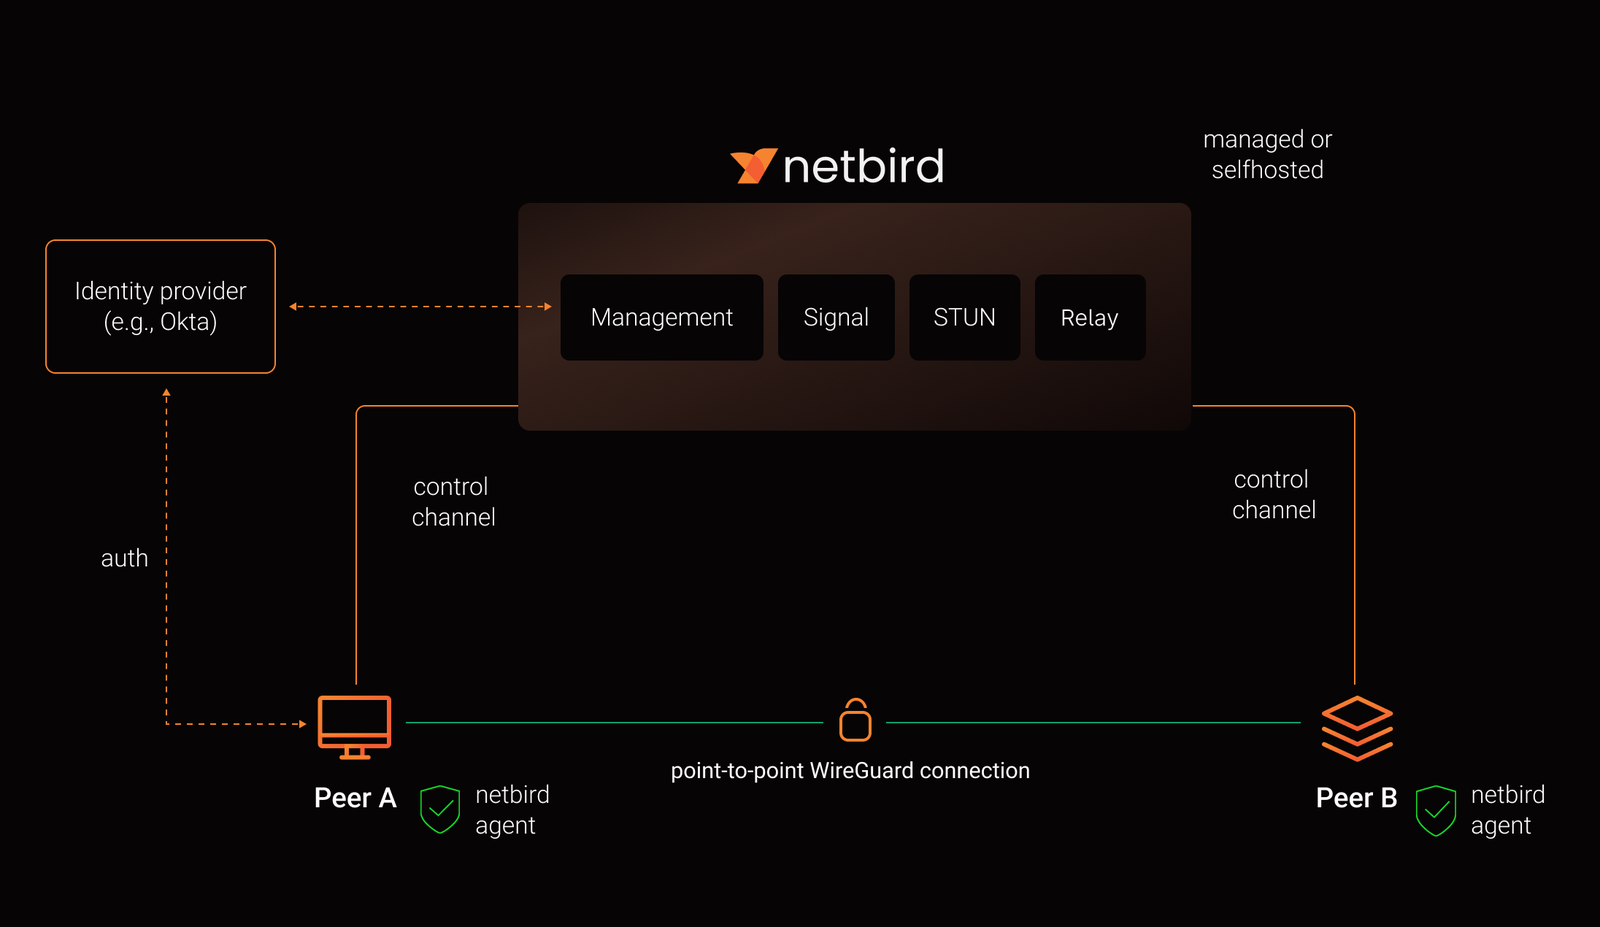 netbirdio/netbird
منصة شبكات Zero Trust قائمة على الهوية تبني شبكات WireGuard تراكبية من نظير إلى نظير مع سياسات وصول دقيقة، وSSO/MFA، وإدارة مستضافة ذاتيًا.
 apache/shiro
إطار عمل أمني بلغة Java يوفّر واجهات برمجية للمصادقة والتفويض والتشفير وإدارة الجلسات لتأمين التطبيقات من الهواتف المحمولة إلى تطبيقات الويب المؤسسية.
 cyberaeonic/security-research
أبحاث الثغرات الأمنية، والتحقق غير التدميري من CVE (CVE-2026-23813 ArubaOS-CX)، ومجموعات تقوية Linux/PHP المؤتمتة — بواسطة Abishek M A (CyberAeonic)
 abraxas/loom-oauth-flag-follow
على موصل Loom غير المُهاجَر، لا يؤدي نقل عنوان URL إلى مسح سر عميل OAuth، ويقدّم اختبار الاتصال رمز bearer إلى المضيف الجديد. تُمسح الصفوف…
 abraxas/loom-idp-issuer-swap
يمكن لمسؤول أمان Loom تغيير مُصدِّر SSO فقط والاحتفاظ بتعيين مجموعة المسؤول الأعلى. يصبح تسجيل الدخول بعد ذلك مسؤولًا أعلى، ويؤدي استدعاء رمز مجهول…
 ivancabrera02/admintosystem-http.sys
أداة إثبات مفهوم لتصعيد الامتيازات من مسؤول إلى SYSTEM على Windows، تُجبر عمليات SYSTEM على المصادقة عبر مستمع HTTP.sys محلي، وتلتقط رمز NTLM،…

 chrisdcode1/vault-zero
VaultZero: مدير كلمات مرور يعمل دون اتصال وبمعرفة صفرية، وخزنة مشفّرة لنظام Android. تشفير AES-256-GCM، وأطقم استرداد BIP-39 بسعة 128 بت، ومصادقة…
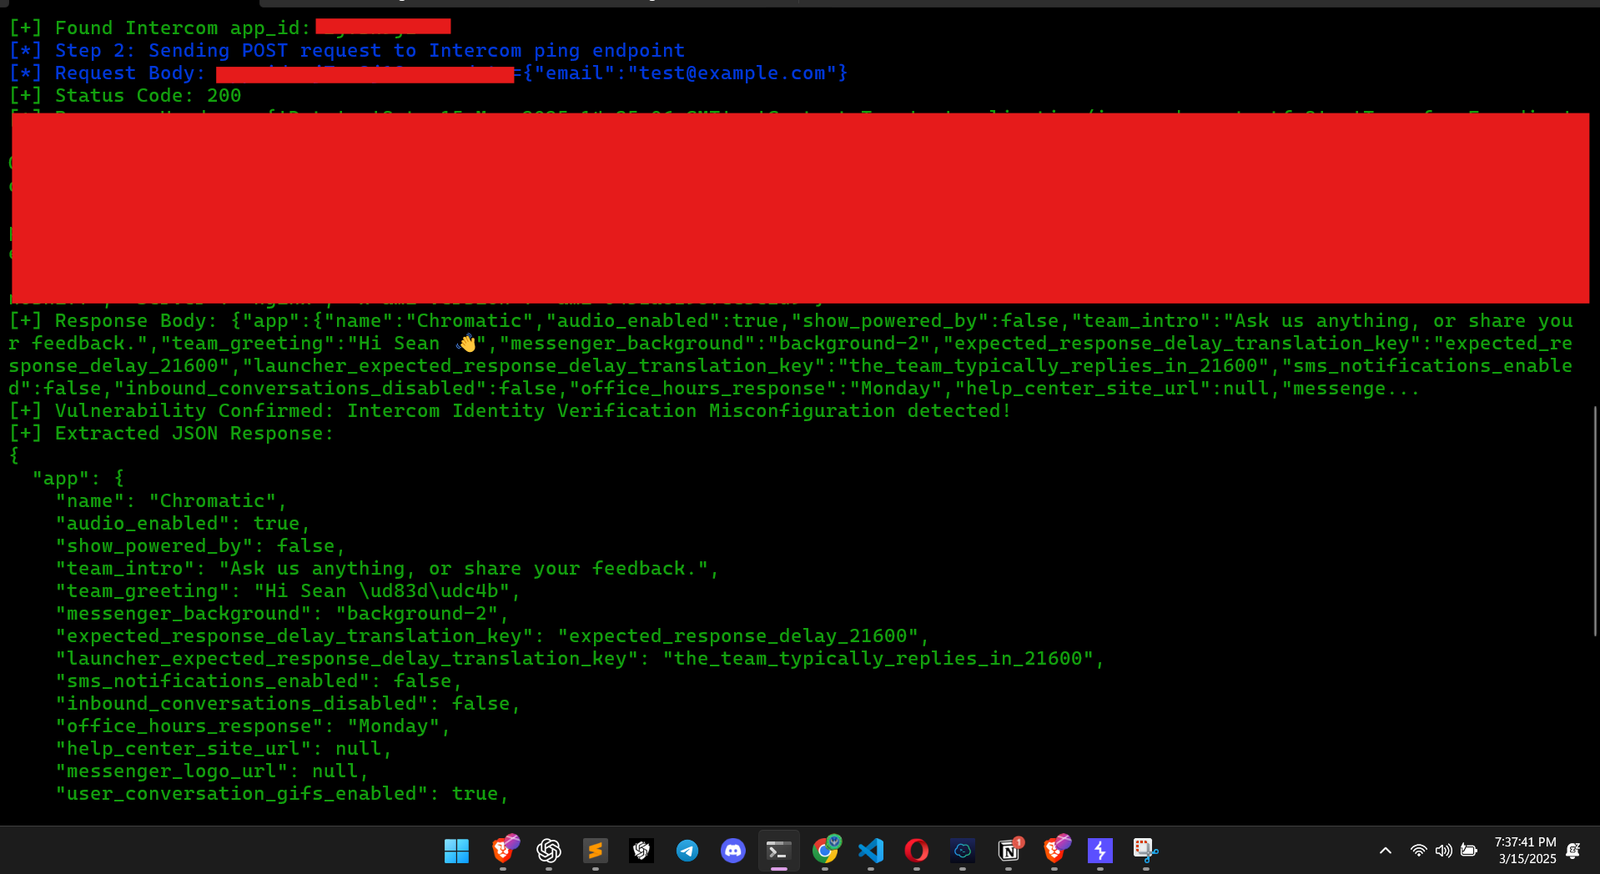 muhammadwaseem29/intercom-exploit
التحقق من الهوية غير مُفعّل على أداة Intercom، مما يسمح للمهاجم بانتحال شخصية مستخدم والوصول إلى سجل محادثاته. المرجع:
 googlesky/cve-2026-76954
حاوية PoC تفاضلي ومختبر لـ CVE-2026-76954، وهو حقن SQL قبل المصادقة في Synology DSM Auth API ناتج عن اقتطاع escape بحجم 4095 بايت، مع مكتبات DSM…
 abraxas/chatwoot-sso-mfa-bypass
Chatwoot v4.19.1 - High: 8.1 - Remote - تجاوز MFA - تسجيل الدخول عبر SSO يعود قبل بوابة MFA
 abraxas/chatwoot-sms-webhook-unauth
Chatwoot v4.19.1 - عالية: 7.5 - عن بُعد دون مصادقة - حقن الرسائل - خطاف ويب Bandwidth SMS يقبل عمليات استدعاء غير موقّعة ويوجّه حسب النص، لا حسب…
 abraxas/chatwoot-slack-oauth-state
Chatwoot v4.19.1 - خطورة عالية: 7.1 - عن بُعد، بنقرة واحدة - تكامل عابر للمستأجرين - استدعاء OAuth الخاص بـ Slack يحذف الحالة ويربط المستأجر بمساحة…
 nero22k/cve-2025-41450_poc
إثبات مفهوم بلغة Python للثغرة CVE-2025-41450: يشتق رمز اليوم (code-of-the-day) لجهاز Danfoss AK-SM 800A من بيانات ساعة الجهاز، ويختبر تجاوز المصادقة…
 msuiche/fromagegate
مجموعة أدوات إثبات المفهوم والكشف لثغرات Danfoss AK-SM 8xxA CVE-2025-41450/-41451/-41452: تجاوز المصادقة عبر رمز اليوم، والتنفيذ عن بُعد من الإنذار…








