أبحاث الثغرات الأمنية، والتحقق غير التدميري من CVE (CVE-2026-23813 ArubaOS-CX)، ومجموعات تقوية Linux/PHP المؤتمتة — بواسطة Abishek M A (CyberAeonic)

المؤلف: Abishek M A (@cyberaeonic) — المتأهل للنهائيات الوطنية InCTF 2026 • CCNA • هندسة الأمن الهجومي والدفاعي
يحتوي هذا المستودع على منهجيات مُنقّحة للتحقق من الثغرات، وفحوص تفاضلية لحدود المصادقة، ومجموعات آلية لتحصين بيئة التشغيل تم تطويرها أثناء أبحاث الأمن وعمليات التحقق المخبرية.
CVE-2026-23813)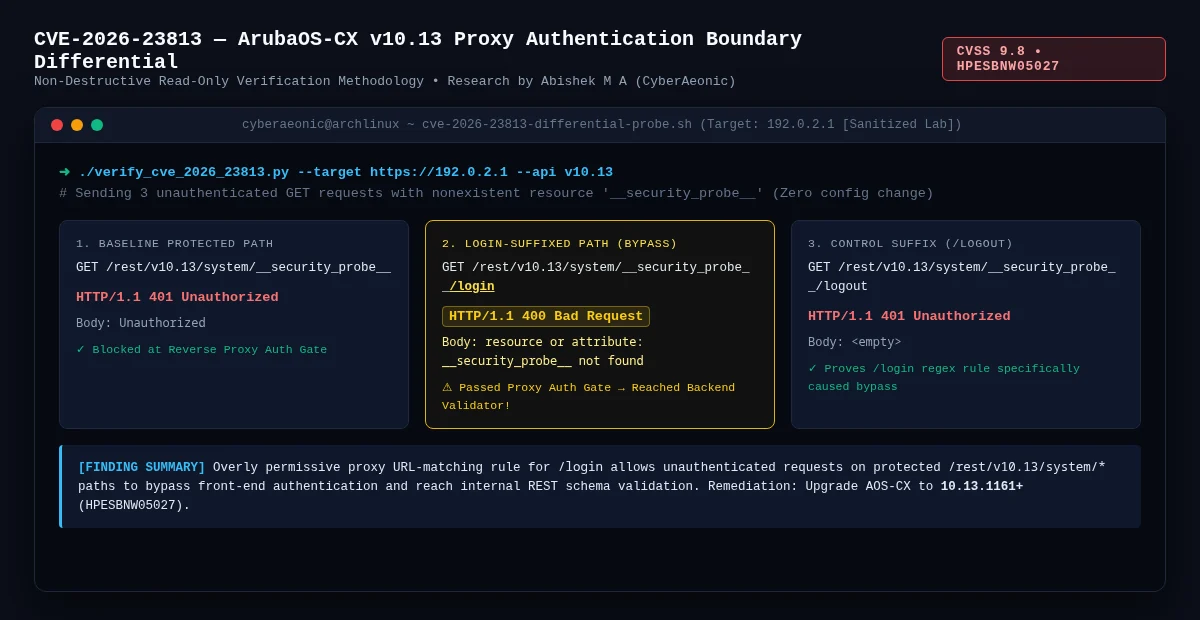
تم تطوير منهجية فحص HTTP تفاضلي للقراءة فقط بنسبة 100% وغير مُدمِّرة للتحقق من تجاوز حدود المصادقة في الوكيل العكسي على أجهزة الشبكة HPE ArubaOS-CX (v10.13) بما يتوافق مع CVE-2026-23813 (CVSS 9.8، الاستشارة HPESBNW05027).
بدلاً من تنفيذ تغييرات إعدادات مُدمِّرة أو حمولات إعادة تعيين كلمة المرور على البنية التحتية الحية، تستخدم هذه التقنية موردًا غير موجود عمدًا (__security_probe__) عبر ثلاثة مسارات تفاضلية لإثبات ما إذا كانت قاعدة التعبير النمطي للوكيل الأمامي تسمح للطلبات ذات اللاحقة /login بتجاوز بوابة المصادقة:
| نوع الفحص | طلب HTTP غير مُصادَق | الحالة | جسم الاستجابة | تفسير الحدود |
|---|---|---|---|---|
| 1. الأساس المحمي | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | محظور عند بوابة مصادقة الوكيل العكسي |
| 2. تجاوز اللاحقة | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | تم تجاوز بوابة مصادقة الوكيل → الوصول إلى مُدقِّق مخطط الواجهة الخلفية |
| 3. لاحقة التحكم | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | محظور عند بوابة الوكيل (يؤكد خصوصية اللاحقة /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)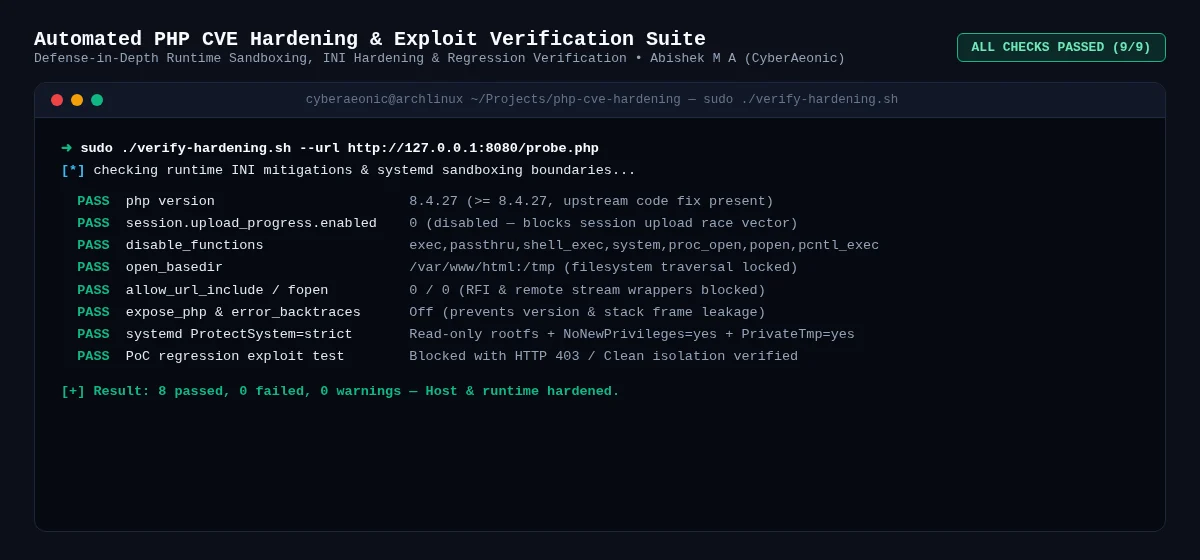
مجموعة متكاملة للتحصين الدفاعي متعدد الطبقات، والعزل في بيئة معزولة، والتحقق من الانحدار، مصممة للتخفيف من ثغرات PHP/CGI الحرجة وثغرات سباق رفع الجلسات (تخفيفات من فئة CVE-2026-109618 / CVE-2026-109619) على خوادم Linux الإنتاجية.
php-cve-hardening/apply-hardening.sh: يؤتمت إغلاق php.ini (session.upload_progress.enabled=0، disable_functions، open_basedir، allow_url_include=0، expose_php=Off) ويطبّق عزلًا صارمًا لخدمة systemd (ProtectSystem=strict، NoNewPrivileges=yes، PrivateTmp=yes).verify-hardening.sh: محرك تحقق ثنائي الوضع (فحص المضيف المحلي + فحص استقصاء عن بُعد عبر --url) مع إخراج JSON يُبلِّغ بـ PASS/FAIL عبر جميع ضوابط التخفيف.update-php.sh و rollback.sh: سكربتات ترقية آمنة وتراجع ذرّي عن الإعدادات لاستجابة الحوادث دون توقف الخدمة.@cyberaeonicgithub.com/cyberaeonic/Reaper): منصة عالية التزامن بـ Go لكشف تعرّض المستودعات واستخبارات الأسرار، مع تقييم إنتروبيا شانون ومجمعات عمال.github.com/cyberaeonic/reaper-agent): معالج أسرار بالذكاء الاصطناعي يحافظ على الخصوصية، يخفي بيانات الاعتماد في الذاكرة ويفتح طلبات سحب إصلاح تلقائية على GitHub.github.com/cyberaeonic/vocal.sh): كاشف هجمات القوة الغاشمة SSH في الوقت الفعلي على /var/log/auth.log في Linux، وخدمة تنبيه سمعية لمركز العمليات الأمنية بزمن استجابة <130ms.







