
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 0p5cur/cve-2026-24061-poc
poc الخاص بثغرة CVE-2026-24061: تجاوز مصادقة حرج في telnetd يؤدي إلى RCE بصلاحيات root. يؤثر على الأنظمة التي تحتوي على إصدارات telnetd المتأثرة…
 madrisan/cisco7crack
تشفير وفك تشفير كلمات مرور Cisco enable 7
 horizon3ai/ahsaycbs-auth-bypass-rce
دليل استغلال إثبات مفهوم لـ CVE-2026-105133 و CVE-2026-105134 يؤثران على AhsayCBS
 user0x1337/cve-2022-39227
CVE-2022-39227 : إثبات المفهوم
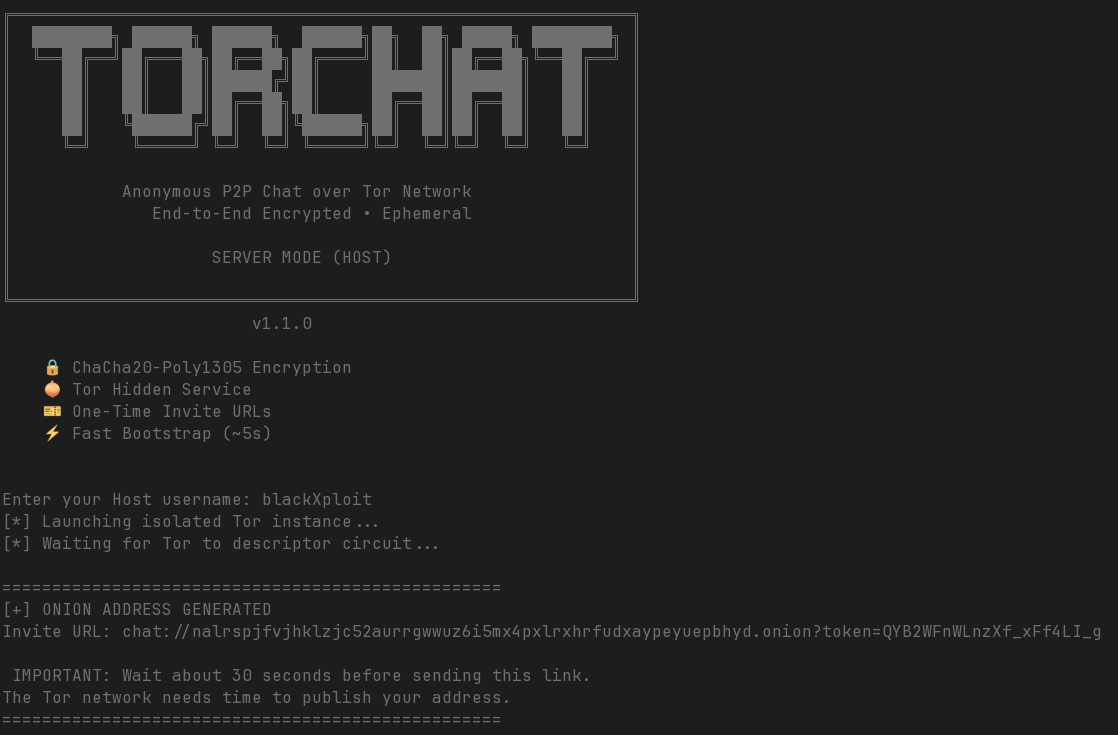 blackxploit-404/torchat
TorChat - محادثة آمنة وخاصة ومجهولة من نظير إلى نظير عبر شبكة Tor
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 eduardolat/authkeysync
🔐 أداة سطر أوامر خفيفة الوزن مصممة لمزامنة مفاتيح SSH العامة من عناوين URL البعيدة إلى ملفات authorized_keys المحلية
 blue0x1/nimux
أدوات تعداد الشبكة والتنفيذ عن بُعد المكتوبة بلغة Nim النقية، مخصصة لتقييمات الأمان المصرح بها. تدعم SMB وLDAP وKerberos وWinRM وعملاء قواعد البيانات…
 6mile/nextjs-cve-2025-29927
قالب Nuclei لكشف ثغرة تجاوز المصادقة CVE-2025-29927 في Next.js
 ake13-art/secfesc
مفتش خفيف الوزن لحالة الأمان لأنظمة لينكس — يسد الفجوة بين أدوات الجلب الجميلة وأطر التدقيق الثقيلة.
 boxed-dev/vibe-coding-security
قائمة فحص أمنية قبل الإطلاق لتطبيقات الذكاء الاصطناعي المُولَّدة (Lovable، v0، Bolt، Cursor). 69 فحصًا تغطي Supabase RLS والمفاتيح المكشوفة وحقن…
 kagantua/cpanelwhm-authbypass
أداة فحص واستغلال مبنية على لغة Go لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM. تدعم الفحص الجماعي، وتسريب الرموز المميزة، وإجراءات ما بعد…
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 akefallonitis/larac2shell
قشرة تفاعلية عبر الأنظمة الأساسية لـ Microsoft Defender for Endpoint Live Response
 gagaltotal/cve-2026-mikrotik-poc
مجموعة إثباتات مفهوم MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
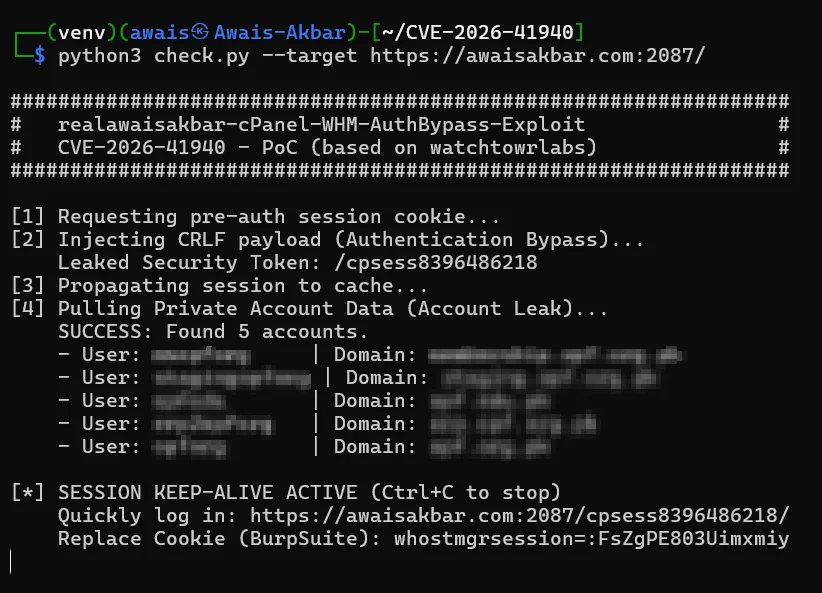 realawaisakbar/cve-2026-41940-exploit-poc
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة في cPanel & WHM، يتيح الوصول غير المصادق إلى لوحة التحكم.
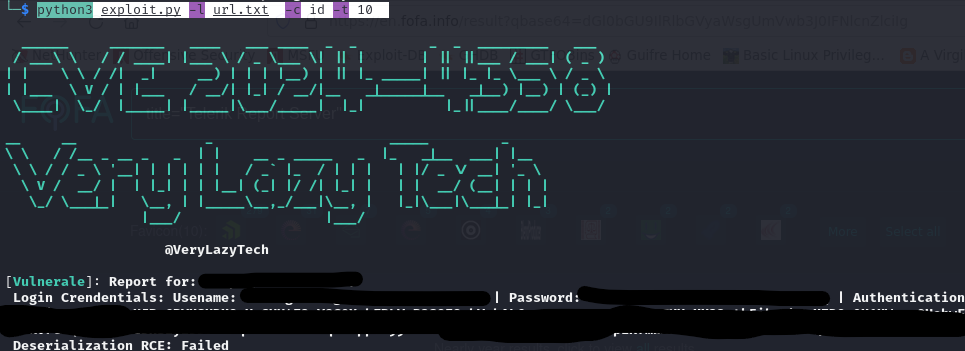 verylazytech/cve-2024-4358
ثغرة تجاوز المصادقة — CVE-2024–4358 — Telerik Report Server 2024
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
استغلال Padding oracle لـ Oracle Access Manager (CVE-2018-2879) يتيح فك تشفير الكوكيز المشفرة وتشفير نص عشوائي لتجاوز المصادقة أثناء اختبارات…








