
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
nextjs-CVE-2025-29927 — قالب Nuclei لكشف ثغرة تجاوز المصادقة CVE-2025-29927 في Next.js | Kitploit

أدوات/GitHubGitHub/6mile/nextjs-cve-2025-29927
ماسحات الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويباختبار الاختراقالمصادقةسوء التكوين
GitHub6mile/nextjs-cve-2025-29927

nextjs-CVE-2025-29927

قالب Nuclei لكشف ثغرة تجاوز المصادقة CVE-2025-29927 في Next.js

عرض المستودع
19330منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

nextjs-CVE-2025-29927

قالب Nuclei لاكتشاف CVE-2025-29927، ثغرة تجاوز المصادقة في Next.js. إذا كنت تريد فهم كيفية عمل هذه الثغرة بالضبط، يمكنك قراءة المقال الممتاز للباحثين الأصليين هنا

هذا القالب بسيط جدًا. يقوم بأمرين: أولاً، يحدد أن الموقع يستخدم Next.js، ثم يختبر ما إذا كان الهدف يستخدم البرمجيات الوسيطة (middleware) من خلال وجود رؤوس استجابة محددة. سيقوم هذا القالب بتحديد متى يوجد هذان الأمران معًا عبر رؤوس HTTP. كتبت هذا القالب لمساعدة الفرق في البحث السريع عن وجود CVE-2025-29927 في تطبيقات الويب الخاصة بهم، وأي استخدام آخر لهذا القالب ممنوع بشدة.

إخلاء مسؤولية

لن يكتشف هذا القالب كل تطبيق معرض لـ CVE-2025-29927. لا يمرر هذا القالب x-middleware-subrequest: true لاختبار ما إذا كان التطبيق قابلًا للهجوم. بالإضافة إلى ذلك، من المهم ملاحظة أن التطابق الإيجابي لكليهما لا يعني أن التطبيق معرض بالتأكيد. إذا كان تطبيقك لا يستخدم رؤوس استجابة البرمجيات الوسيطة، فلن يتم اكتشافه بواسطة هذا القالب. على الجانب الآخر، نظرًا لاستحالة اكتشاف إصدار Next.js المستخدم، سيحدد قالبي التطبيقات على أنها معرضة حتى لو تم تصحيحها بالفعل.

تثبيت Nuclei

إذا لم تستخدم Nuclei من قبل، يمكنك اتباع الإرشادات هنا: https://github.com/projectdiscovery/nuclei

استخدام قالب nextjs-CVE-2025-29927 لـ Nuclei

ربما ترغب في إضافة المفتاح -fr لتمكين "تتبع إعادة التوجيه".

nuclei -u https://example.com -t ./CVE-2025-29927-6mile.yaml -fr
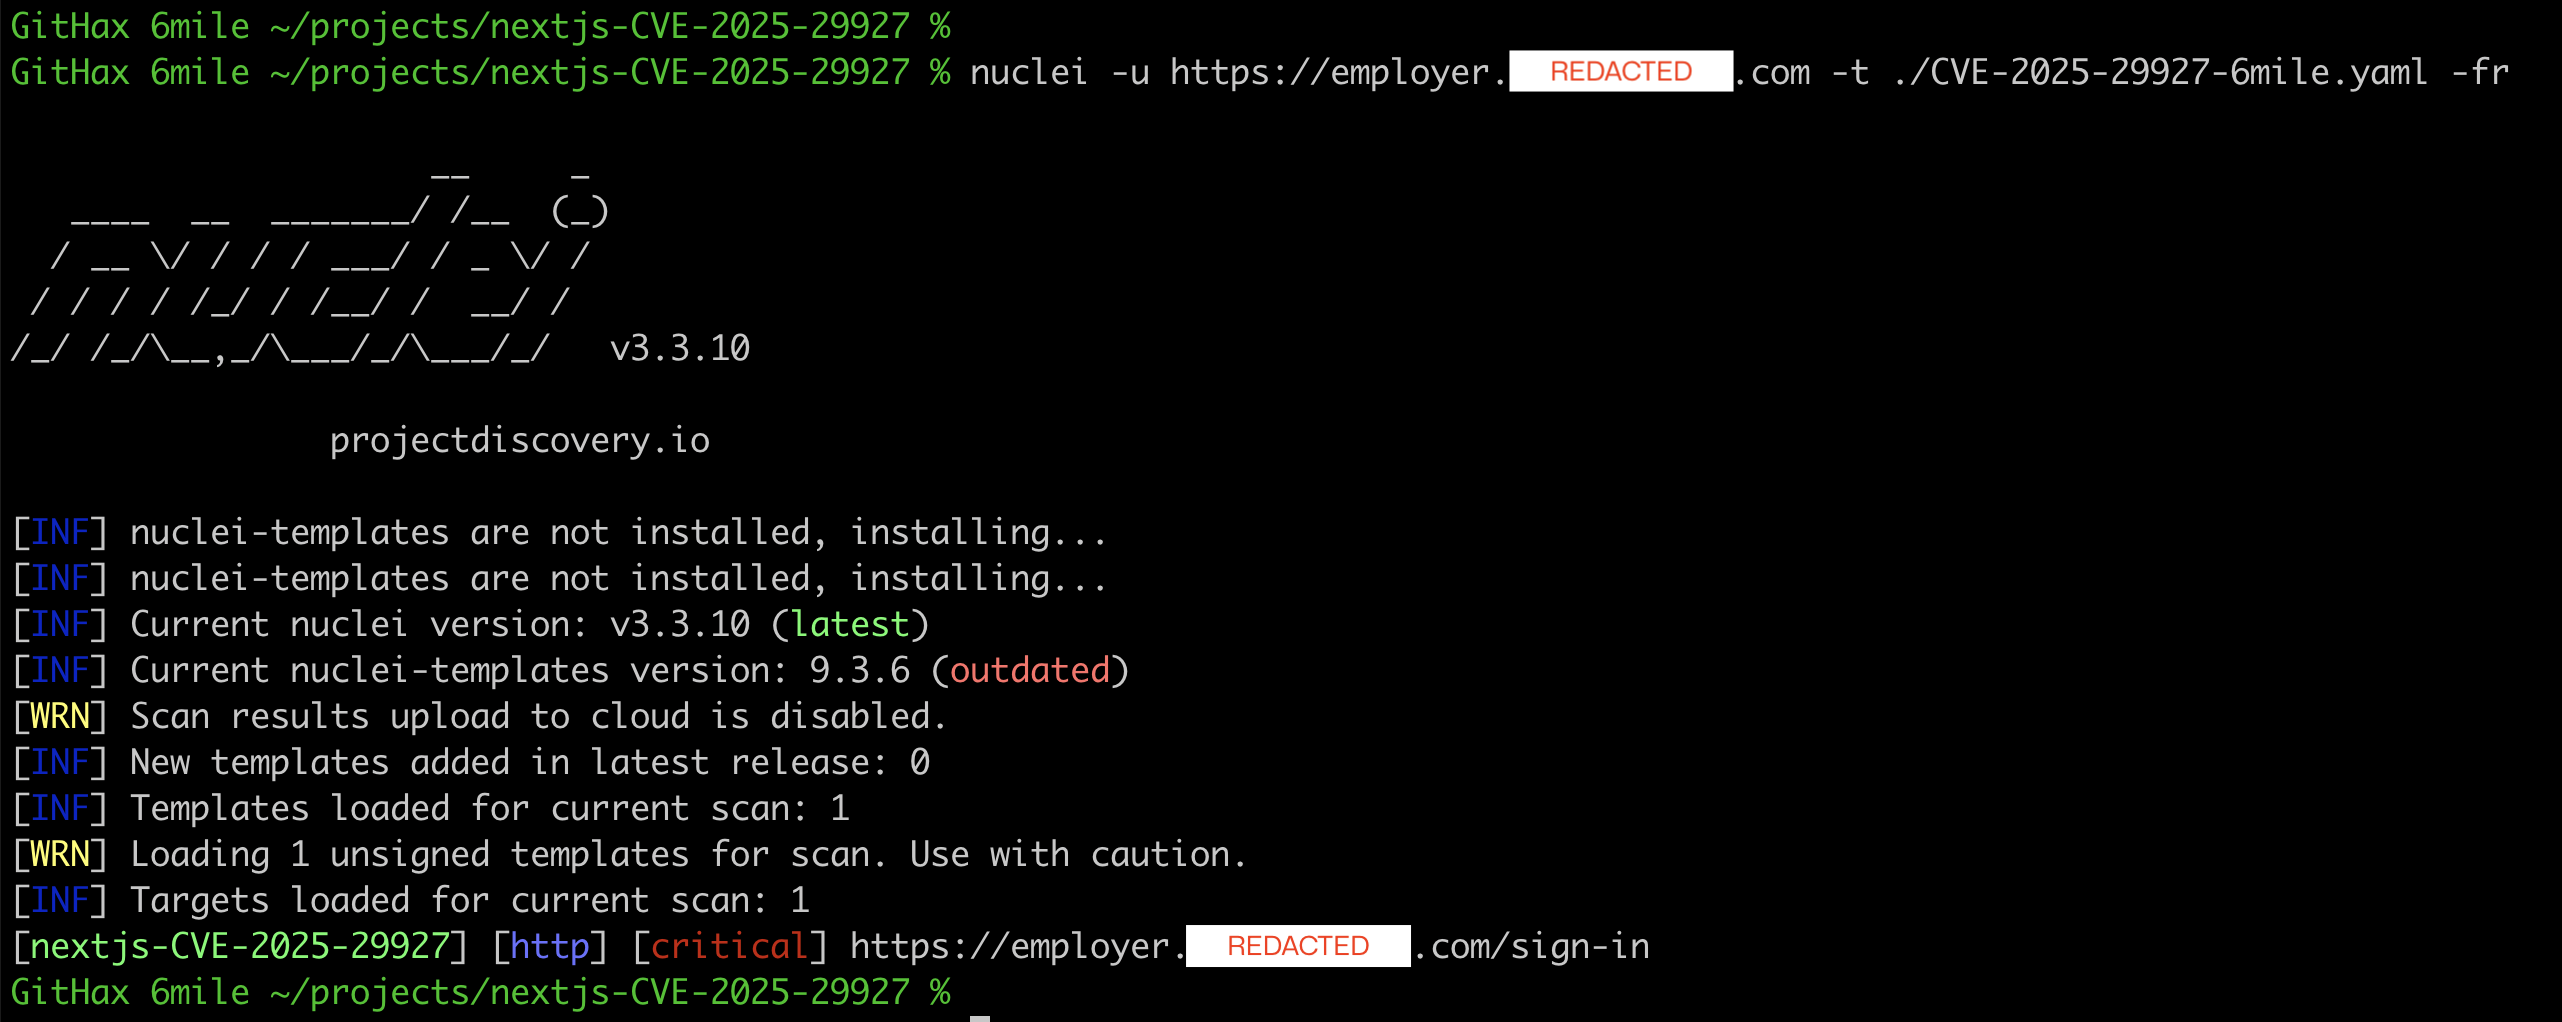
nextjs-CVE-2025-29927-pic

استخدم المفتاح -l في Nuclei لاستخدام قائمة عناوين URL في ملف.

nuclei -l websites.list -t ./CVE-2025-29927-6mile.yaml -fr -silent
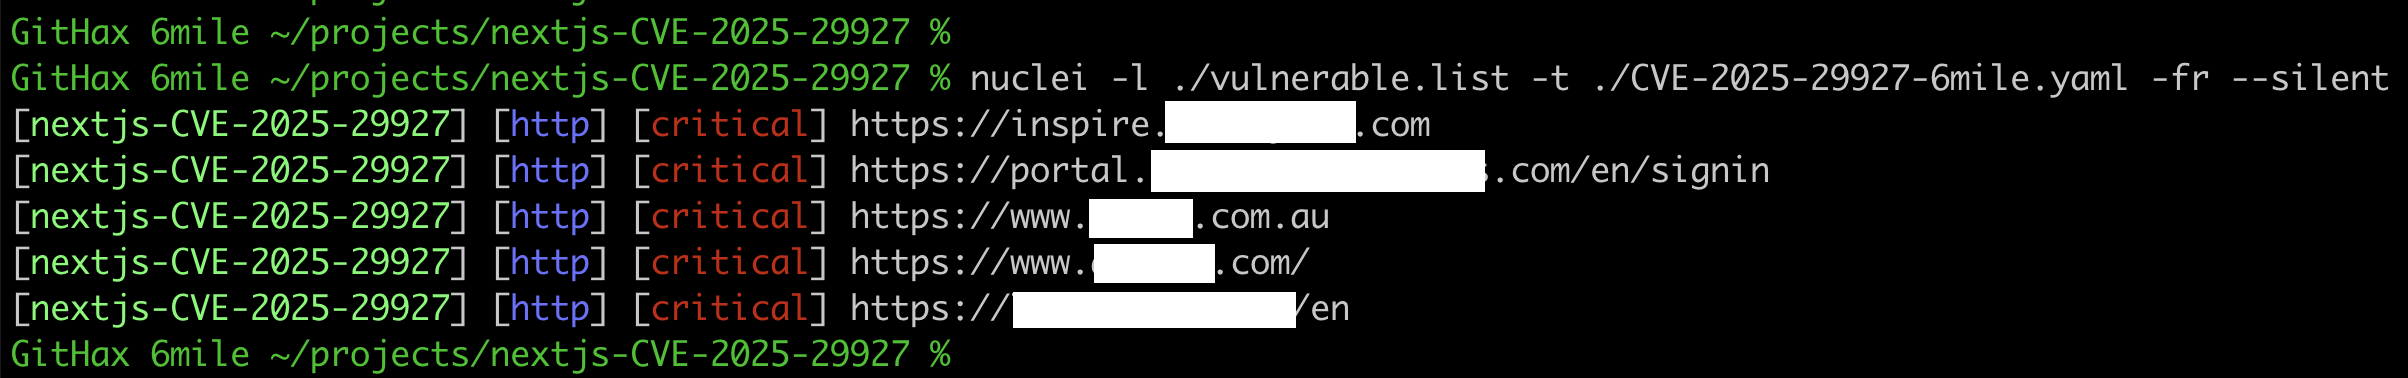
nextjs-CVE-2025-29927-pic2

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






