
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 dinosn/cve-2026-82329-jfrog-artifactory
مختبر Docker قابل لإعادة الإنتاج وPoC بلغة Python لـ CVE-2026-82329، وهو تجاوز مصادقة غير مصادق عليه في JFrog Artifactory يؤدي إلى الاستيلاء على…
 lazaars/ultrarealy_with_cve-2019-1040
نسخة محدثة من أداة UltraRealy مع دعم استغلال CVE-2019-1040
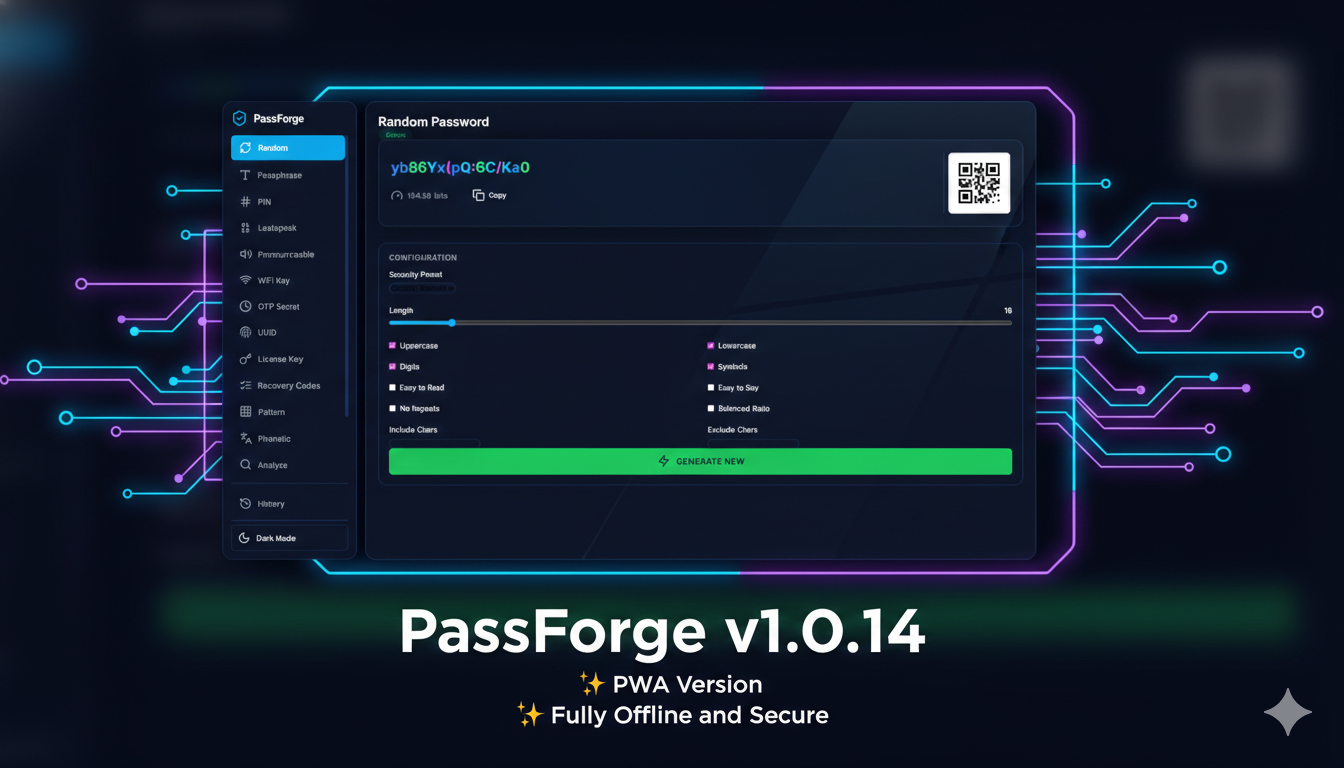 krishnakanthb13/password_generator
أداة CLI لتوليد كلمات مرور آمنة تشفيريًا وجاهزة للإنتاج، مع 17 وضعًا للتوليد، وشفافية في الإنتروبيا، وخيارات تخصيص شاملة.
 wantasticapp/wantasticcore
خادم إدارة السحابة الشامل (AIO)
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
مولد قطع أثرية للكشف مبني على بايثون لثغرات تجاوز المصادقة وتنفيذ الأوامر عن بعد في Ivanti Sentry (CVE-2026-10520، CVE-2026-10523). يقوم بأتمتة…
 alex188dot/agensic
تحقيقات طرفية مشفرة وإعادة تشغيل الجلسات لوكلاء الذكاء الاصطناعي. يتتبع، يوقع، ويُدقق كل أمر مع علامات المصدر، وجلسات قابلة لإعادة التشغيل، والسفر…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG هو وكيل ويندوز سيادي، فائق الخفة وبدون تبعيات، يدمج PKCS#11، SSH-agent، Pageant وCNG/Smartcard في ملف ثنائي واحد قوي. مصمم…
 garrettfoster13/cve-2025-59501
كود POC لـ CVE-2025-59501
 doyensec/cve-2022-39299_poc_generator
مولّد بسيط لاستغلال CVE-2022-39299 (PoC) لتجاوز المصادقة في تكاملات SAML SSO باستخدام إصدارات ضعيفة من passport-saml
 taroballzchen/cve-2022-40684-metasploit-scanner
تجاوز المصادقة باستخدام مسار أو قناة بديلة في منتج Fortinet
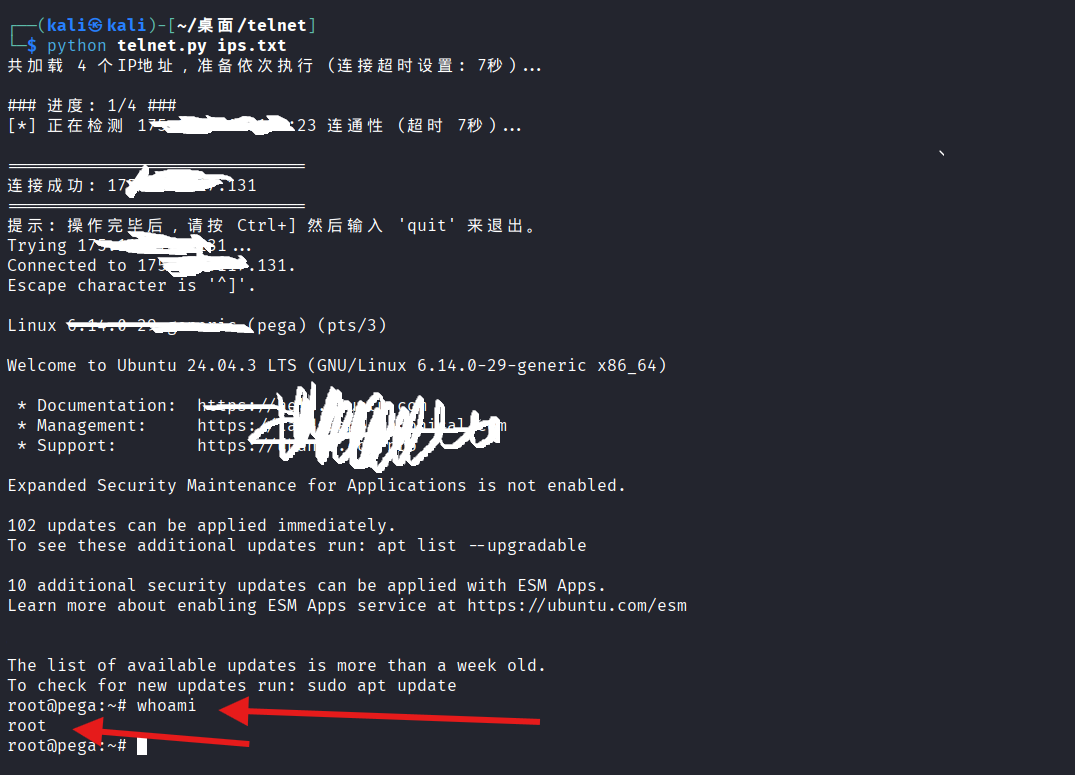 parameciumzhang/tell-me-root
ماسح دفعات لثغرة CVE-2026-24061 لتجاوز مصادقة Telnet، مع فحوصات نشاط المنافذ ومحاولات حمولة آلية لاختبار الاختراق المصرح به.
 ekomssavior/telnet_scan
ماسح/مستغل CVE-2026-24061 & CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
استغلال لثغرة CVE-2022-40684 التي تؤثر على Fortinet FortiOS وFortiProxy وFortiSwitchManager
 prot0tw/keycloak_cve-2026-18963_poc
هذا المستودع هو إثبات مفهوم (PoC) لثغرة cve-2026-18963. يُرجى استخدامه على المنتجات القانونية فقط (المختبر، المحلي، ...).
 synacktiv/cachedata_decrypt
مجموعة أدوات بسيطة لتنفيذ BF وفك تشفير بيانات Windows EntraId CacheData
 imancybersecurity/cve-2023-27350-poc
استغلال إثبات المفهوم لـ CVE-2023-27350 يستهدف تجاوز المصادقة في برنامج إدارة الطباعة PaperCut MF/NG. يتضمن عبارات Shodan dorks لاكتشاف الأهداف…
 am-i-being-pwned/pgp-tools
إضافة متصفح مفتوحة المصدر لتشفير PGP وفك التشفير والتوقيع. محرك Rust/WASM مع فتح WebAuthn PRF، حماية كلمة المرور Argon2id، وذاكرة مصفرة.
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE بدون مصادقة في UniFi OS + قراءة ملفات عبر تجاوز المصادقة بـ ..%2f (CVSS 10.0, KEV, Mirai ITW)








