
 #1

 muhammad-usama-sardar/intra-handshake-fail
مسودة إنترنت من IETF تحلل مخاطر التصديق المبكر في مصافحات TLS الموثّقة، وتوثّق CVE-2026-33697 وتقترح تخفيفات بروتوكولية للحوسبة السرية.
 lovechoudoufu/about_cobaltstrike4.5_cdf
نسخة 4.5 من CobaltStrike: اختراق، إزالة ميزة checksum8، تجاوز BeaconEye، إصلاح تسرب المسار الخاطئ للمرحلة، إضافة مصادقة ثنائية العوامل TOTP، إصلاح…
 mauroeldritch/lempo
LEMPO (كشف LDAP على Portainer) هو استغلال لـ CVE-2018-19466 (كشف بيانات اعتماد LDAP على Portainer). تم عرضه في DevFest Siberia 2018
 gh-ost00/cve-2024-28987-poc
ثغرة بيانات الاعتماد الثابتة في Web Help Desk (CVE-2024-28987)
 its-arun/cve-2020-35682
استغلال إثبات المفهوم لـ CVE-2020-35682: تجاوز مصادقة SAML في ManageEngine ServiceDesk Plus، ما يتيح تصعيد الامتيازات إلى مسؤول وتنفيذ التعليمات…
 rbih-boulanouar/cve-2024-4040
إثبات مفهوم لاستغلال CVE-2024-4040، وهي حقن قالب من جانب الخادم في CrushFTP تتيح قراءة الملفات دون مصادقة، وتجاوز المصادقة، وتنفيذ التعليمات البرمجية…
 d3n14ld15k/cve-2024-11680_poc_exploit
يحتوي هذا المستودع على استغلال إثبات المفهوم (PoC) لثغرة CVE-2024-11680، وهي ثغرة أمنية حرجة في ProjectSend r1605 والإصدارات الأقدم. يستهدف الاستغلال…
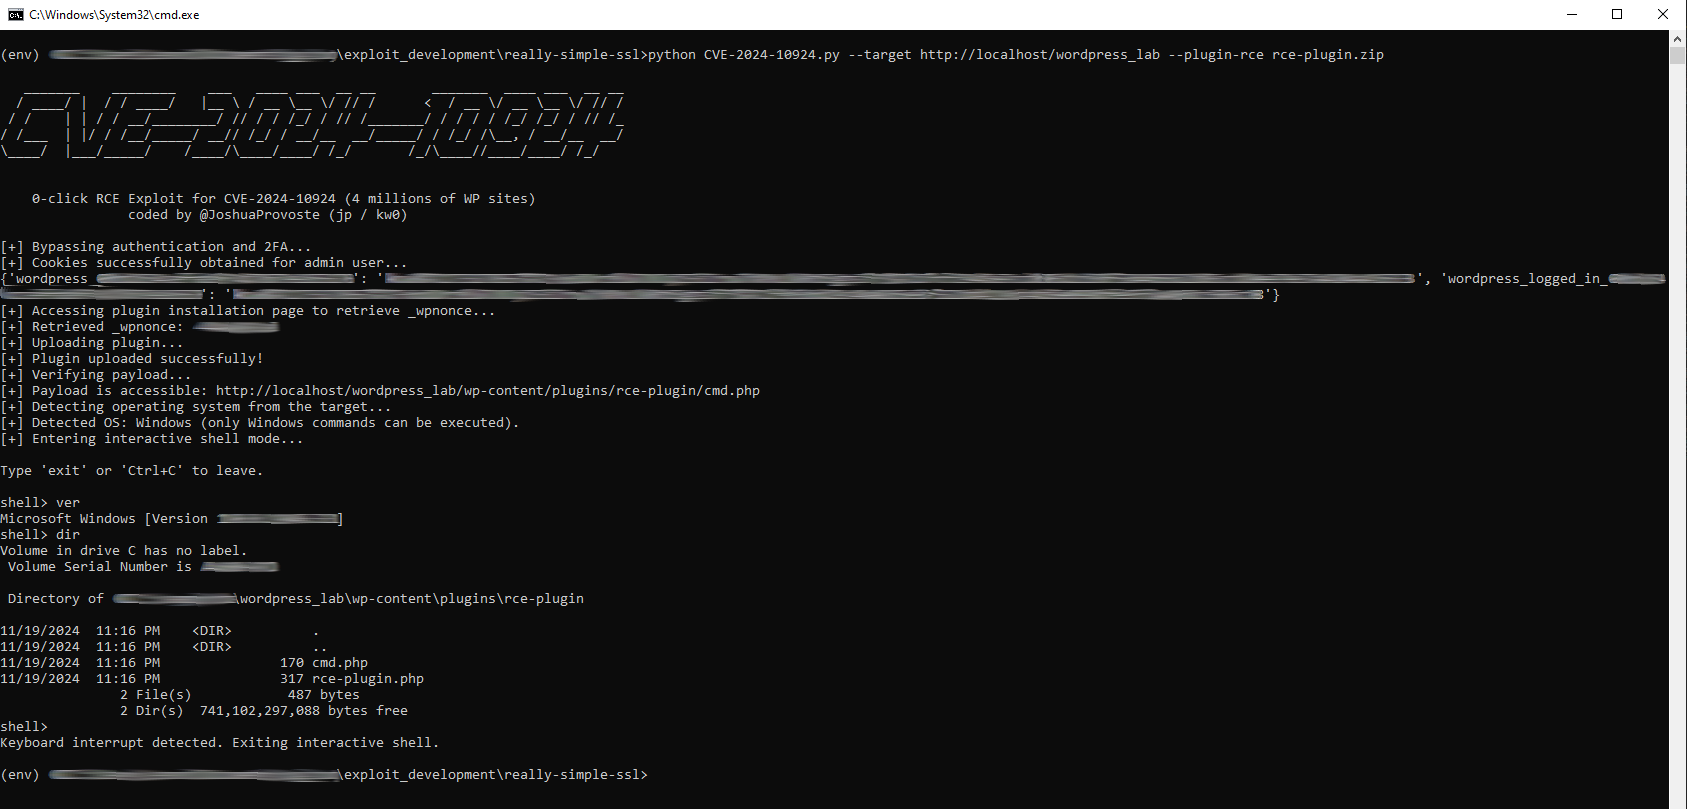 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
استغلال لتجاوز المصادقة دون الحاجة إلى مصادقة يصل إلى تنفيذ أوامر عن بُعد (RCE) لثغرة CVE-2024-10924. يستغل تجاوزًا في المصادقة والتحقق الثنائي (2FA)…
 cyberauth/cve-2026-20079
ينفّذ سلسلة CVE-2026-20079 لتجاوز المصادقة وصولًا إلى RCE بصلاحيات الجذر ضد Cisco Secure FMC باستخدام أوضاع fingerprint و check و proof والاستغلال…
 zux0x3a/adfly
أداة استعلام عن الدليل النشط باستخدام بروتوكول LDAP، تساعد المخترقين الأحمرين / مختبري الاختراق في التحقق من بيانات اعتماد المستخدمين، واسترجاع…
 d0rb/cve-2024-41107
استغلال إثبات المفهوم لـ CVE-2024-41107 يستهدف تجاوز مصادقة SAML في Apache CloudStack الإصدارات 4.5.0–4.18.2.1 و4.19.0.0–4.19.0.2.
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) ميزة مفعّلة افتراضيًا من المصنع بمجرد تسجيل أي FortiGate/FortiManager/FortiAnalyzer تحتوي على ثغرة…
 seckatie/cve-2019-8978
إفصاح عن ثغرة في Banner Web Tailor و Banner Enterprise Identity Services
 dongpohezui/cve-2021-33045
استغلال لتجاوز المصادقة في كاميرات Dahua (CVE-2021-33045) باستخدام mitmproxy لاعتراض وتعديل طلبات الدخول إلى /RPC2_Login.
 nccgroup/nlahoney
بحث مرتبط بـ NLA Honeypot
 opfour/op4
مراسل مشفر يعمل في الطرفية (Terminal) يعتمد على تشفير ما بعد الكم، وبروتوكول Double Ratchet، وإخفاء الهوية عبر Tor. يتضمن ميزات: عبارة مرور للإكراه،…
 mavlevin/d-link-cve-2021-27342-exploit
استغلال لثغرة CVE-2021-27342 (تجاوز حماية القوة الغاشمة لمصادقة telnet)









