
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 rench321/sklad
مستودع مقاطع آمن بمعايير صناعية لشريط النظام الخاص بك. 📦 مبني باستخدام Rust (Tauri v2) و React. يعمل دون اتصال، مشفر بـ AES-256، وتكراري.
 temp43487580/entrapassthecert
أداة لطلب شهادة P2P الخاصة بـ Entra ID واستخدامها للمصادقة على أجهزة Entra المنضمة عن بُعد.
 blacksky-algorithms/atproto
نسخة مشتقة من تنفيذ مرجع بروتوكول AT مع AppView محسّن للأداء، ومفهرس خرطوم يعتمد على Rust، وتخزين مؤقت Redis، وميزات مجتمعية للتواصل الاجتماعي…
 secureworks/tokenman
مجموعة أدوات ما بعد الاستغلال لـ Azure AD: جلب/البحث في بيانات Microsoft Graph، تبديل رموز تحديث FOCI، وإنشاء ملفات مصادقة Azure CLI من الرموز.
 synacktiv/captaincredz
CaptainCredz هي أداة معيارية وسرية لرش كلمات المرور.
 shellster/ldapper
استعلام LDAP بدون المتاعب
 praetorian-inc/adfsrelay
أدوات إثبات المفهوم المُطَوَّرة لبحث هجمات ترحيل NTLM التي تستهدف ADFS
 benzamir/mitm6-kerberos-cname-abuse
إساءة استخدام Kerberos CNAME PoC
 jarnovandenbrink/getspnless
أداة بايثون لتنفيذ هجمات RBCD بدون SPN تلقائياً.
 carlosevieira/cve-2022-40684
PoC لـ CVE-2022-40684 - تجاوز المصادقة يؤدي إلى السيطرة الكاملة على الجهاز (للقراءة فقط)
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST تجاوز المصادقة وتنفيذ الأكواد عن بُعد (RCE)
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 bunnie/dc34-vault
تطبيق Vault لشارة DC34
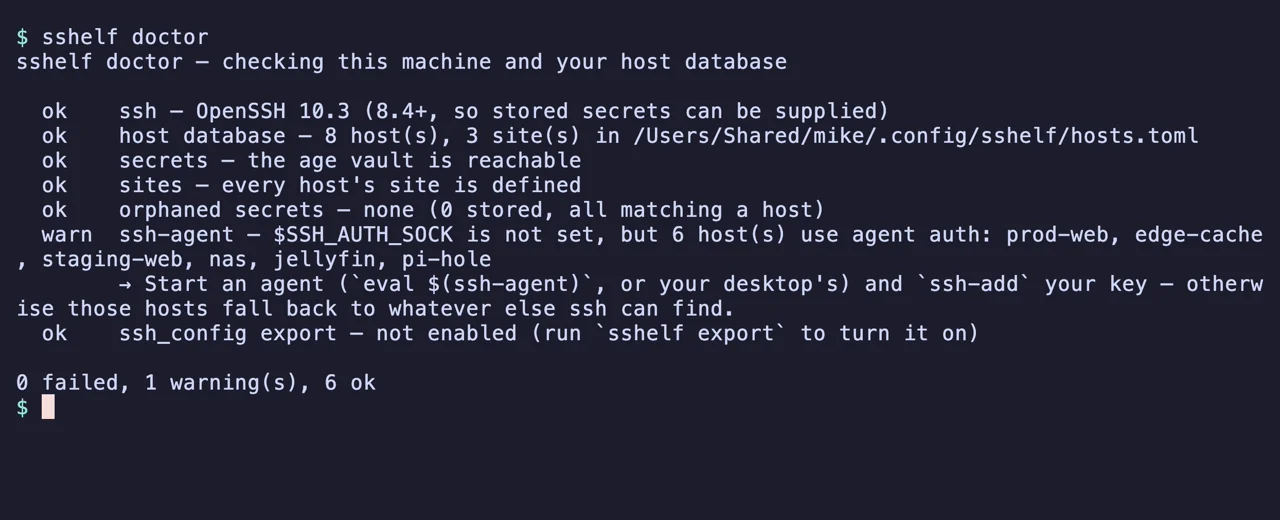 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 almounah/silph
أداة حصاد كلمات المرور المحلية الخفية في الذاكرة (SILPH): استخراج LSA وSAM وDCC2 عبر استدعاء النظام غير المباشر
 owasp/raider
OWASP Raider: إطار عمل مبتكر للتحكم في عمليات HTTP للجلسات المستمرة
 synacktiv/aadoutsider-py
إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals
 commando-x/vuln-bank-mobile
تطبيق مصرفي للهواتف المحمولة مصمم ليكون ضعيفًا أمنيًا بشكل متعمد، لممارسة اختبار أمان الأجهزة المحمولة. يتضمن ثغرات أمنية شائعة موجودة في التطبيقات…








