
 max-rh/sshelf
واجهة طرفية سريعة لمضيفات SSH الخاصة بك: بحث ضبابي واتصال بضغطتي مفتاح، نقل ملفات SFTP بشاشتين، وإعادة توجيه المنافذ في الخلفية. يحتفظ بقاعدة بيانات المضيفين الخاصة به ويولّد أمر ssh — ولا يعدّل أبدًا ملف ~/.ssh/config.

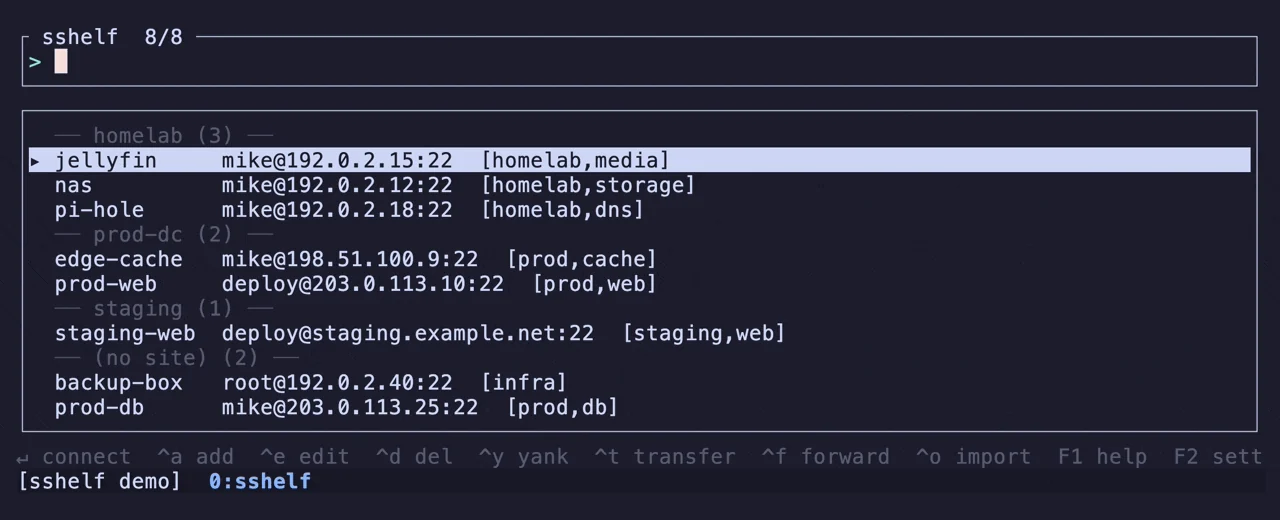
ابحث بحثًا ضبابيًا عن مضيفي SSH لديك واتصل بضغطتين على المفاتيح.
يحتفظ sshelf بقائمة المضيفين الخاصة به، ويبني أمر ssh نيابةً عنك، ثم يبتعد عن
طريقك. فهو يسلّم الطرفية إلى OpenSSH الحقيقي ولا يمس ~/.ssh/config أبدًا.



macOS وLinux، على x86_64 وarm64. لا تحتاج الحزم المُجمّعة مسبقًا إلى سلسلة أدوات Rust. في وقت التشغيل يحتاج sshelf إلى OpenSSH 8.4+، ومنه تأتي ميزة التزويد التلقائي بكلمة المرور.
Homebrew (macOS أو Linux):
brew install max-rh/tap/sshelf
مثبّت Shell (ملف ثنائي مُجمّع مسبقًا، يختار منصّتك):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: احصل على ملف .deb من
أحدث إصدار، ثم
sudo apt install ./sshelf_*_amd64.deb (أو *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: احصل على ملف .rpm (بناء ثابت، يعمل على أي توزيعة RPM)
من أحدث إصدار، ثم
sudo dnf install ./sshelf-*.x86_64.rpm (أو .aarch64.rpm).
Gentoo: مستودع إضافي يديره المجتمع (غير رسمي، شكرًا لـ @masterwolf-git). نفّذ
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (من crates.io؛ يتطلب Rust 1.88+):
cargo install sshelf.
يأتي إكمال تبويب الصدفة مع كل حزمة. افتح صدفة جديدة بعد التثبيت. على Linux،
تستخدم الأسرار خلفية Secret Service مكتوبة بالكامل بلغة Rust (بدون تبعيات بناء libdbus/OpenSSL).
التفاصيل الكاملة وإعداد الإكمال: دليل التثبيت.
أدير بضعة وعشرين جهازًا (مختبر منزلي، بعض خوادم VPS، وبضعة أجهزة خلف نقطة عبور)، وكنت
أستمر في كتابة ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host من الذاكرة أو أبحث في
سجل الصدفة عنه. كل مدير SSH جربته كان إما يريد الاستحواذ على ~/.ssh/config أو أن يمنحني
حسابًا ويزامن أجهزتي عبر خادم شخص آخر. لم أرد أيًا منهما. أردت
مشغّلًا يحتفظ بقائمته الخاصة، ويبني الأمر، ثم يفسح الطريق. ومكانًا
للاحتفاظ بكلمات المرور لحفنة من الأجهزة التي لا يمكنها استخدام المفاتيح، دون وضعها
أبدًا في ملف. فبنيتُه.
اكتب للتصفية. Enter يتصل. تطفو أجهزتك الأكثر استخدامًا إلى الأعلى من تلقاء نفسها
(التكرار: عدد الاستخدامات، متناقصًا بالحداثة)، وtag:prod / site:homelab يضيّقان القائمة
أكثر. Ctrl-y ينسخ الأمر الذي بناه بدلًا من تشغيله. من الصدفة،
sshelf prod-web يتصل بالاسم وsshelf - يعيد الاتصال بآخر جهاز، كلاهما دون
فتح TUI.
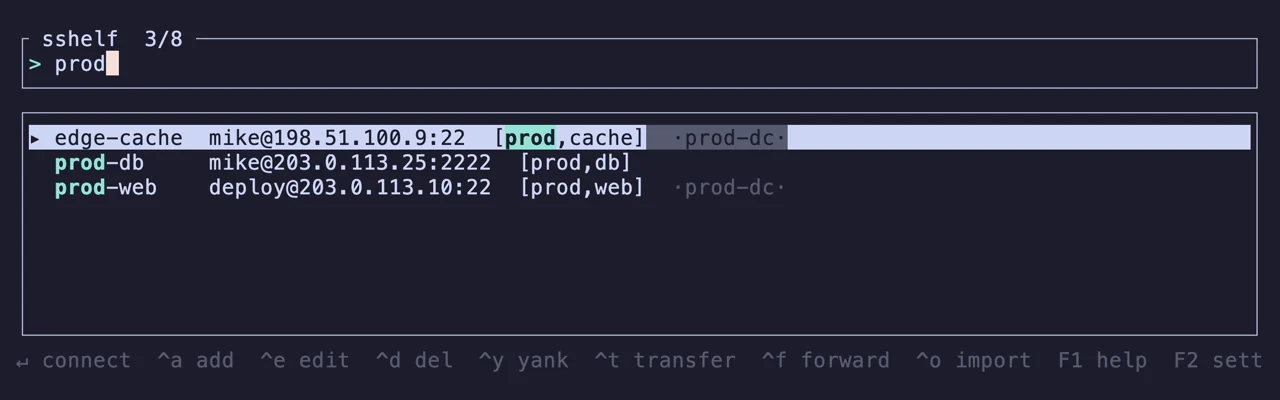
sshelf pick يفتح القائمة نفسها في الصفوف أسفل موجّهك، بالطريقة التي يفعلها Ctrl-r، ويطبع
الاسم الذي تختاره، ولا يتصل بأي شيء. يبقى موجّهك حيث تركته بعد ذلك. إضافات
zsh وbash في contrib/ تربطه بـ Alt-s: على سطر فارغ تحصل على sshelf web-01
جاهزًا للتشغيل، في منتصف السطر تحصل على الاسم عند مؤشرك، والصفوف المعلّمة تمنحك كل
الأسماء لحلقة.
تكامل الصدفة.
الأجهزة التي تتشارك كلمة مرور تسجيل دخول يمكنها مشاركة سر مخزّن واحد: سمّه مرة واحدة، وأشِر إليها به،
وتدويره يصبح كتابة واحدة بدلًا من واحدة لكل جهاز. Ctrl-s يعلّم الأجهزة في القائمة و
Ctrl-k يطبّق كلمة مرور على جميعها، أو يربطها ببيانات اعتماد مشتركة. تظل كلمة المرور
في حلقة مفاتيحك أو خزنتك، وhosts.toml يحتفظ بالاسم فقط.
كلمات المرور والمفاتيح والمصادقة الثنائية.
exec() داخل ssh الخاص بكيبني sshelf argv من سجل الجهاز، ويهدم واجهته الخاصة، ثم يستبدل نفسه
بـ OpenSSH. لا يوجد غلاف بينك وبين الجلسة: TTY حقيقي، ssh الخاص بك، وأعلامك
الخالية من الإعدادات. عندما تنتهي الجلسة تعود إلى صدفك، لا إلى قائمة. الأمر
الذي يشغّله هو بالضبط ما يعرضه لك Ctrl-y.
كيف يُبنى الأمر.
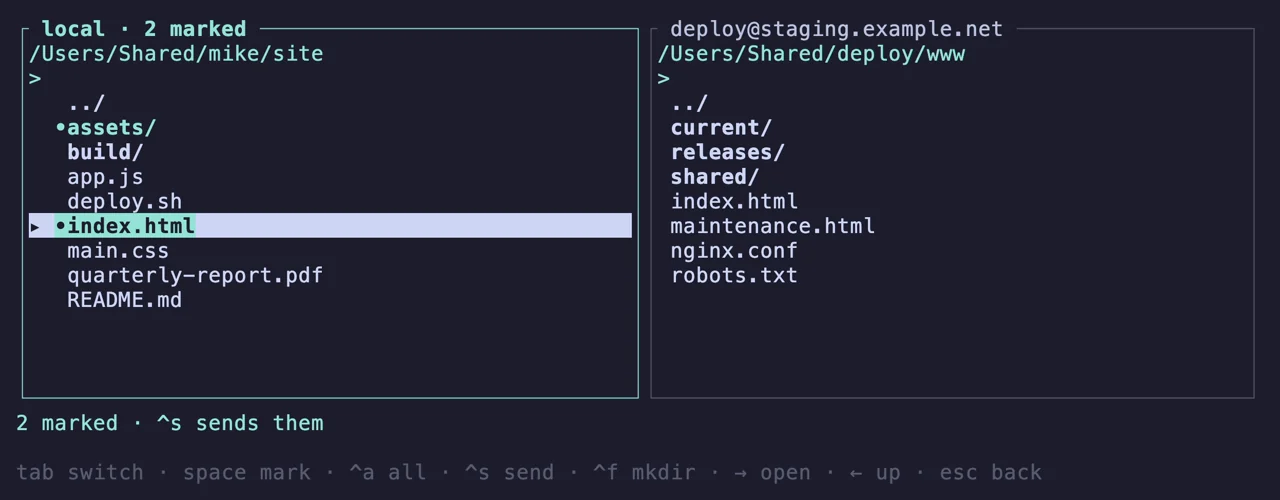
Ctrl-t يفتح ملفاتك على اليسار وملفات الجهاز على اليمين، عبر اتصال
مصادَق عليه واحد. Space يعلّم، Ctrl-a يعلّم كل ما يعرضه المرشّح، Ctrl-s يرسل
المجموعة كاملة في أي اتجاه، F7 ينشئ مجلدًا. الاسم الموجود بالفعل في الوجهة
يُتخطى، ولا يُستبدل أبدًا.
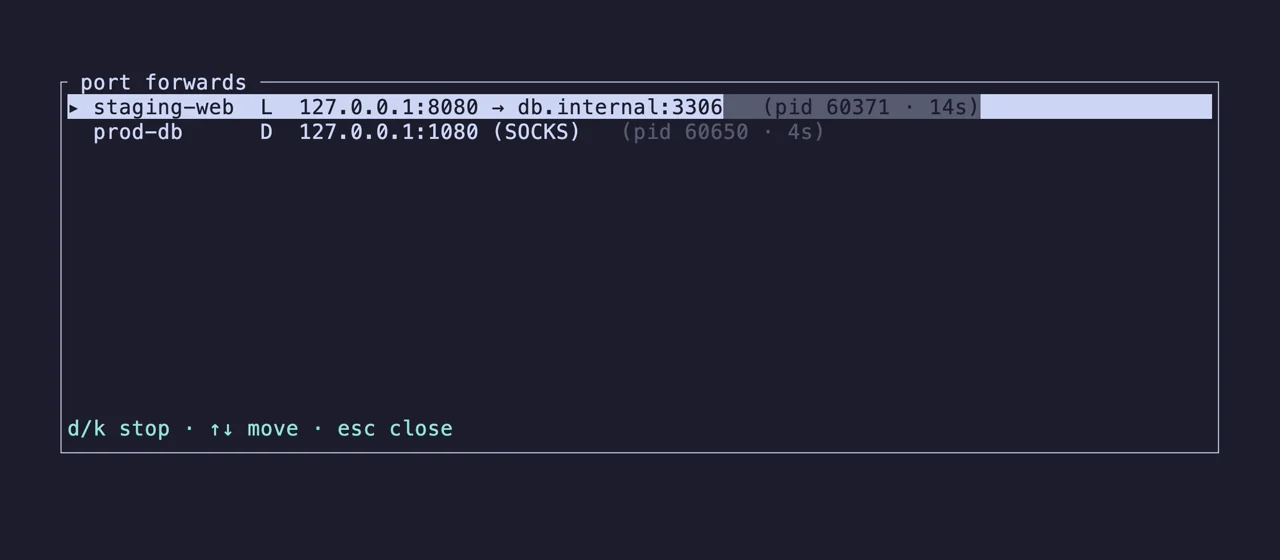
Ctrl-f يفتح نفقًا محليًا أو بعيدًا أو عبر SOCKS يظل قيد التشغيل بعد إنهاء sshelf،
وبعد إغلاق الطرفية. يسرد F4 كل واحد منها عبر جميع المضيفين ويوقف
الذي تختاره. يتم تتبعها بواسطة pid ومطابقتها مع العمليات التي تعمل فعليًا،
لذلك لا يبقى شيء في القائمة بعد أن ينتهي. لا daemon، لا supervisor.
اضبط tmux = "window" أو "pane" وسيفتح Enter المضيف في نافذة tmux جديدة (مسماة باسم
المضيف) أو في pane جديد بدلًا من استبدال sshelf. أنهِ الجلسة ويظل المنتقي
موجودًا هناك، ولا يزال يعمل.
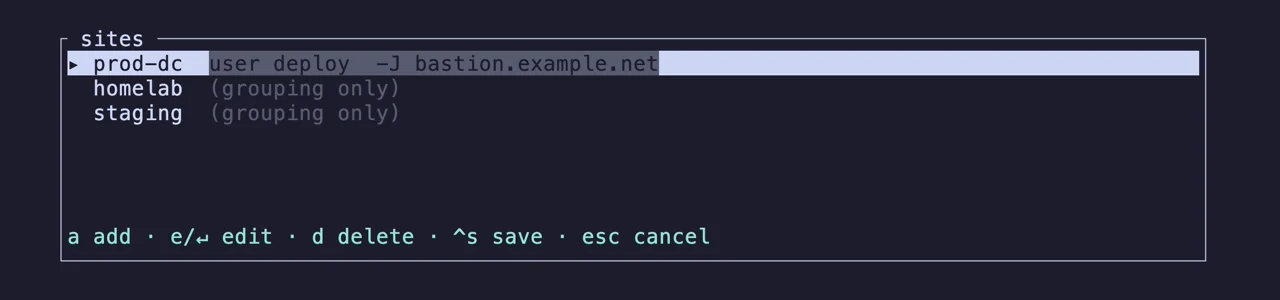
يدير F3 المواقع: يجمع الموقع المضيفين ويمكنه حمل bastion ومستخدم ومنفذ ومفتاح
مشتركة يرثها أعضاؤه وقت الاتصال، مع ملء الحقول التي يتركها المضيف غير مضبوطة فقط. الوسوم
هي تسميات حرة تقوم بالتصفية عليها. يظهر كلاهما في القائمة، ويظهر bastion الموروث
في الأمر الذي يبنيه sshelf.
sshpass





