
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 hackmichnet/aztokenfinder
أداة هجومية لجمع الرموز المميزة (tokens) تبحث في ذاكرة عمليات x64 وملفات ذاكرة التخزين المؤقت لـ TokenBroker عن رموز JWT الخاصة بـ Azure AD/O365 عبر…
 wavestone-cdt/invoke-cleverspray
سكريبت Password Spraying يكشف كلمات المرور الحالية والسابقة لمستخدم Active Directory
 ad-calcium/cve-2023-22515
أداة استغلال ثغرة Confluence لإضافة مستخدم مسؤول دون إذن (CVE-2023-22515)
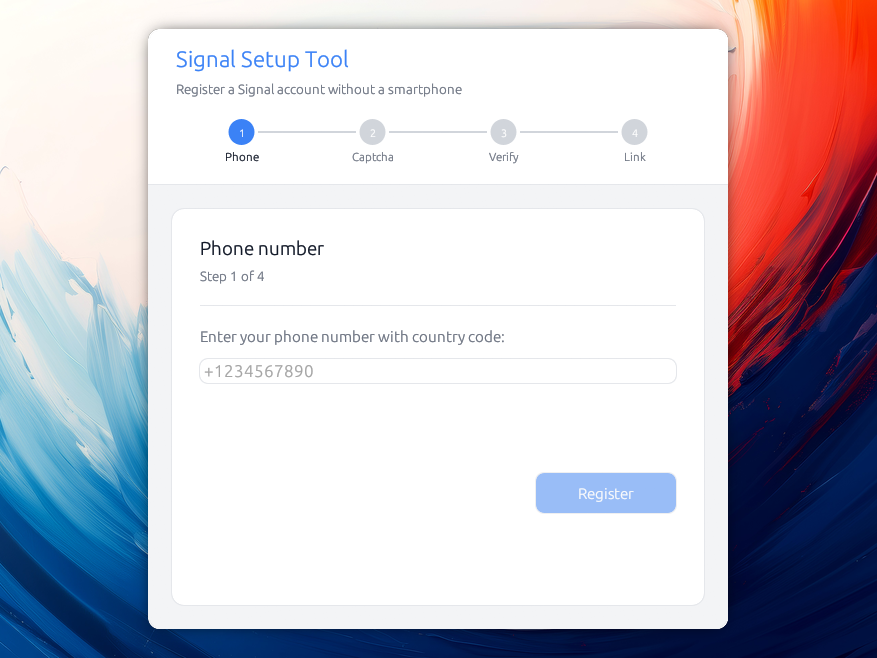 almet/signal-without-smartphone
تطبيق سطح مكتب لتسجيل حساب Signal وربط Signal Desktop دون الحاجة إلى هاتف ذكي، باستخدام بروتوكولات التشفير الخاصة بـ Signal لتزويد الجهاز بشكل آمن.
 iomoath/sharpspray
أداة رش كلمات المرور لـ Active Directory. تجلب قائمة المستخدمين تلقائيًا وتتجنب الإغلاقات المحتملة.
 aahmad097/tritium
إطار عمل لرش كلمات المرور يعتمد على Kerberos لـ Active Directory مع منع القفل المدمج، وتكامل تعداد المستخدمين، ورش كلمات المرور المتكرر، وقدرات…
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 qax-a-team/mscache
أداة للتعامل مع dcc (بيانات الاعتماد المخزنة مؤقتًا في المجال) في سجل ويندوز، تعتمد بشكل أساسي على عمل mimikatz و impacket
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…
 boydhacks/ntlmscout
أداة استطلاع لنقاط نهاية NTLM غير المصادق عليها تقوم بفك تشفير تحديات Type-2 عبر HTTP وSMB وMSSQL وSMTP وIMAP وPOP3 وNNTP وLDAP وRDP لاستخراج تفاصيل…
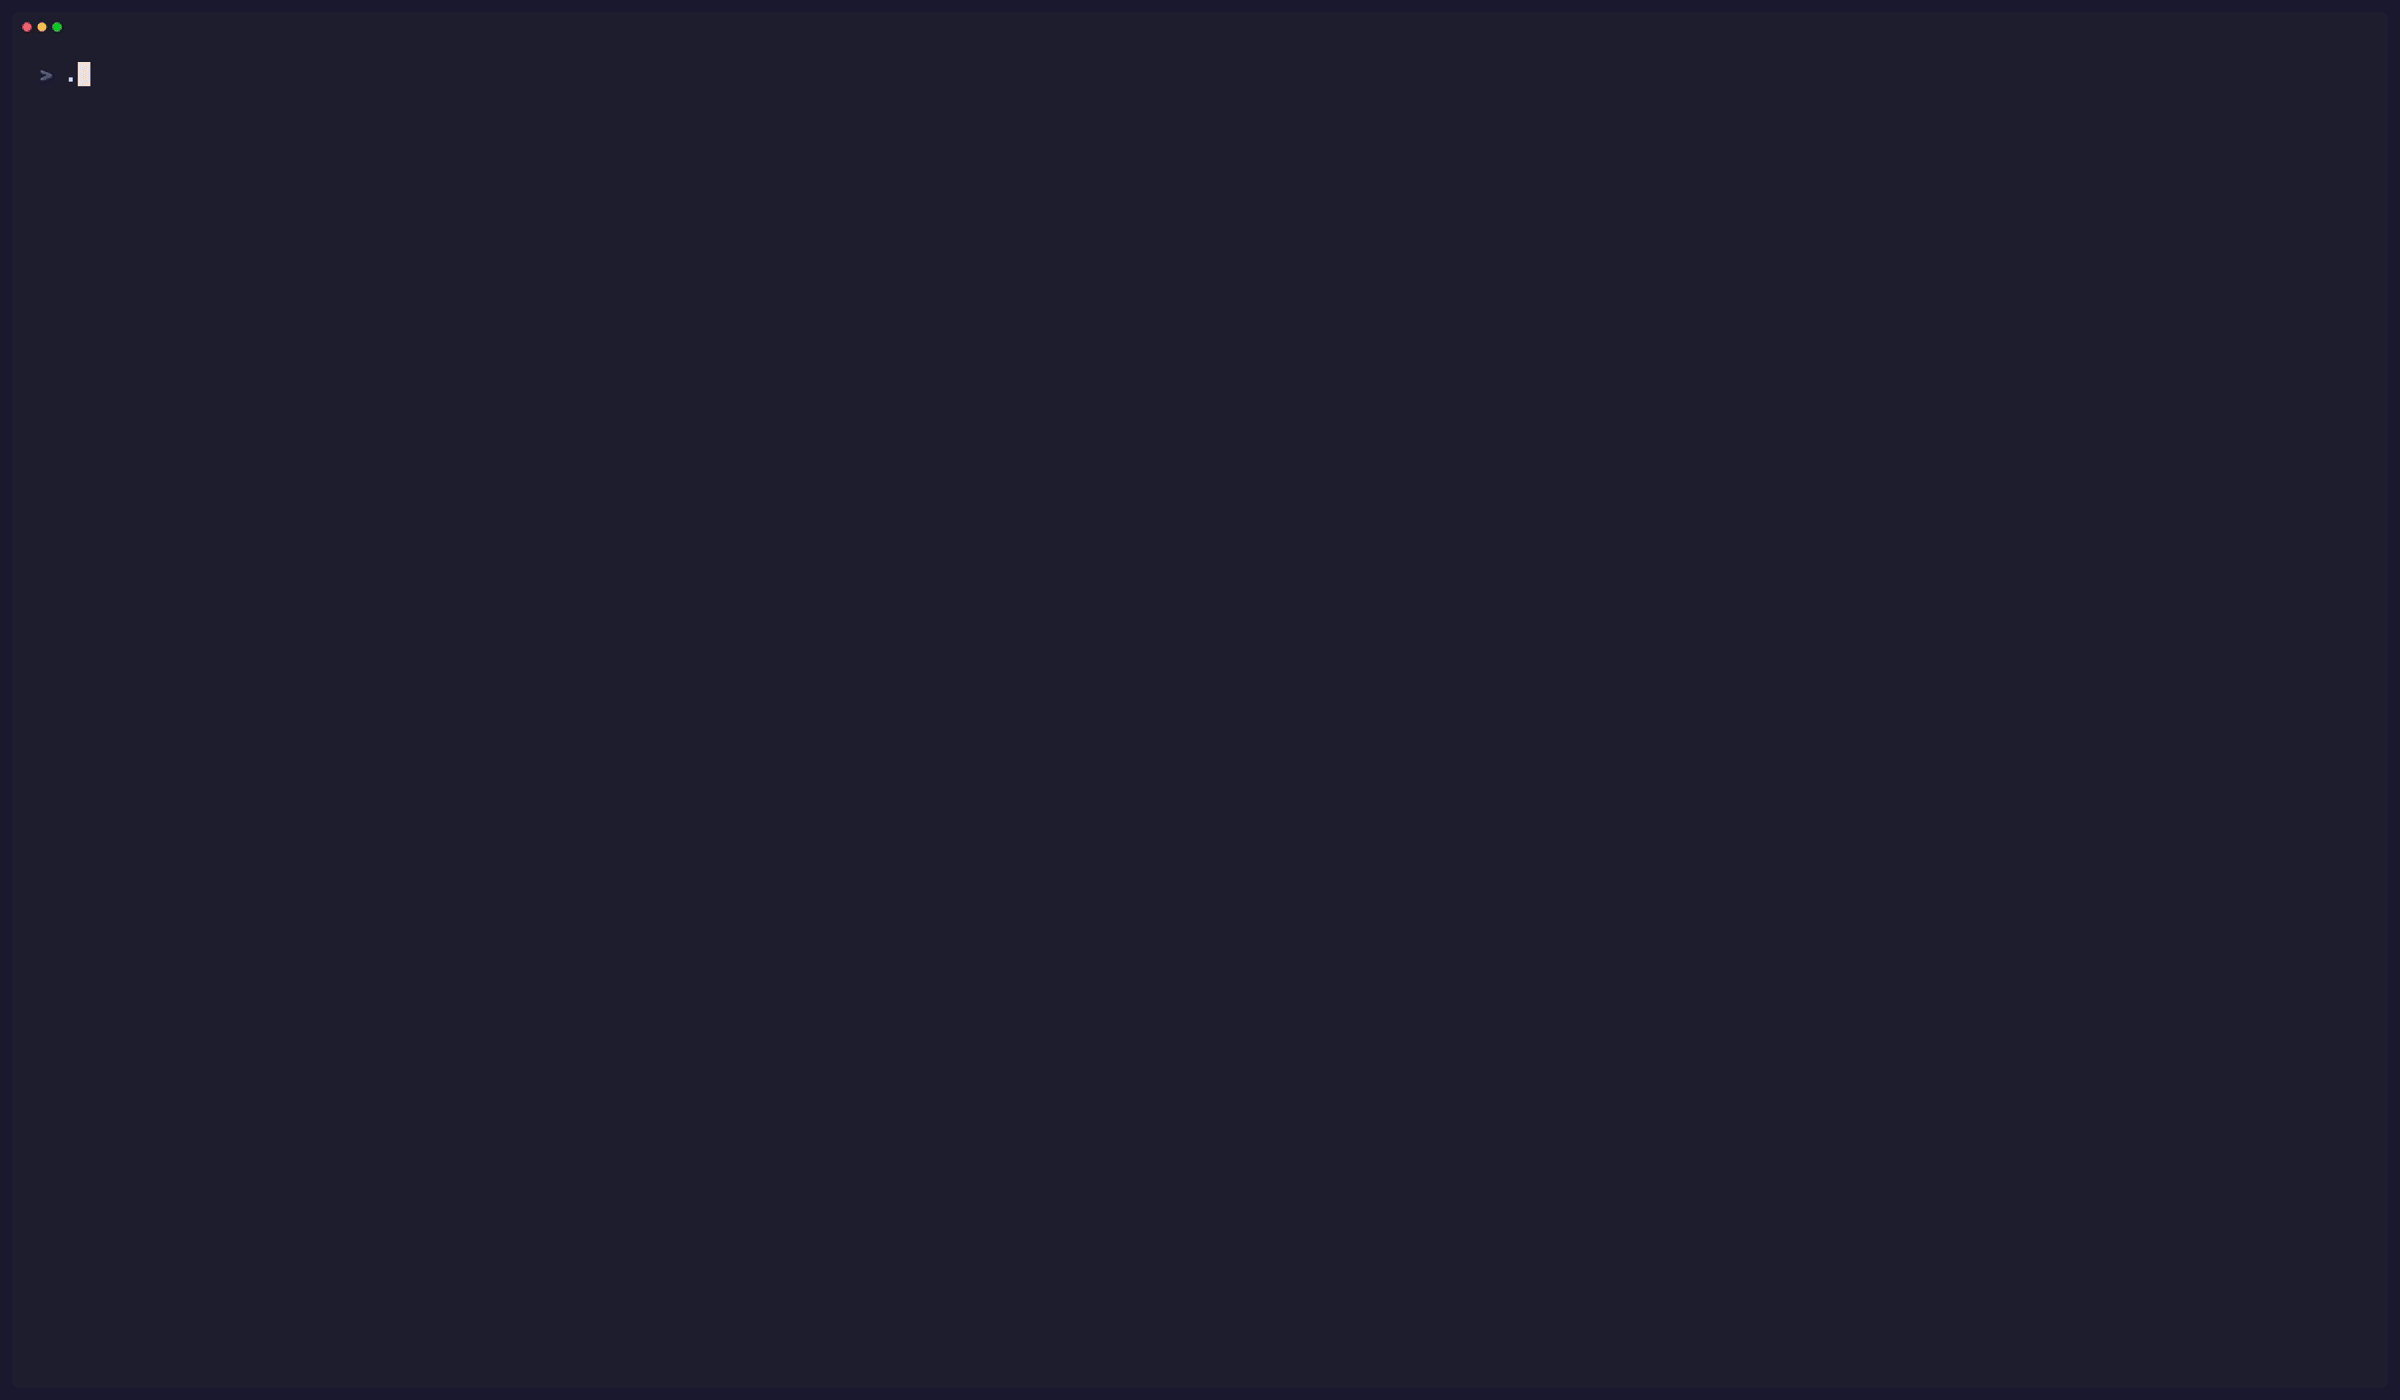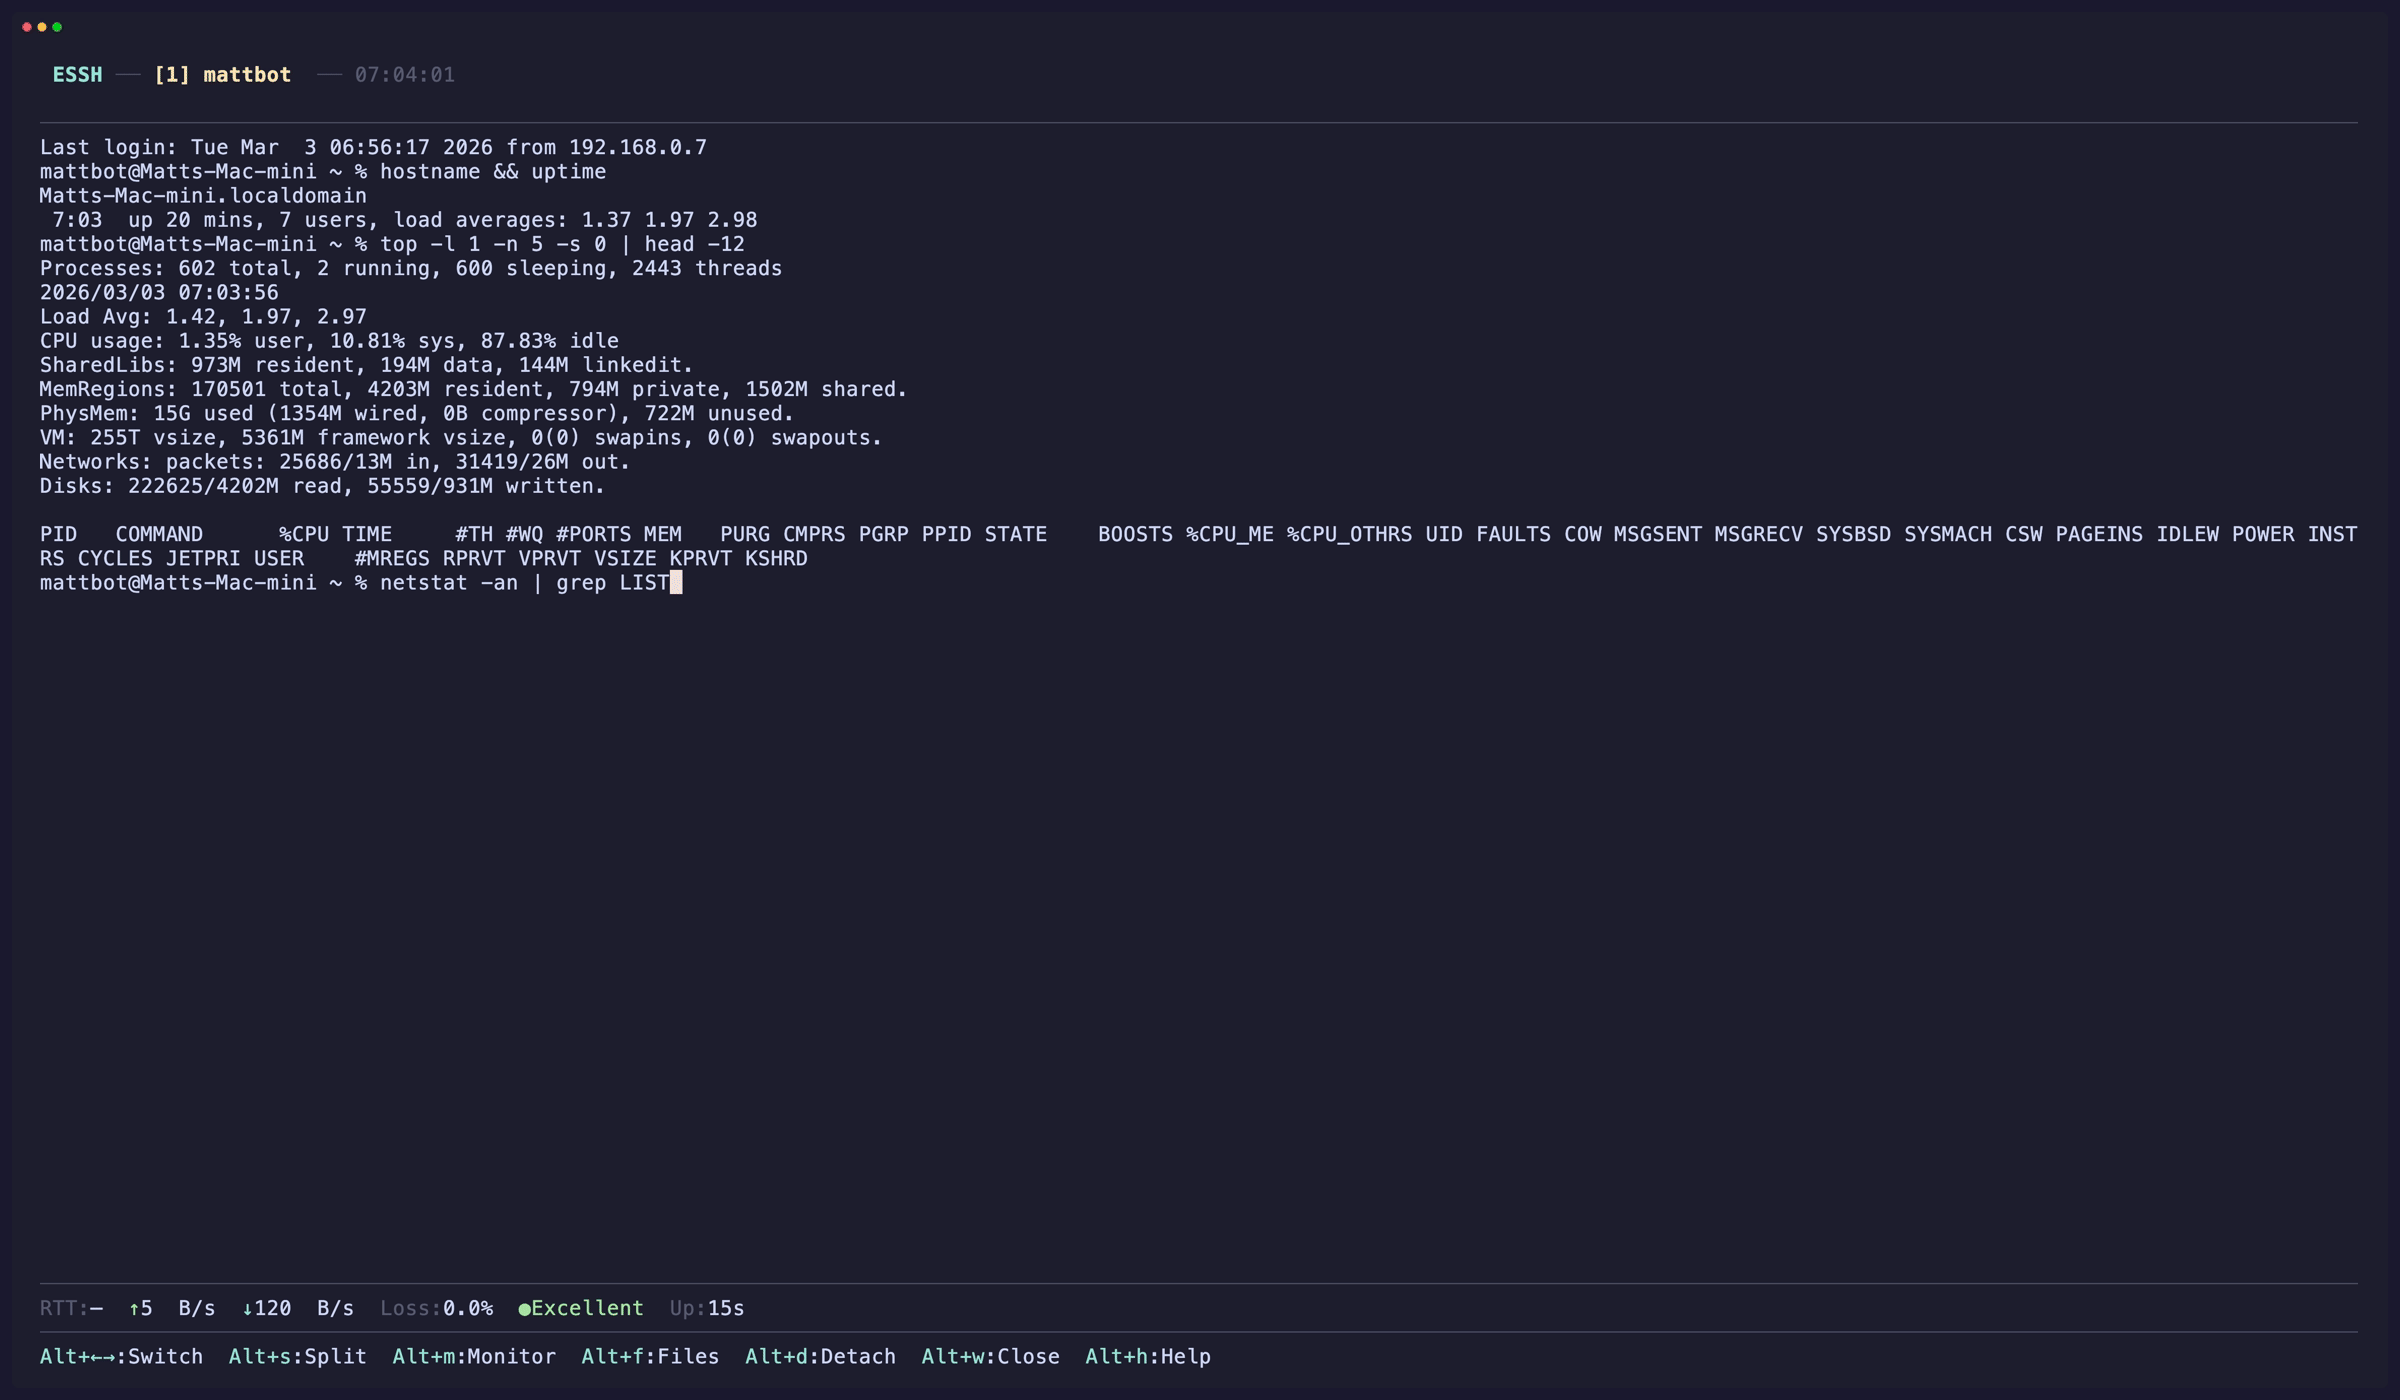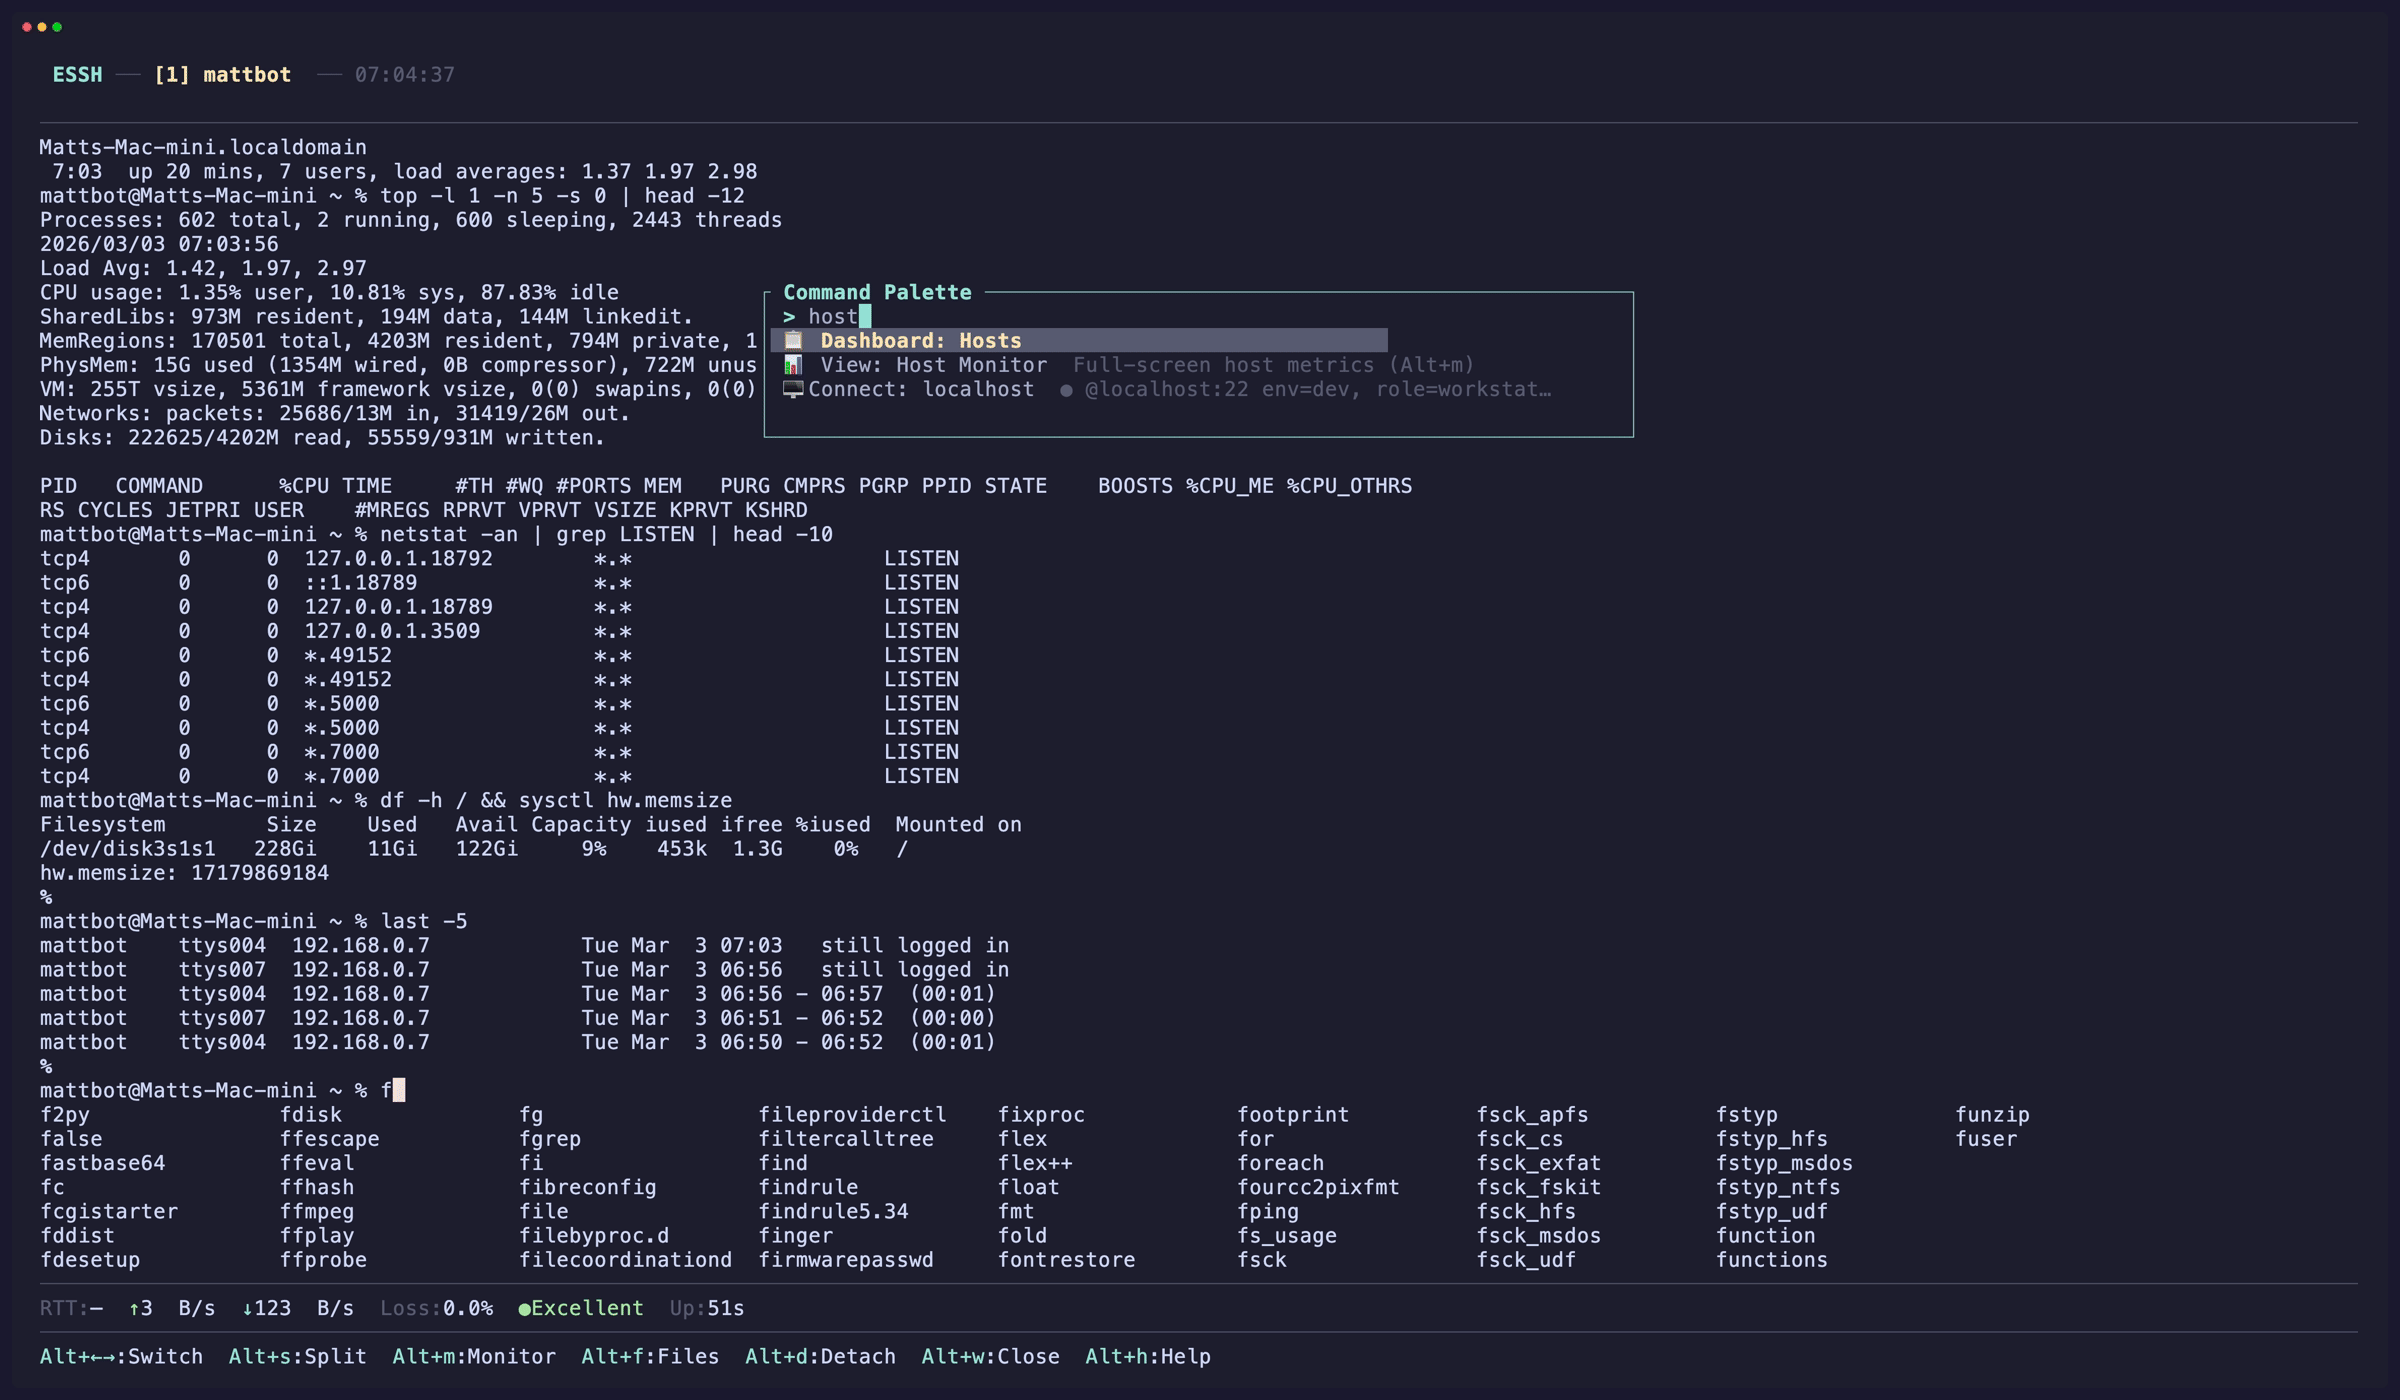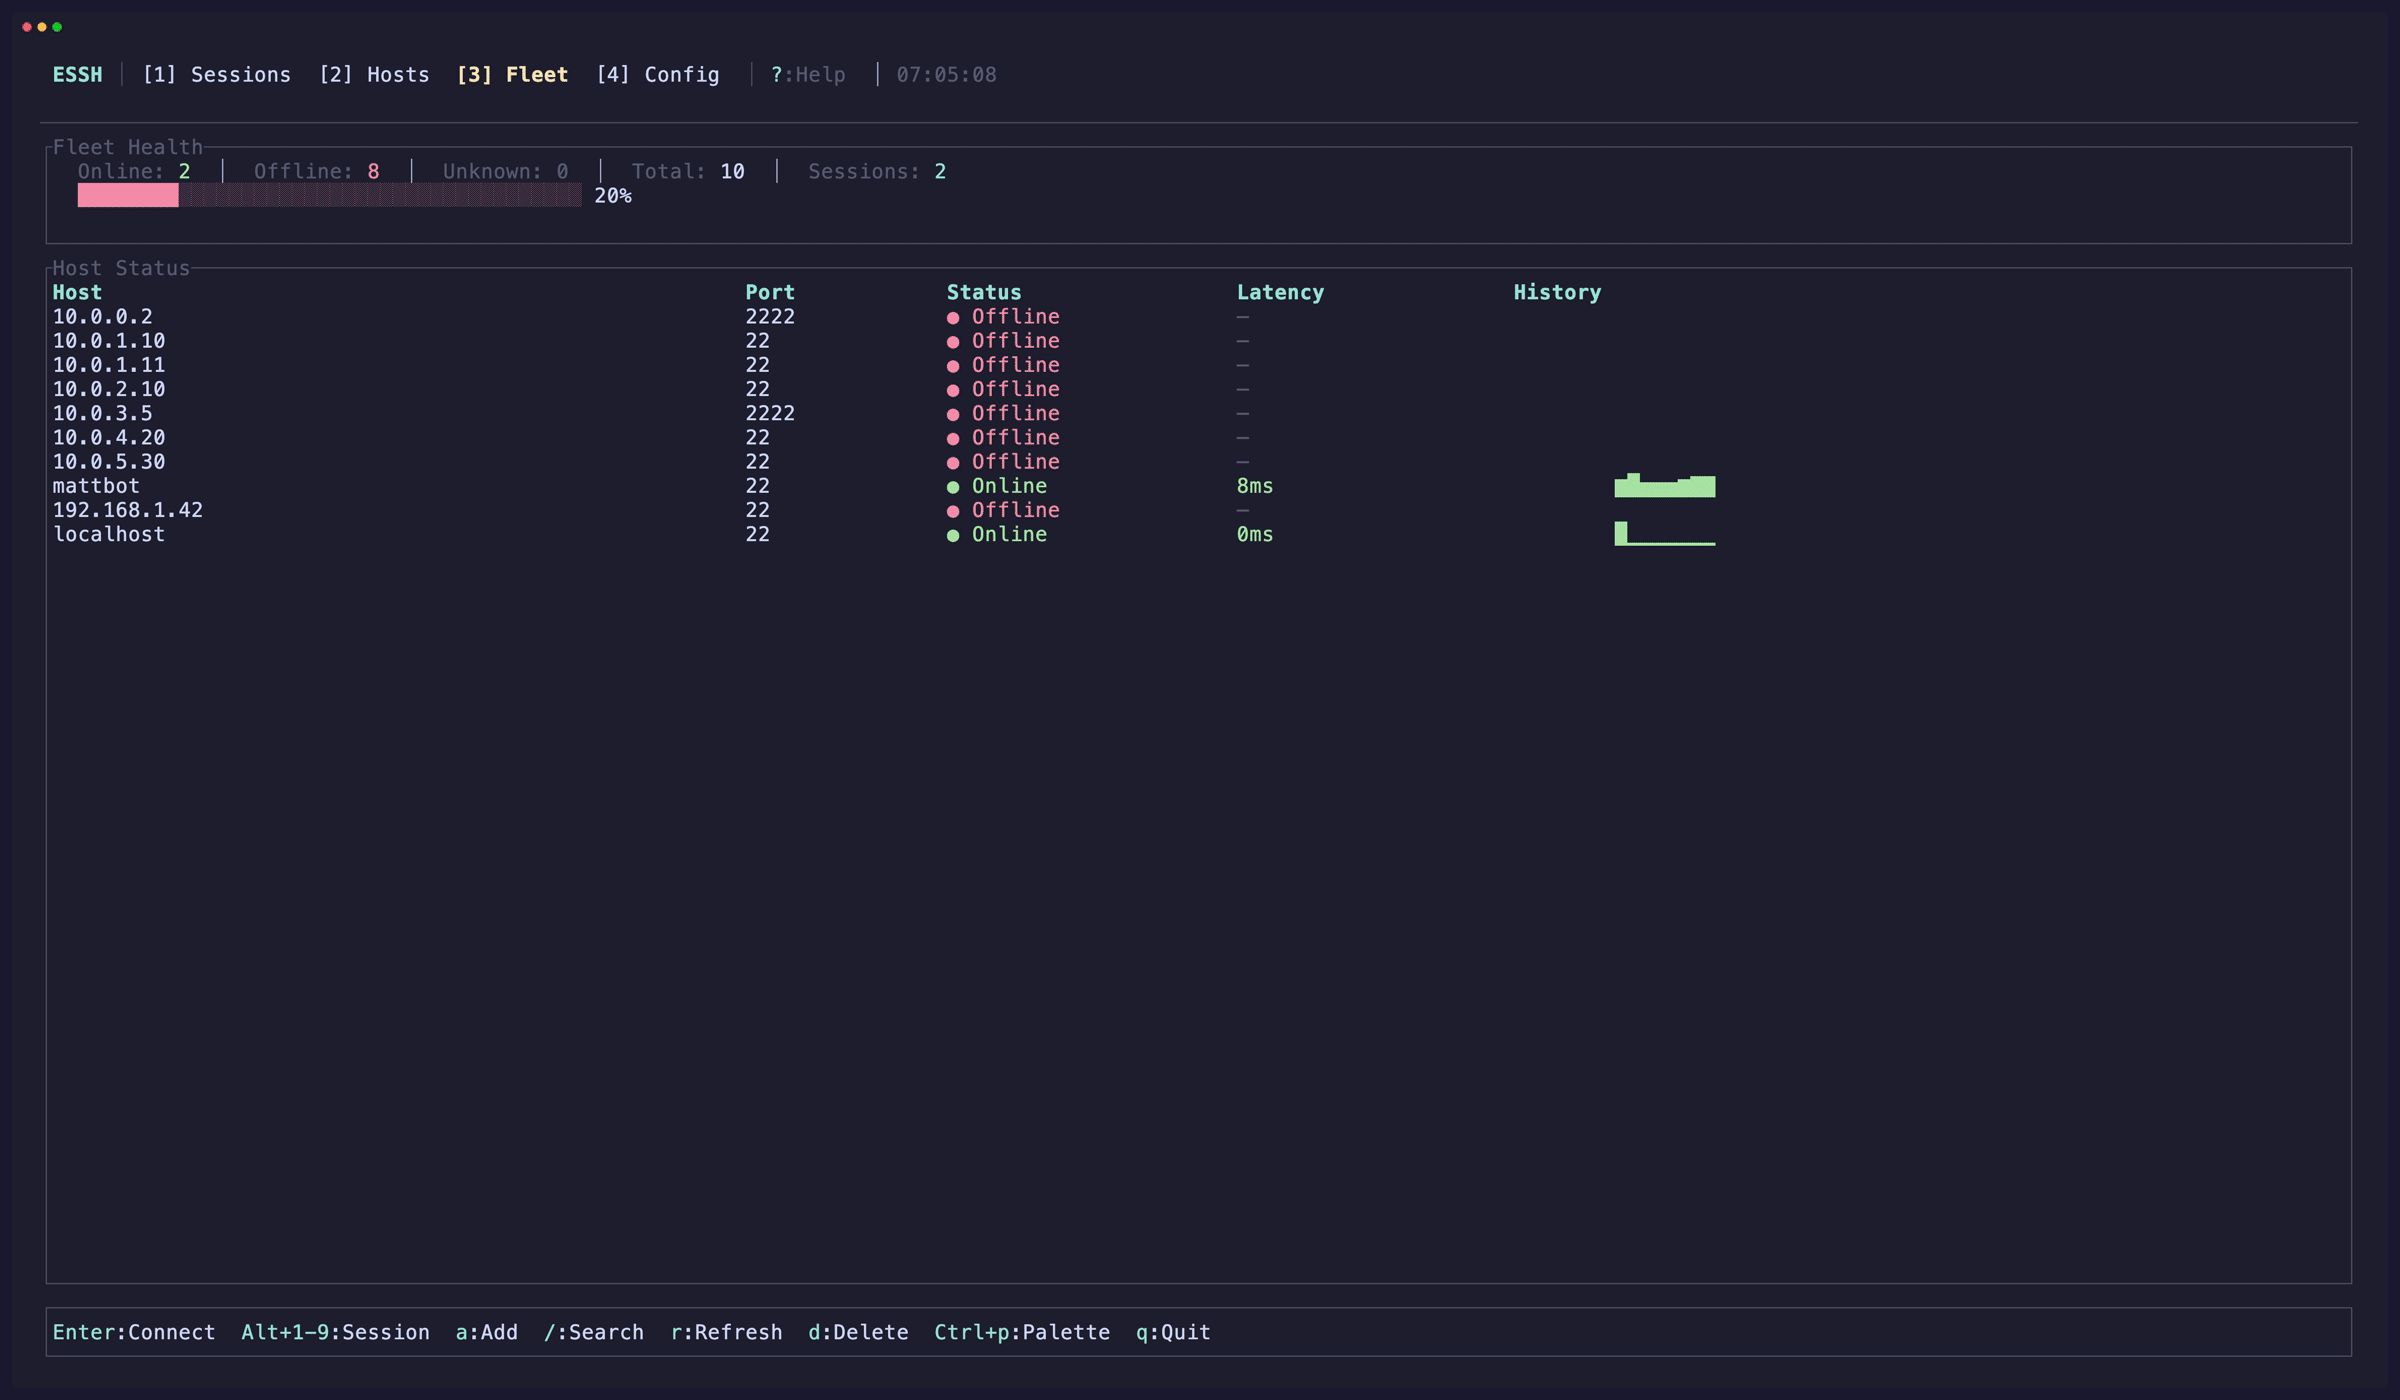 matthart1983/essh
عميل SSH محسّن مع واجهة مستخدم نصية (TUI) — إدارة الاتصالات والمفاتيح والجلسات
 anonkryptiquz/nextsploit
NextSploit هي أداة سطر أوامر مصممة لاكتشاف واستغلال CVE-2025-29927، وهو ثغرة أمنية في Next.js
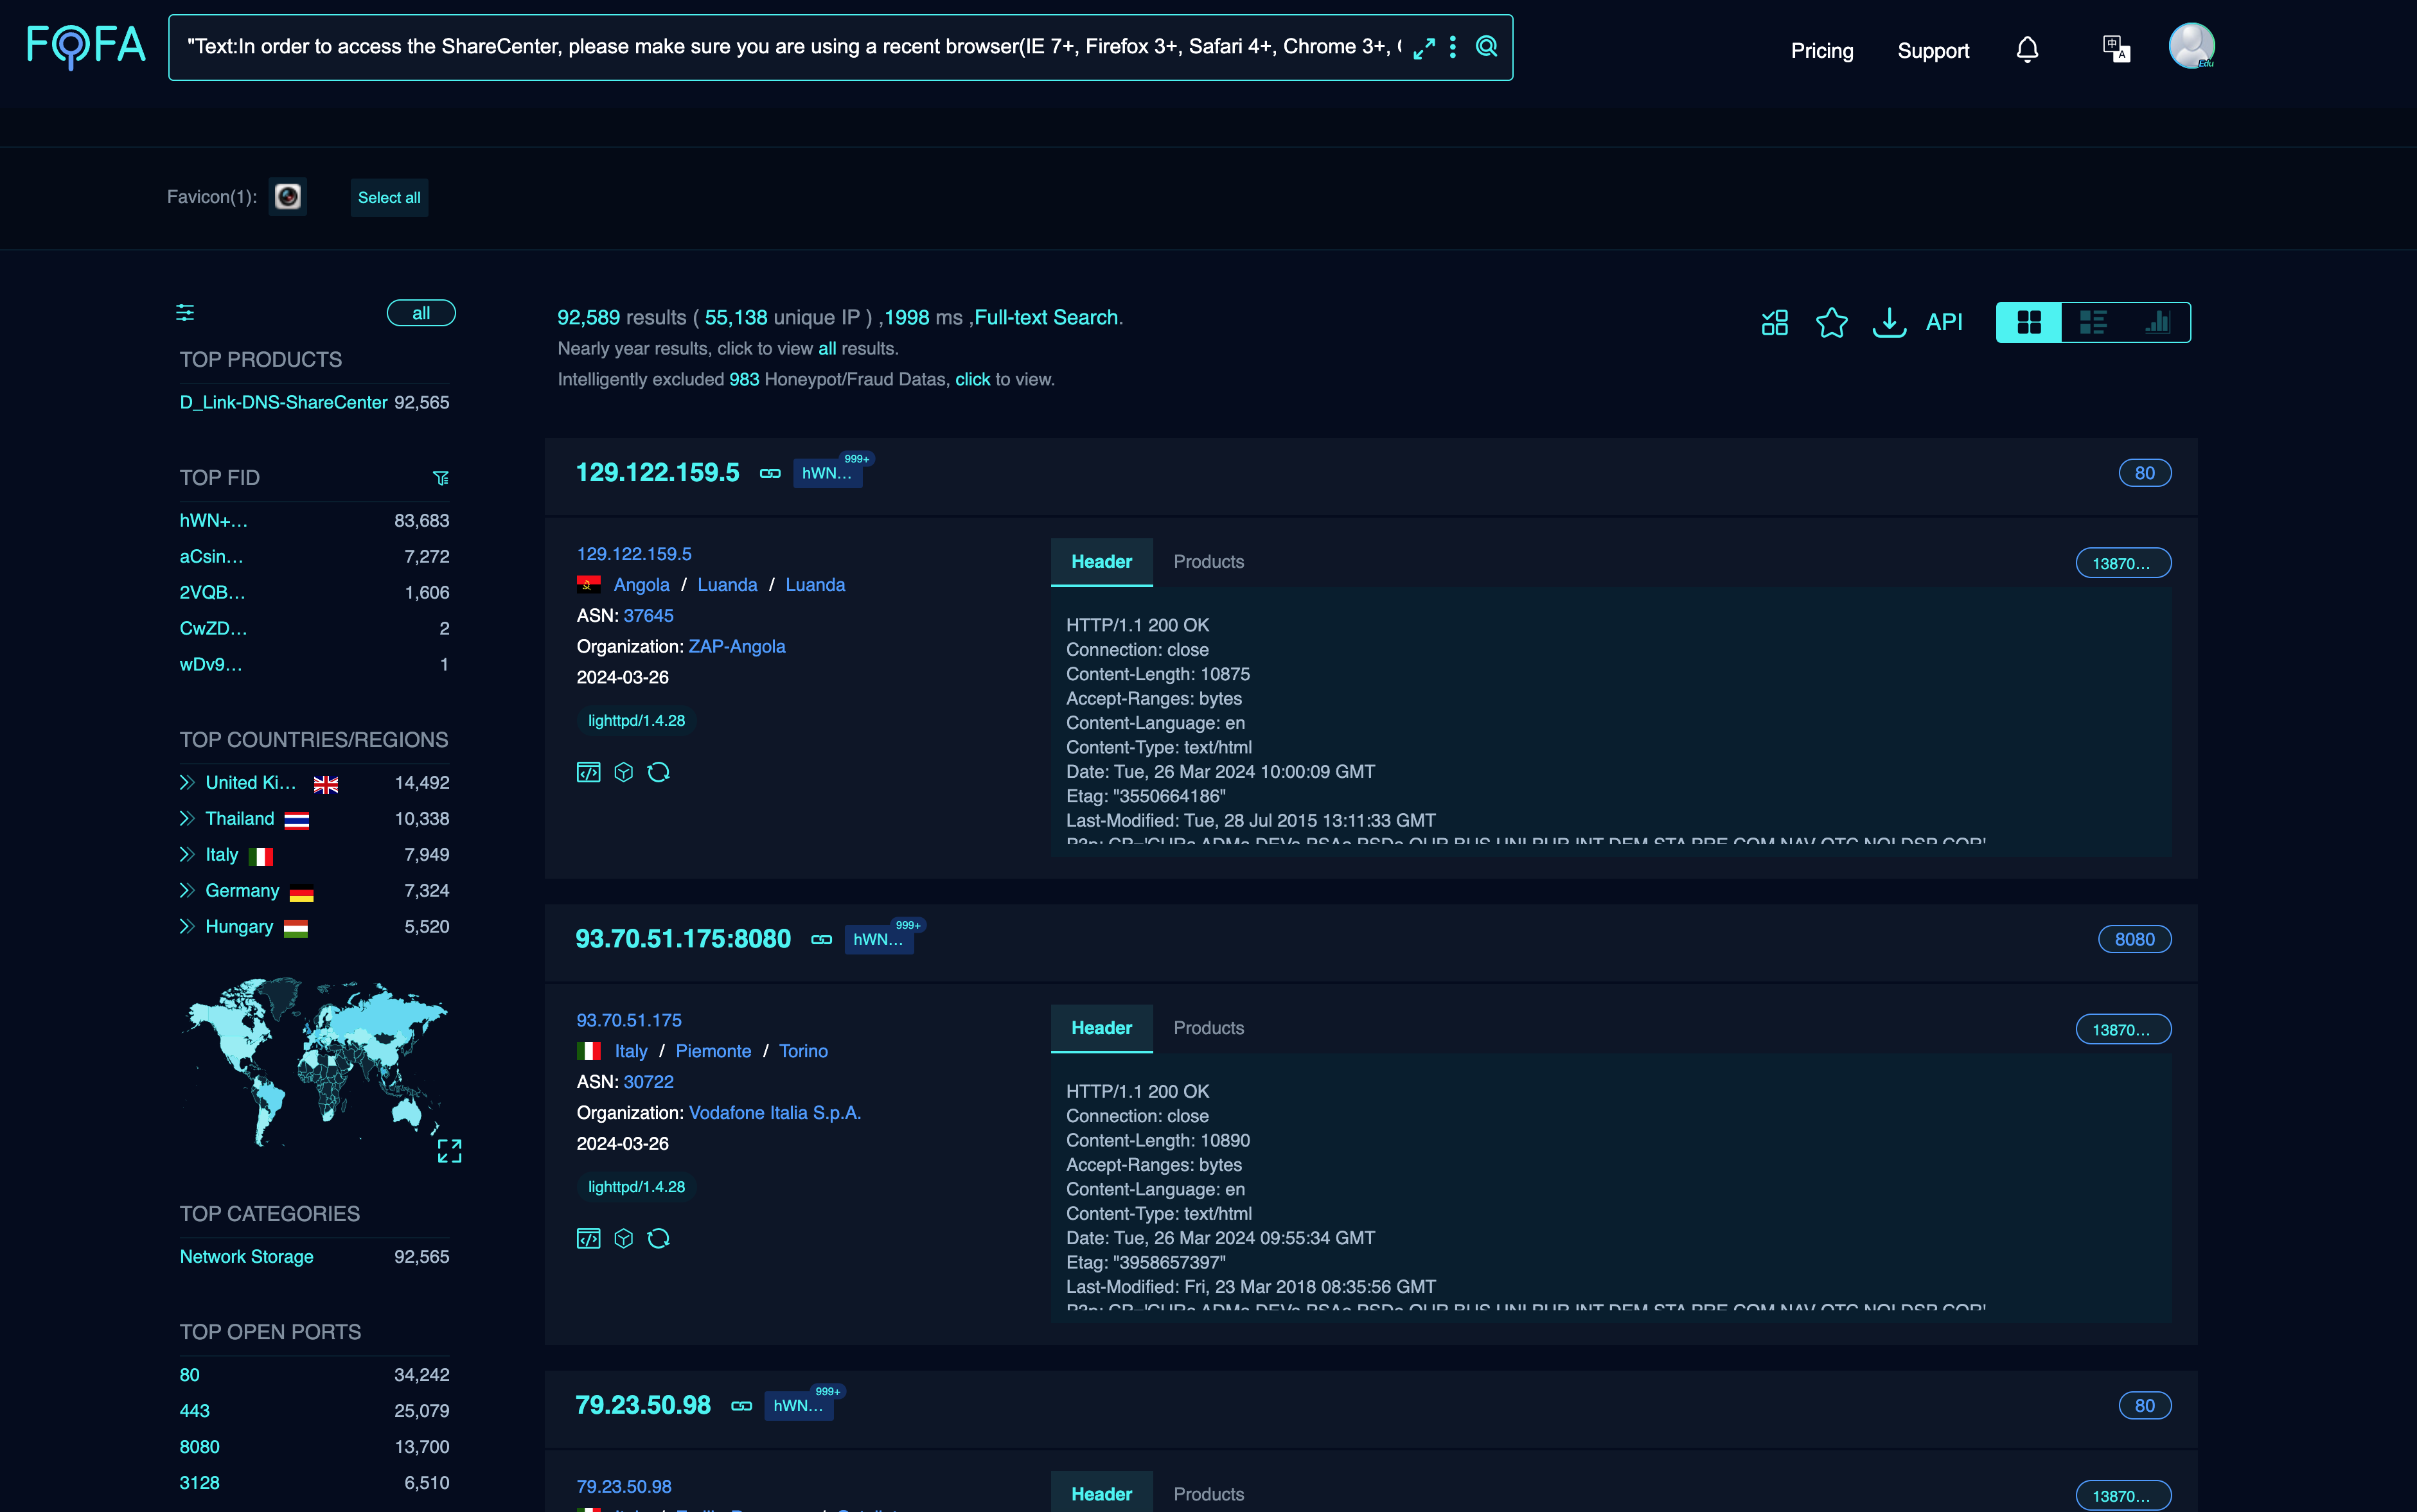 netsecfish/dlink
استغلال إثبات المفهوم وتحليل لحقن الأوامر وبيانات اعتماد الباب الخلفي المضمّنة في أجهزة D-Link NAS، مما يتيح تنفيذ كود عن بُعد دون مصادقة عبر…
 xfreed0m/adfspray
أداة بلغة Python3 لتنفيذ هجمات رش كلمات المرور ضد خدمة Microsoft Online باستخدام طرق متنوعة
 randomrobbiebf/cve-2023-2982
WordPress Social Login and Register (Discord, Google, Twitter, LinkedIn) <= 7.6.4 - تجاوز المصادقة
 secdev02/easytokens
Kali365 - نسخة EvilTokens
 nccgroup/berserko
إضافة Burp Suite لإجراء مصادقة Kerberos
 cashapp/pivit
إدارة شهادات x509 على مفاتيح YubiKey المفعّلة بـ PIV، وتوليد المفاتيح وطلبات الشهادات، وتوقيع أو التحقق من التزامات git والملفات.








