Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/commando-x/vuln-bank-mobile
أمان أندرويدتحليل الثغرات الأمنيةالهندسة العكسيةاستغلال تطبيقات الويبالتشفيرCTFاختبار الاختراقأمن الجوالالمصادقة
مشاركة
التعلم والتعليم
مختبرات وتدريب عملي
GitHubcommando-x/vuln-bank-mobile

vuln-bank-mobile

تطبيق مصرفي للهواتف المحمولة مصمم ليكون ضعيفًا أمنيًا بشكل متعمد، لممارسة اختبار أمان الأجهزة المحمولة. يتضمن ثغرات أمنية شائعة موجودة في التطبيقات الواقعية، مما يجعله منصة مثالية لمحترفي الأمن والمطورين والمتحمسين لتعلم اختبار اختراق الأجهزة المحمولة.

عرض المستودع
1004358منذ سنة واحدةتمت المراجعة من قبل Kitploit

💳 تطبيق البنك الضعيف للجوال

الشعار

البنك الضعيف هو تطبيق جوال غير آمن عن قصد، صُمم لمهندسي الأمن، ومختبري الاختراق، والمتعلّمين في مجال أمن تطبيقات الجوال لممارسة واستعراض استغلال الممارسات البرمجية غير الآمنة في العالم الحقيقي.

يعمل هذا التطبيق كواجهة أمامية لـ واجهة برمجة تطبيقات البنك الضعيفة، وهي واجهة برمجة تطبيقات ويب ضعيفة عن قصد وتتضمن ميزات مصرفية نموذجية.


📥 التحميل والتشغيل الفوري (موصى به)

🆕 يمكنك الآن تنزيل ملف .apk المُجمَّع مباشرةً من إصدارات GitHub.

  • 📦 تحميل أحدث APK
  • ⚠️ فعّل تثبيت التطبيقات غير المعروفة على جهاز Android
  • 🚫 لا حاجة لبناء أي شيء — فقط ثبّت وابدأ الاختبار!

يتضمن ملف APK هذا جميع الميزات الضعيفة والأسرار الثابتة، ويعمل دون اتصال مع خادم API الذي تستضيفه بنفسك.


📲 الميزات

  • 🔓 تسجيل دخول غير آمن مع بيانات اعتماد مكتوبة مباشرة في الكود
  • 🔍 نقطة نهاية API للتصحيح مكشوفة داخل ملف APK
  • 🛑 تخزين بيانات الاعتماد والرصيد كنص واضح في SharedPreferences
  • 🔑 رموز JWT مكتوبة مباشرة في الكود المصدري
  • 🔒 ثغرات OWASP Mobile Top 10 وتشمل:
    • M1: الاستخدام غير السليم للمنصة
    • M2: تخزين البيانات غير الآمن
    • M4: المصادقة غير الآمنة
    • M5: التشفير غير الكافي
    • M9: الهندسة العكسية
  • 💾 أسرار ثابتة مكشوفة في AndroidManifest.xml
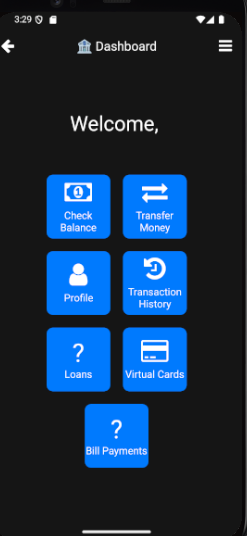
  • 📱 يحاكي تطبيقًا مصرفيًا واقعيًا يتضمن:
    • فحص الرصيد
    • تحويل الأموال
    • سجل المعاملات
    • القروض
    • البطاقات الافتراضية
    • لوحة مخفية للمسؤول فقط

🧪 لمن هذا التطبيق؟

المحترفون في مجال الأمن، والطلاب، والمعلمون الذين يرغبون في:

  • ممارسة اختبار أمان Android (JADX, Frida, MobSF, Burp Suite، وغيرها)
  • استعراض مخاطر OWASP Mobile Top 10
  • بناء أو عرض خطوط DevSecOps للجوال
  • تشغيل سيناريوهات Capture-the-Flag (CTF) أو مختبرات الفريق الأحمر الداخلية

🚧 ابنِه بنفسك (اختياري)

🧱 المتطلبات

  • Node.js v18+
  • Android Studio (مع محاكٍ أو جهاز فعلي)
  • Java JDK 11+
  • Git

📦 التثبيت

git clone https://github.com/Commando-X/vuln-bank-mobile
cd vuln-bank-mobile
npm install

شغّل خادم Metro:

npx react-native start

في طرفية أخرى:

npx react-native run-android

⚠️ إذا كنت تختبر على جهاز حقيقي، تأكد من:

  • تحديث API_BASE في App.tsx بعنوان IP الخاص بخادمك
  • السماح بمرور حركة HTTP عن طريق تعيين android:usesCleartextTraffic="true" في ملف البيان (manifest)

🧠 تحديات أمنية ممتعة بالداخل

  • هل يمكنك استخراج JWT الخاص بالمسؤول؟
  • هل يمكنك اكتشاف API التصحيح والوصول إلى بيانات المستخدم المخفية؟
  • هل يمكنك هندسة APK عكسيًا والعثور على بيانات الاعتماد في SharedPreferences؟
  • هل يمكنك العبث بطلبات API؟

🧑‍💻 ملاحظات المطور

  • مكتوب بـ React Native (TypeScript)
  • الأيقونات من react-native-vector-icons
  • متوافق مع المحاكي، ويمكن تجميعه للأجهزة الحقيقية التي تعمل بنظام Android
  • تم وضع الأسرار عمدًا في:
    • الكود المصدري Java/Kotlin
    • SharedPreferences
    • AndroidManifest.xml

🛡 إخلاء مسؤولية

هذا التطبيق مخصص لأغراض تعليمية فقط.
لا تثبّت هذا التطبيق على أجهزة إنتاج حقيقية أو تستخدمه مع بيانات مالية حقيقية.
جميع نقاط نهاية API غير آمنة عن قصد ويجب استخدامها فقط في بيئات اختبار معزولة.


📸 لقطات الشاشة

image image image


👨‍🎓 المؤلف

Badmus Al-Amir
مهندس أمن • مدافع عن أمان API • معلّم أمان تطبيقات الجوال
LinkedIn • GitHub


📂 مشاريع ذات صلة

  • 💻 واجهة برمجة تطبيقات البنك الضعيفة (Flask)
  • 📱 نصوص الاختبار الثابت والديناميكي لنظام Android (Frida, MobSF، وغيرها)

🏁 الترخيص

MIT — استخدمه، اكسره، وعلّم به 🧠

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →