

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Krb5RoastParser — KrbRoastParser هي أداة لتحليل حزم Kerberos من ملفات pcap لاستخراج هاشات AS-REQ و AS-REP و TGS-REP | Kitploit
أدوات/GitHubGitHub/jalvarezz13/krb5roastparser
التقاط وتحليل الحزمكسر كلمات المرورتحليل التجزئةأمن الشبكاتاختبار الاختراقالمصادقة
GitHubjalvarezz13/krb5roastparser

Krb5RoastParser

KrbRoastParser هي أداة لتحليل حزم Kerberos من ملفات pcap لاستخراج هاشات AS-REQ و AS-REP و TGS-REP

عرض المستودع
1091139منذ 2 أشهرتمت المراجعة من قبل Kitploit
مشاركة

Krb5RoastParser

Star History Chart

📑 جدول المحتويات

  • ❓ ما هو Krb5RoastParser؟
  • ⭐ الميزات
  • ⚙️ التثبيت
  • ▶️ التشغيل
  • 📈 بعد التشغيل
  • 📜 الترخيص

❓ ما هو Krb5RoastParser؟

Krb5RoastParser هي أداة مصممة لتحليل حزم المصادقة Kerberos (AS-REQ و AS-REP و TGS-REP) من ملفات .pcap وإنشاء هاشات متوافقة مع كسر كلمات المرور لاختبار الأمان. باستخدام tshark، يستخرج Krb5RoastParser التفاصيل اللازمة من حزم Kerberos، ويوفر تنسيقات هاش جاهزة لأدوات مثل Hashcat.
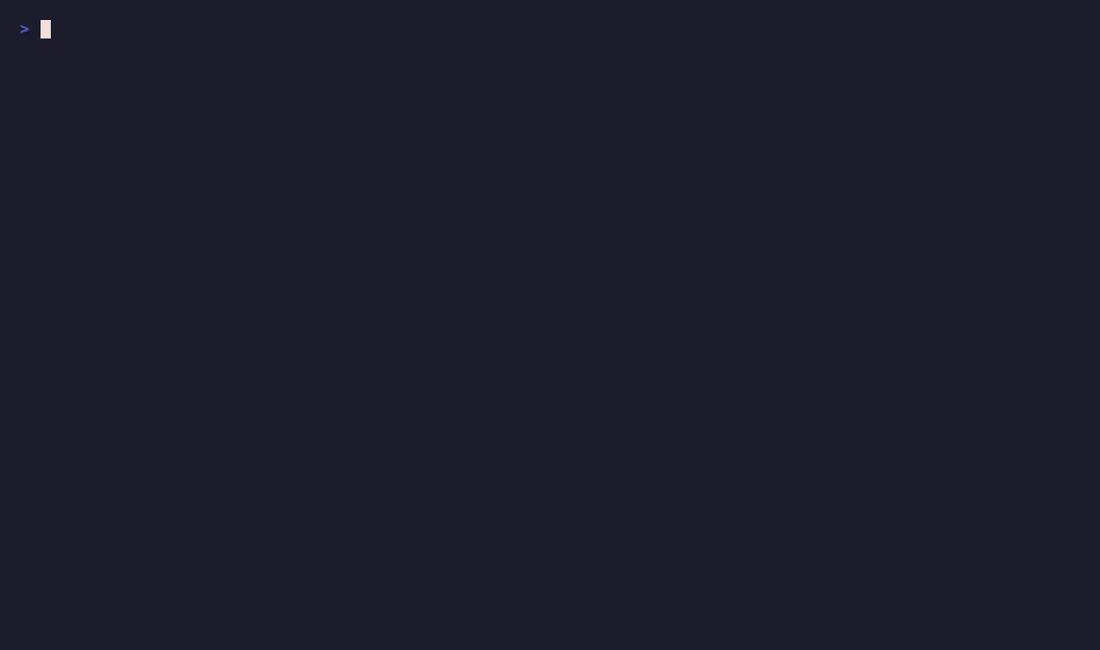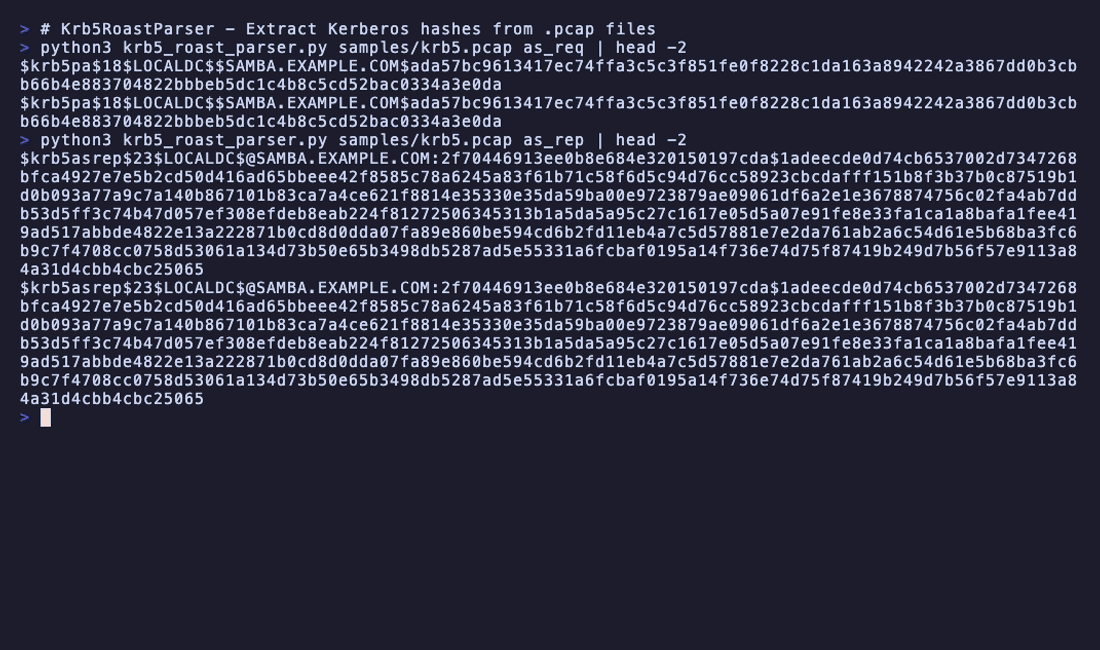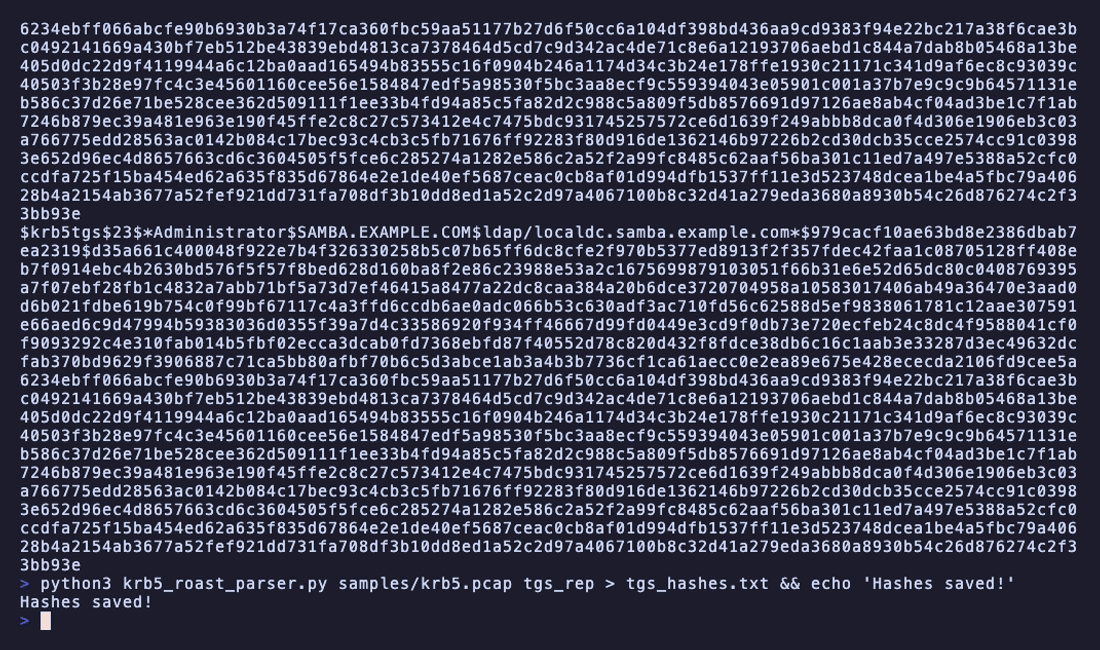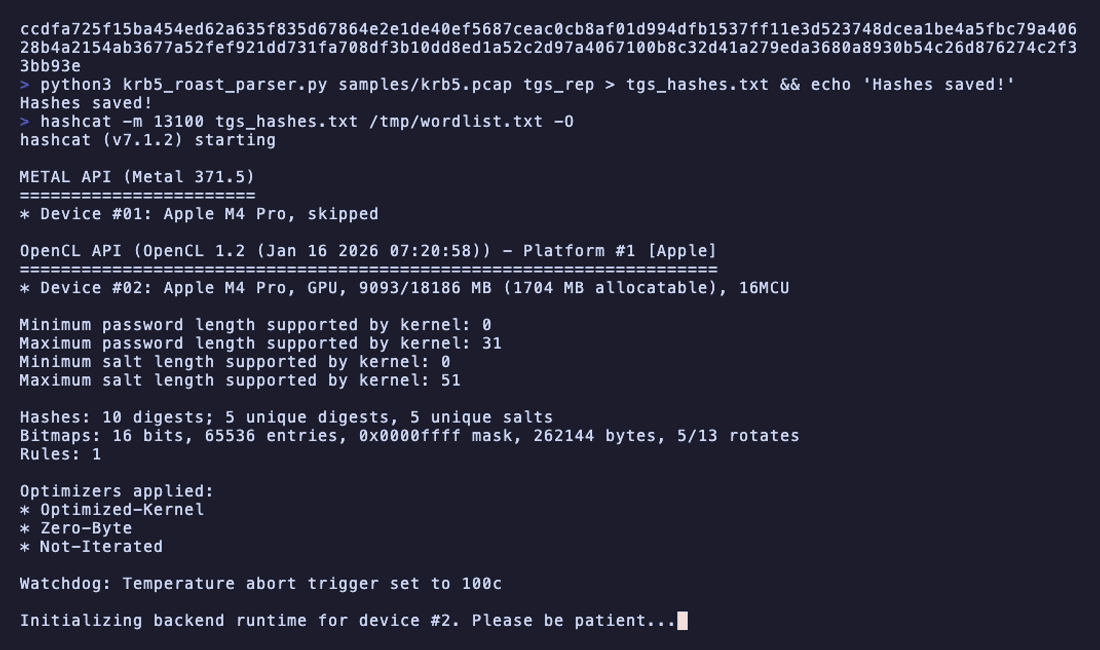
Demo

⭐ الميزات

  • تحليل حزم AS-REQ و AS-REP و TGS-REP من ملفات .pcap.
  • إنشاء هاشات متوافقة مع Hashcat لكسر كلمات المرور.
  • سهولة التوسع لتنسيقات هاش مستقبلية (مثل john).

⚙️ التثبيت

المتطلبات الأساسية

تأكد من توفر:

  • Python 3.7 أو أحدث
  • tshark مثبت ويمكن الوصول إليه في متغير PATH

لتثبيت tshark (إذا لم يكن مثبتًا بالفعل):

# على Debian/Ubuntu
sudo apt update
sudo apt install tshark -y

# على macOS (باستخدام Homebrew)
brew install wireshark

# على Windows يكون مضمنًا في تثبيت Wireshark

استنساخ المستودع

git clone https://github.com/jalvarezz13/Krb5RoastParser.git
cd Krb5RoastParser

▶️ التشغيل

لتشغيل Krb5RoastParser، استخدم الصيغة التالية:

python krb5_roast_parser.py <pcap_file> <as_req/as_rep/tgs_rep>
  • <pcap_file>: مسار ملف .pcap الذي يحتوي على حزم Kerberos.
  • <as_req/as_rep>: حدد نوع حزمة Kerberos المراد تحليلها.
    • استخدم as_req لحزم AS-REQ
    • استخدم as_rep لحزم AS-REP
    • استخدم tgs_rep لحزم TGS-REP

أمثلة الأوامر

تحليل حزم AS-REQ:

python krb5_roast_parser.py sample.pcap as_req

تحليل حزم AS-REP:

python krb5_roast_parser.py sample.pcap as_rep

تحليل حزم TGS-REP:

python krb5_roast_parser.py sample.pcap tgs_rep

المخرجات

  • بالنسبة لـ as_req: سيكون المخرج بتنسيق $krb5pa$18$....
  • بالنسبة لـ as_rep: سيكون المخرج بتنسيق $krb5asrep$23$....
  • بالنسبة لـ tgs_rep: سيكون المخرج بتنسيق $krb5tgs$23$....

هذه المخرجات متوافقة مع أوضاع هاش Hashcat.

[!NOTE]
في الوقت الحالي، تدعم الأداة فقط تنسيقات الهاش هذه. إذا كنت بحاجة لدعم تنسيقات هاش أخرى، لا تتردد في فتح issue أو إرسال pull request.

🔓 بعد التشغيل

بمجرد حصولك على الهاشات المنشأة، يمكنك استخدام Hashcat لمحاولة كسرها.

كسر هاشات AS-REQ

بالنسبة لهاشات AS-REQ، استخدم وضع Hashcat 19900:

hashcat -m 19900 <hashfile> <wordlist>

كسر هاشات AS-REP

بالنسبة لهاشات AS-REP، استخدم وضع Hashcat 18200:

hashcat -m 18200 <hashfile> <wordlist>

كسر هاشات TGS-REP

بالنسبة لهاشات TGS-REP، استخدم وضع Hashcat 13100:

hashcat -m 13100 <hashfile> <wordlist>

استبدل <hashfile> بالملف الذي يحتوي على الهاشات المستخرجة و <wordlist> بملف قائمة الكلمات الخاص بك.

📜 الترخيص

هذا المشروع مرخص بموجب رخصة MIT. راجع ملف LICENSE لمزيد من المعلومات.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





