
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit
 roottusk/vapi
vAPI هي واجهة برمجة تطبيقات ضعيفة معادية (Vulnerable Adversely Programmed Interface) وهي واجهة برمجة تطبيقات قابلة للاستضافة الذاتية تحاكي سيناريوهات…
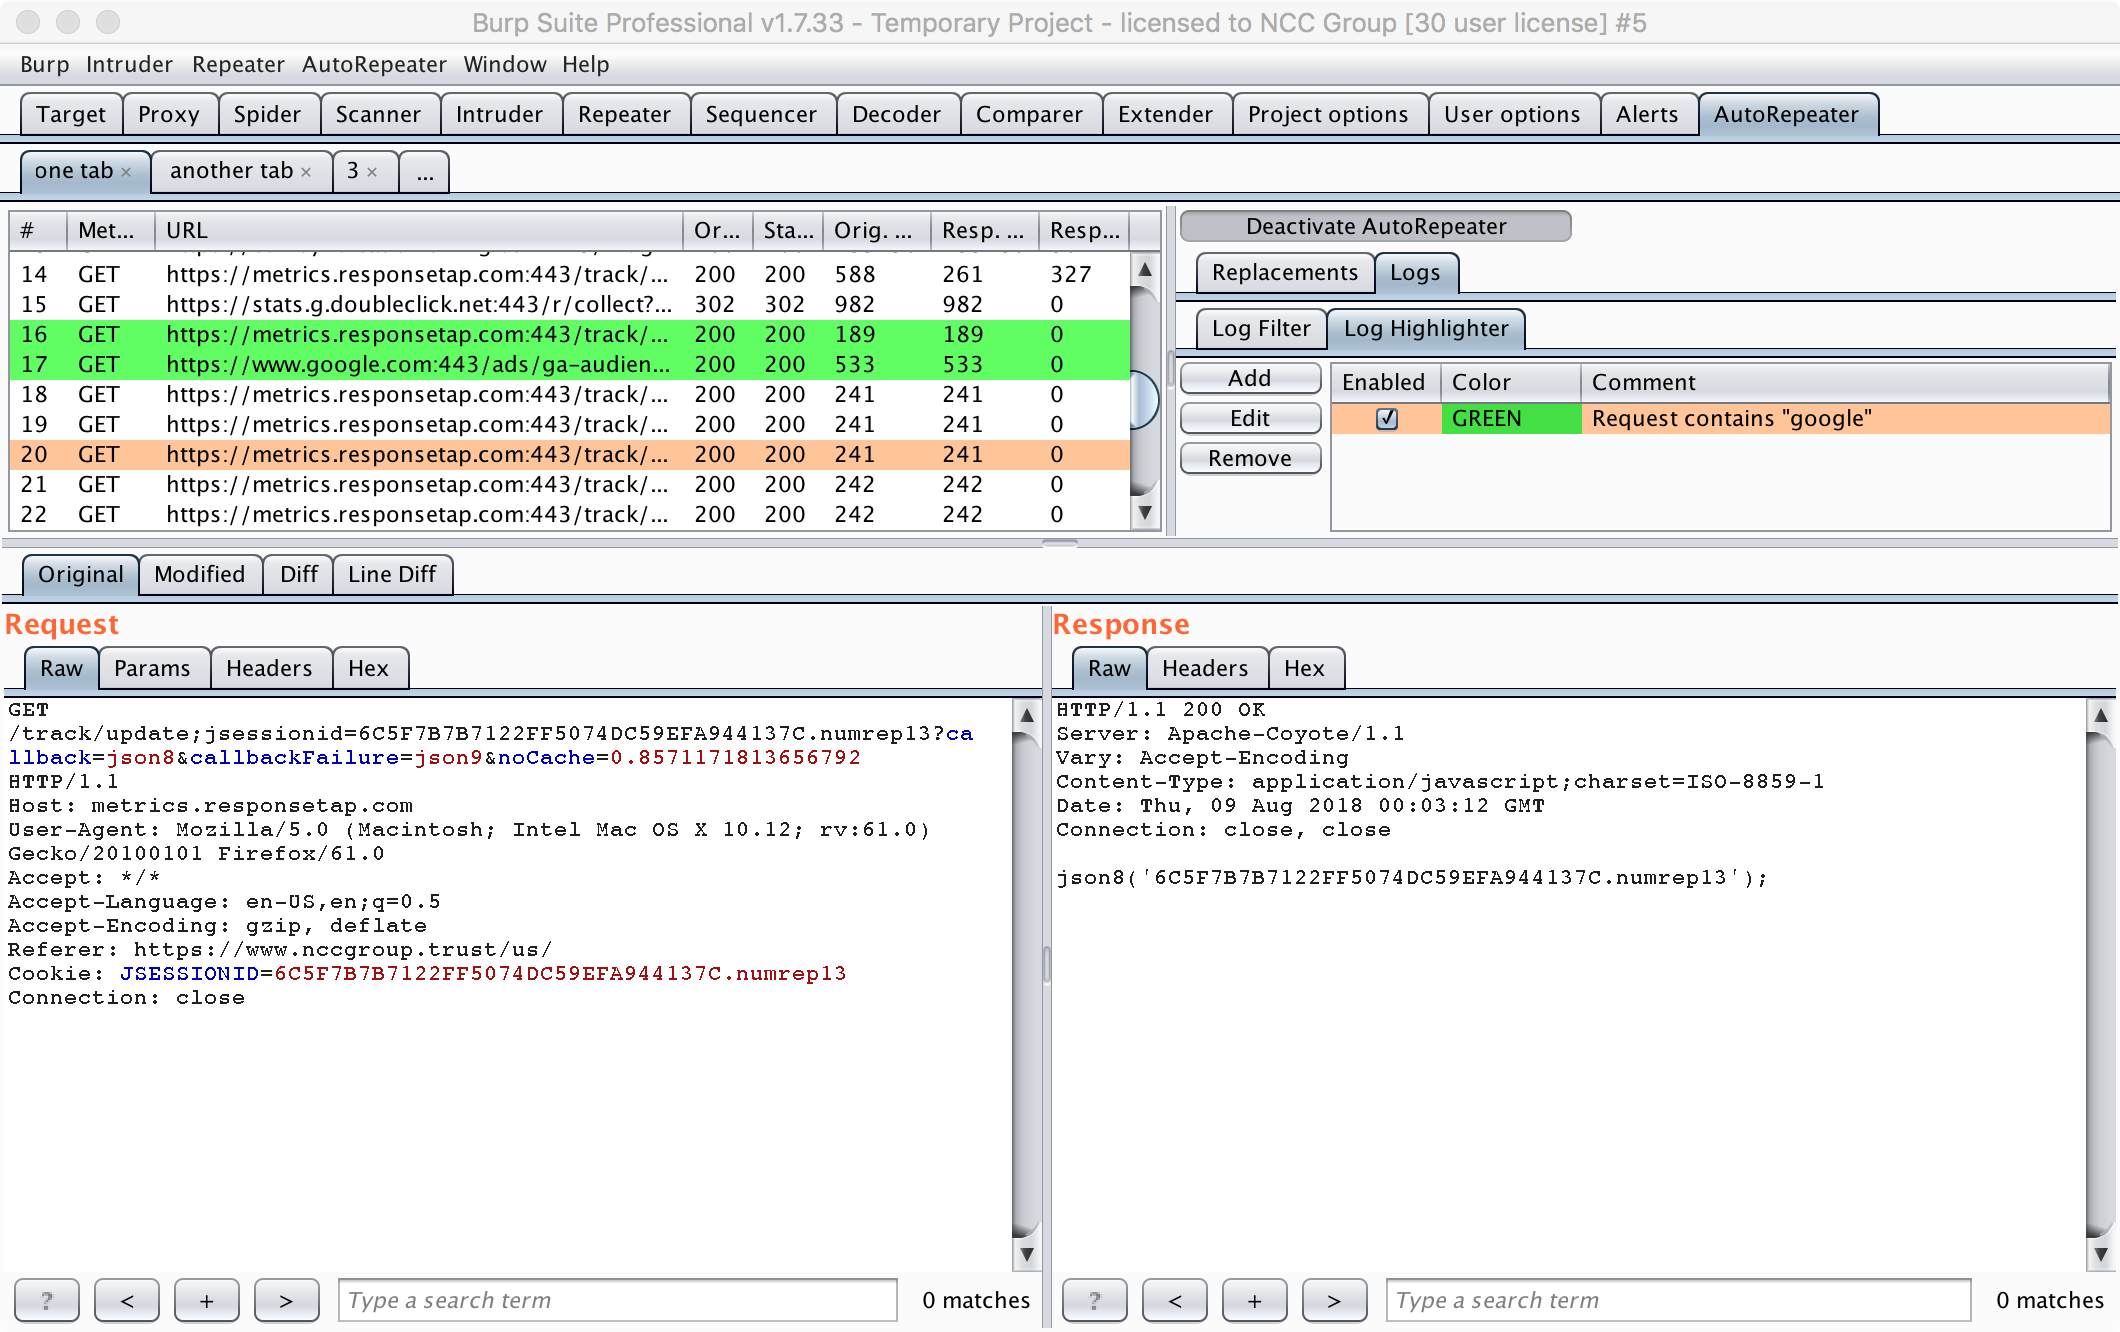 nccgroup/autorepeater
التكرار التلقائي لطلبات HTTP باستخدام Burp Suite
 chrislockard/api_wordlist
قائمة كلمات بأسماء API لتقييمات تطبيقات الويب
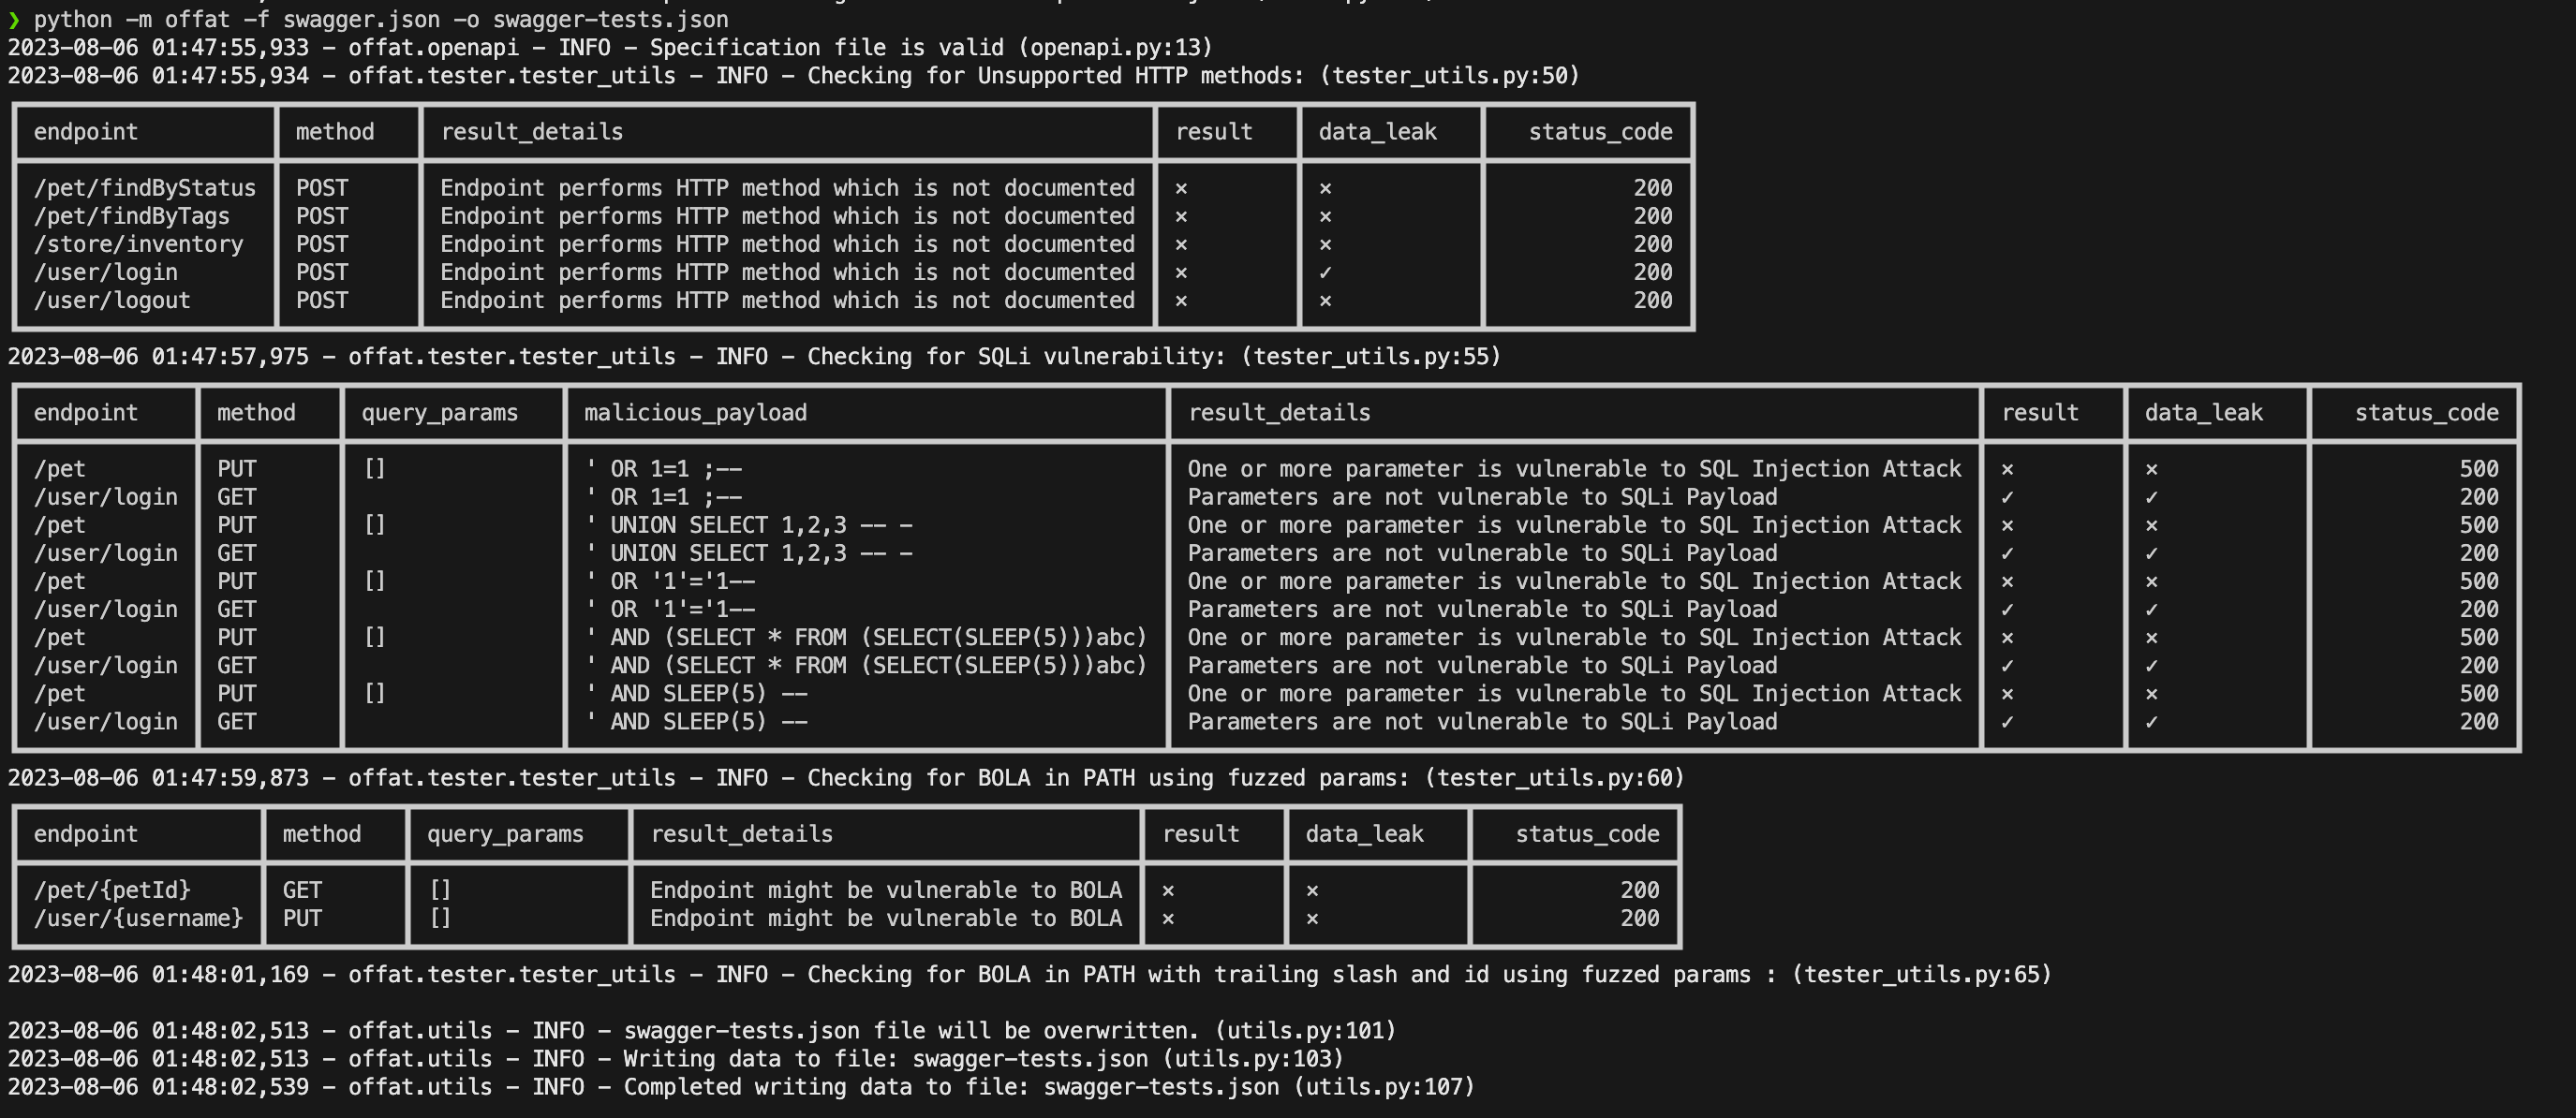 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 intelligencex/sdk
SDK للاستعلام عن محرك بحث Intelligence X وأرشيف البيانات، مع دعم محددات مثل البريد الإلكتروني، النطاق، عنوان IP، والهاتف. يتضمن أغلفة API بلغات…
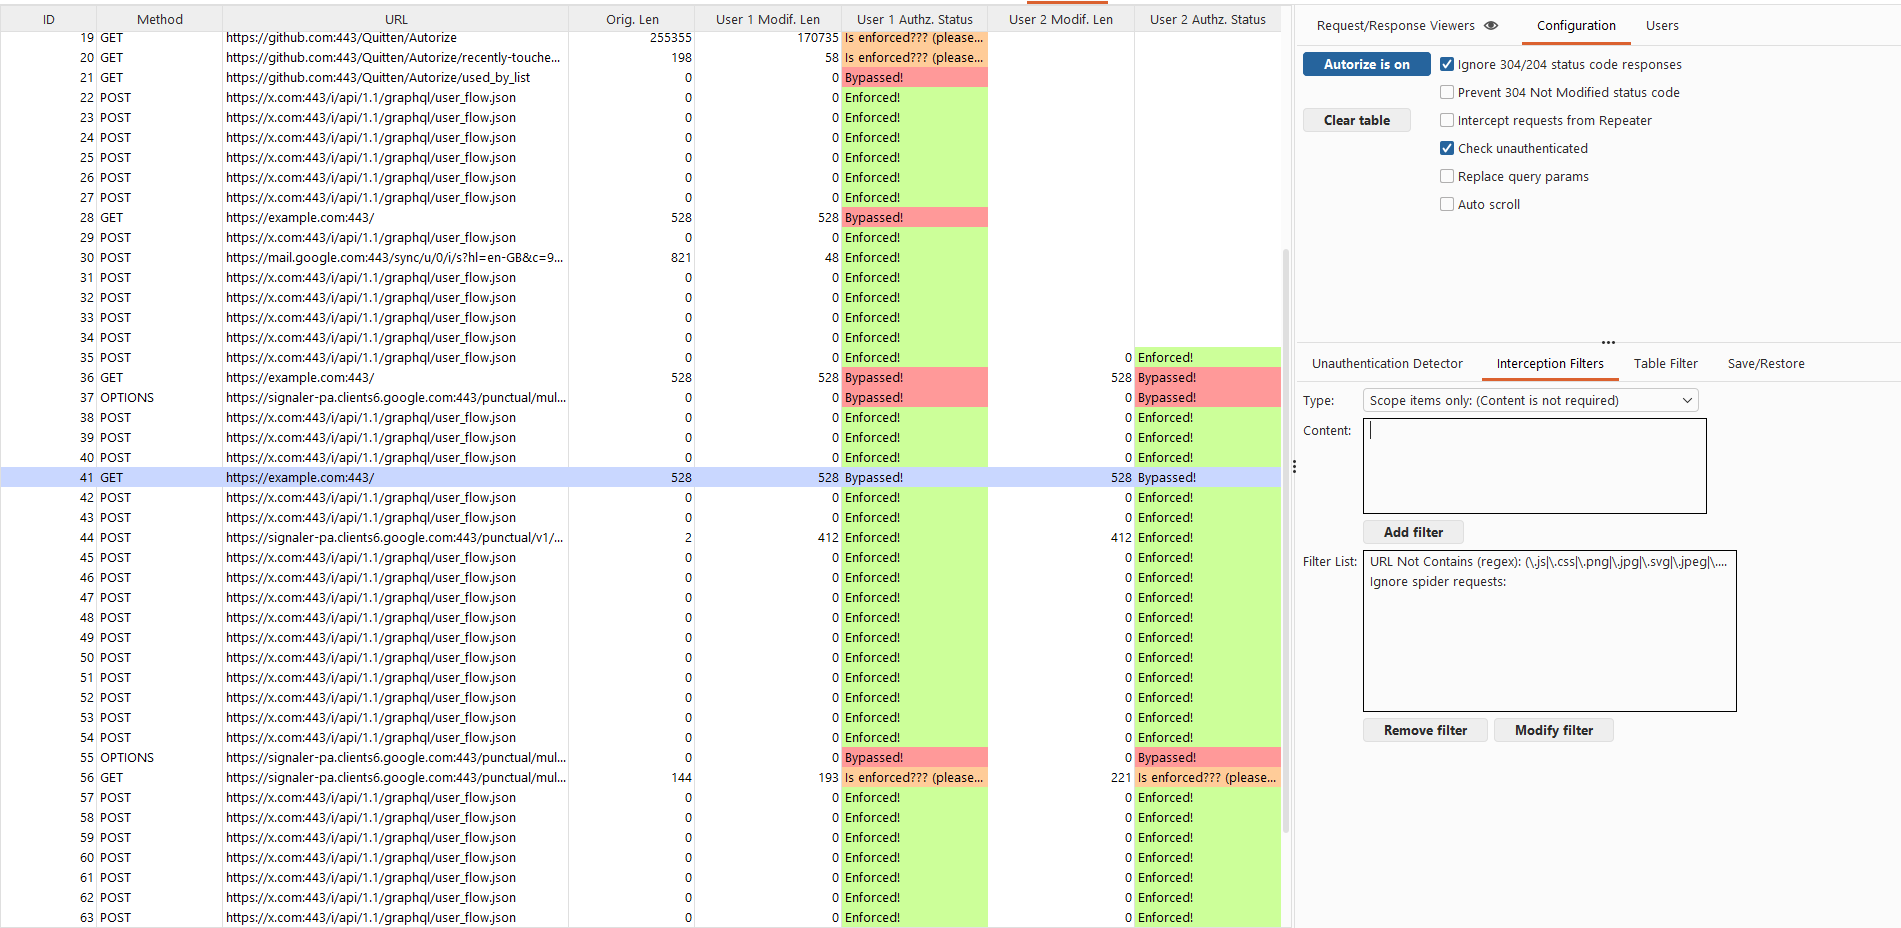 quitten/autorize
إضافة للكشف التلقائي عن فرض التفويض لـ Burp Suite مكتوبة بلغة Jython طورها Barak Tawily بهدف تسهيل عمل أشخاص أمن التطبيقات وتمكينهم من إجراء اختبارات…
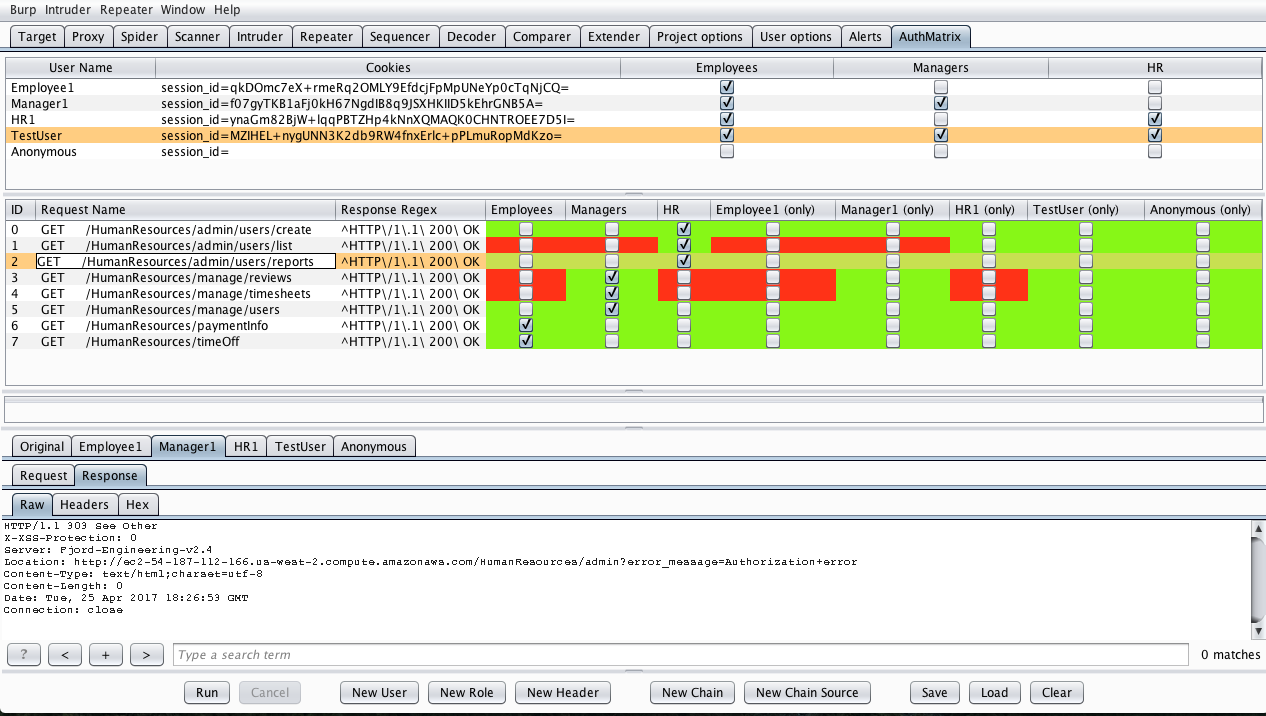 securityinnovation/authmatrix
AuthMatrix هو امتداد لـ Burp Suite يوفر طريقة بسيطة لاختبار التفويض في تطبيقات الويب وخدمات الويب.
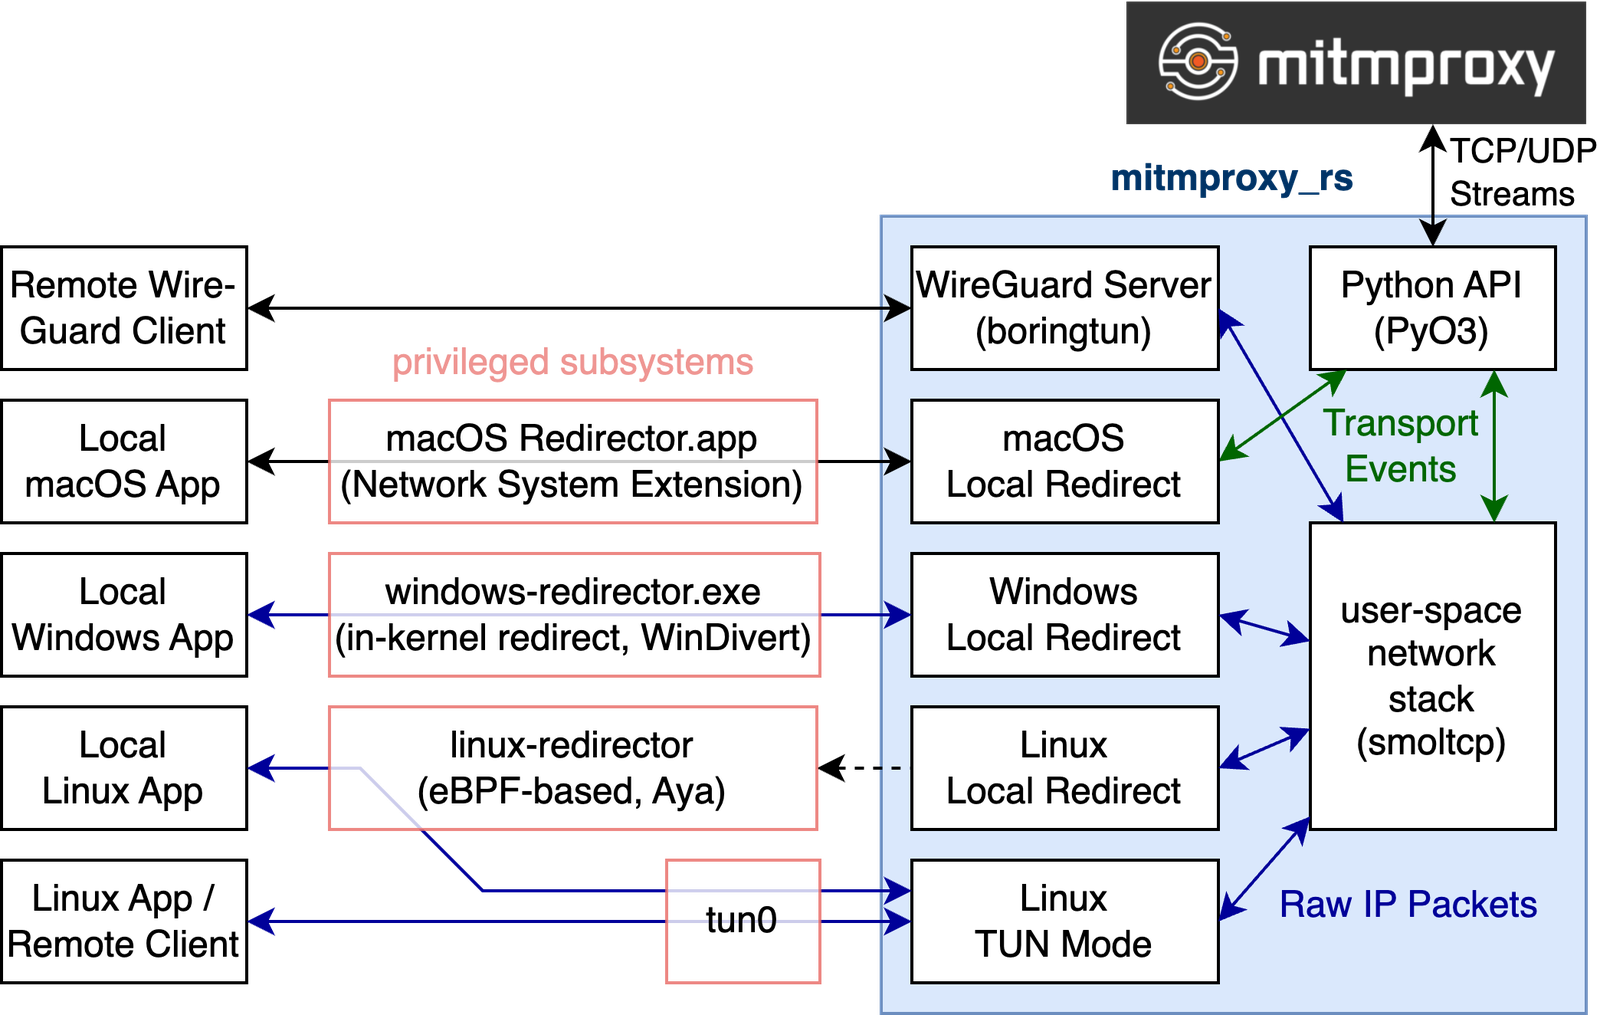 mitmproxy/mitmproxy_rs
مكوّنات Rust لاعتراض حركة المرور وإعادة توجيهها، مما يتيح وكيل أجهزة WireGuard وإعادة توجيه التطبيقات المحلية عبر macOS وWindows وLinux.
 owasp/dvsa
تطبيق Serverless هشّ عن قصد
 mseclab/pyjfuzz
PyJFuzz - أداة تشويش JSON بلغة بايثون
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 saffron-health/libretto
مجموعة أدوات الذكاء الاصطناعي لبناء أتمتة متصفح موثوقة
 mrturvey/flareprox
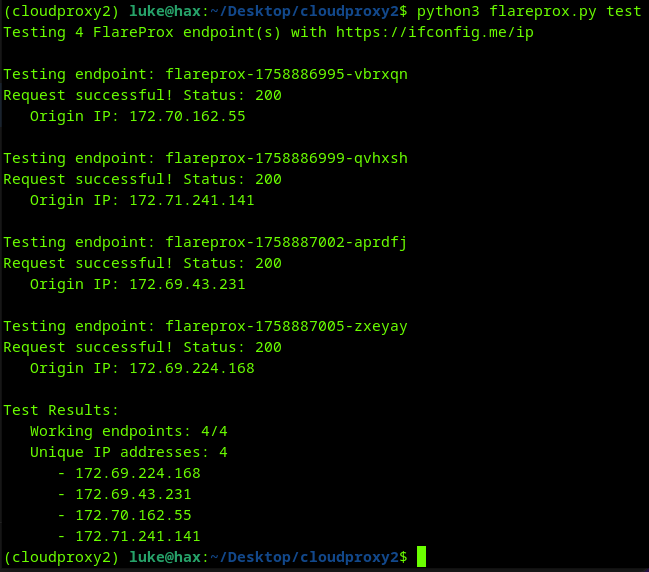
استخدم Cloudflare لإنشاء وكلاء عبور HTTP لتناوب عناوين IP فريد، مشابه لـ fireprox
 blst-security/cherrybomb
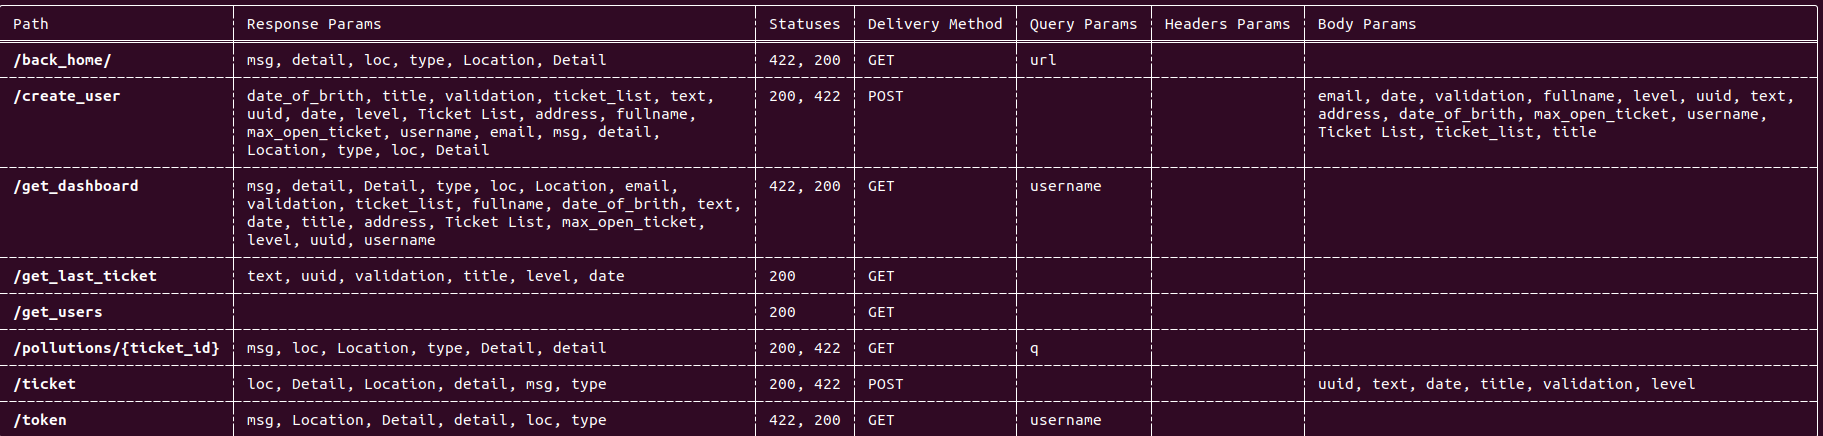
أداة سطر أوامر تقوم بتدقيق مواصفات OpenAPI، والتحقق من صحتها وفقًا لأفضل الممارسات، وتشغيل اختبارات أمنية آلية لاكتشاف الثغرات والسلوك غير المحدد في…
 silentchainai/silentchain
إضافة ماسح ثغرات مدعومة بالذكاء الاصطناعي لـ Burp Suite مع دعم متعدد المزوّدين (Ollama, OpenAI, Claude, Gemini)
 payatu/tiredful-api
تطبيق ويب مكسور مصمم عن قصد يعتمد على واجهة برمجة تطبيقات REST.
 devcop95/bugbounty-lab101
مساحة عمل كاملة لصيد الثغرات لباحثي HackerOne. تتضمن فرض النطاق، وخط أنابيب استطلاع/ثغرات آلي (أكثر من 400 أداة)، وقوالب تقارير، وقوائم مراقبة…
 0x4d31/burpa
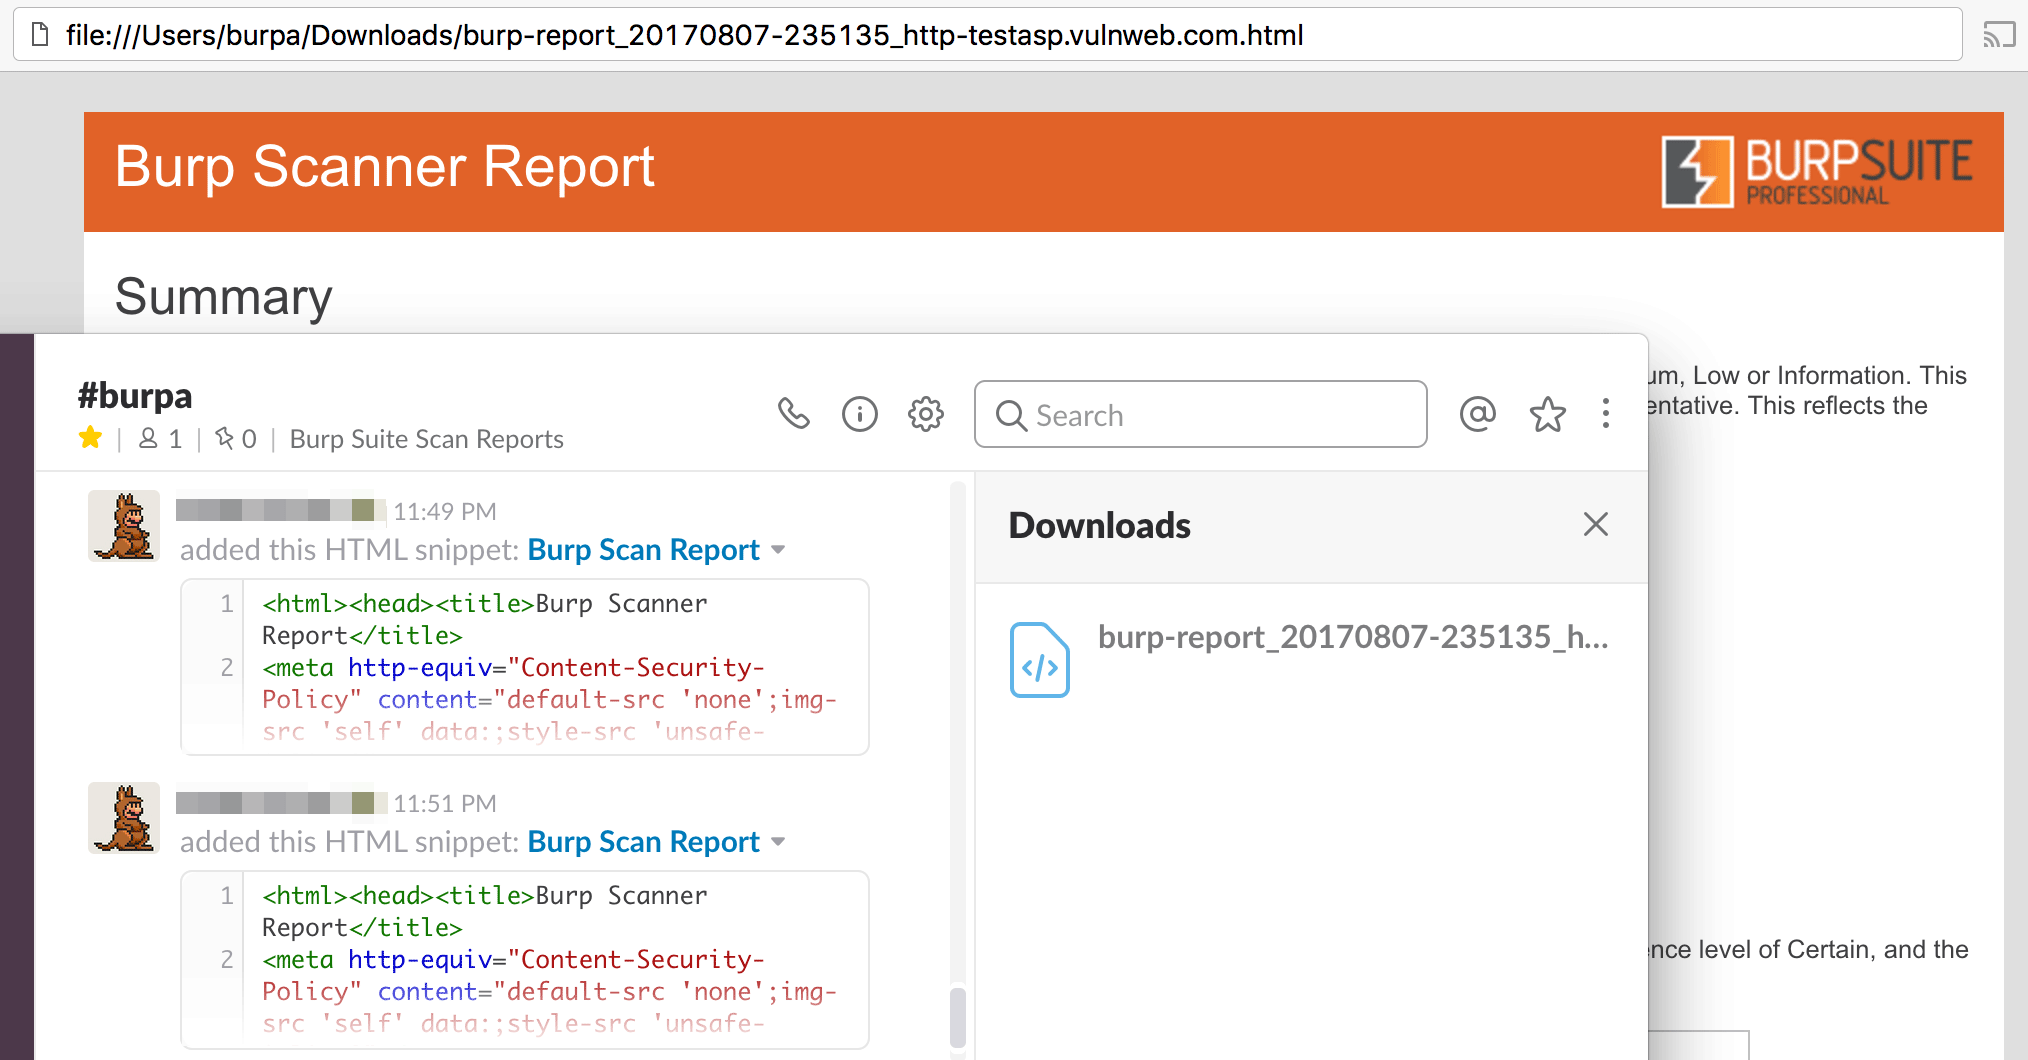
Burp-Automator: أداة أتمتة لـ Burp Suite مع تكامل Slack. يمكن استخدامها مع Jenkins و Selenium لأتمتة اختبار أمان التطبيقات الديناميكي (DAST).








