
 owasp/offat
أداة اختبار أمان API آلية تُنشئ اختبارات من مواصفات OpenAPI، وتُدخل بيانات عشوائية (fuzzing) على المدخلات، وتتحقق من ثغرات OWASP API Top 10 بما في ذلك SQLi وBOLA وتلف التحكم في الوصول.

OWASP OFFAT (OFFensive Api Tester) مُصمَّم لاختبار واجهات API تلقائيًا بحثًا عن الثغرات الشائعة بعد توليد الاختبارات من ملف مواصفات openapi. يوفّر ميزة توليد مدخلات عشوائية (fuzz) تلقائيًا واستخدام مدخلات يوفّرها المستخدم أثناء الاختبارات المحددة عبر ملف إعدادات YAML.
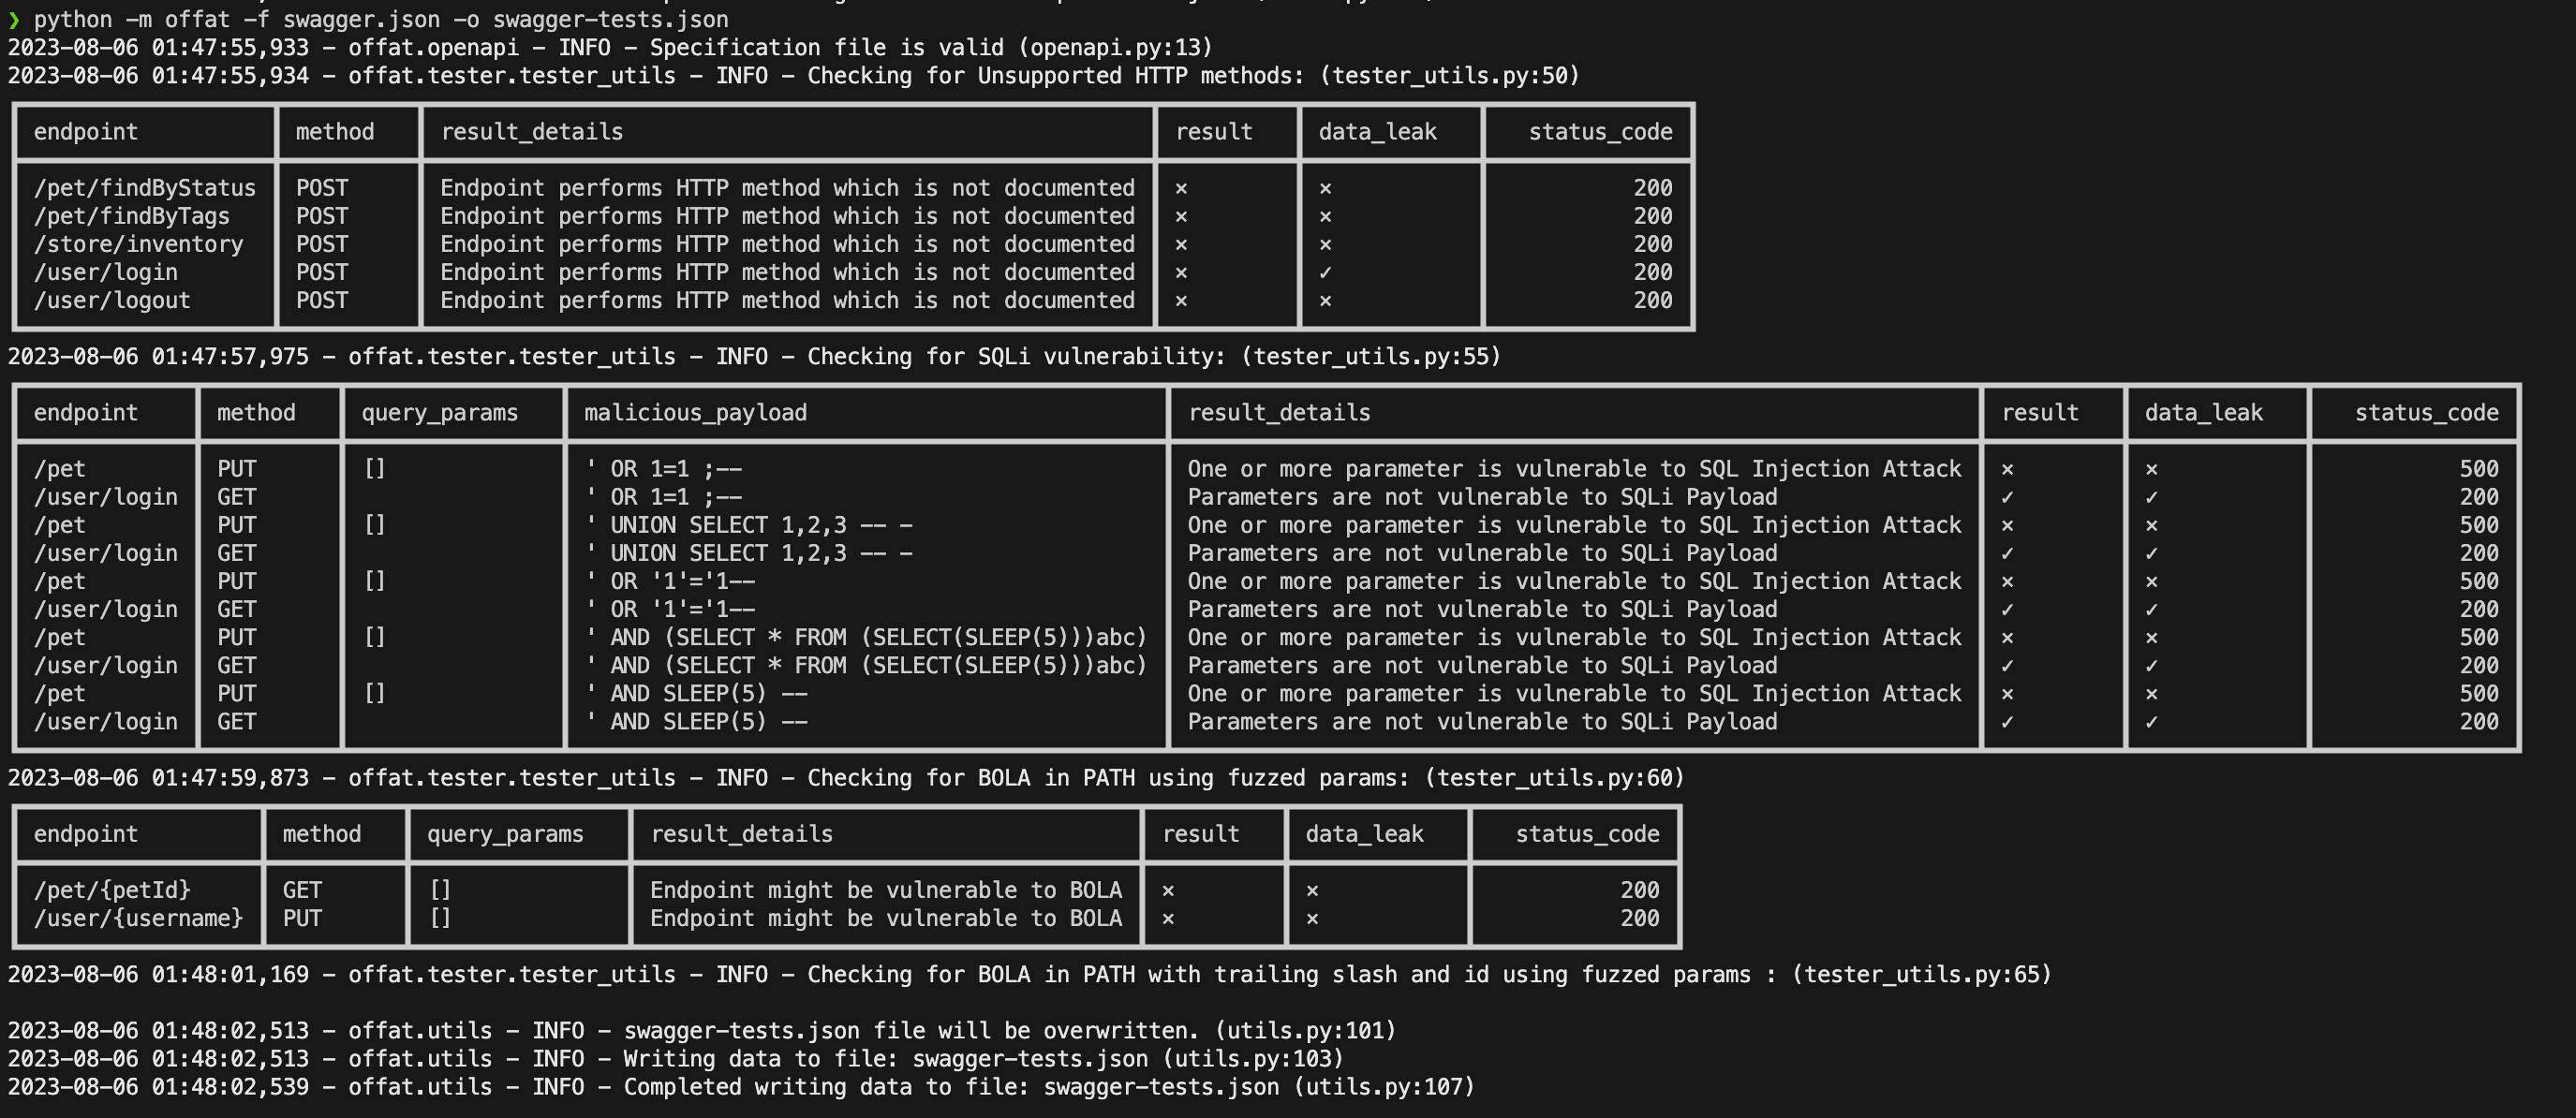

ملاحظة: يمثّل العمودان 'data_leak' و'result' في الجدول جوانب مستقلة. فمن الممكن أن يكون هناك تسريب بيانات في نقطة النهاية، ومع ذلك قد تظل نتيجة تلك النقطة مُعلَّمة بـ'Success'. وذلك لأن عمود 'result' لا يعكس بالضرورة النتيجة الإجمالية للاختبار؛ فقد يشير إلى النجاح حتى في وجود تسريب بيانات.
python -m pip install offat
offat -f swagger_file.json
إلى جانب أداة offat الكلاسيكية أعلاه، يستضيف هذا المستودع الآن أيضًا
OFFAT-AI، وهي منصة اختبار اختراق لواجهات API على مراحل وواعية بالمصدر (SAST بالصندوق الأبيض،
وإمكانية الوصول بالصندوق الرمادي، ومحرّك تنفيذ بلغة Rust) مبنية حول ملف
Bundle قانوني واحد. وهي إضافة لا تغيّر الأداة الحالية.
offat-platform run <source> --url <target> --yes