
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit

 dolevf/graphw00f
أداة بصمات محرك خادم GraphQL ترسل استعلامات حميدة ومشوهة لتحديد التقنية الخلفية وتقييم الدفاعات الأمنية عبر مصفوفة تهديدات GraphQL.
 papamica/waf-checker
يختبر WAF الخاص بك بأكثر من 160 حمولة اختبارية.
 imperva/automatic-api-attack-tool
أداة هجوم API القابلة للتخصيص من Imperva تأخذ مواصفات API كمدخل، وتولد وتنفذ هجمات تستند إليها كمخرجات.
 synacktiv/hopla
إضافة HopLa لملحق Burp Suite - تجلب قدرات الذكاء الاصطناعي، ودعم الإكمال التلقائي، ومجموعة من الحمولات المفيدة إلى Burp Suite.
 elastic/agent-skills
مهارات Elastic الرسمية
 keyvaluesoftwaresystems/agent-opfor
محاكاة خصوم مفتوحة المصدر لوكلاء الذكاء الاصطناعي وخوادم MCP.
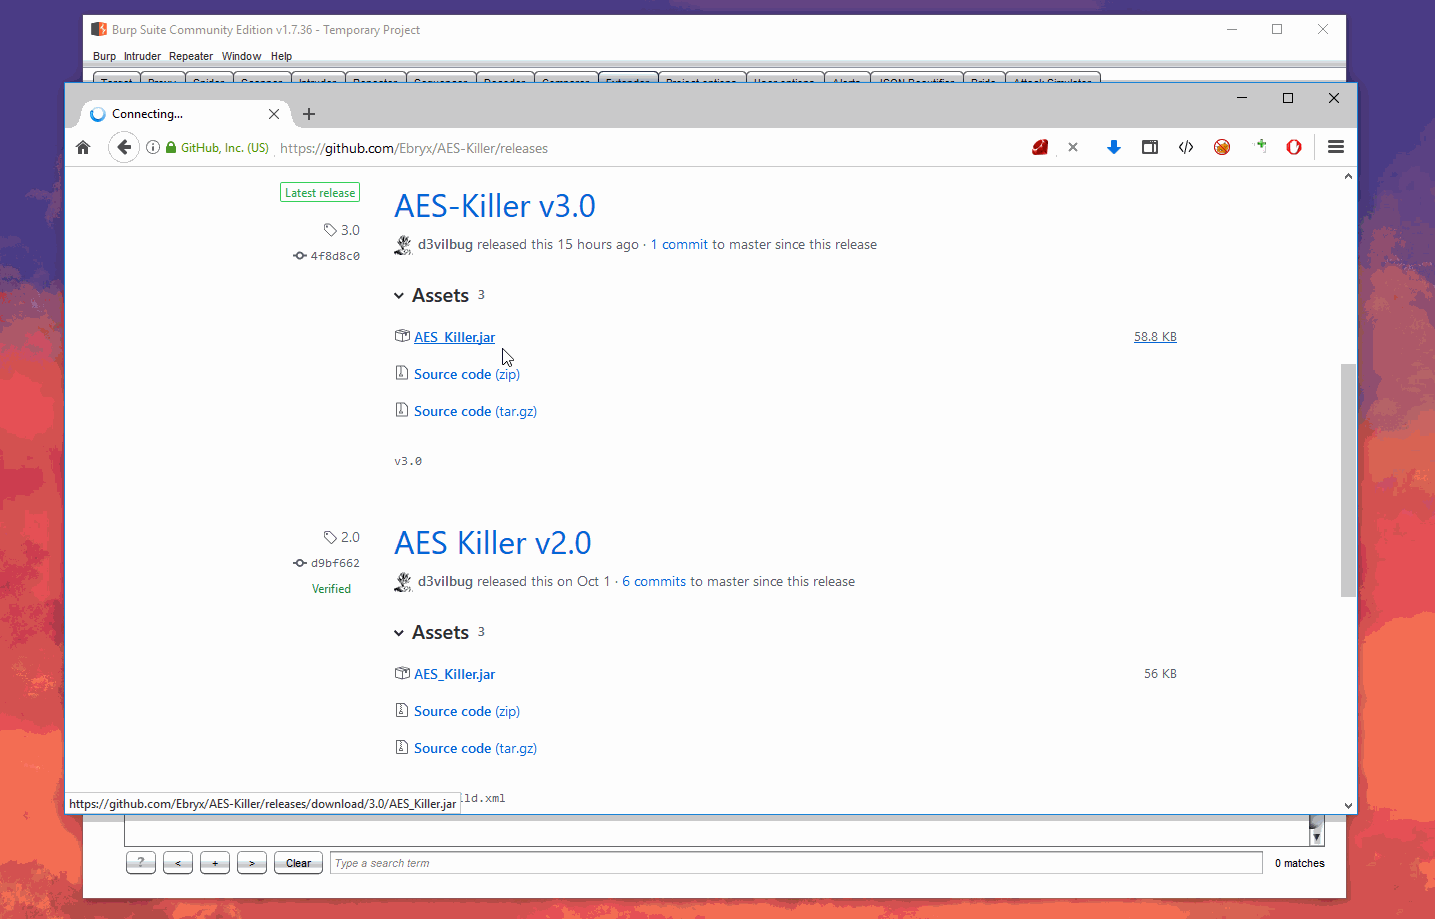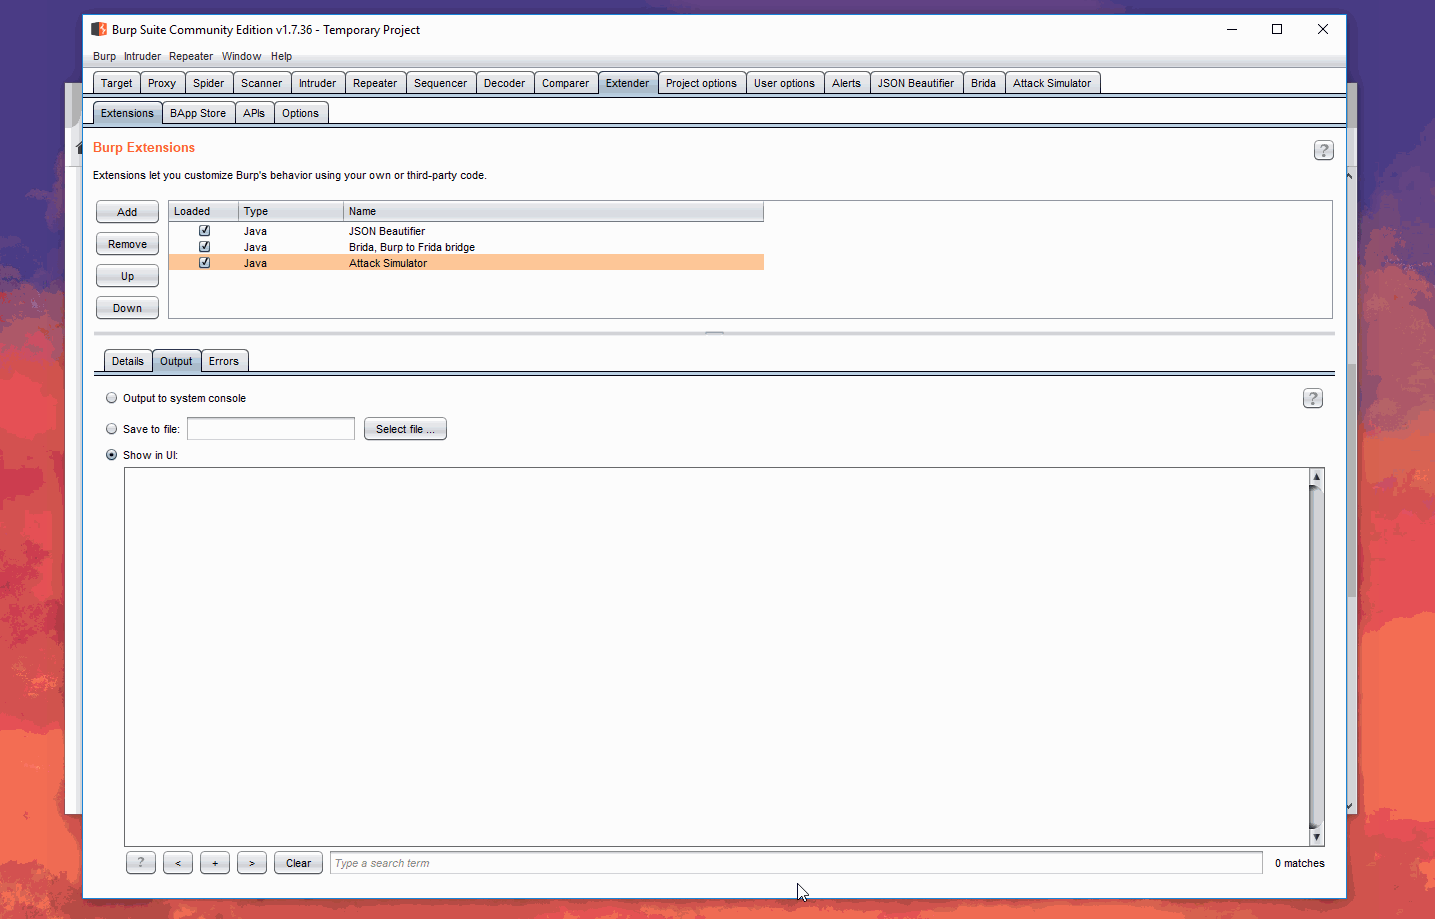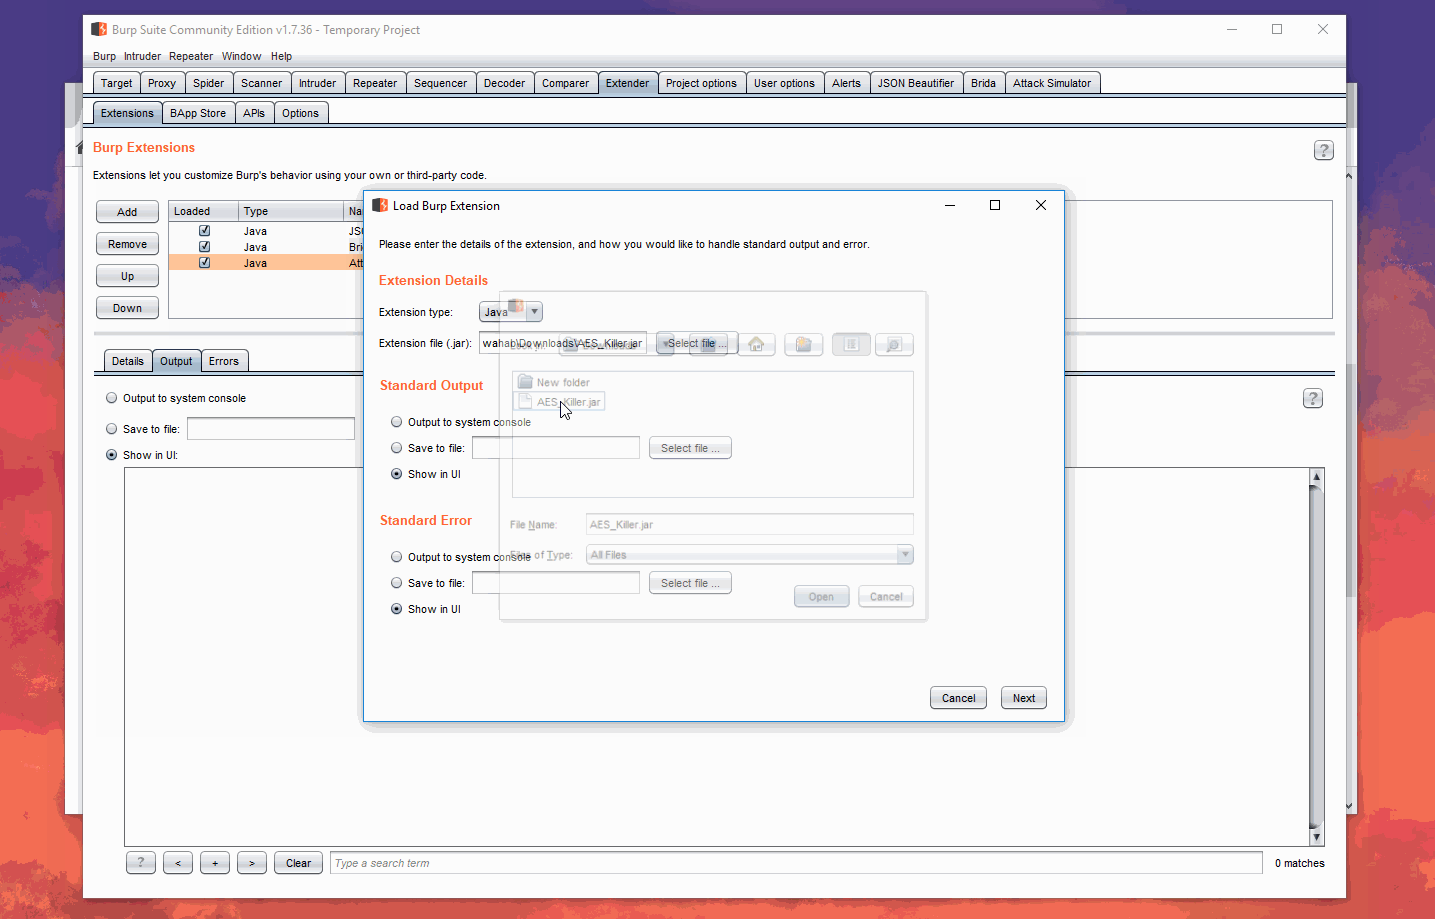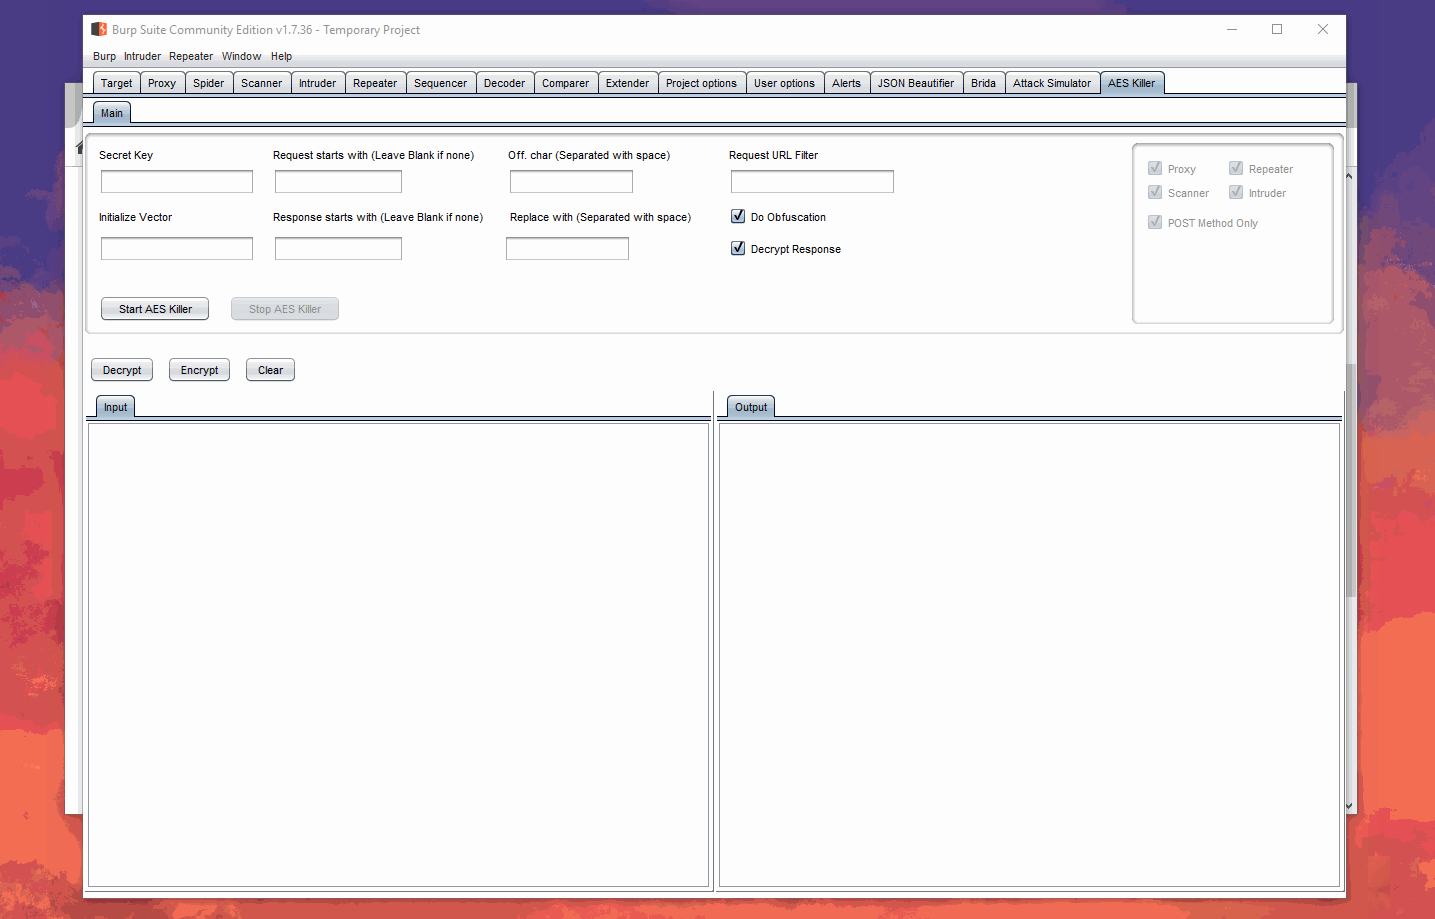 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 deepseasred/autonessus
يتواصل هذا السكربت مع واجهة برمجة تطبيقات Nessus في محاولة للمساعدة في أتمتة عمليات المسح. اعتمادًا على العلامة المقدمة مع السكربت، يمكنك سرد جميع…
 dolevf/graphql-cop
أداة Python خفيفة للتدقيق الأمني الآلي لواجهات برمجة تطبيقات GraphQL. تكتشف أخطاء التهيئة، تسريبات المعلومات، وثغرات رفض الخدمة مع أوامر إعادة إنتاج…
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 sauravrao637/oproxy
وكيل MITM مفتوح المصدر لاعتراض وفحص ومحاكاة حركة مرور الشبكة.
 rogerorr/nttrace
برنامج يشبه strace لواجهة برمجة التطبيقات 'الأصلية' لويندوز
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 kerlenton/mcpsnoop
Wireshark لـ MCP. وكيل شفاف بين عميل الذكاء الاصطناعي الخاص بك وخادم MCP. راقب كل استدعاء مباشرةً في طرفيتك، وأفشل CI بناءً على ما يجده، وصدّر…
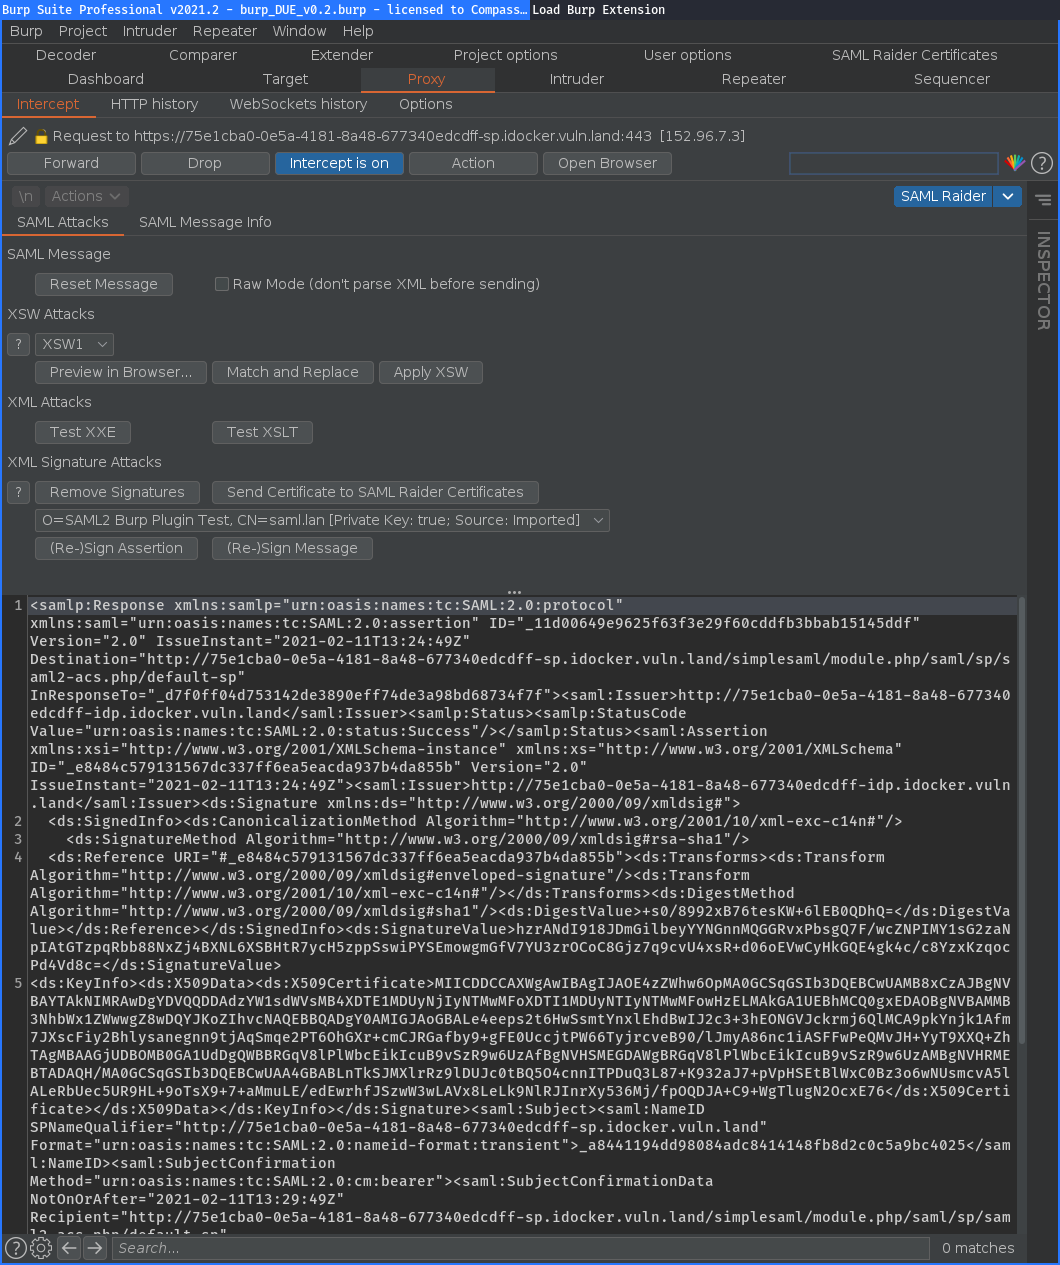 compasssecurity/samlraider
SAML2 Burp Extension
 assetnote/batchql
نص تدقيق أمني لـ GraphQL مع التركيز على تنفيذ استعلامات وطفرات GraphQL دفعة واحدة.
 teycir/burpapisecuritysuite
إضافة لـ Burp Suite لاختبار أمان واجهات API مع 15 نوع هجوم، أكثر من 108 حمولة، تشويش ذكي، كشف BOLA/IDOR، تكامل مع الذكاء الاصطناعي، واستطلاع آلي.…





