
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit
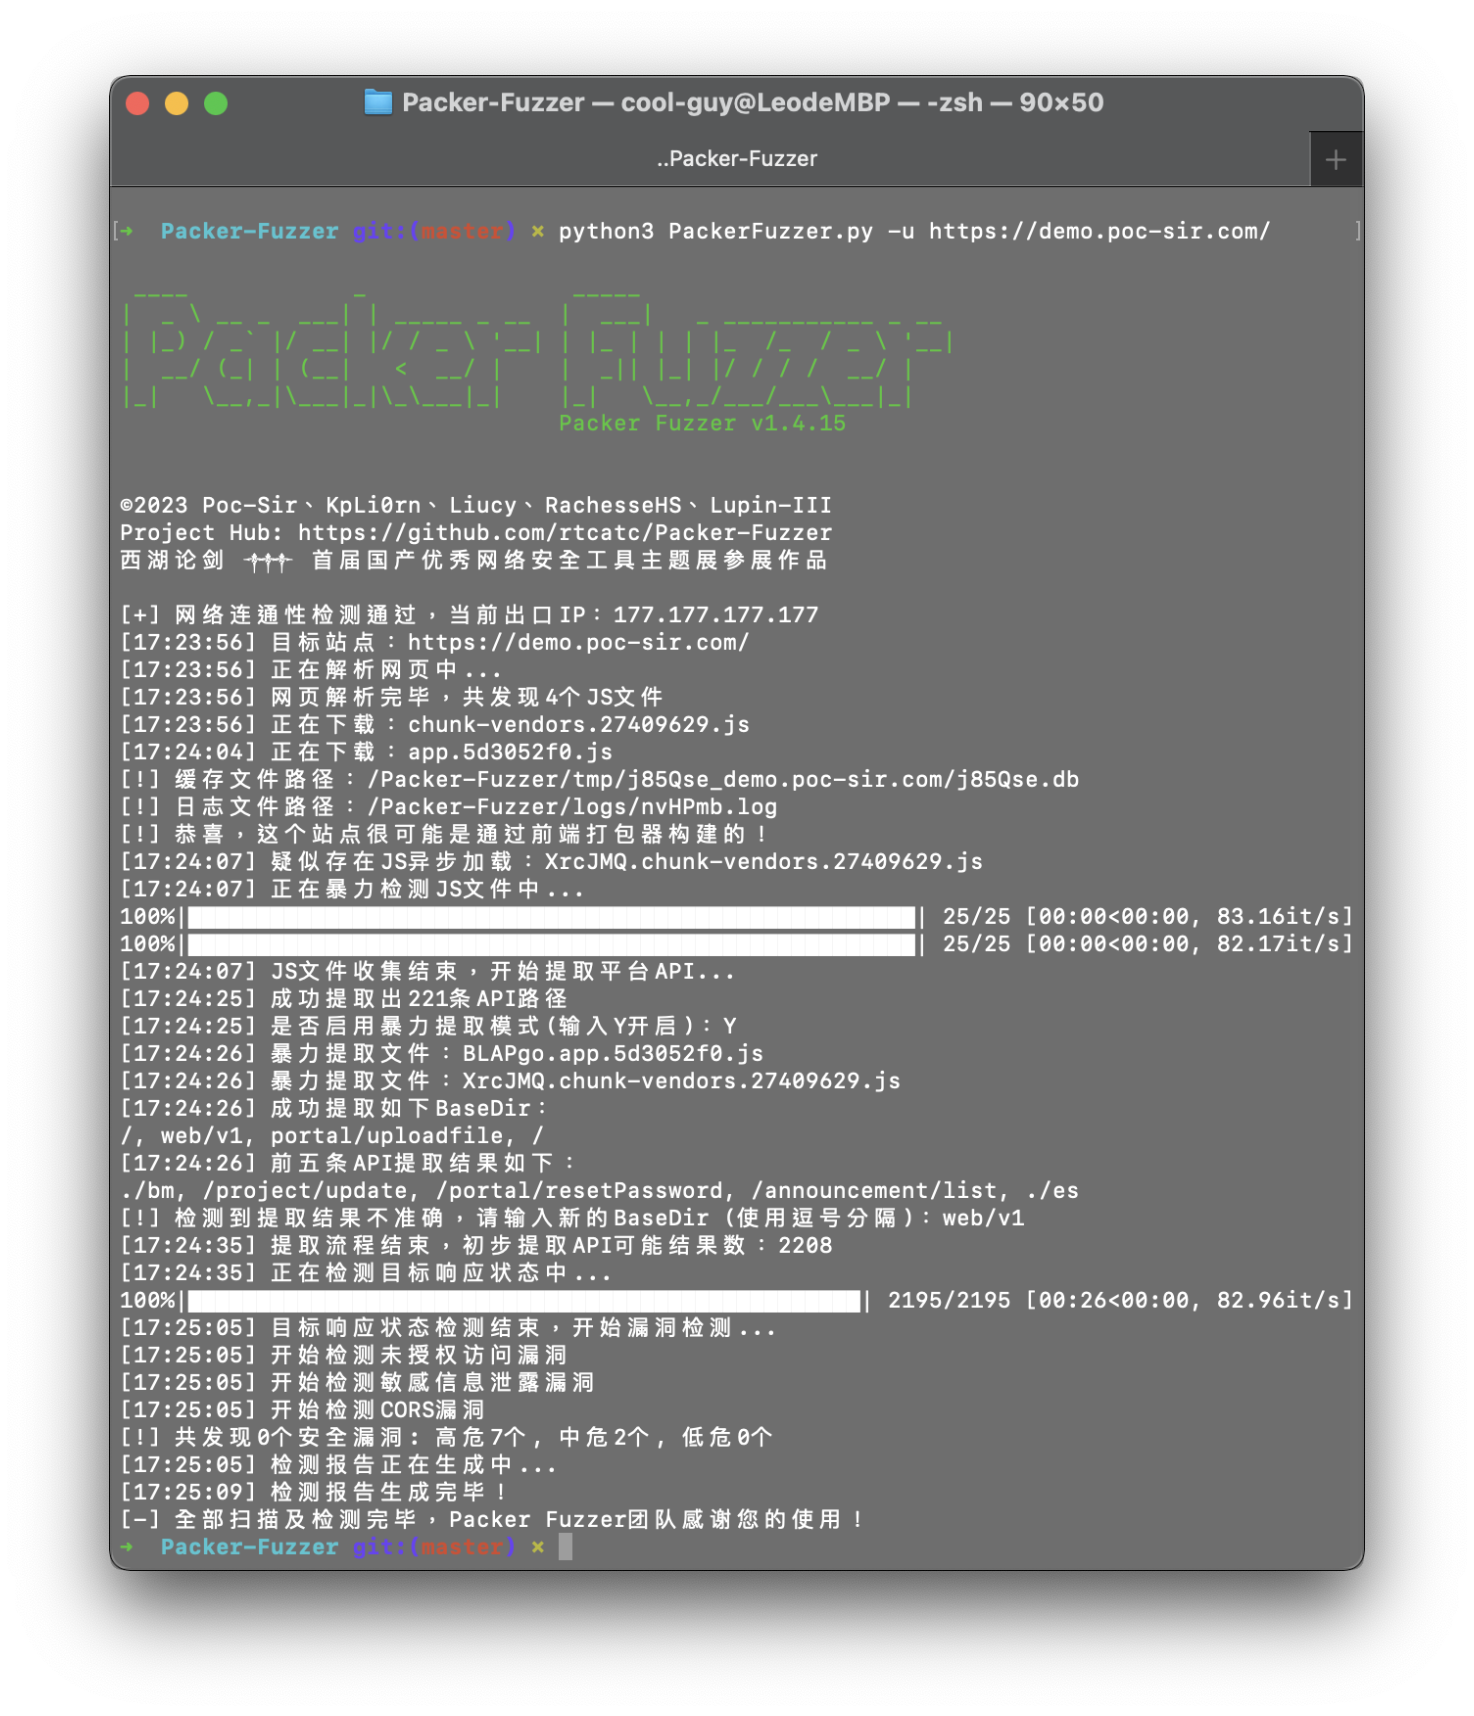
 rtcatc/packer-fuzzer
Packer Fuzzer هو ماسح سريع وفعال للكشف عن أمان المواقع الإلكترونية المبنية باستخدام أدوات تجميع وحدات JavaScript مثل Webpack.
 swisskyrepo/graphqlmap
وحدة أمان لـ php7 و php8 - القضاء على فئات الأخطاء وتطبيق التصحيحات الافتراضية على البقية!
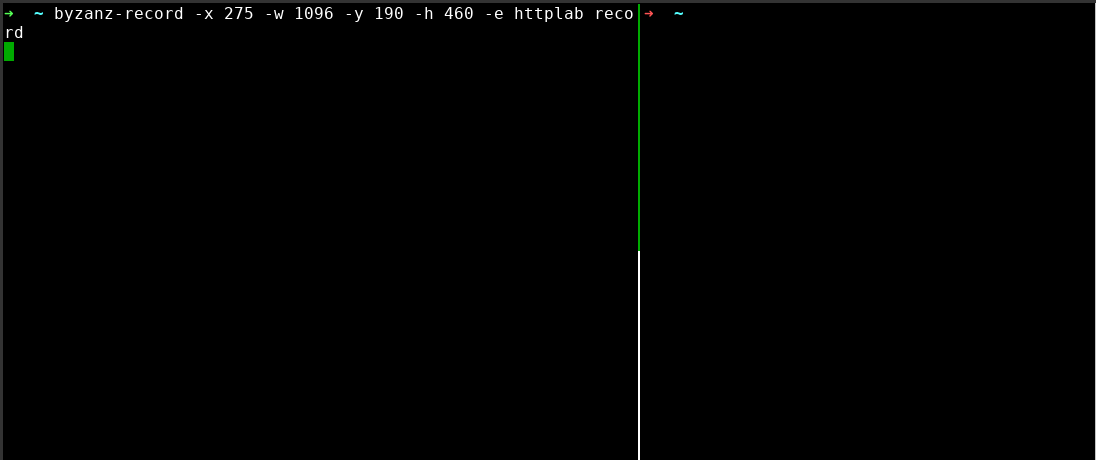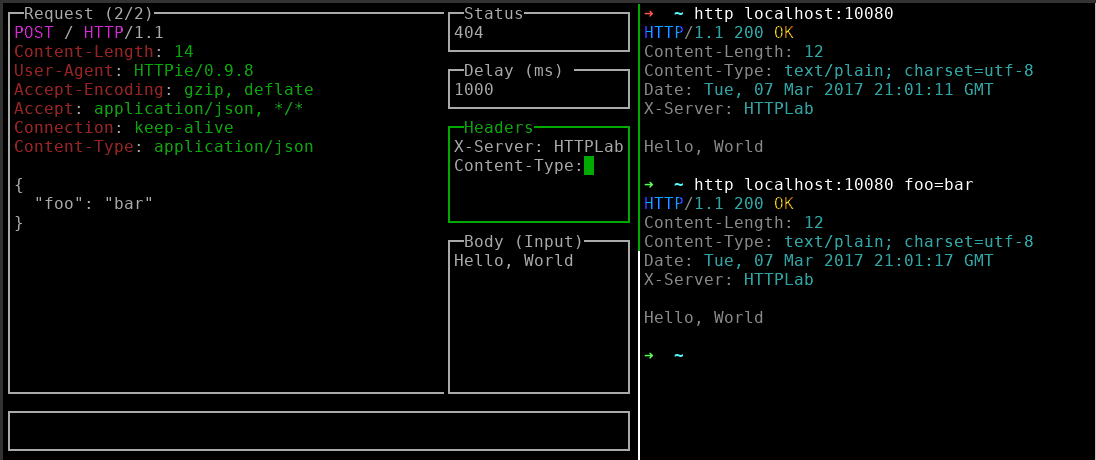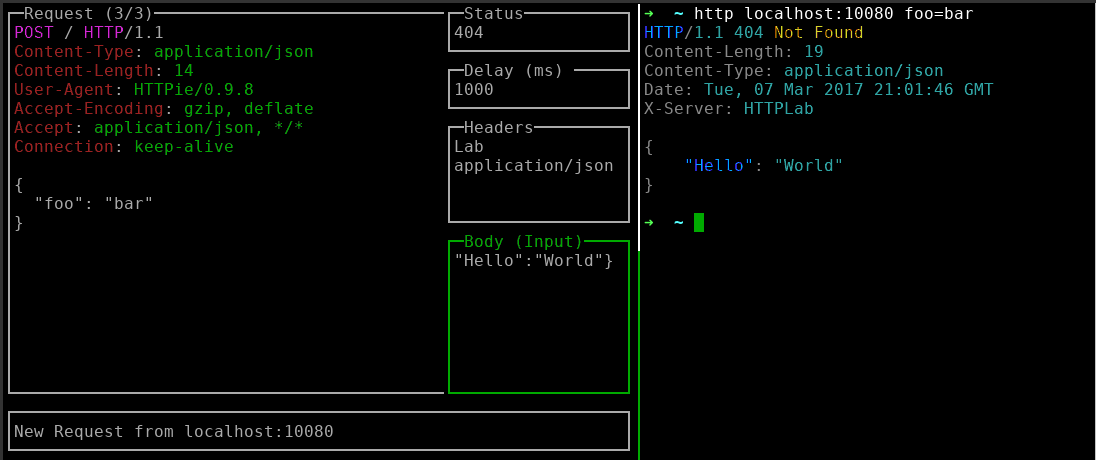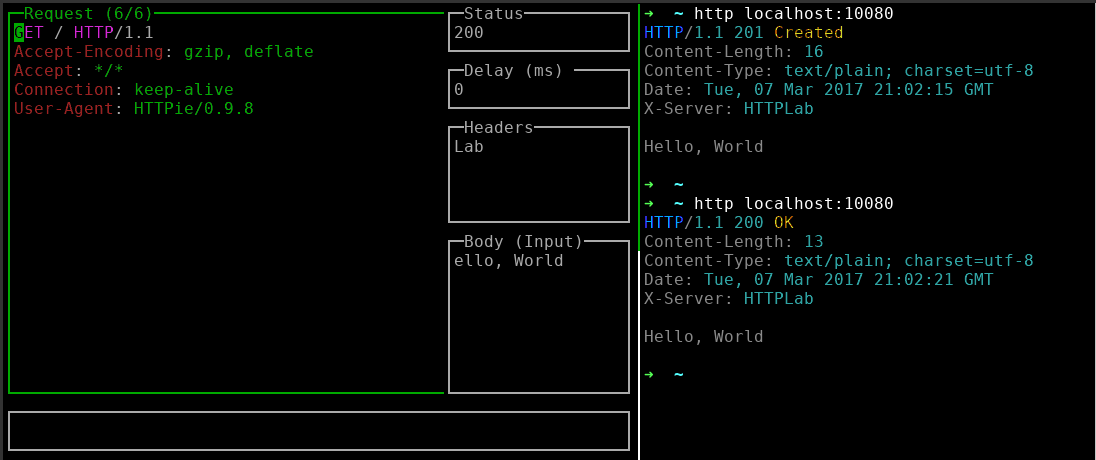 qustavo/httplab
خادم ويب تفاعلي لفحص طلبات HTTP وتزوير الردود، مع واجهة مستخدم طرفية لتصحيح الأخطاء في الوقت الفعلي واختبار واجهات البرمجة.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
أداة اختبار سريع لواجهات REST API واختبار سلبي لنقاط نهاية OpenAPI. تولّد وتنفّذ وتُبلغ عن آلاف الاختبارات ذاتية الإصلاح دون أي جهد برمجي، وتغطي…
 knavesec/credmaster
أداة CredKing لرش كلمات المرور، أعيدت هيكلتها وحُسّنت، وتستخدم واجهات برمجة تطبيقات FireProx لتدوير عناوين IP، والبقاء مجهول الهوية، والتغلب على…
 unkn0wn-root/resterm
عميل API طرفي لـ HTTP وGraphQL وgRPC وWebSocket وSSE. ملفات .http بسيطة يمكنك إجراء diff عليها وإصدار نسخ منها، مع اختبارات نصية وسير عمل ومحاكيات…
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.
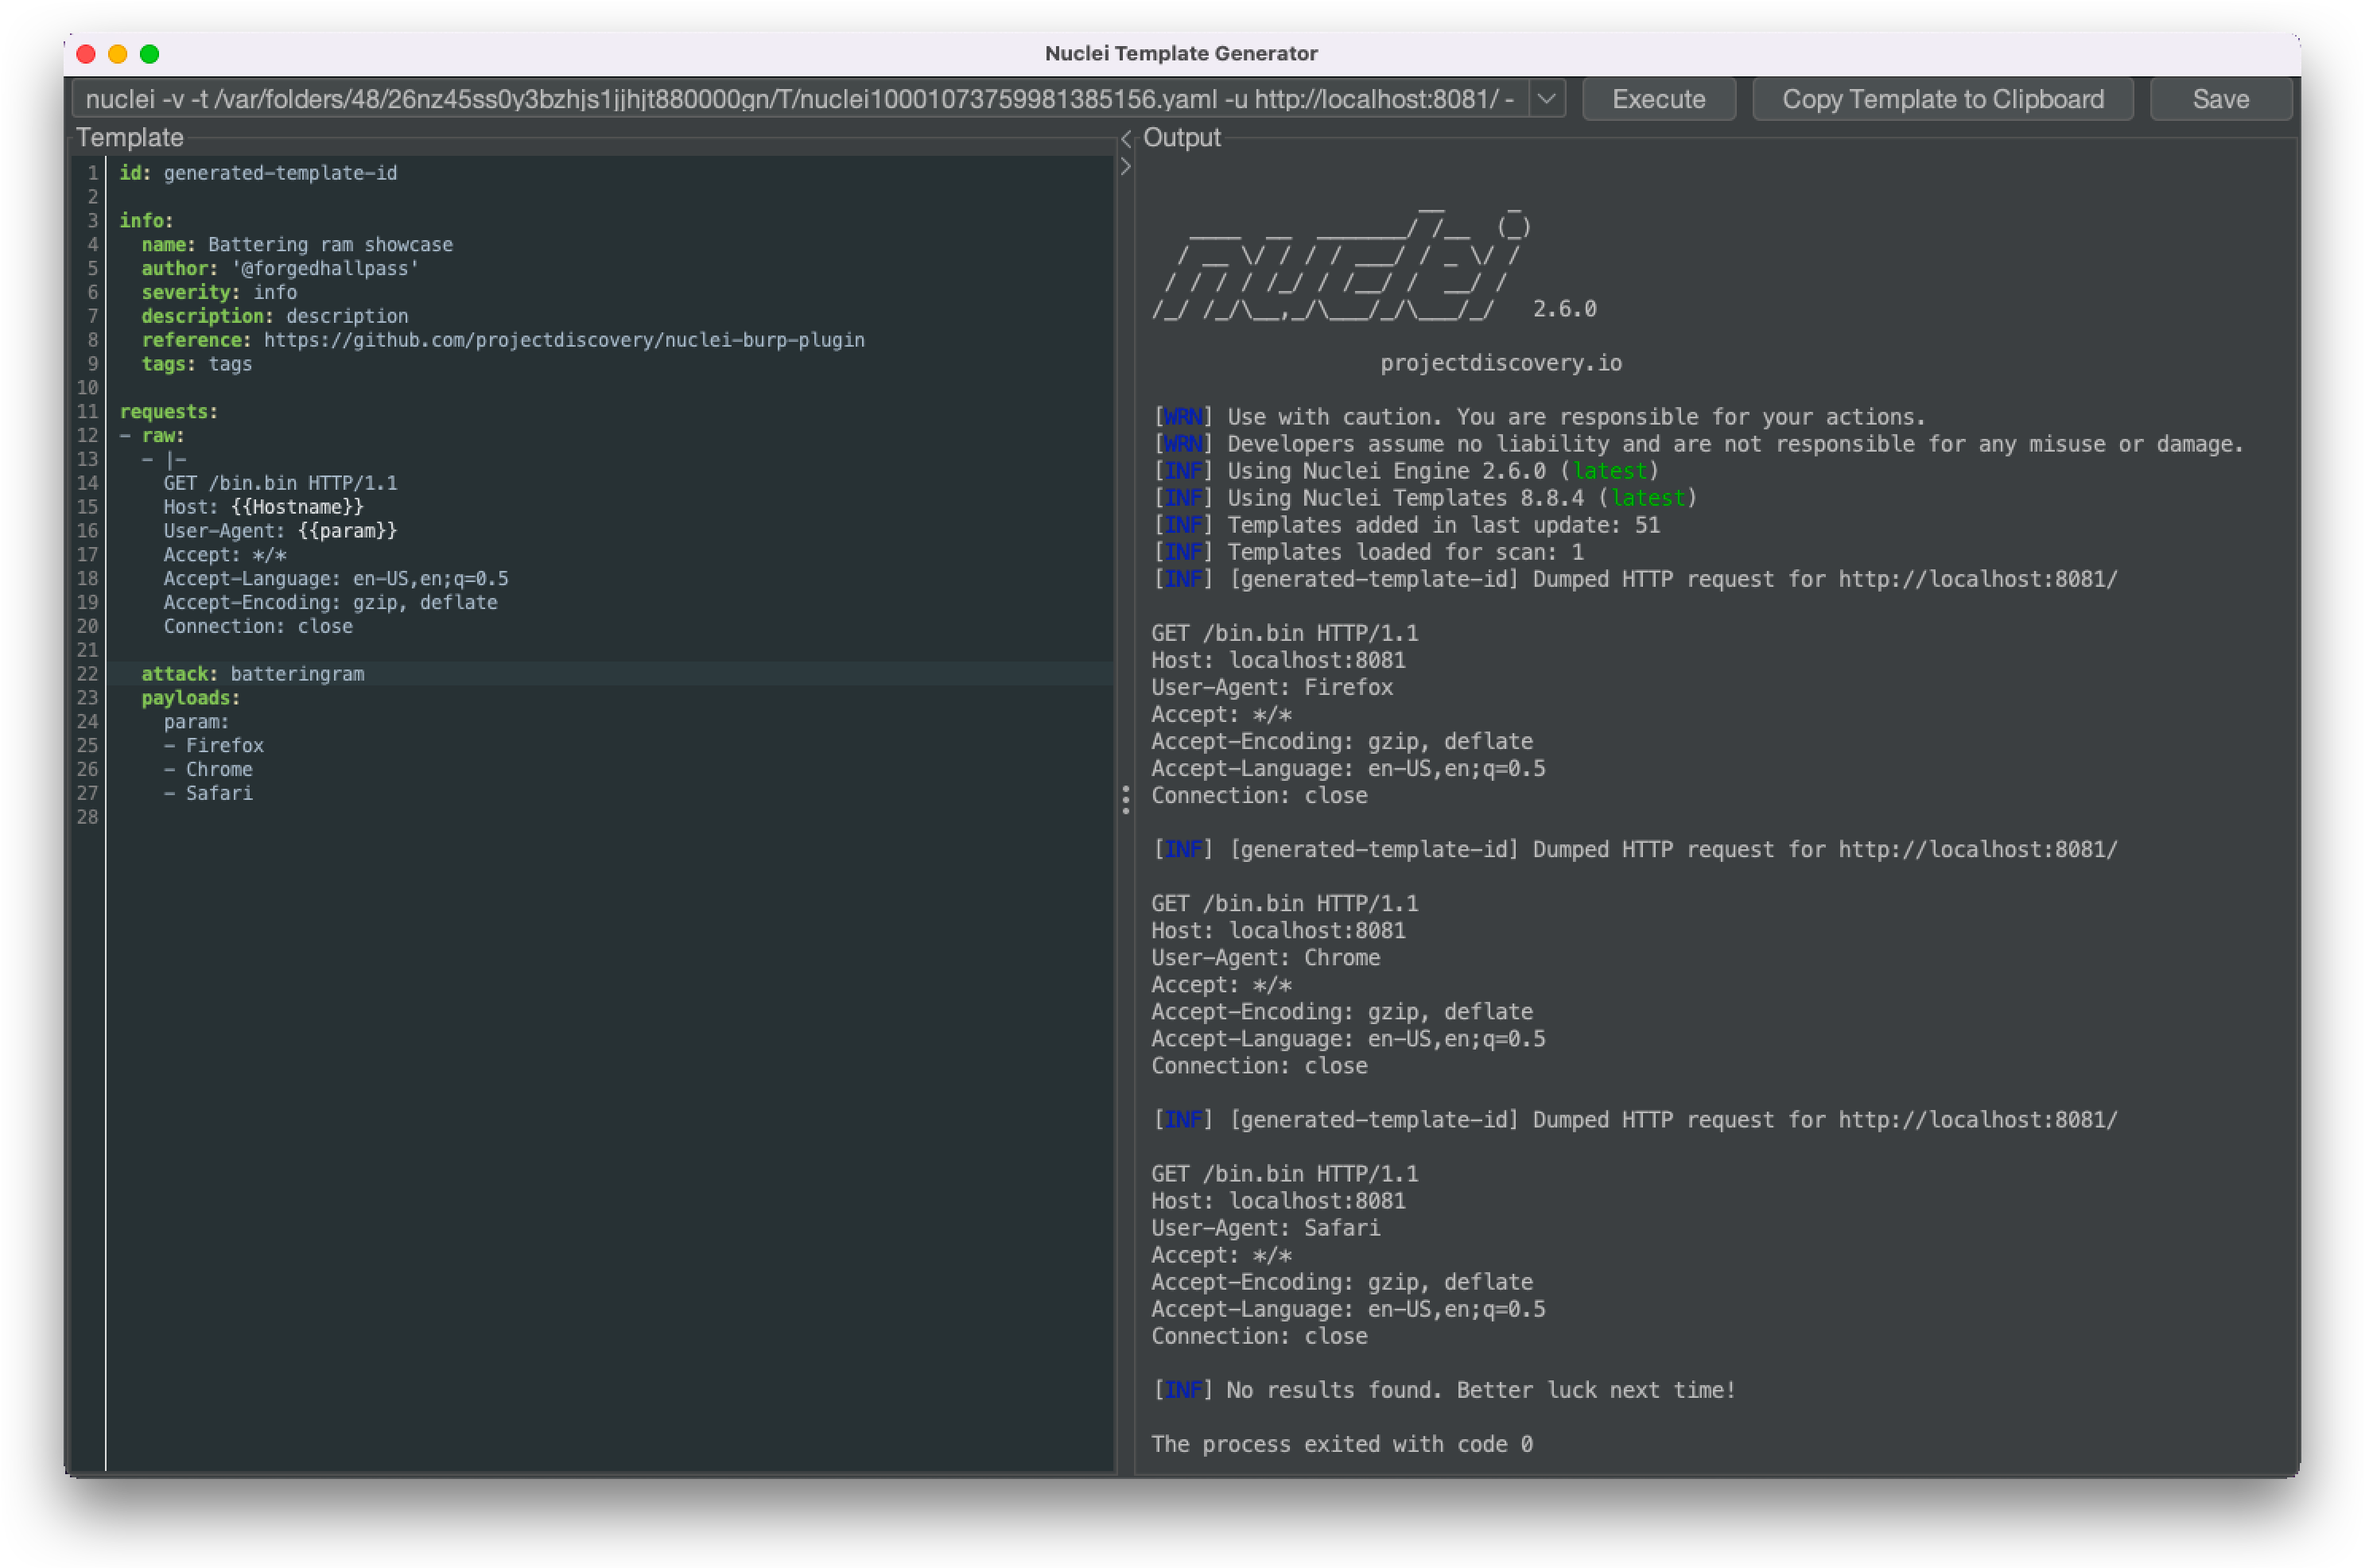 projectdiscovery/nuclei-burp-plugin
مكوّن إضافي لـ Burp Suite لإنشاء وتنفيذ قوالب Nuclei للثغرات مباشرة من طلبات واستجابات HTTP، مع الإكمال التلقائي لـ YAML وإبراز الصياغة.
 projectdiscovery/chaos-client
عميل Go للتواصل مع واجهة برمجة تطبيقات Chaos DB.
 denoland/clawpatrol
جدار ناري للوكيل على مستوى الشبكة لوكلاء الذكاء الاصطناعي يعترض ويُقيّد حركة مرور SQL وKubernetes وHTTP باستخدام قواعد HCL، مع عزل النفق لكل عملية…
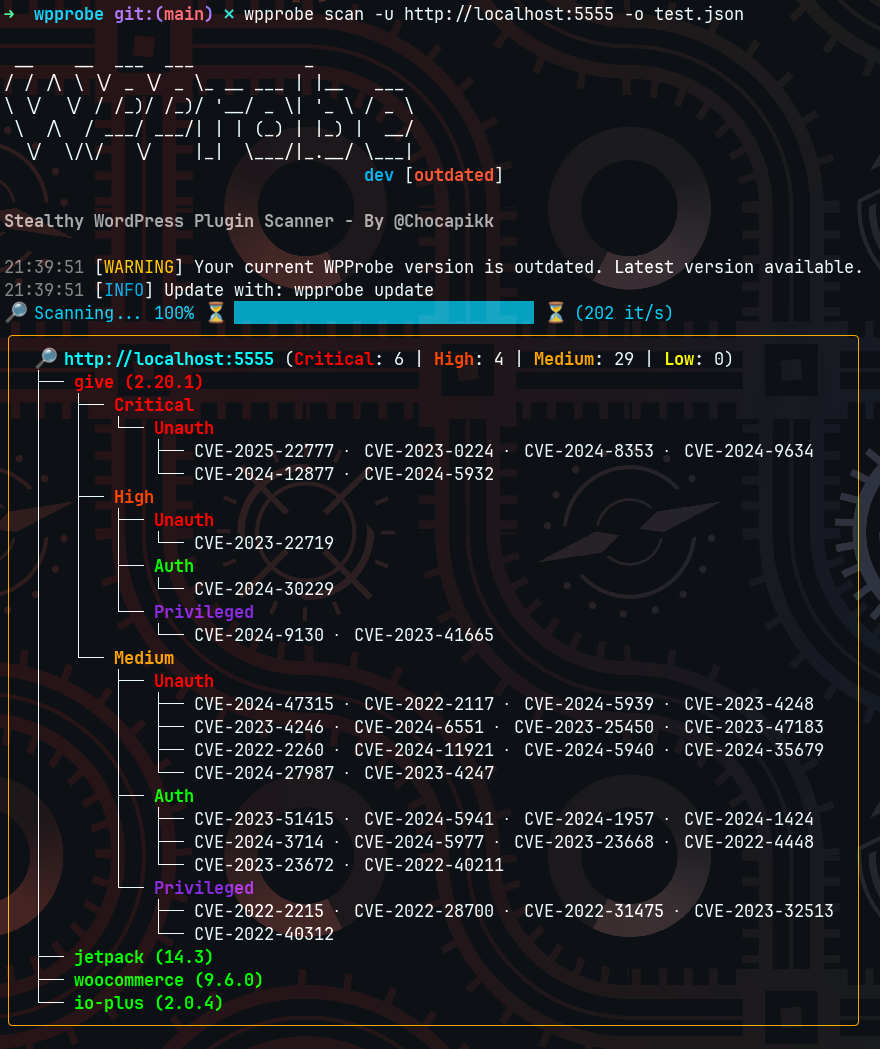 chocapikk/wpprobe
أداة سريعة لتعداد إضافات ووردبريس
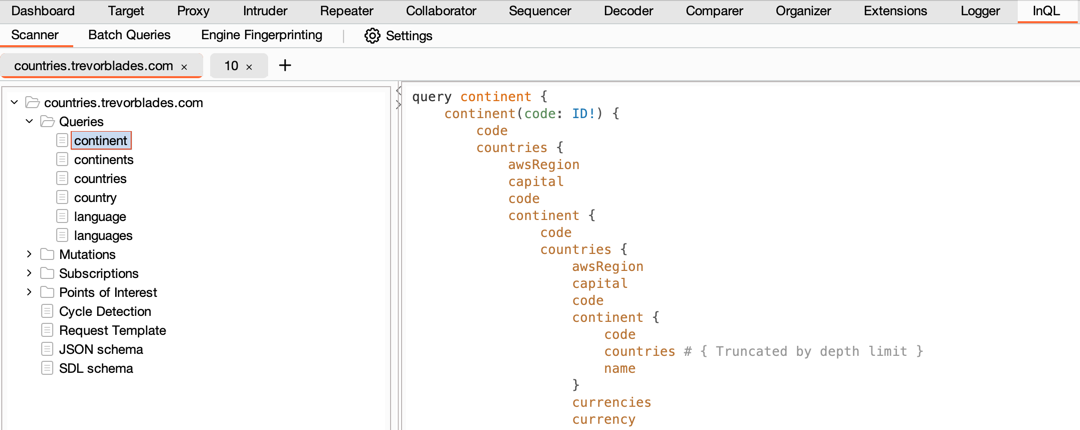 doyensec/inql
InQL هي إضافة قوية ومفتوحة المصدر لـ Burp Suite لاختبار GraphQL المتقدم، وتقدم كشفًا بديهيًا للثغرات، ومسحًا قابلًا للتخصيص، وتكاملًا سلسًا مع Burp.
 dolevf/damn-vulnerable-graphql-application
تطبيق Damn Vulnerable GraphQL هو خدمة GraphQL ضعيفة عمداً مصممة لتعلم وممارسة أمان GraphQL.
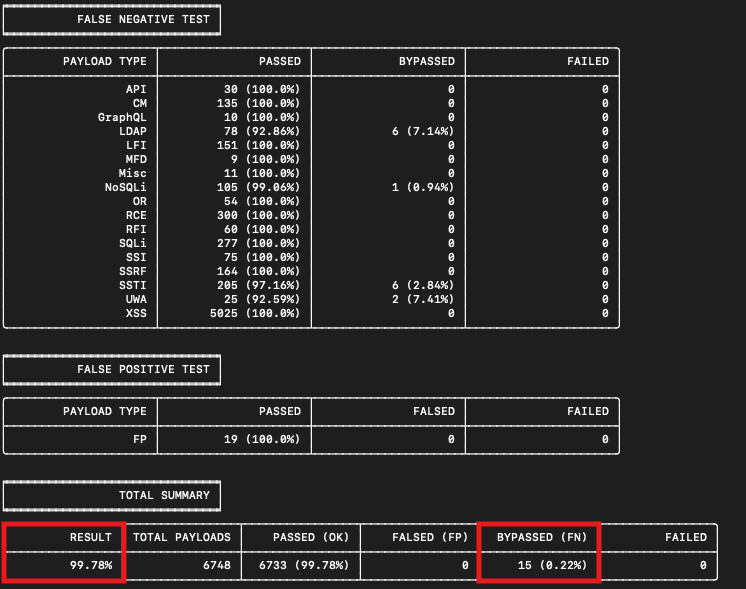 nemesida-waf/waf-bypass
أداة اختبار أمان WAF آلية تكتشف الإيجابيات الكاذبة والسلبيات الكاذبة باستخدام أكثر من 15 فئة من الحمولات بما في ذلك SQLi و XSS و RCE وحقن GraphQL.…
 asamassekou10/ship-safe
وكيل الأمان المستقل للبرمجيات المكتوبة بالذكاء الاصطناعي. يكتشف المشكلات، ويحقّق فيما إذا كانت حقيقية، ويعرض لك الأدلة. نواة حتمية، لا حاجة إلى مفتاح…
 bishopfox/sj
أداة لتدقيق نقاط النهاية المُعرفة في ملفات تعريف (Swagger/OpenAPI) المكشوفة.
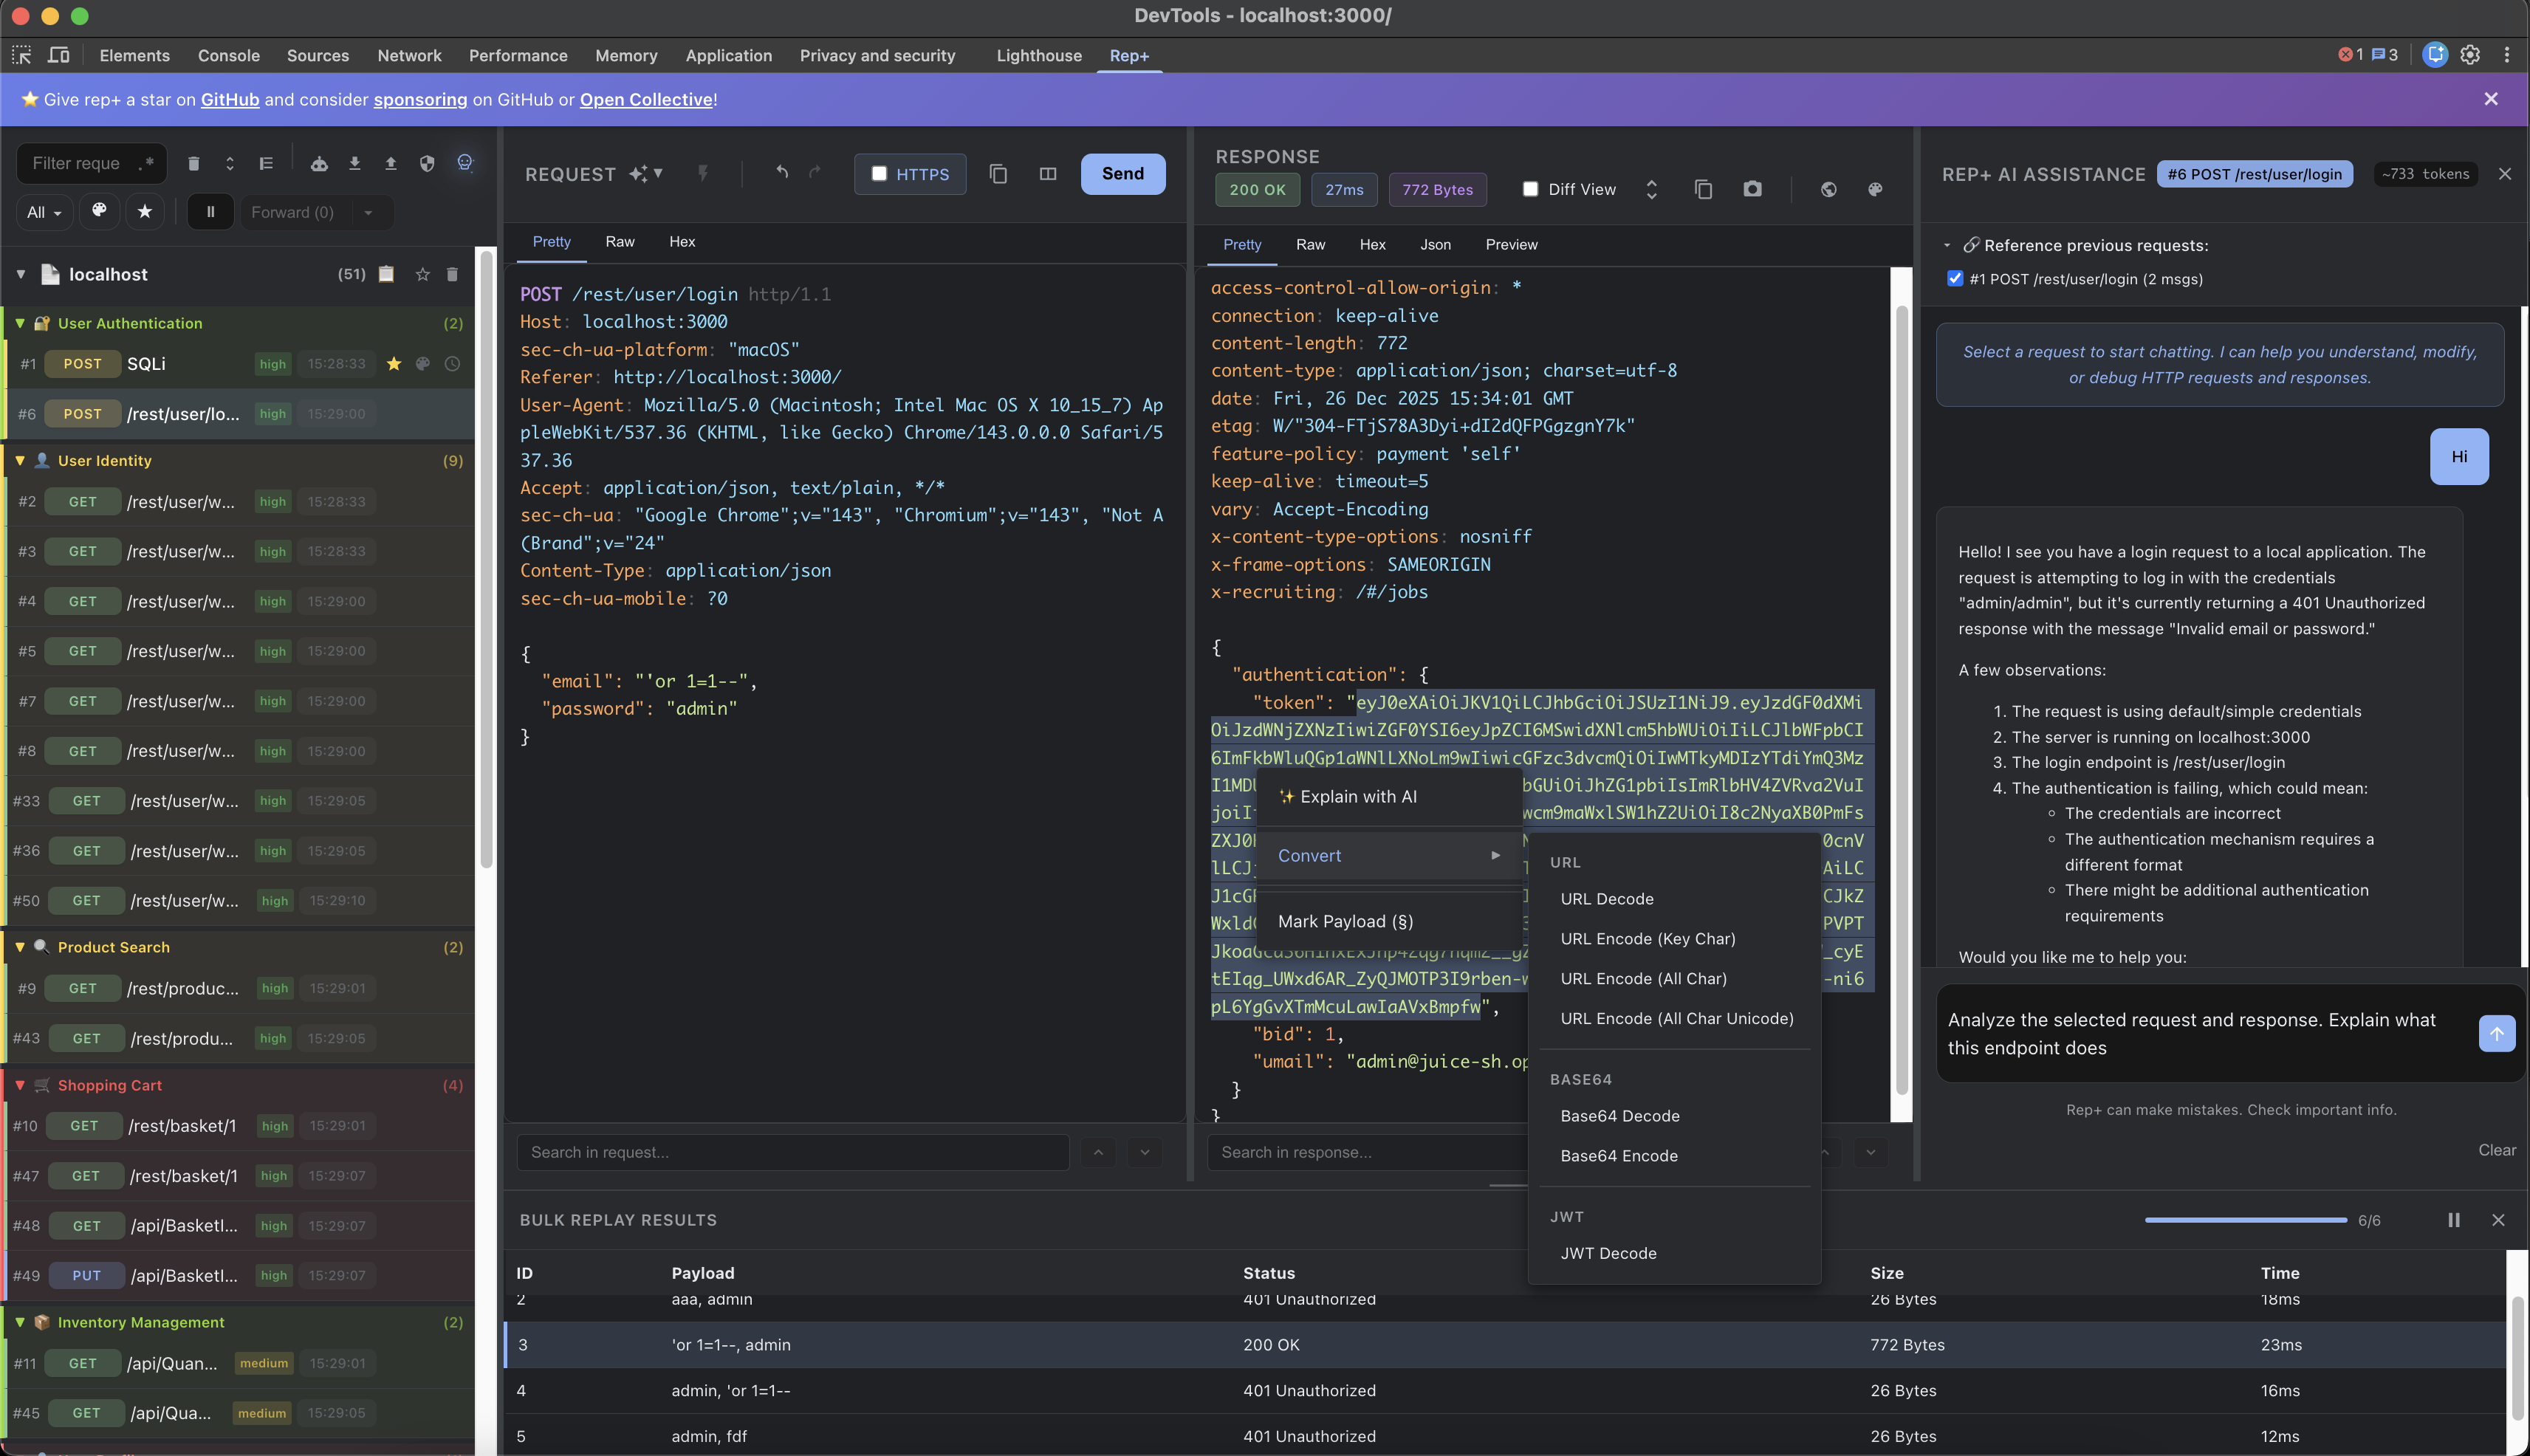 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات








