
 #1

 functori/argos/argos
تحليل وتمثيل الرسوم البيانية للعمليات المشبوهة (Analyse et Représentation des Graphes des Opérations Suspectes)
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 oisf/suricata
محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
 online-ml/river
مكتبة تعلّم آلي تدفقي للتعلّم التدريجي على تدفقات البيانات، توفّر مُقدِّرات فورية، وكشف الانجراف والشذوذ، وخطوط المعالجة، والمقاييس، ومجموعات بيانات…
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 activecm/rita
Real Intelligence Threat Analytics (RITA) هو إطار لكشف اتصالات القيادة والتحكم من خلال تحليل حركة مرور الشبكة.
 dragon-lady/netward-standalone
بوت في مساحة المستخدم وانحراف هجمات DDoS للخدمات HTTP الصغيرة
 antropos17/aegis
EDR مفتوح المصدر لوكلاء الذكاء الاصطناعي. يراقب العمليات والوصول إلى الملفات ونشاط الشبكة والشذوذات السلوكية في الوقت الفعلي باستخدام 110 بصمات وكلاء…
 pet-projects2845224/open-souce-soc
مختبر SOC مفتوح المصدر يجمع السجلات ويوحّدها باستخدام Fluent Bit وVector، ويكتشف الحالات الشاذة عبر Suricata وOpenSearch، وينشئ تلقائيًا تذاكر حوادث…
 owasp/agentic-evidence
مشروع مرجعي من OWASP لأدلة أمن الذكاء الاصطناعي الوكيلي: يربط تنفيذ الوكيل والهوية واستدعاءات الأدوات وقرارات التفويض في خطوط زمنية للتحقيق وحزم أدلة…
 oyesanyf/oshoosiclaw
وكيل أمني لنقاط النهاية مكتوب بلغة Rust ومستقل، يجمع بين برنامج تشغيل Windows من الحلقة Ring-0 والحجب قبل التنفيذ عبر eBPF في Linux، وكشف YARA، وربط…
 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 allinurl/goaccess
GoAccess هو محلل سجلات الويب في الوقت الفعلي وعارض تفاعلي يعمل في طرفية في أنظمة *nix أو من خلال متصفحك.
 yzhao062/pyod
مكتبة بايثون لكشف الشذوذ في البيانات الجدولية والسلاسل الزمنية والرسوم البيانية والنصوص والصور والبيانات الصوتية. تضم أكثر من 60 كاشفًا، وتنسيق…
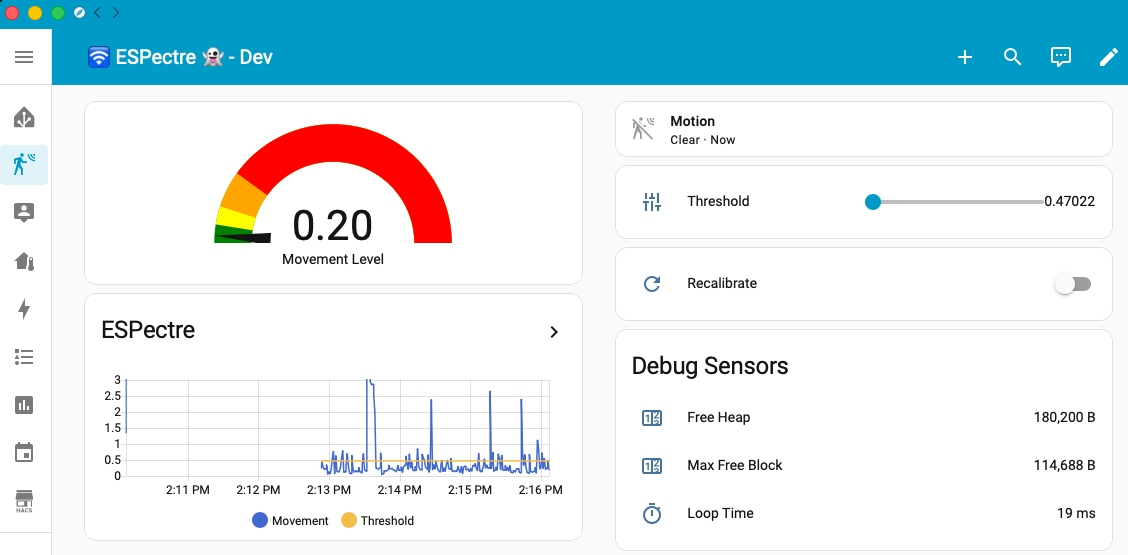 francescopace/espectre
ESPectre - نظام كشف الحركة يعتمد على تحليل طيف Wi-Fi (CSI)، مع تكامل Home Assistant.
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.






