

Hexestra
 absllk/hexestra
AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
penetration-testing-frameworksreconnaissancenetwork-mapping+7
995天前
 germondai/trawl
自托管抓取引擎——绕过任何 JS 挑战与验证码:Cloudflare、Turnstile、reCAPTCHA、hCaptcha、GeeTest。FlareSolverr 与 Byparr 的替代方案,可作为你的 *arr 技术栈的直接替换。
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 spectolabs/hoverfly
轻量级的服务虚拟化/API模拟/API Mock工具,适用于开发者和测试人员
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 drk1wi/modlishka
Modlishka. 反向代理。
 shopify/toxiproxy
:alarm_clock: :fire: A TCP proxy to simulate network and system conditions for chaos and resiliency testing
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
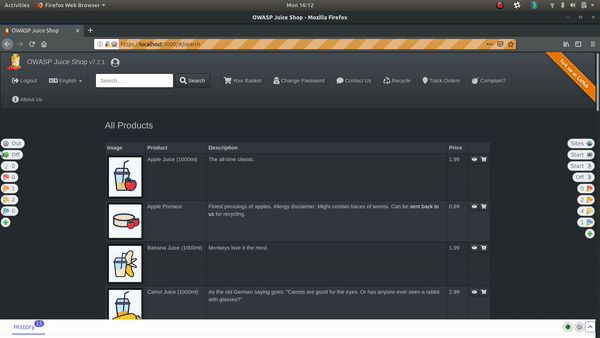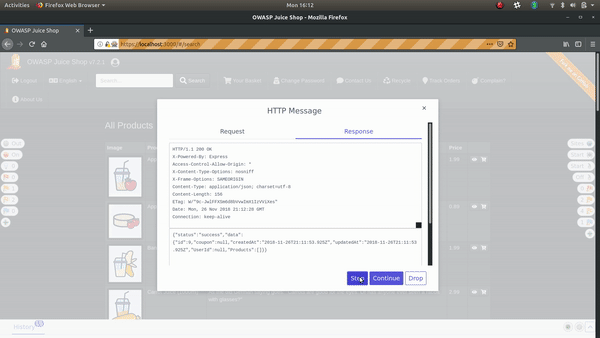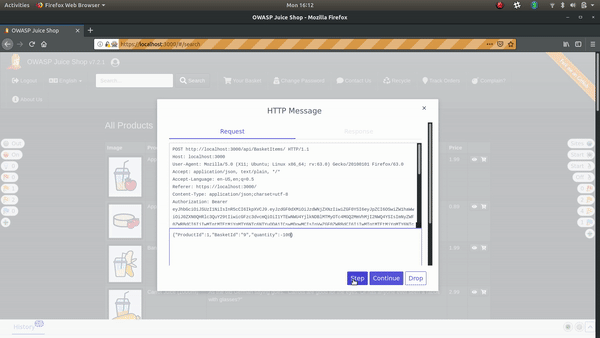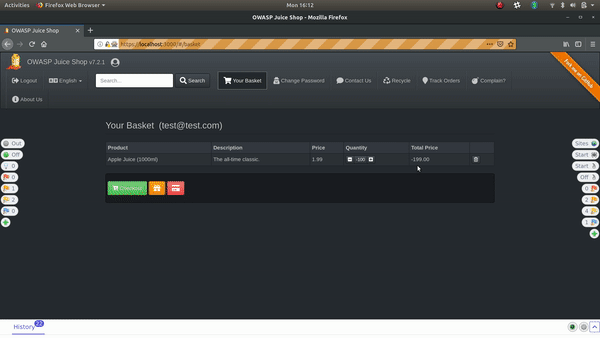 zaproxy/zap-hud
ZAP 抬头显示 (HUD)
 paradigmxyz/iron-proxy
用于不可信工作负载的出站防火墙。
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 syhunt/sandcat
一个开源的、面向渗透测试和开发者的网页浏览器,利用 Lua 的强大功能。