

w3af
 andresriancho/w3af
开源 Web 应用安全扫描器,可识别并利用 200 多种漏洞,包括 XSS、SQL 注入和 OS 命令注入。专为渗透测试人员和开发人员设计。
vulnerability-scannersweb-vulnerability-scannersexploitation+3
4.9k6年前
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…

 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 webgoat/webgoat
刻意设计存在漏洞的Web应用程序,提供互动课程与挑战,用于学习Web应用程序安全与渗透测试技术。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
 projectdiscovery/katana
下一代爬取与爬虫框架。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
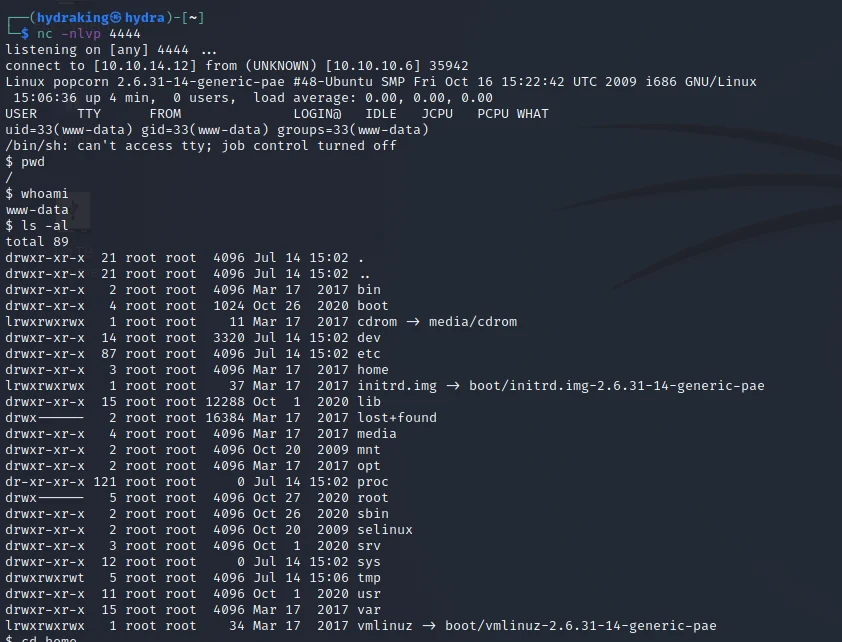 h3x0v3rl0rd/php_reverse_shell
简单的 PHP 反弹 Shell 脚本,用于在目标系统上建立远程命令执行。非常适合渗透测试和安全评估。
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
 sqlmapproject/sqlmap
自动SQL注入和数据库接管工具
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 neex/http2smugl
检测并利用通过HTTP/2到HTTP/1.1转换产生的HTTP请求走私漏洞,使用自动化头部走私技术识别后端解析差异。
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。