


 joshuaprovoste/deserializer
基于AST的静态代码分析器,结合代理式LLM驱动的关系映射,用于在AI、LLM、机器人、数据科学、机器学习和深度学习(但不限于此)领域发现Python RCE路径和深层反序列化链。
 nationwide-group-oss/cryptoptic
基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。
 githubsecuritylab/seclab-taskflow-agent
支持MCP的多智能体框架,用于声明式YAML驱动的智能体工作流,结合CodeQL集成,应用于AI辅助代码审计、漏洞分类和安全研究。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 sonarsource/sonarqube
代码质量与静态分析平台,具备质量门禁、多语言扫描以及以安全为核心的规则,可在CI/CD工作流中检测漏洞和可维护性问题。
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 microsoft/applicationinspector
一款源代码分析器,旨在快速通过静态分析并结合基于JSON的规则引擎,突出显示感兴趣的特征及其他特性,以回答'代码中有什么?'这一问题。非常适合在使用前扫描组件或检测特性级别的变化。
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
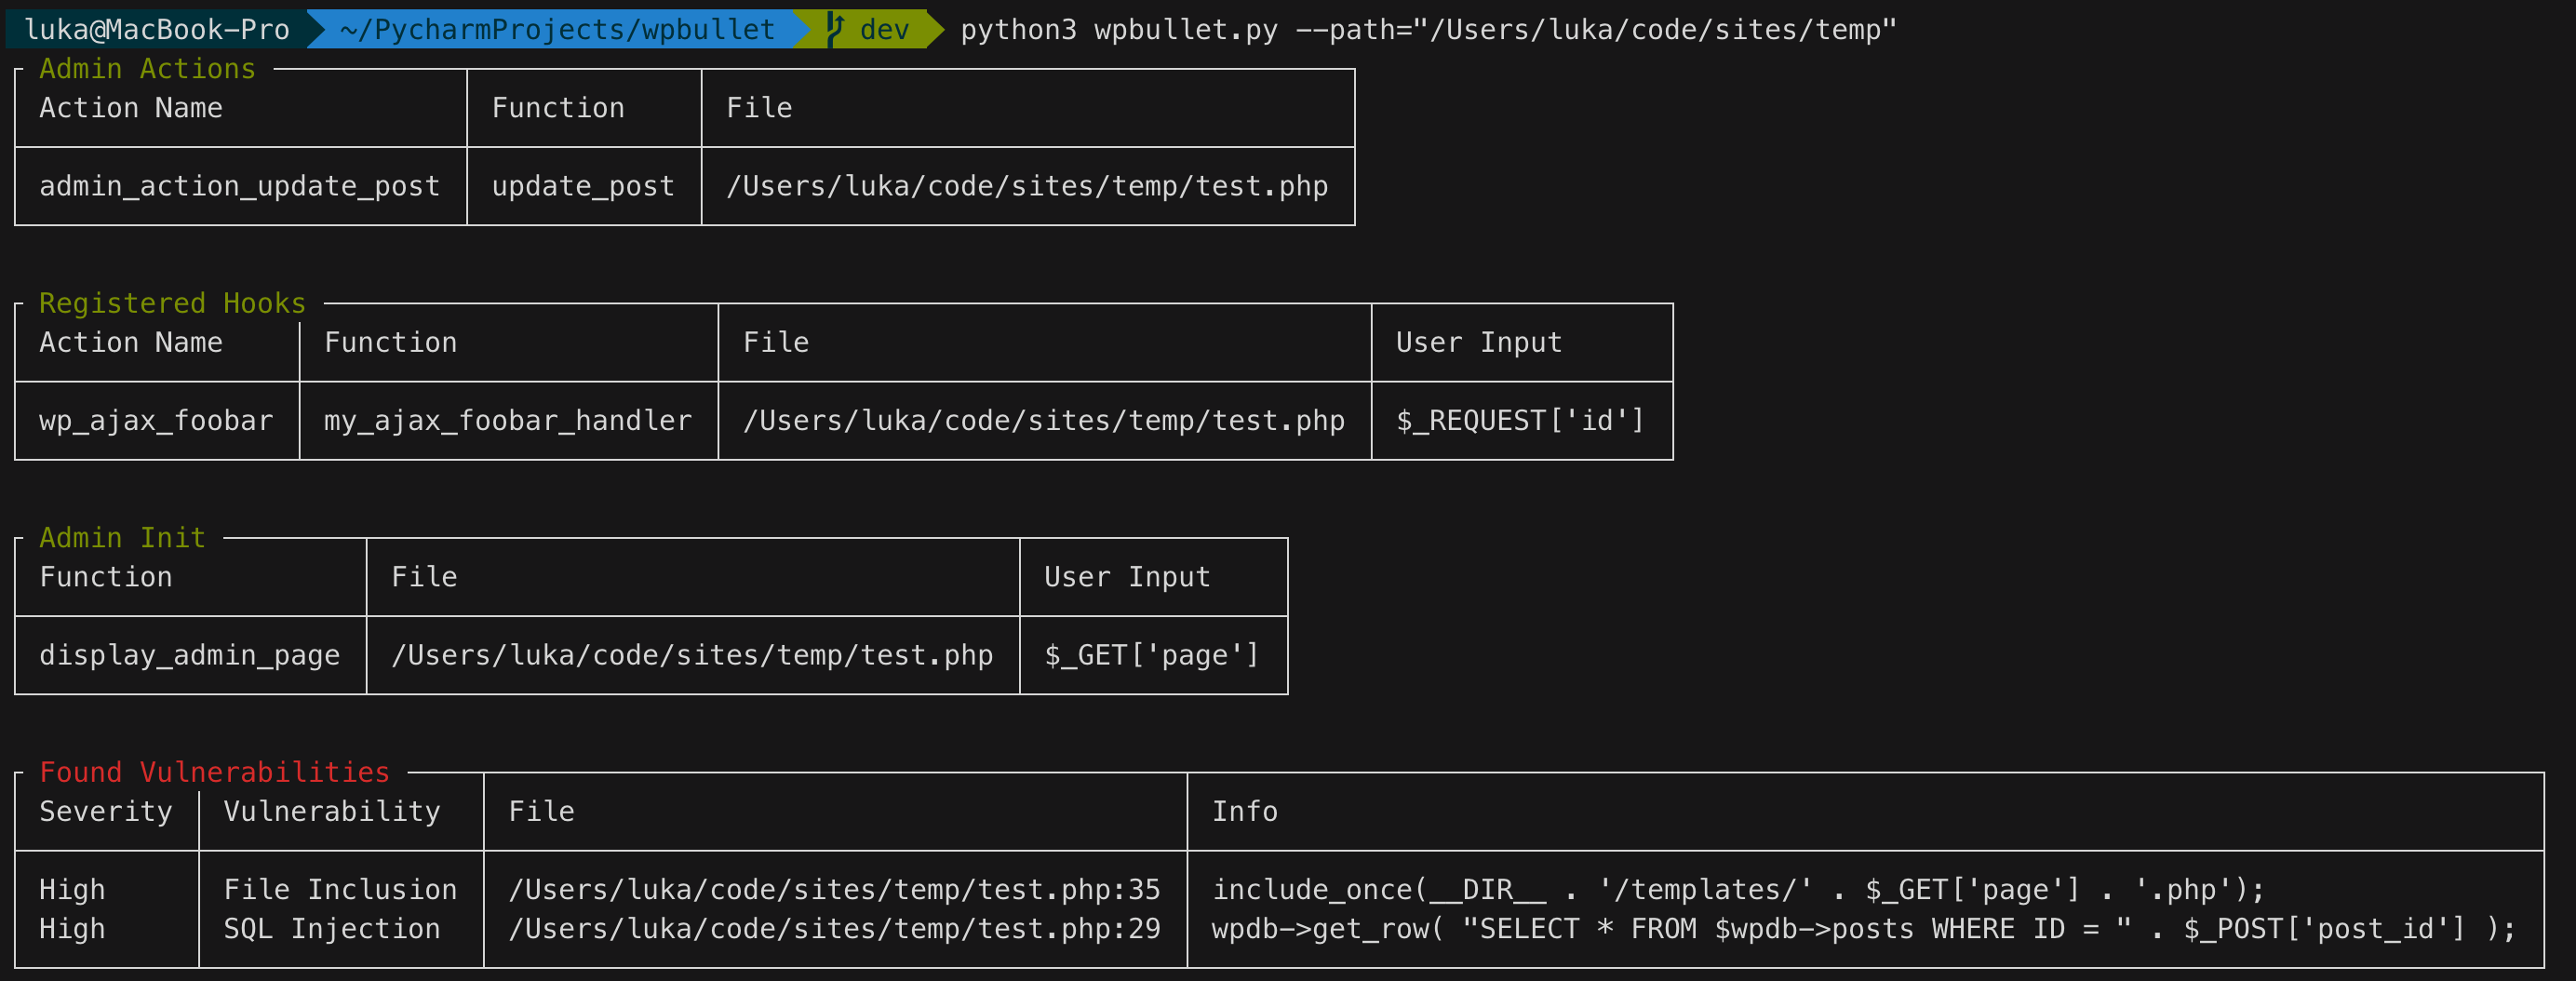 webarx-security/wpbullet
面向WordPress(及PHP)的静态代码分析
 david-a-wheeler/flawfinder
一个用于在 C/C++ 源代码中发现漏洞的静态分析工具
 niffyhunt/codeguard-copilot
AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
 stackrox/kube-linter
KubeLinter 是一款静态分析工具,可检查 Kubernetes YAML 文件和 Helm charts,以确保其中描述的应用遵循最佳实践。
 splx-ai/agentic-radar
用于你的 LLM 智能体工作流的安全扫描器
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…