

security-harness
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
static-analysisvulnerability-scannersstatic-code-analysis+9
41
dmdhrumilmistry/security-harness面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 pycqa/bandit
Bandit 是一款用于发现 Python 代码中常见安全问题的工具。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
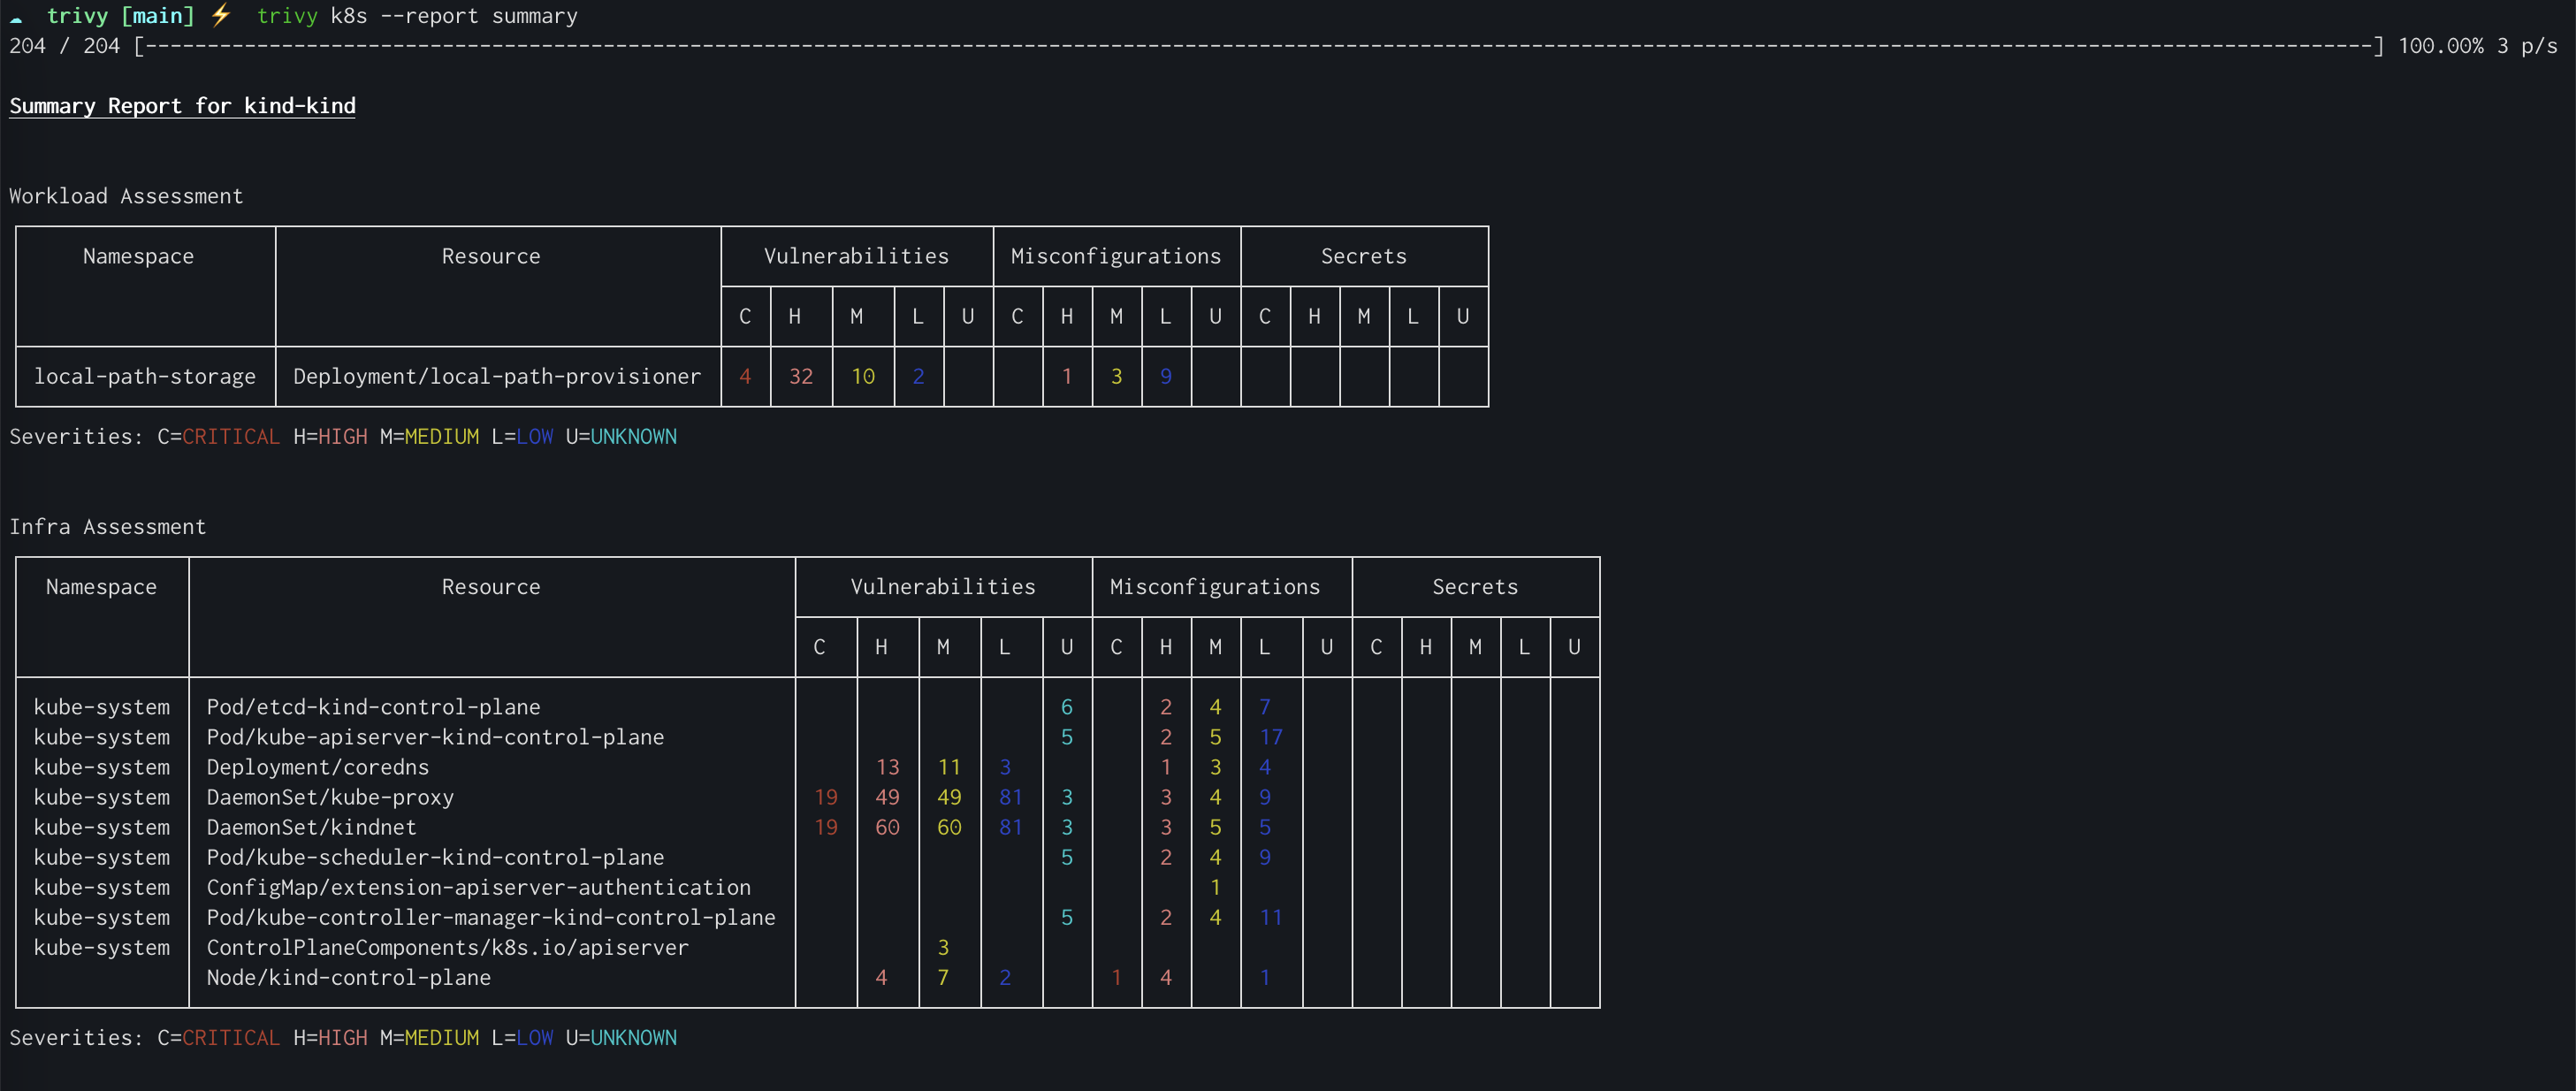 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
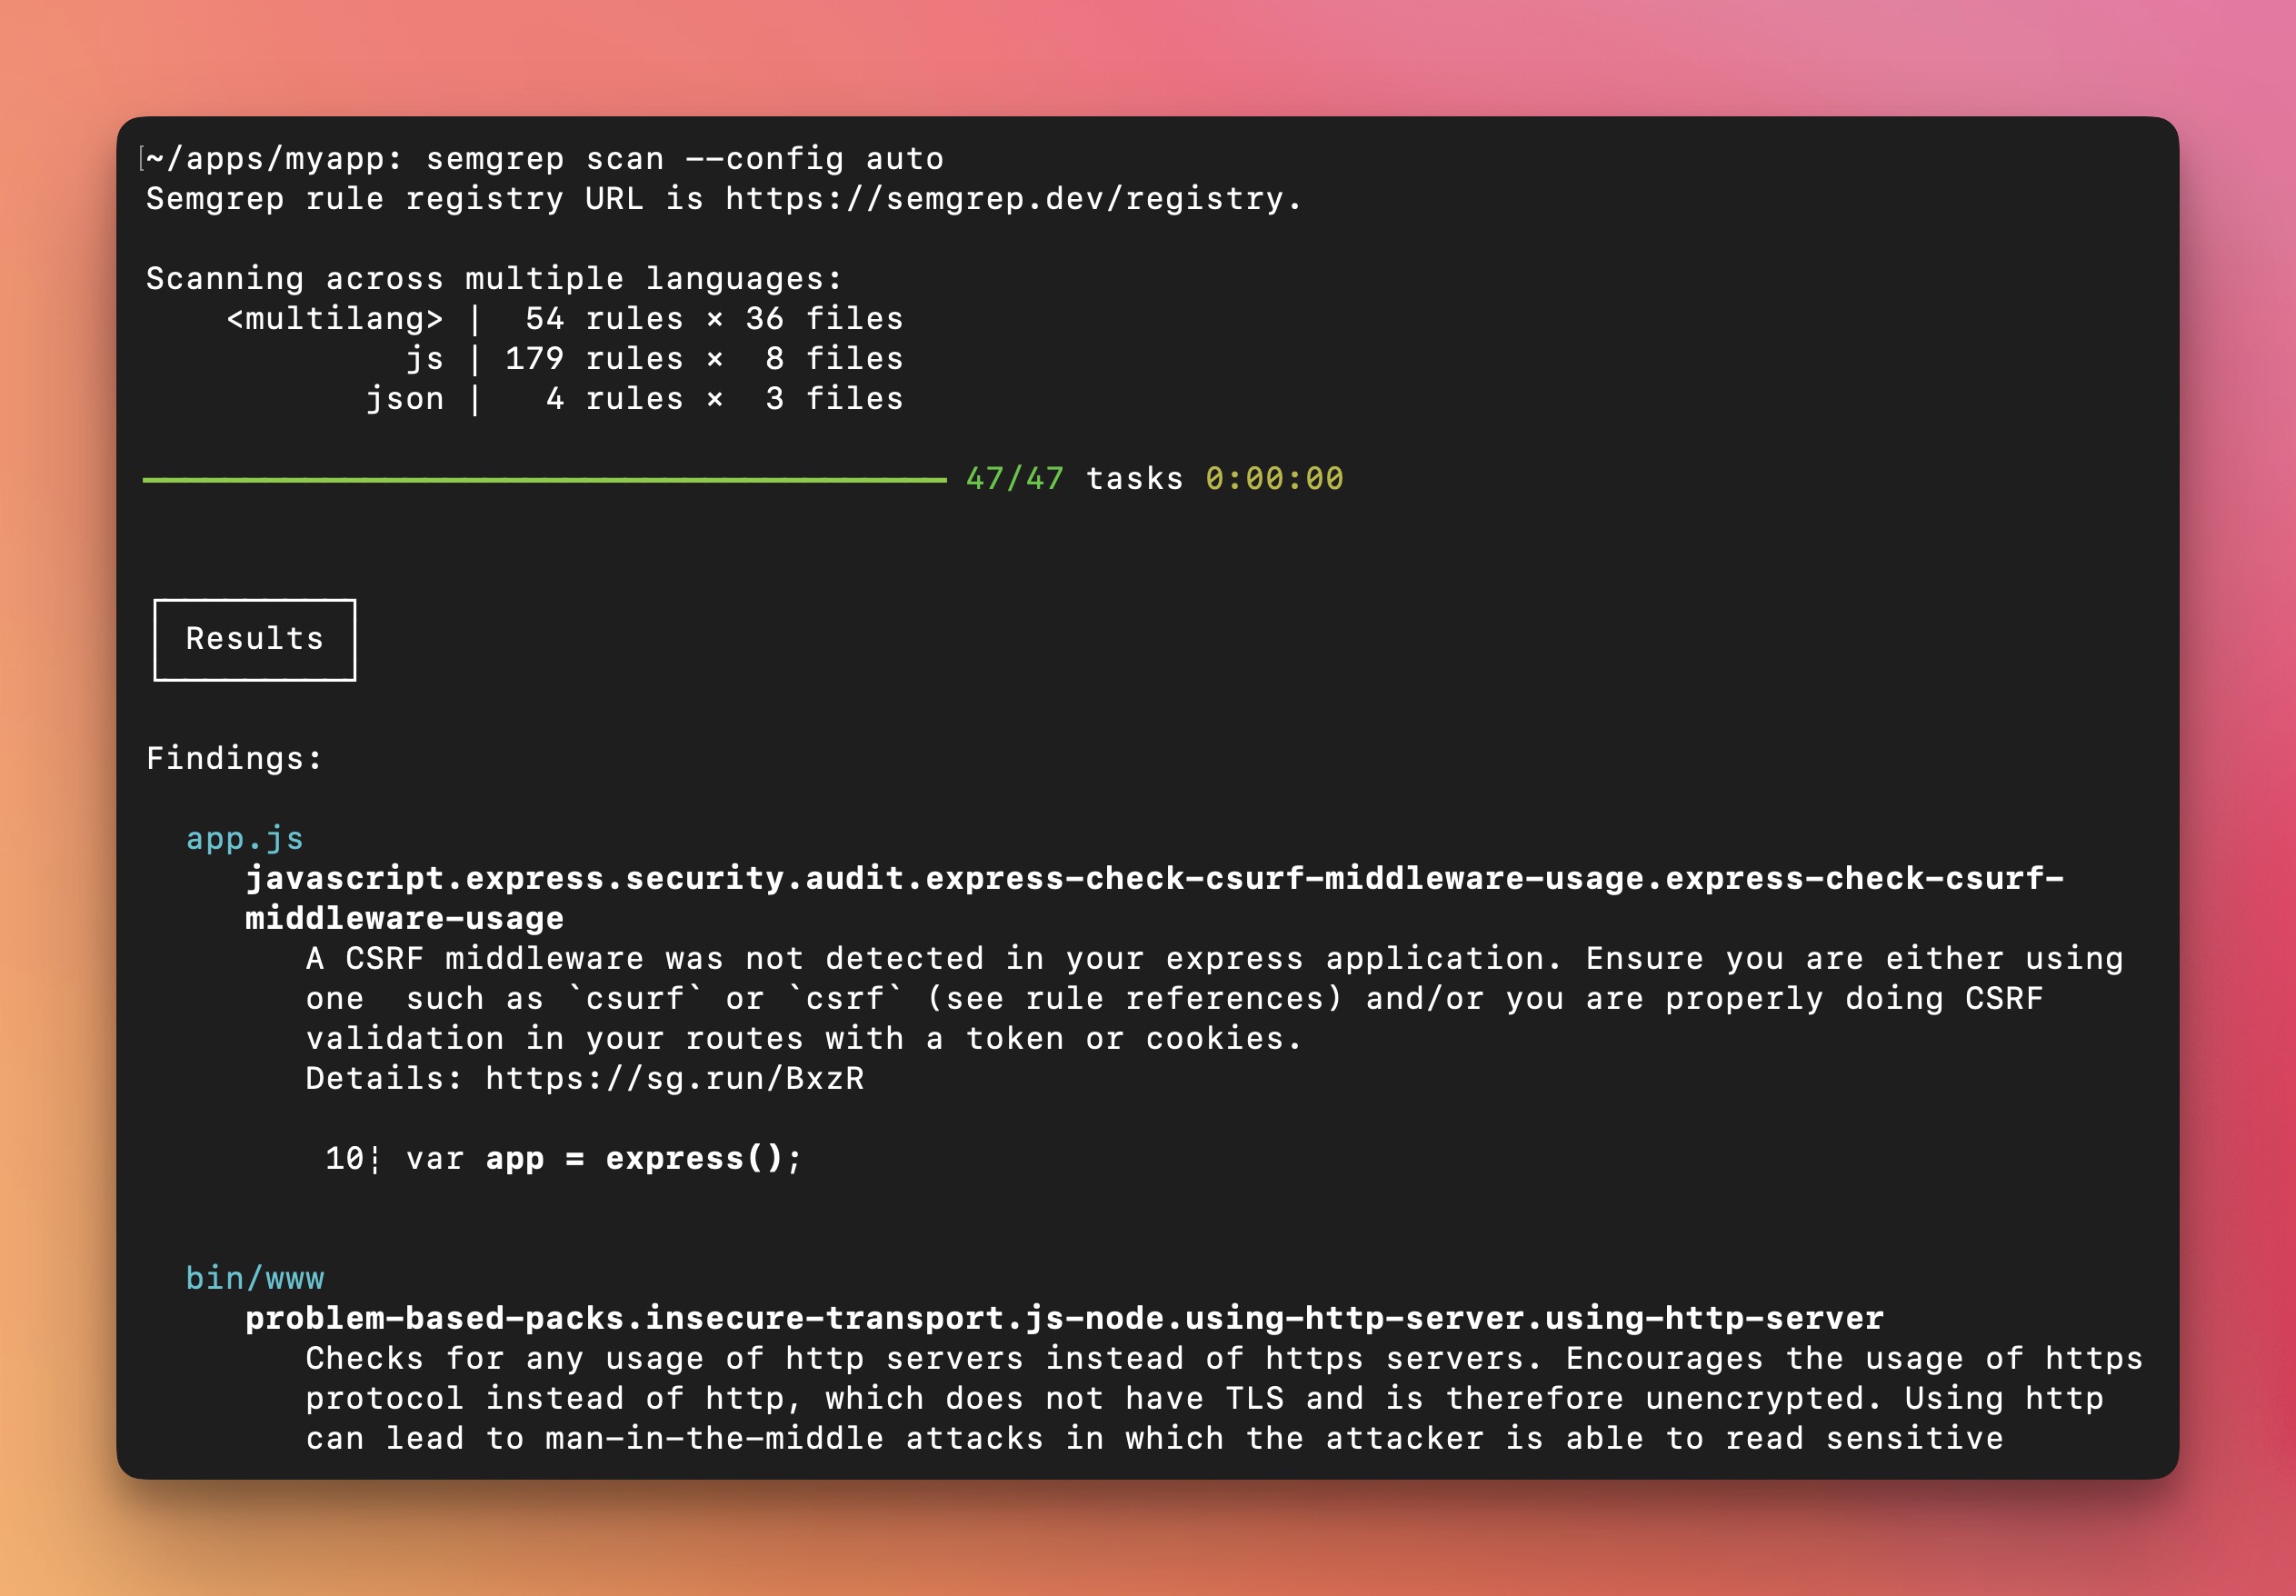 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
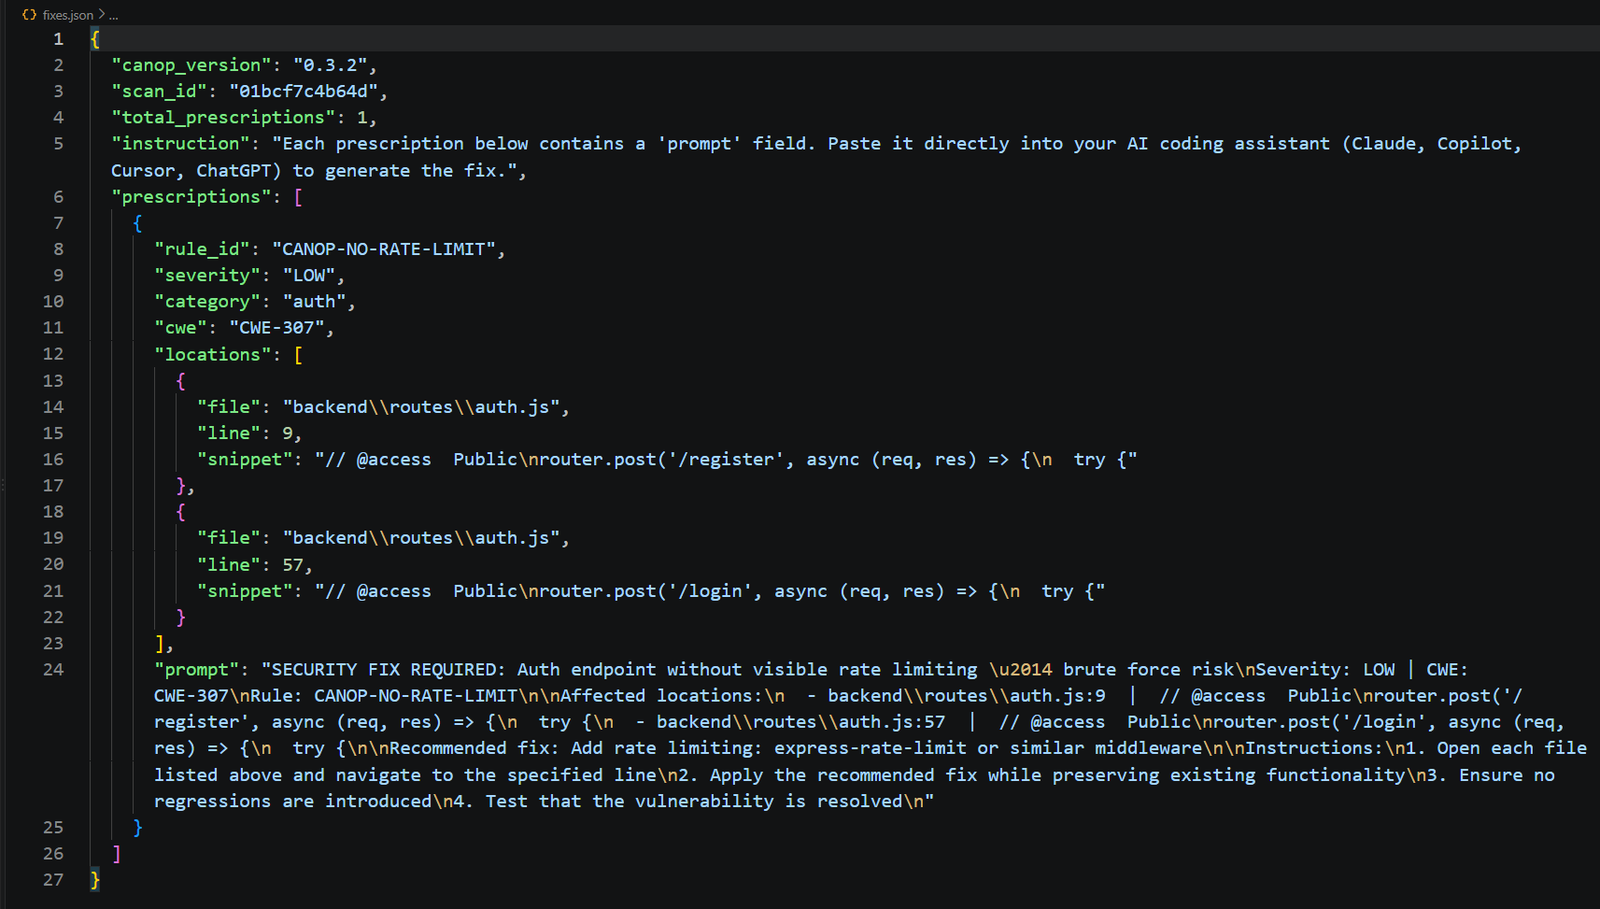 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
 ajinabraham/njsscan
面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
 coffeeandsecurity/dakshscra
框架感知的静态代码分析工具,用于自动化源代码审查,支持平台特定规则、污点分析、工作量估算和抑制基线。
 bearer/bearer
代码安全扫描工具(SAST),用于发现、筛选并优先处理安全与隐私风险。
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
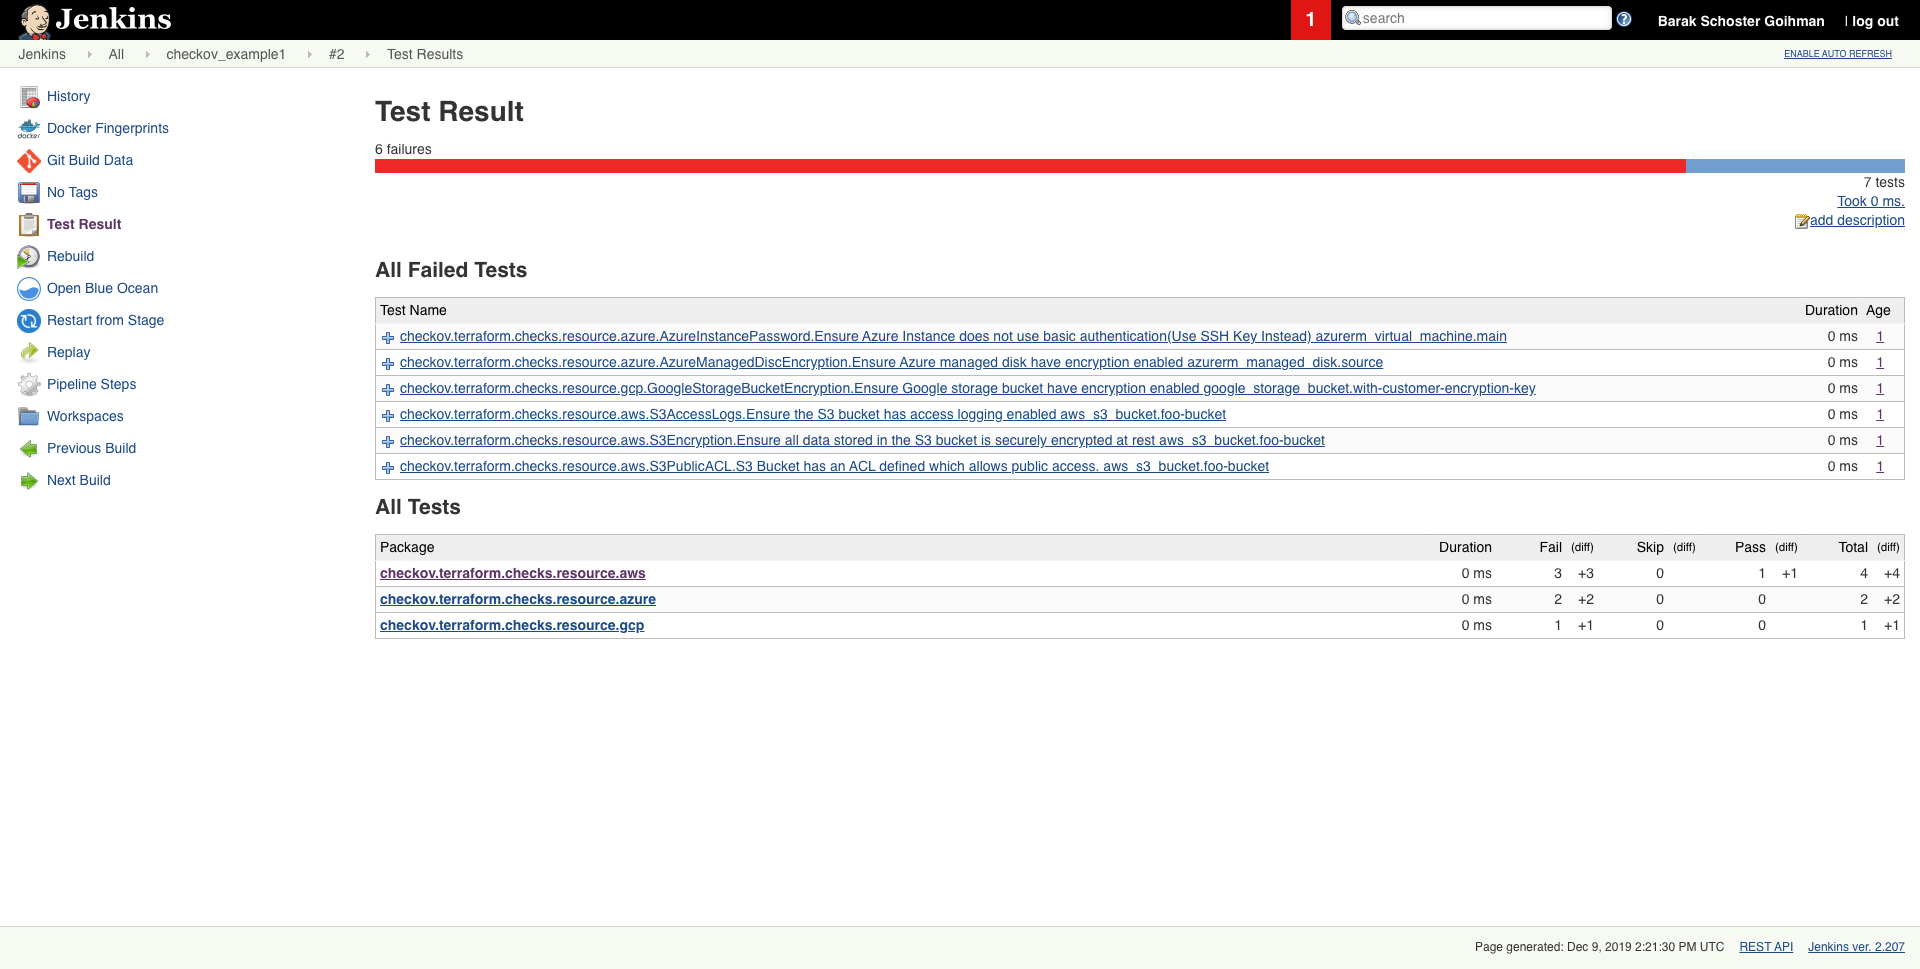 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 semgrep/semgrep-rules
用于跨多种语言检测安全漏洞、危险代码模式和配置问题的静态分析规则包;可集成到 CI/CD 扫描工作流中。