

HimitsuShell
 himitsushell/himitsushell
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
defensive-toolsembedded-systems-securitystatic-analysis+6
70
himitsushell/himitsushellshell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
 konloch/bytecode-viewer
一个 Java 8+ Jar 和 Android APK 逆向工程套件(反编译、编辑、调试等功能)
 skylot/jadx
命令行和GUI工具,用于将Android Dex和APK文件反编译为可读的Java源代码,支持资源解码、反混淆和Smali调试功能。
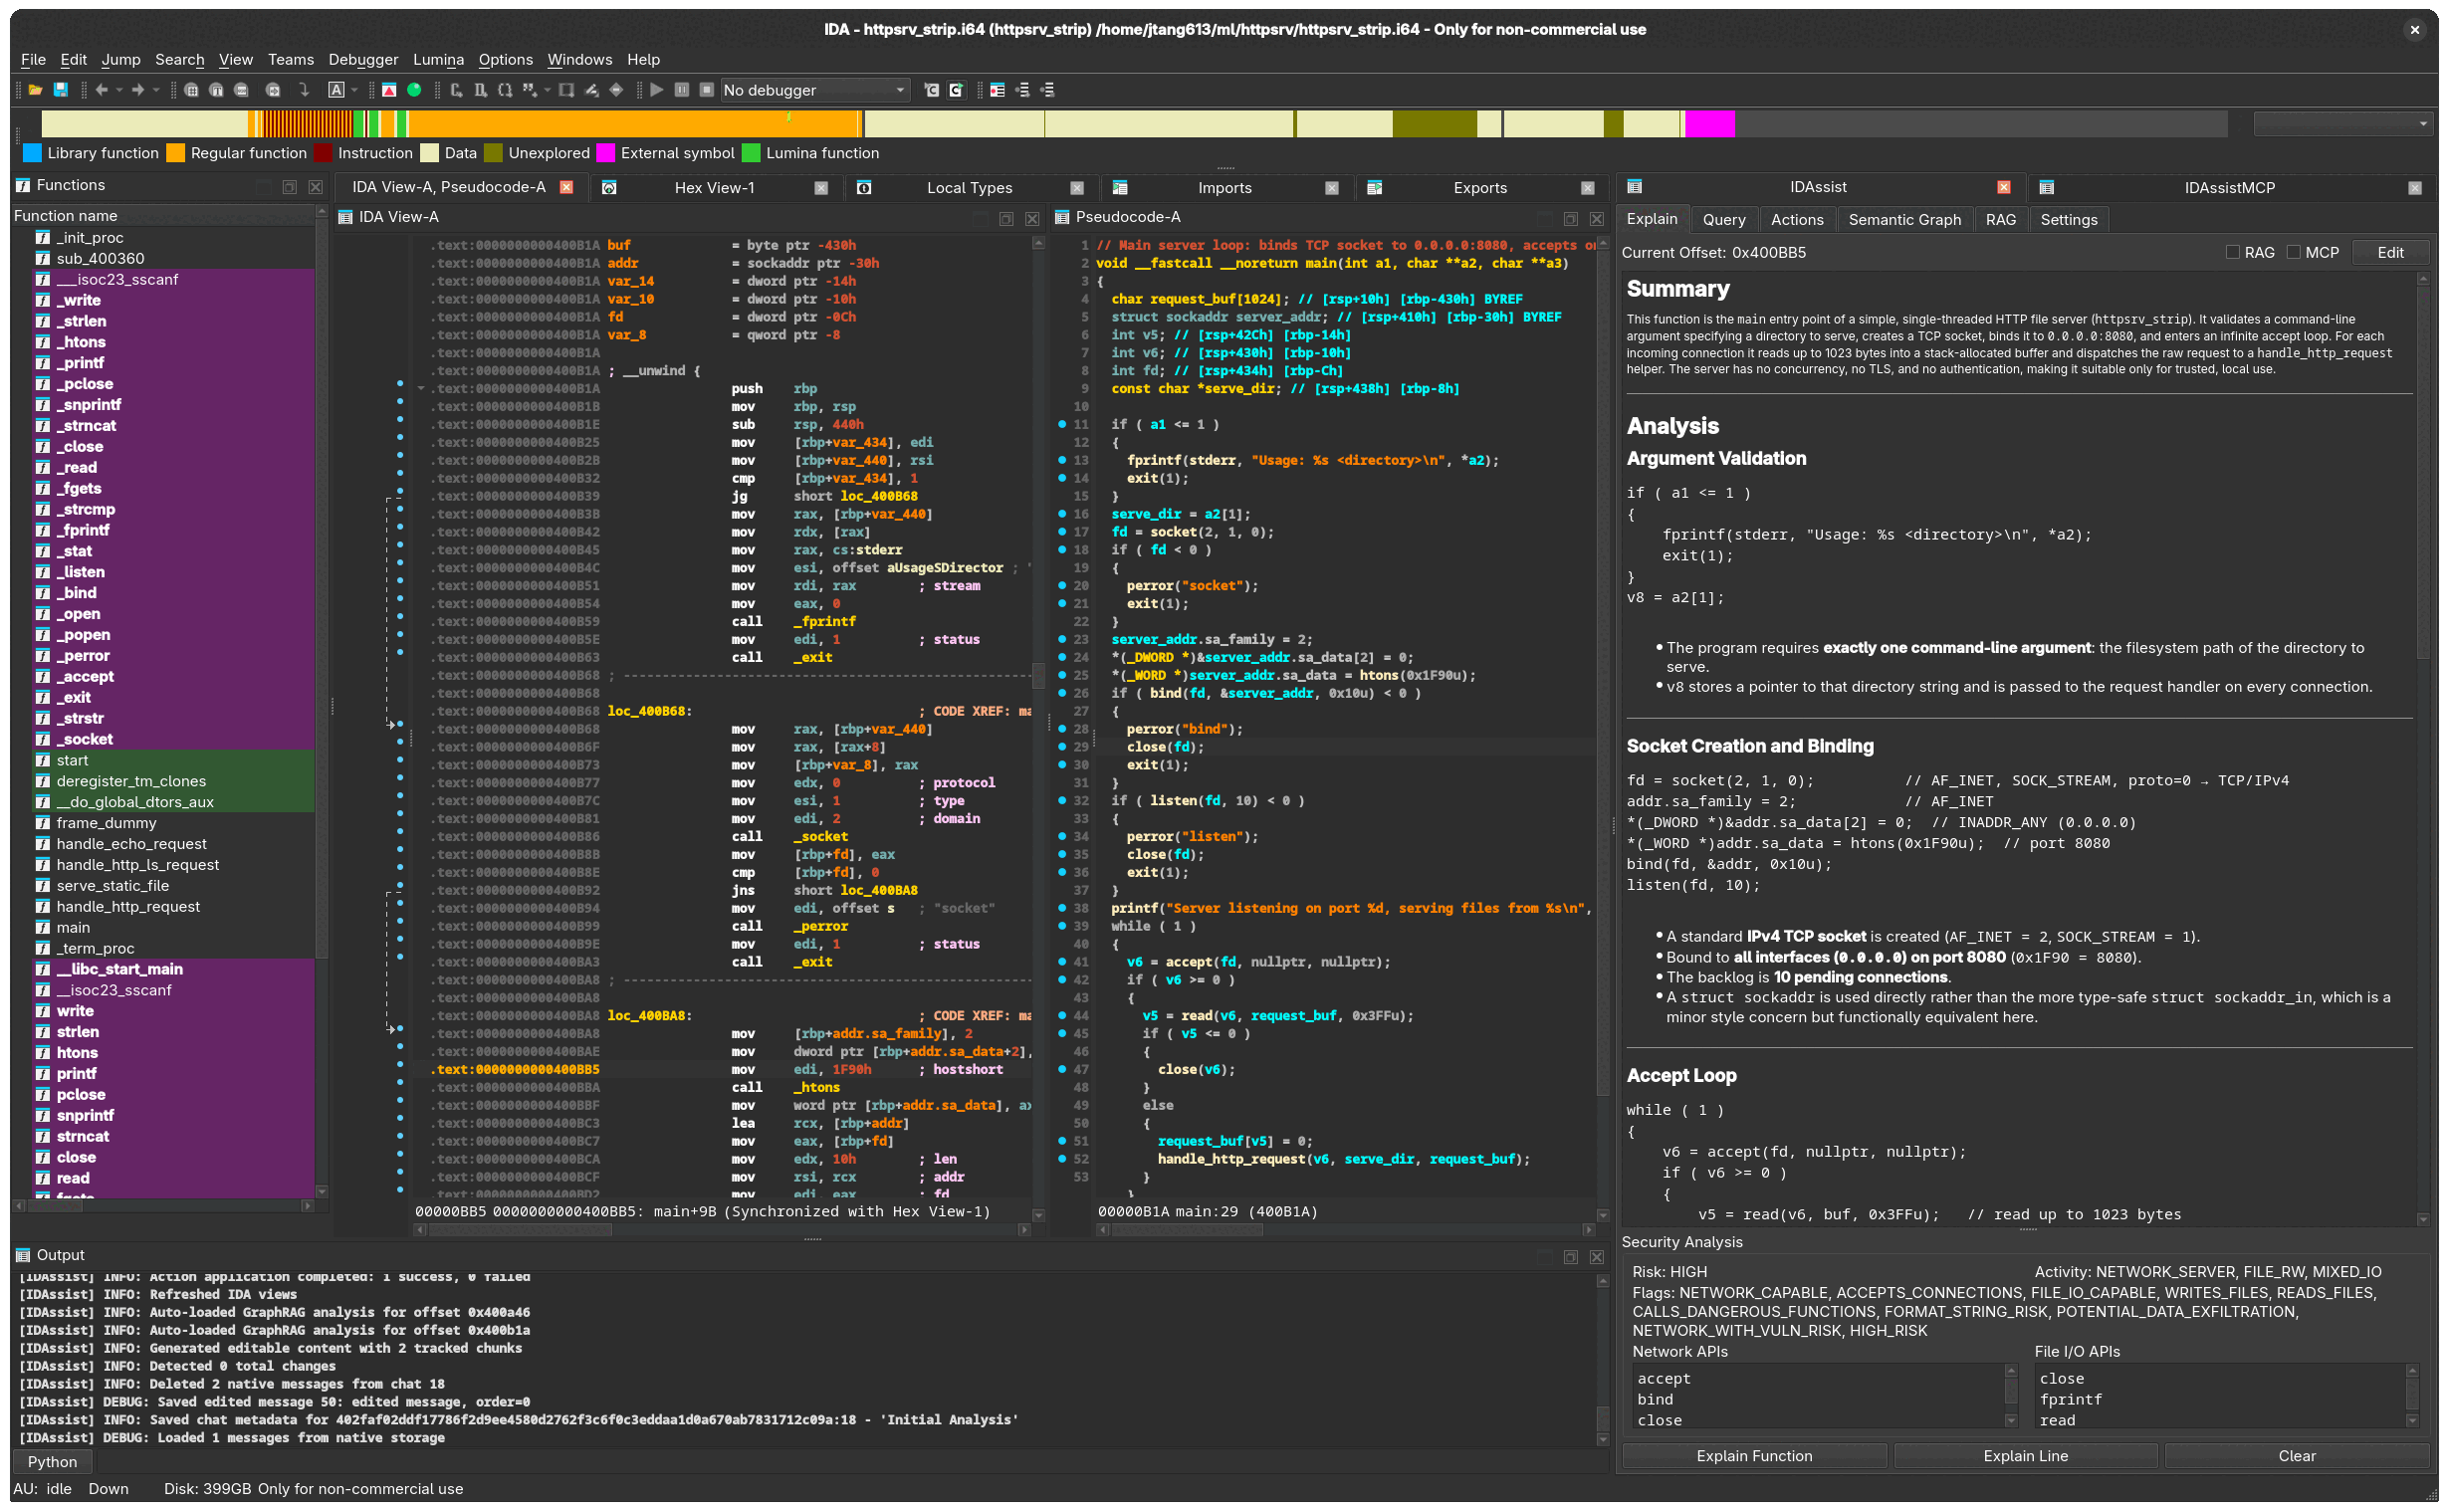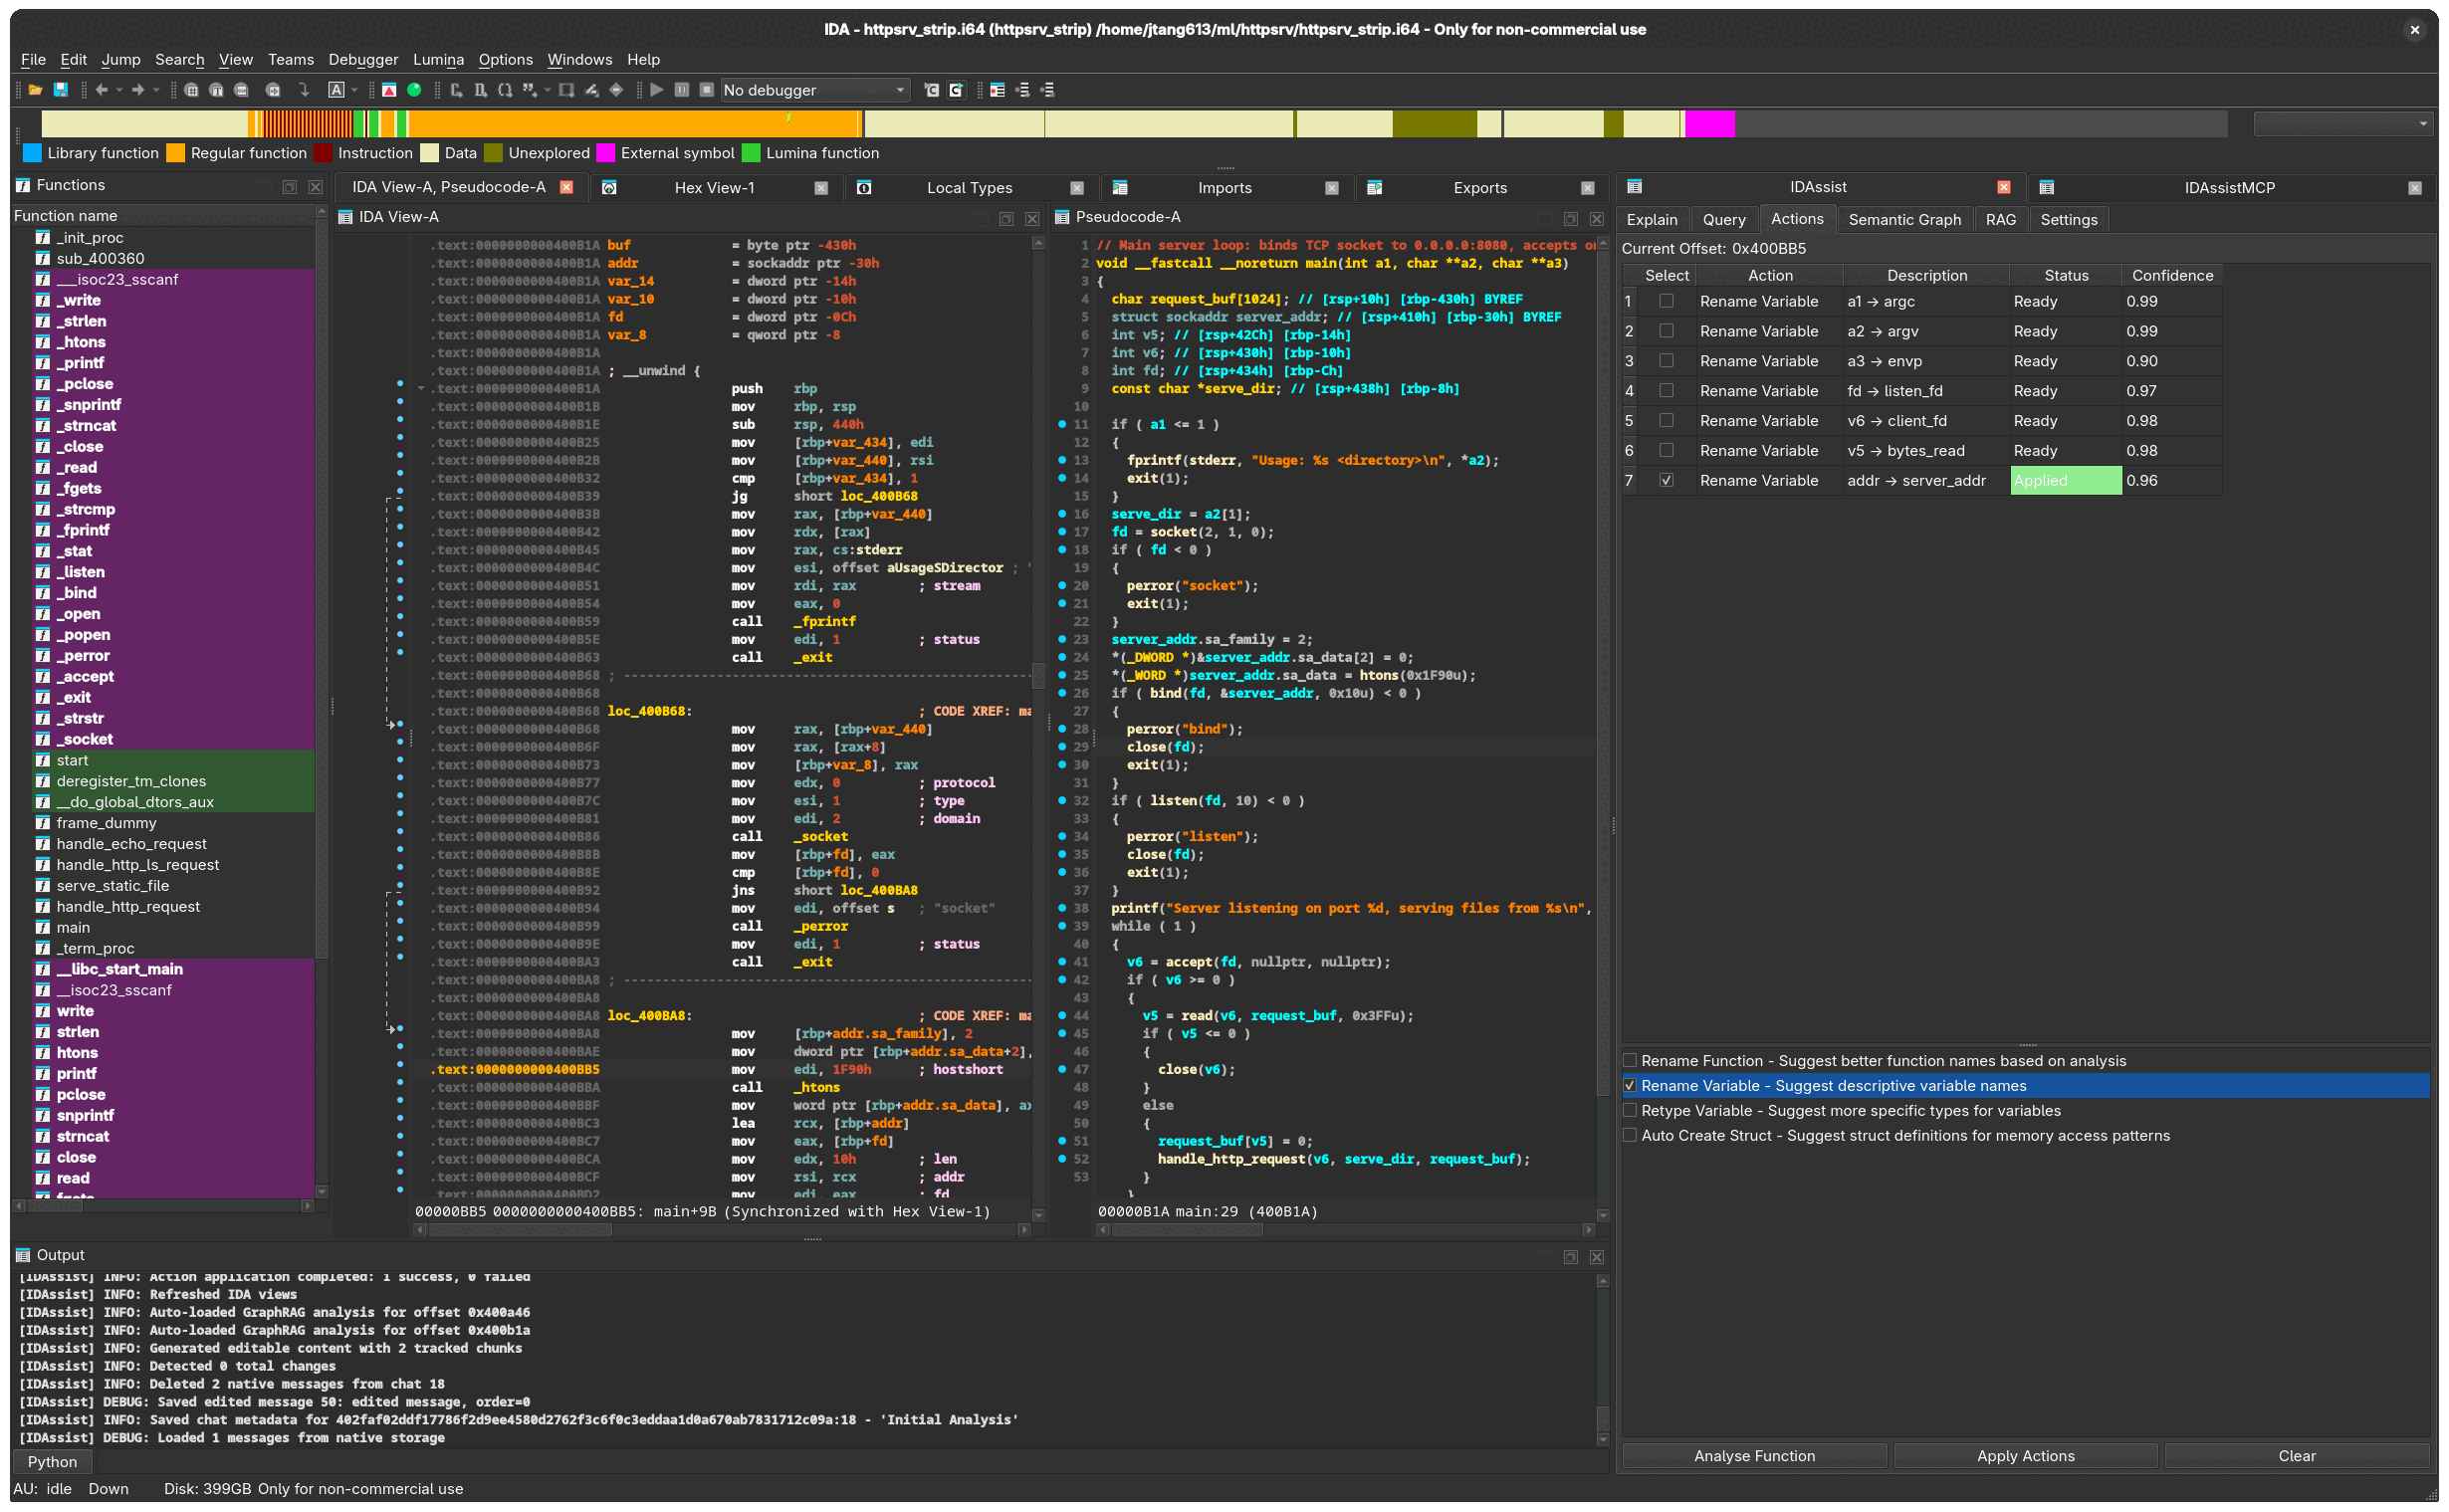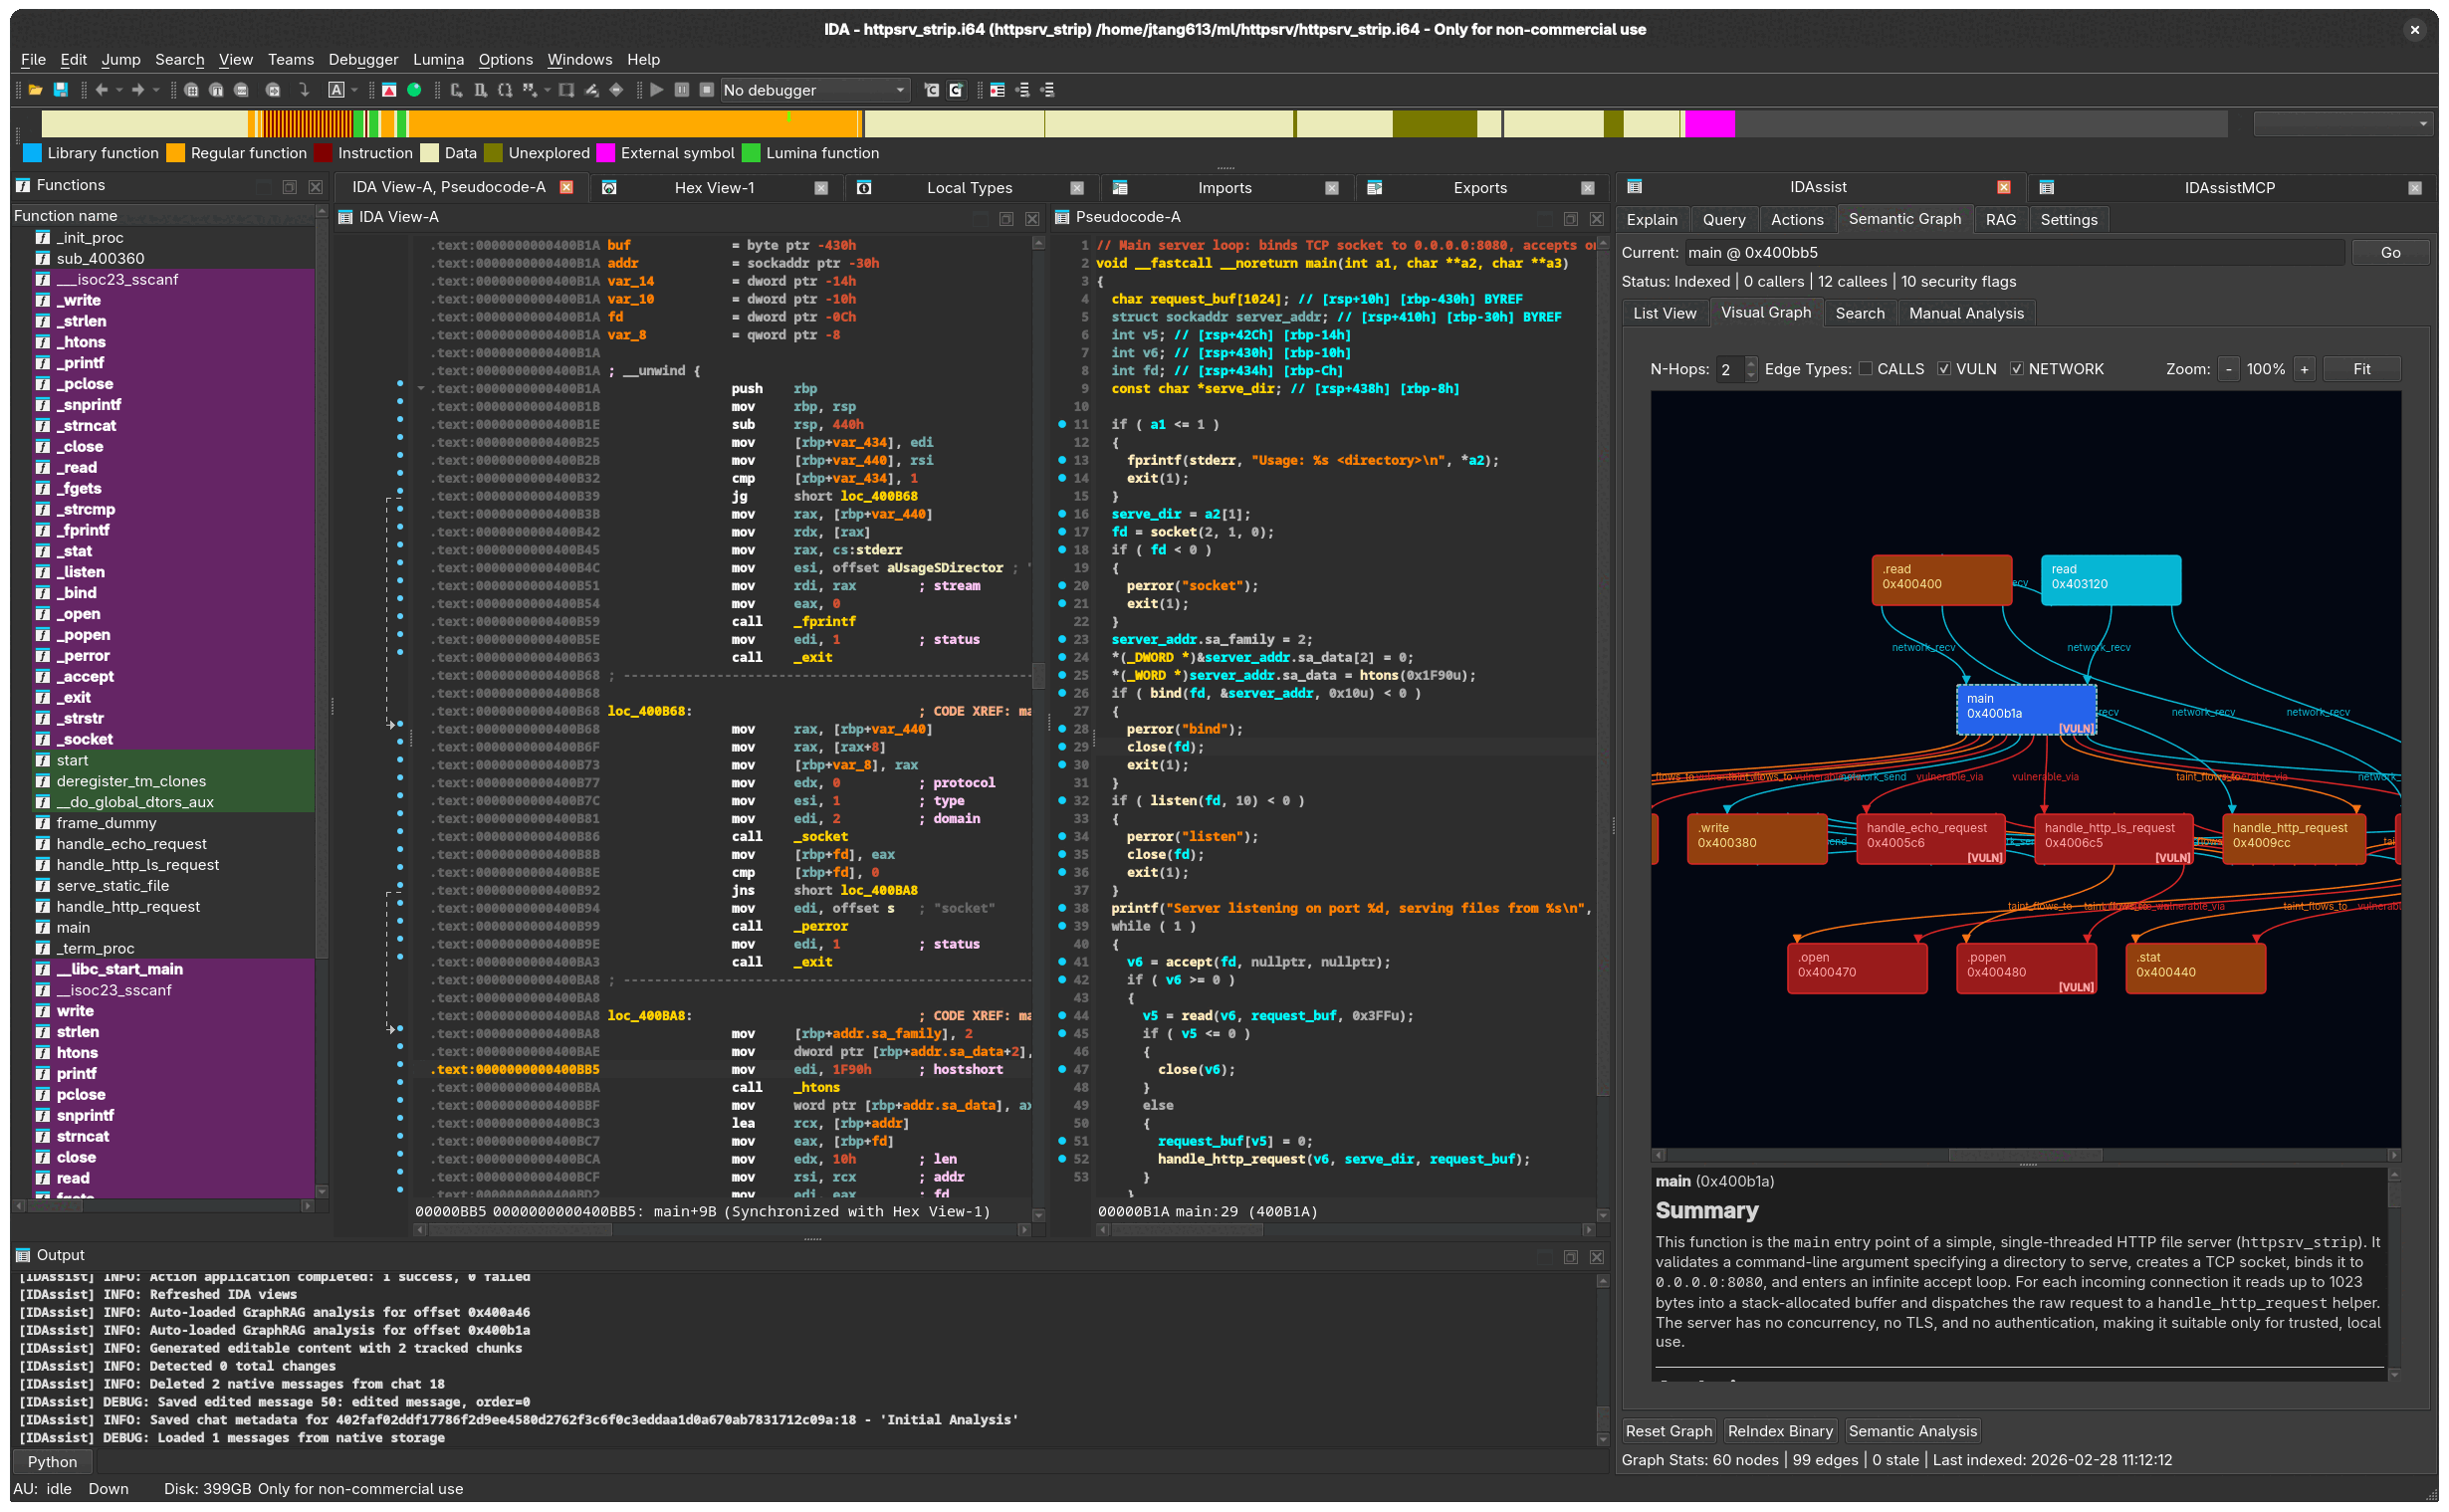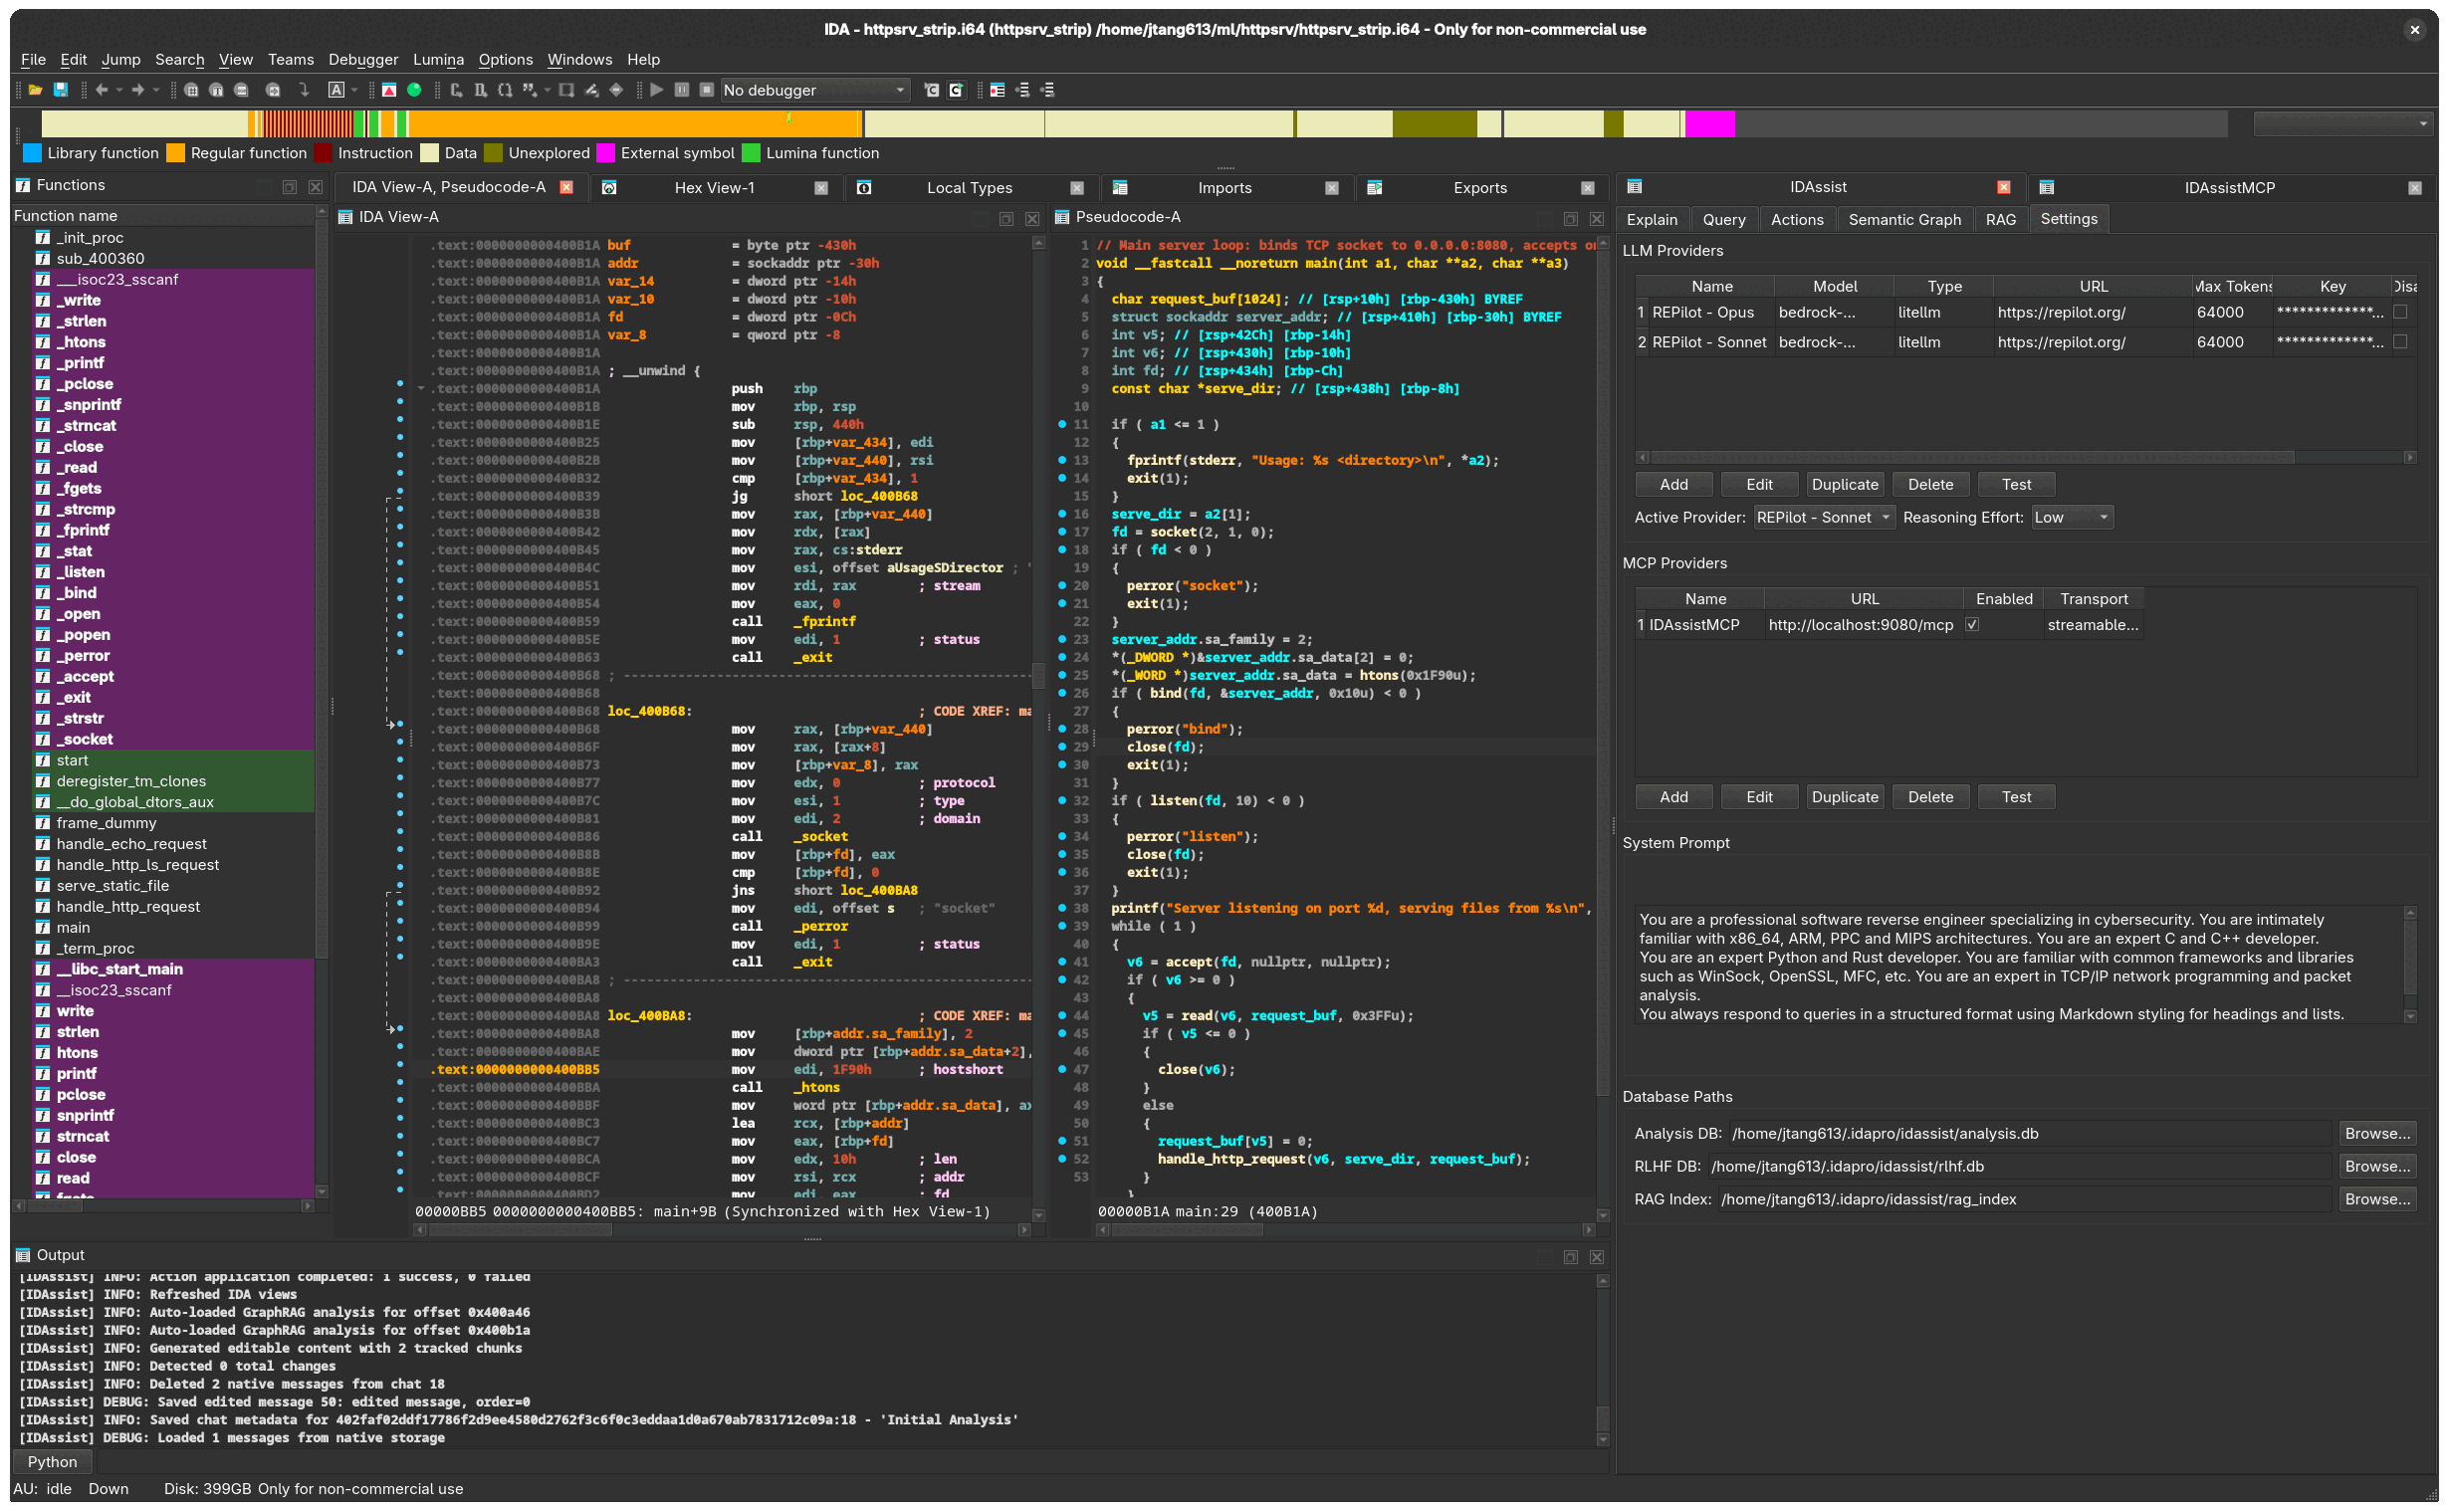
 0sec-labs/0
多玩家 AI 进攻性安全操作系统——开放、自我改进、可扩展。发现、验证并修复漏洞。
 9pings/fad-checker
无构建依赖审计器,可离线扫描 10 个生态系统,报告按 CISA KEV 和 EPSS 优先排序的 CVE、EOL 软件包、许可证、已提交的密钥以及二进制文件,并支持 SBOM 和 SARIF 导出。
 nightwatchcybersecurity/truegaze
针对Android/iOS应用的静态分析工具,专注于源代码之外的安全问题
 cure53/dompurify
DOMPurify —— 一个仅基于 DOM、超快、高容错的 XSS 过滤器,适用于 HTML、MathML 和 SVG。DOMPurify 默认安全,但提供大量可配置项和钩子。演示:
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 mongodb/kingfisher
检测密钥 + 实时验证。映射影响范围。快速撤销。使用 CLI 或嵌入 Rust 和 Python。
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
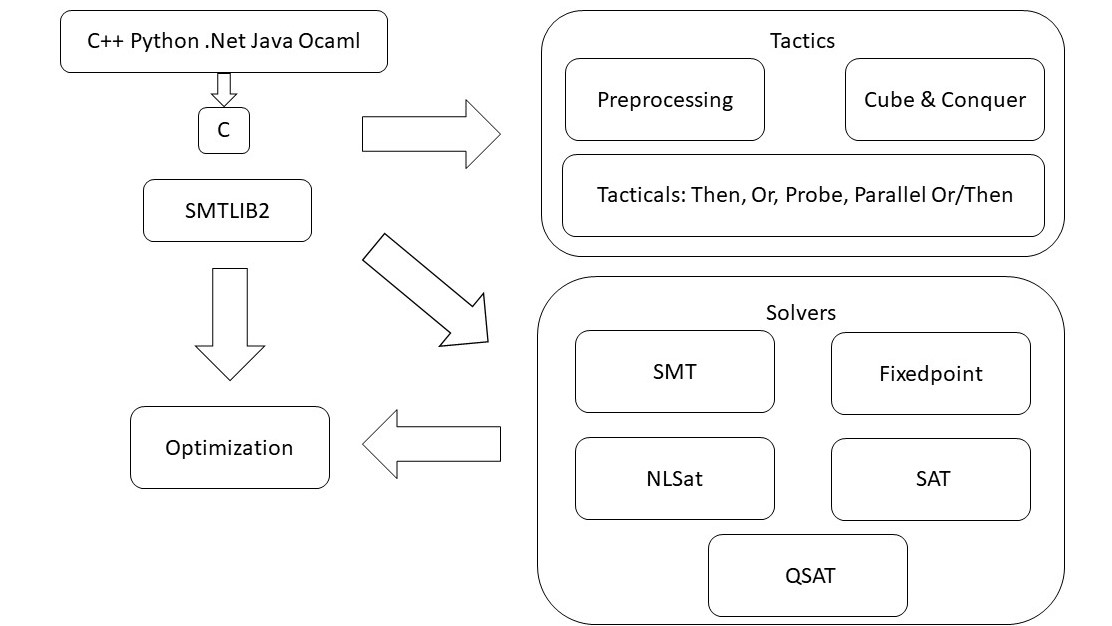 z3prover/z3
高性能SMT求解器,用于自动定理证明、约束求解和程序验证。支持多种理论和语言绑定,用于形式化分析。
 amd2g2zz/kunglao-agent
逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱