

FinalRecon
 thewhiteh4t/finalrecon
自动化的Web侦察工具,在一个模块化框架中提供标头分析、DNS枚举、子域名发现、目录扫描、SSL检查和端口扫描。
osintreconnaissanceport-scanning+7
thewhiteh4t/finalrecon自动化的Web侦察工具,在一个模块化框架中提供标头分析、DNS枚举、子域名发现、目录扫描、SSL检查和端口扫描。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 dirsoooo/recon
Recon 是一个脚本,用于对目标执行全面侦察,使用主要工具搜索漏洞。基于 @ofjaaah 和 @Jhaddix 的方法论创建。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 nybaywatch/agrusscanner
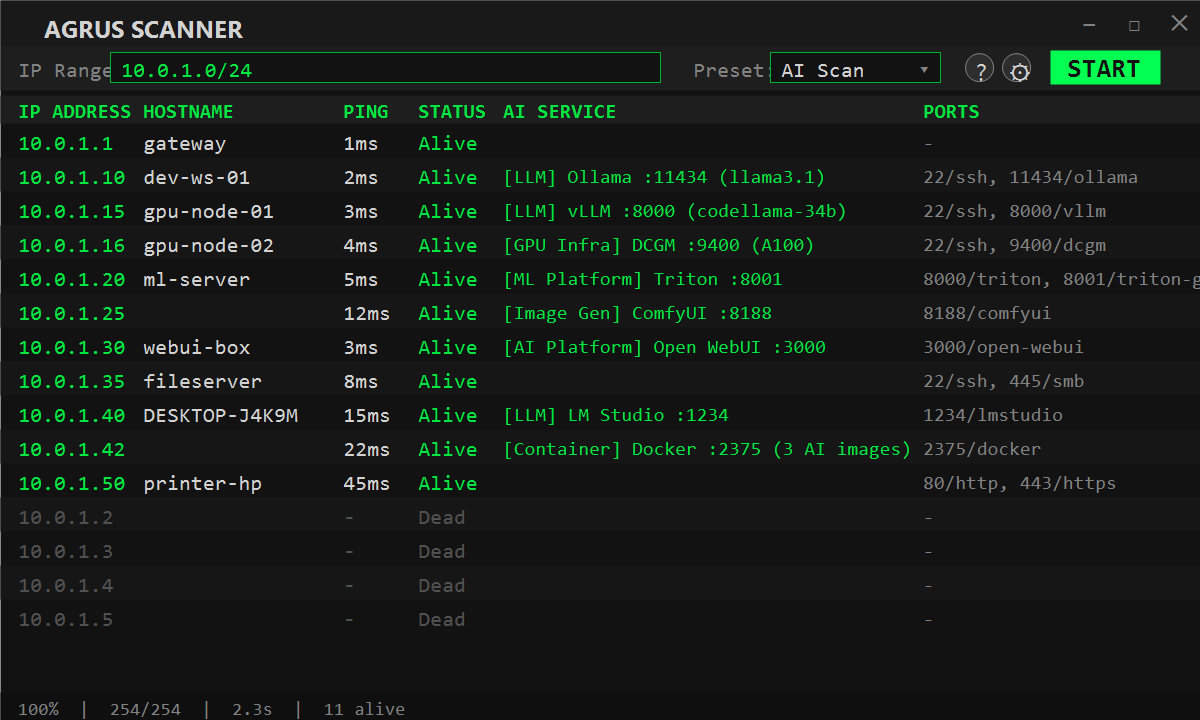
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 csploit/android
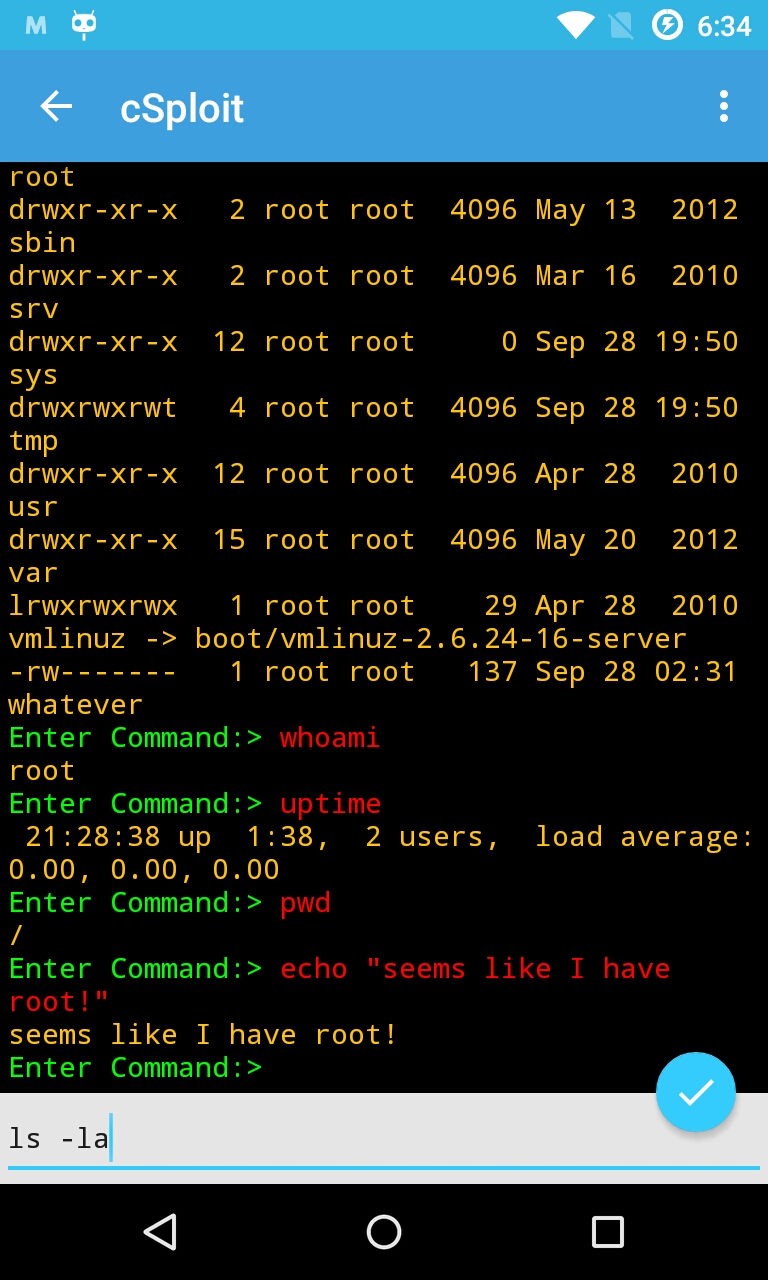
cSploit - Android 上最完整、最先进的 IT 安全专业工具包。

 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 dozermx/argus
多阶段侦察与攻击面扫描器,将域名、IP、ASN、云资产和CVE映射到知识图谱中,并配备CVSS评分与合规性映射。
 robertdavidgraham/masscan
TCP端口扫描器,异步发送SYN数据包,可在5分钟内扫描整个互联网。
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
系统漏洞检查清单与网络安全加固项目,涵盖侦察、vsFTPd 后门分析(CVE-2011-2523)以及使用 IPTables 的主动传输层缓解措施。

 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
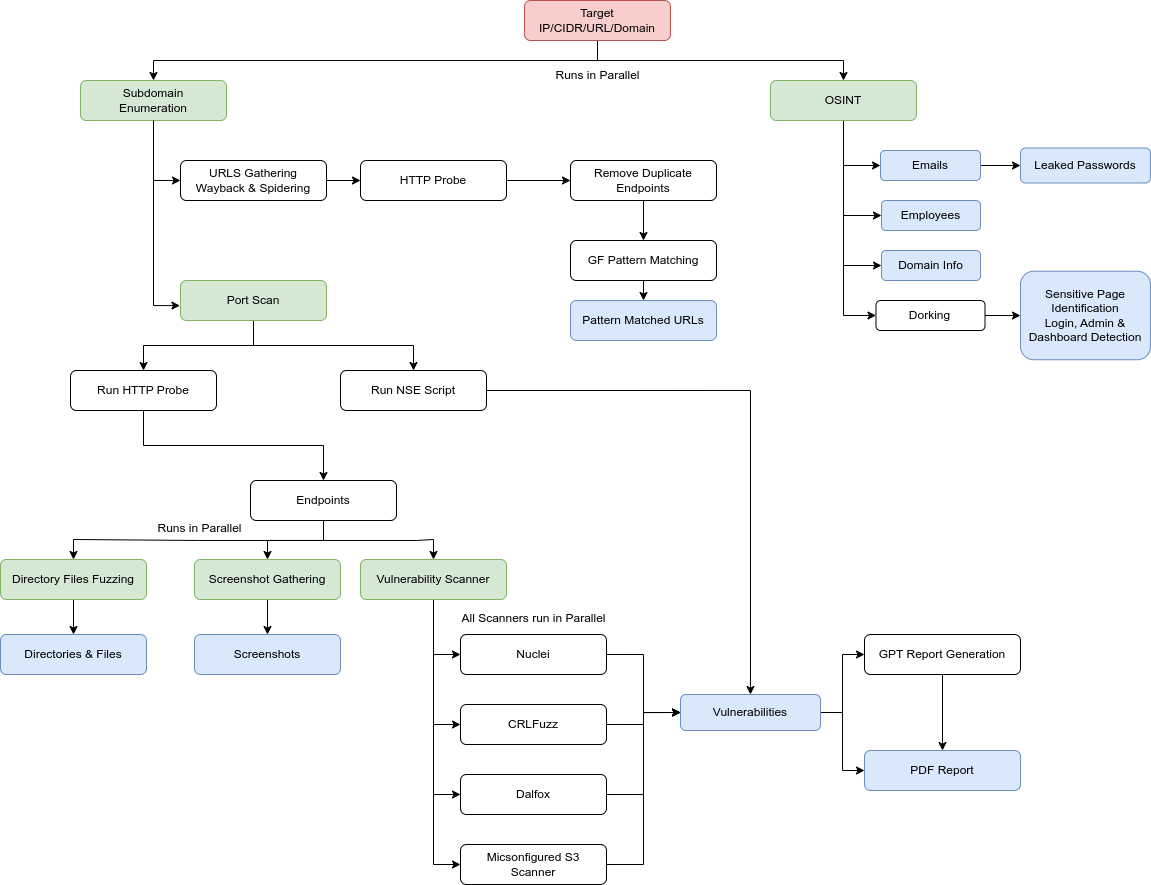 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
 yashas-13/pentx-vapt-skill
开源AI驱动的5阶段VAPT渗透测试代理——侦察/扫描/漏洞/利用/报告,附带PoC