
irgc-whatsapp-phishkit
 narimangharib/irgc-whatsapp-phishkit
针对国家支持型WhatsApp钓鱼基础设施的分析,涉及实时二维码劫持与设备监控
osintreconnaissancephishing+3
10
narimangharib/irgc-whatsapp-phishkit针对国家支持型WhatsApp钓鱼基础设施的分析,涉及实时二维码劫持与设备监控
 xcodeon1/ssh-killv2
SSH暴力破解工具,针对越狱iPhone设备,利用默认密码‘alpine’进行攻击,具备网络扫描、基于字典的密码破解及文件转储功能。
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): 应用程序使用Java反射访问Android系统组件,获取所有已安装应用的列表。反射访问ApplicationPackageManager和PackageManagerService,利用漏洞。
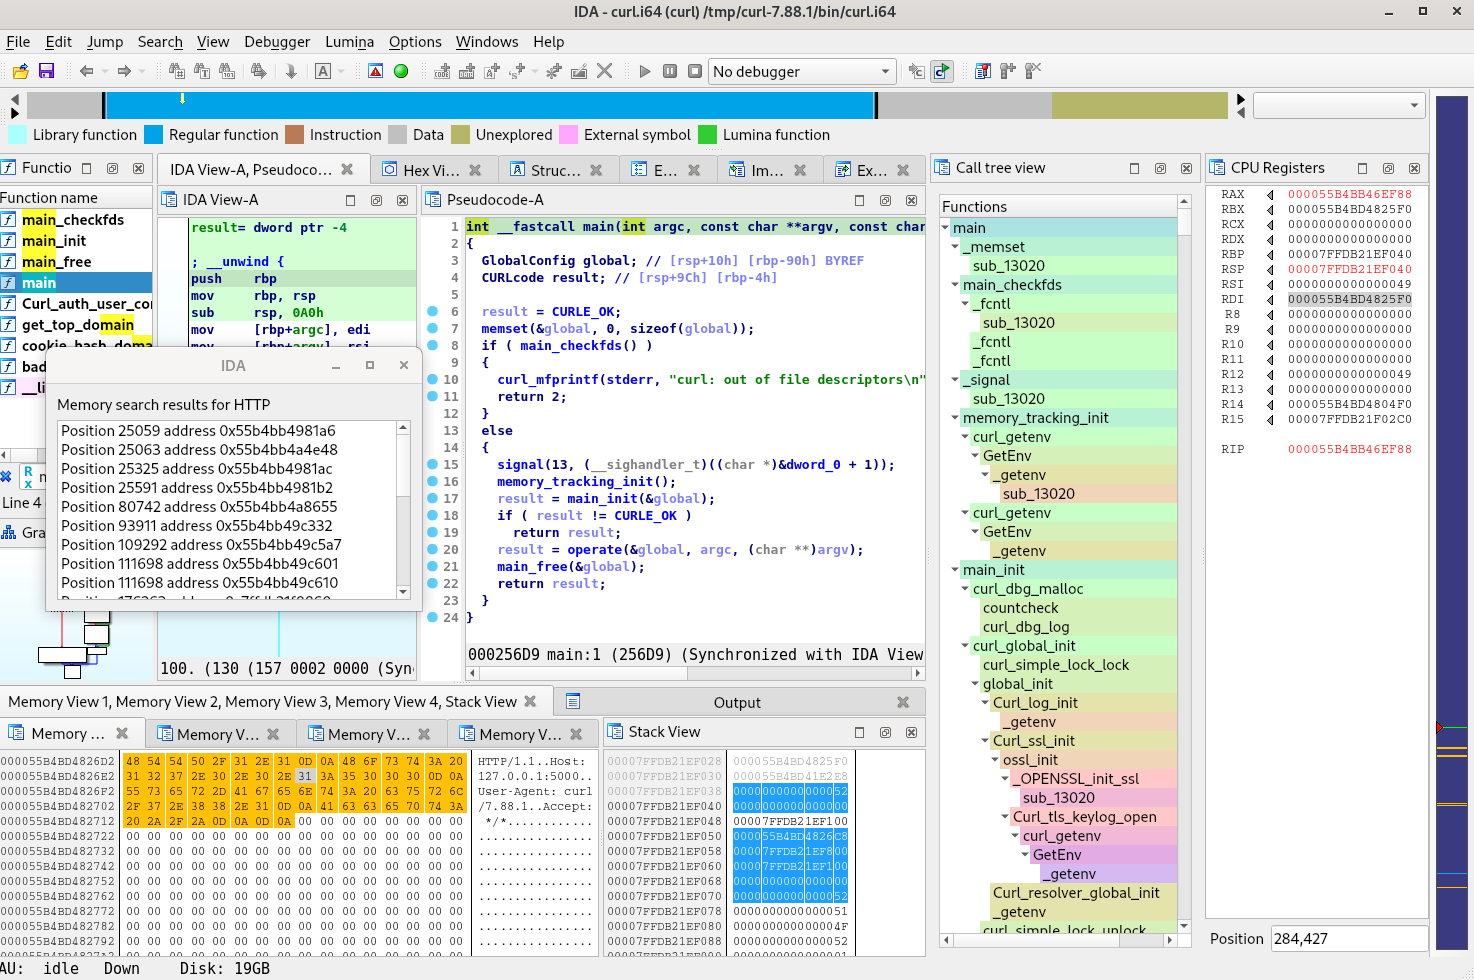 synacktiv/frinet
基于Frida的跟踪器,可更轻松地在Android、iOS、Linux、Windows及大多数相关架构上进行逆向工程。
 0xpwny/apkatshu
Apkatshu 是一款用于从 APK 文件中提取 URL、电子邮件、IP 地址以及有趣数据的工具。
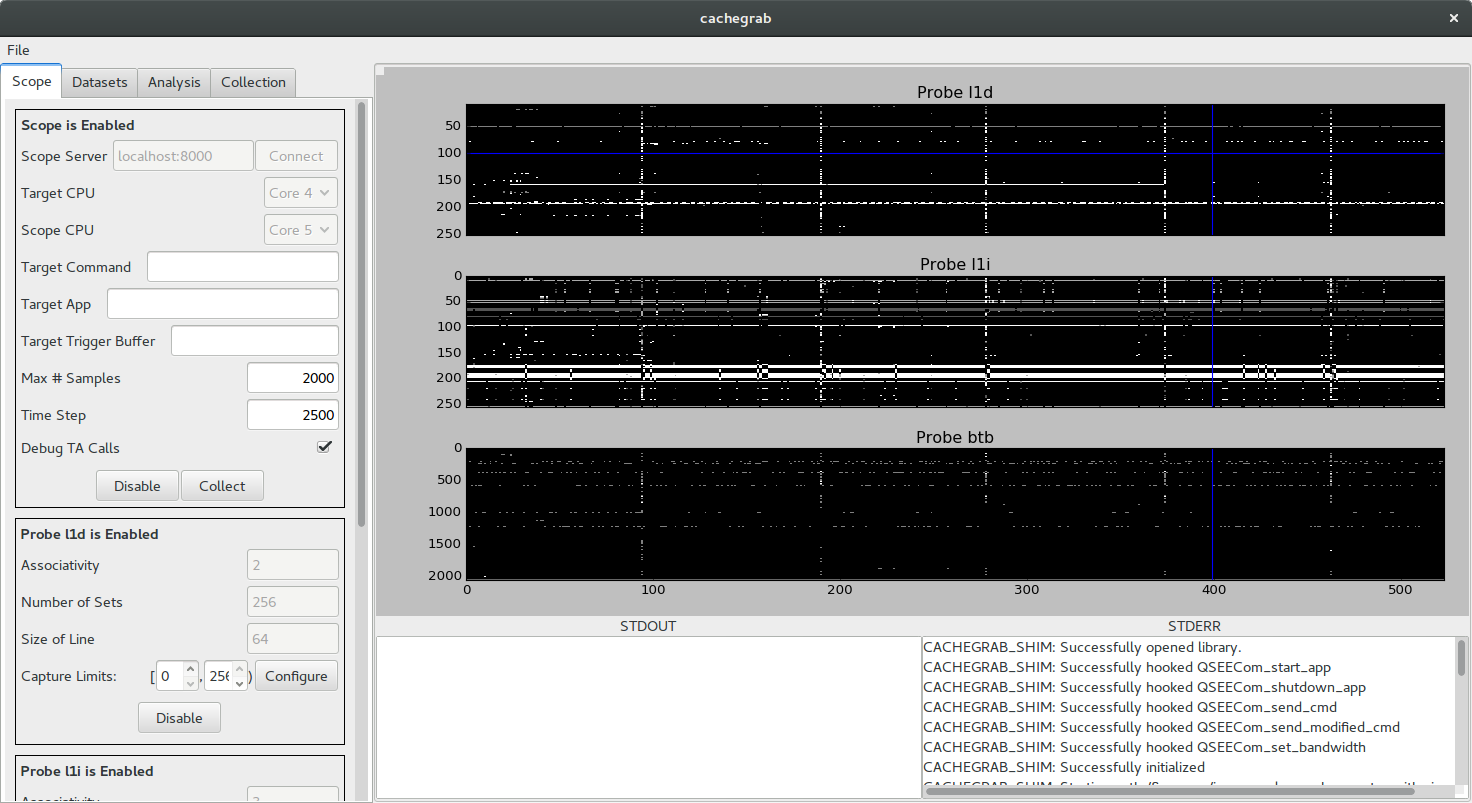 nccgroup/cachegrab
一款旨在帮助针对支持 TrustZone 的 ARMv8 内核安全世界中的软件执行和可视化踪迹驱动缓存攻击的工具
 roeeh/bootmodechecker
此应用可检查你是否容易受到 CVE-2016-8467 攻击,以及/或者你的 bootmode 属性是否已被篡改。
 michaelroland/omapi-cve-2015-6606-exploit
用于验证 CVE-2015-6606 的简单漏洞利用程序
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
针对 Android 10 (AOSP R33) 框架基础的 CVE-2020-0137 概念验证利用,演示了 Android 运行时中的权限提升漏洞。
 pjlantz/droidbox
面向Android应用的动态分析沙箱,用于监控运行时期间的网络流量、文件操作、加密API调用、权限绕过以及信息泄露行为。
 isciurus/hexacon2022_appleavd
Hexacon 2022 研究工件,涵盖 AppleAVD 攻击面分析与针对 Apple 平台安全的利用技术。
 secmob/pocforcve-2015-1528
我将在 Black Hat 之后提交 POC
 synacktiv/shannon-dbg
Shannon Baseband 的调试器
 nccgroup/test_avb_key
用于检查 Android 验证启动映像 (vbmeta) 是否使用公开已知的测试密钥签名的 Python 工具,可识别发布版本中的错误配置。
 viliuskraujutis/androidbroadcastsmonitor
一款用于在你的 Android 设备上订阅并接收所有标准 Android 广播的工具。
 knowlily/cve-2026-43499-honor
CVE-2026-43499 (GhostLock) rt_mutex stack-UAF privilege escalation research on Honor BVL-AN16 (Magic6 Pro, SM8650, kernel 6.1.128). Includes analysis…
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) kernel exploit port for REDMI K90 Pro Max Taiwan firmware (myron, WPMTWXM) — offsets, build guide, prebuilt binary