Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/synacktiv/frinet
动态分析 (沙盒)漏洞分析逆向工程调试器移动安全二进制分析
GitHubsynacktiv/frinet

frinet

基于Frida的跟踪器,可更轻松地在Android、iOS、Linux、Windows及大多数相关架构上进行逆向工程。

查看仓库
62457385个月前Kitploit 审核通过
分享

Frinet

通过将 Frida 与增强版 Tenet 相结合,Frinet 有助于大型程序研究、漏洞研究以及 iOS、Android、Linux、Windows 和大多数架构上的根因分析。Synacktiv 网站上的博客文章
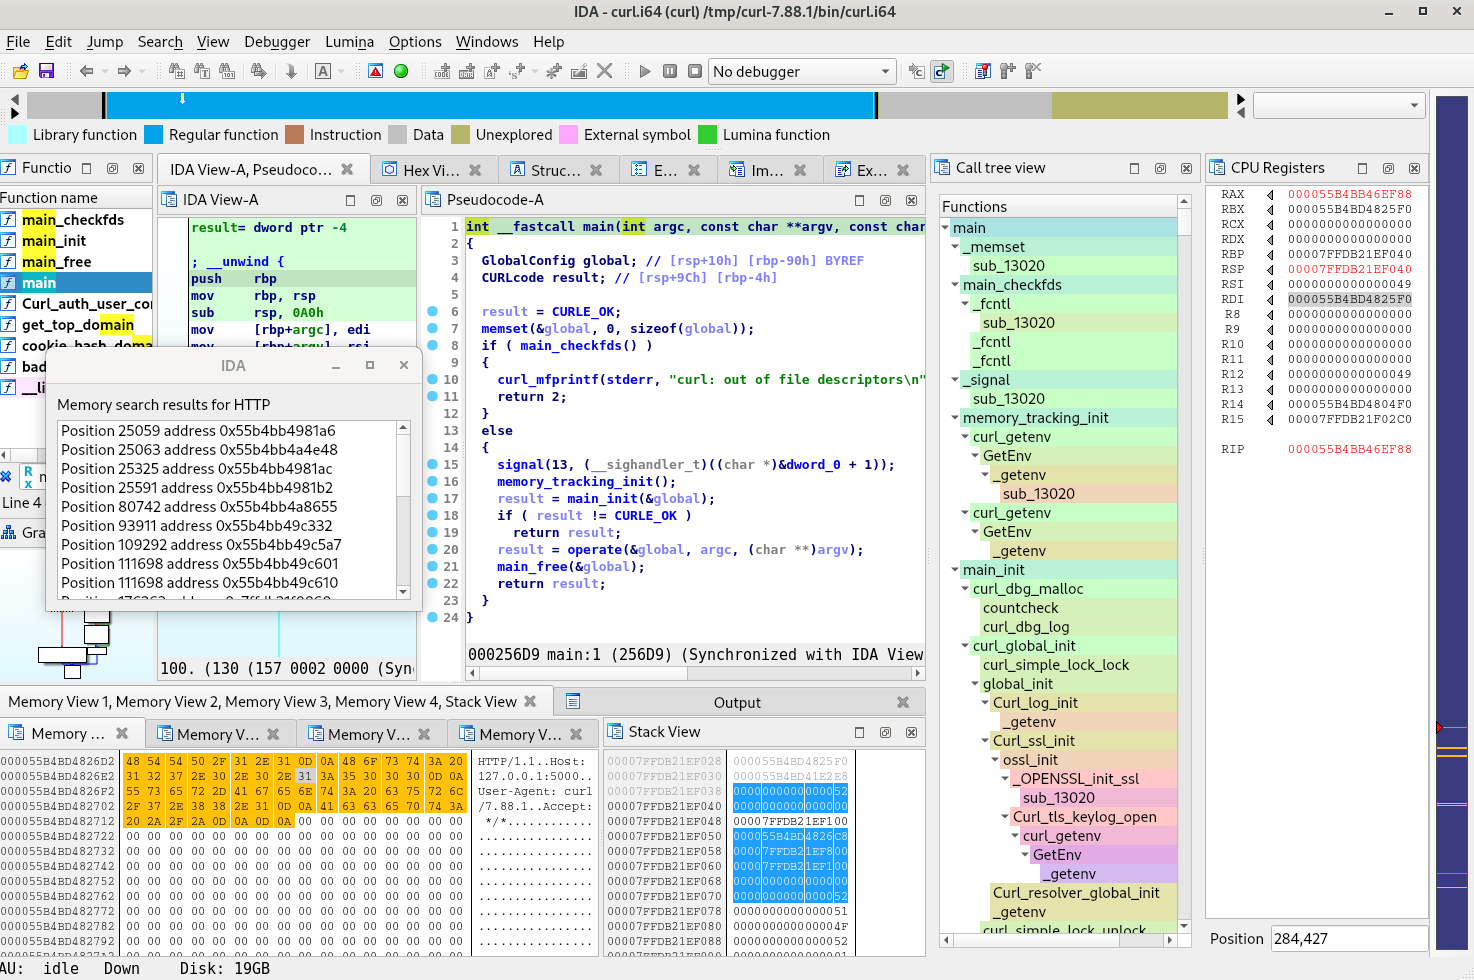
Tenet

此版本是对 synacktiv/frinet 的完全重写(最初是 gaasedelen/tenet 的一个分支)。 你仍然可以在 legacy 分支 上找到旧版本。

该项目已在 SSTIC 2026(法语)上展示:视频/幻灯片/论文。

新架构基于四个组件:

  • Indexer:一个 Rust CLI,用于从跟踪文件中生成优化索引。
  • Backend:一个 Rust crate,实现专门的算法来查询优化索引文件。
  • Backend (Python bindings):一个 Rust crate,提供 Python 接口。
  • IDA Plugin:一层薄的 Python 代码,用于查询后端数据并将其集成到 IDA 界面中。

功能特性

基于 Frida 的跟踪器:与旧版 Frinet 相同。

索引器 / 后端:

  • 高效索引多达 20 亿条指令(约 100 GB)的跟踪记录。
  • 与跟踪格式无关(目前仅支持 Tenet 格式)。
  • 多线程内存搜索,完整支持正则表达式。
  • 可作为独立 Rust 库使用:crates/db。

前端:

  • 时间线 / 寄存器 / 内存视图。
  • 汇编时间线轨迹(红/绿/蓝)。
  • 内存读/写断点。
  • 跳转到首次/上一次/下一次/最后一次执行。

缺失功能与待办事项

  • 使前端功能与 Frinet v1 达到同等水平:
    • 调用树视图尚未实现。
  • 界面打磨。

构建与安装

# Build the Python bindings shared lib
apt install python3-dev
cargo build --release
cp target/release/libfrinet_db.so frontend/frinet_db.so

# Symlink (or copy) the IDA Plugin
ln -s $PWD/frontend ~/.idapro/plugins/frinet

用法

# 1. Trace /bin/ls with frida
python tracer/trace.py spawn /bin/ls ls 0x4c00

# 2. Build an optimised index of the trace
cargo run --bin frinet --release -- index --format tenet tracer/traces/ls_xxxx.tenet ls.db

# 3. Open the trace in IDA (File > Load File > Open Frinet DB...)

测试、模糊测试与基准测试

cargo test

cargo install cargo-fuzz
cargo +nightly fuzz run --fuzz-dir crates/fuzz register_indexing

cargo install cargo-criterion
BENCH_DB=my.db cargo criterion

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    420
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →








