

ThreatExchange
 facebook/threatexchange
用于携手对抗数字危害的信任与安全工具。
defensive-toolsioc-managementthreat-feeds-aggregators+2
1.4k45分钟前
facebook/threatexchange用于携手对抗数字危害的信任与安全工具。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
 cyb3rxp/awesome-soc
一个精选的知识库,用于构建、运行和完善 SOC(包括 CSIRT)。
 mthcht/awesome-lists
面向 SOC/CERT/CTI 检测与应急响应的精选威胁情报源、IoC 列表、YARA 规则及 DFIR 工具参考库。


 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 mvt-project/mvt
面向 Android 和 iOS 设备的取证收集与分析工具包,利用公开和私有的入侵指标(IOC)识别由已知间谍软件造成的潜在入侵。

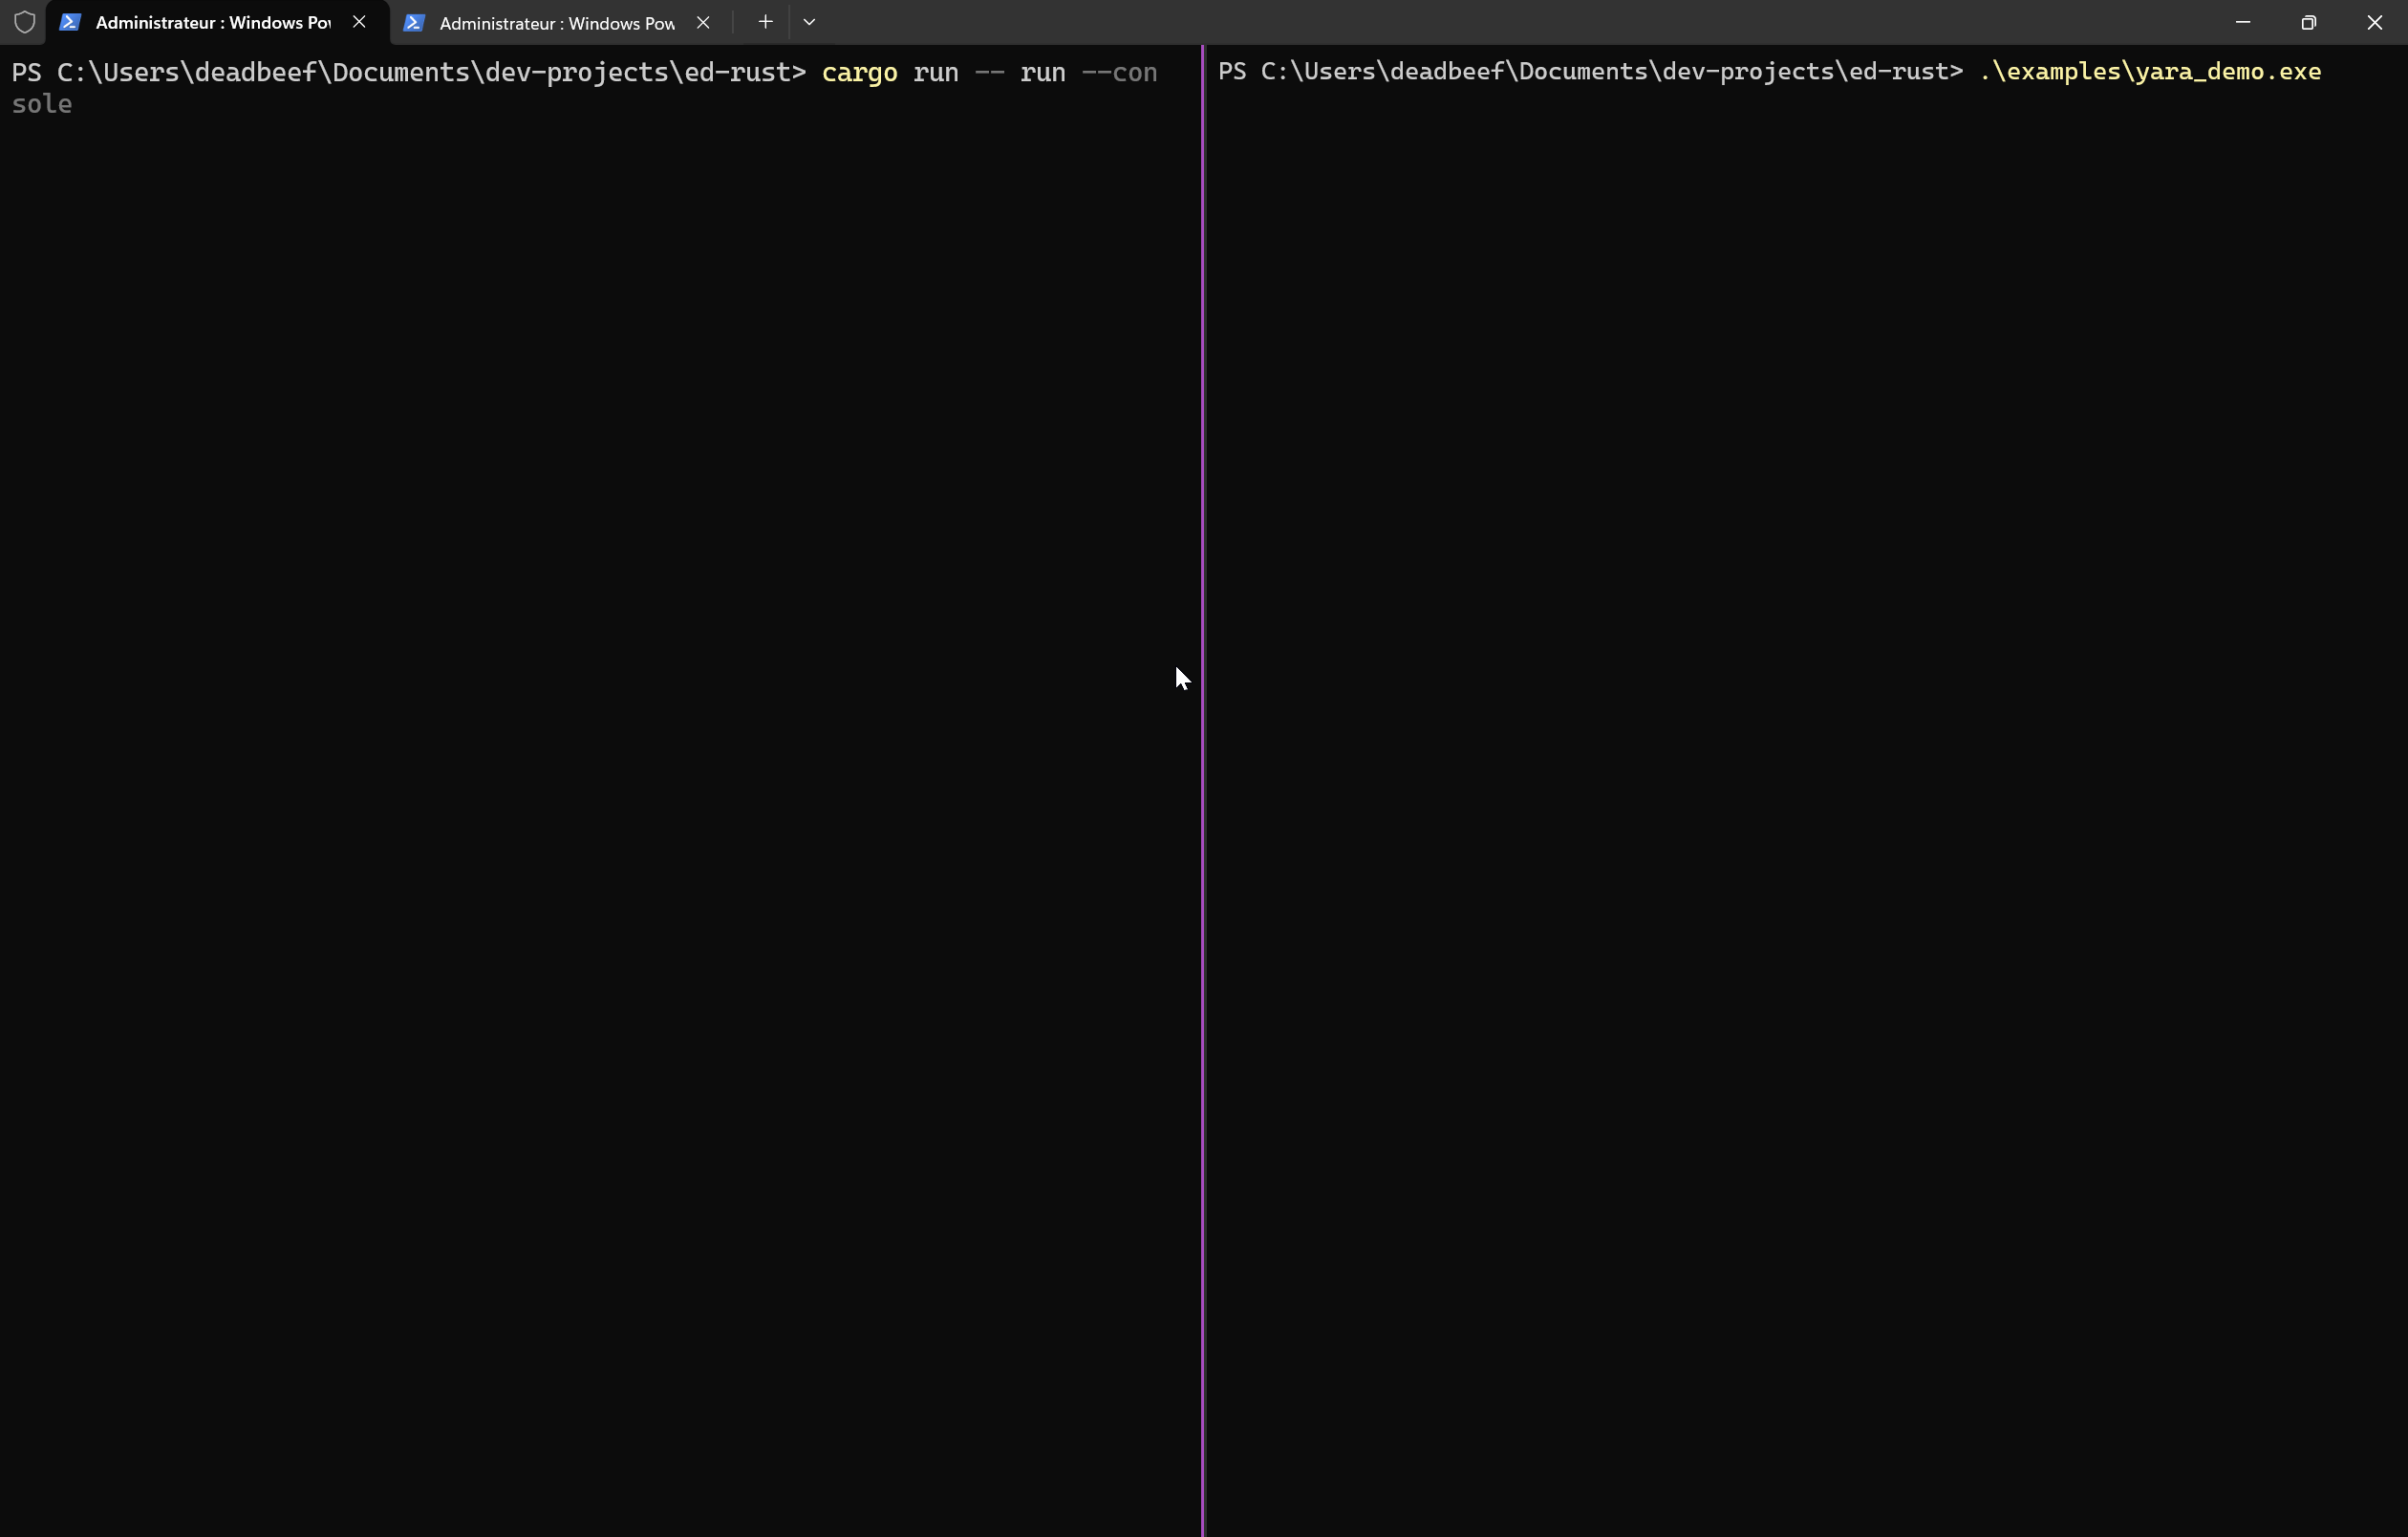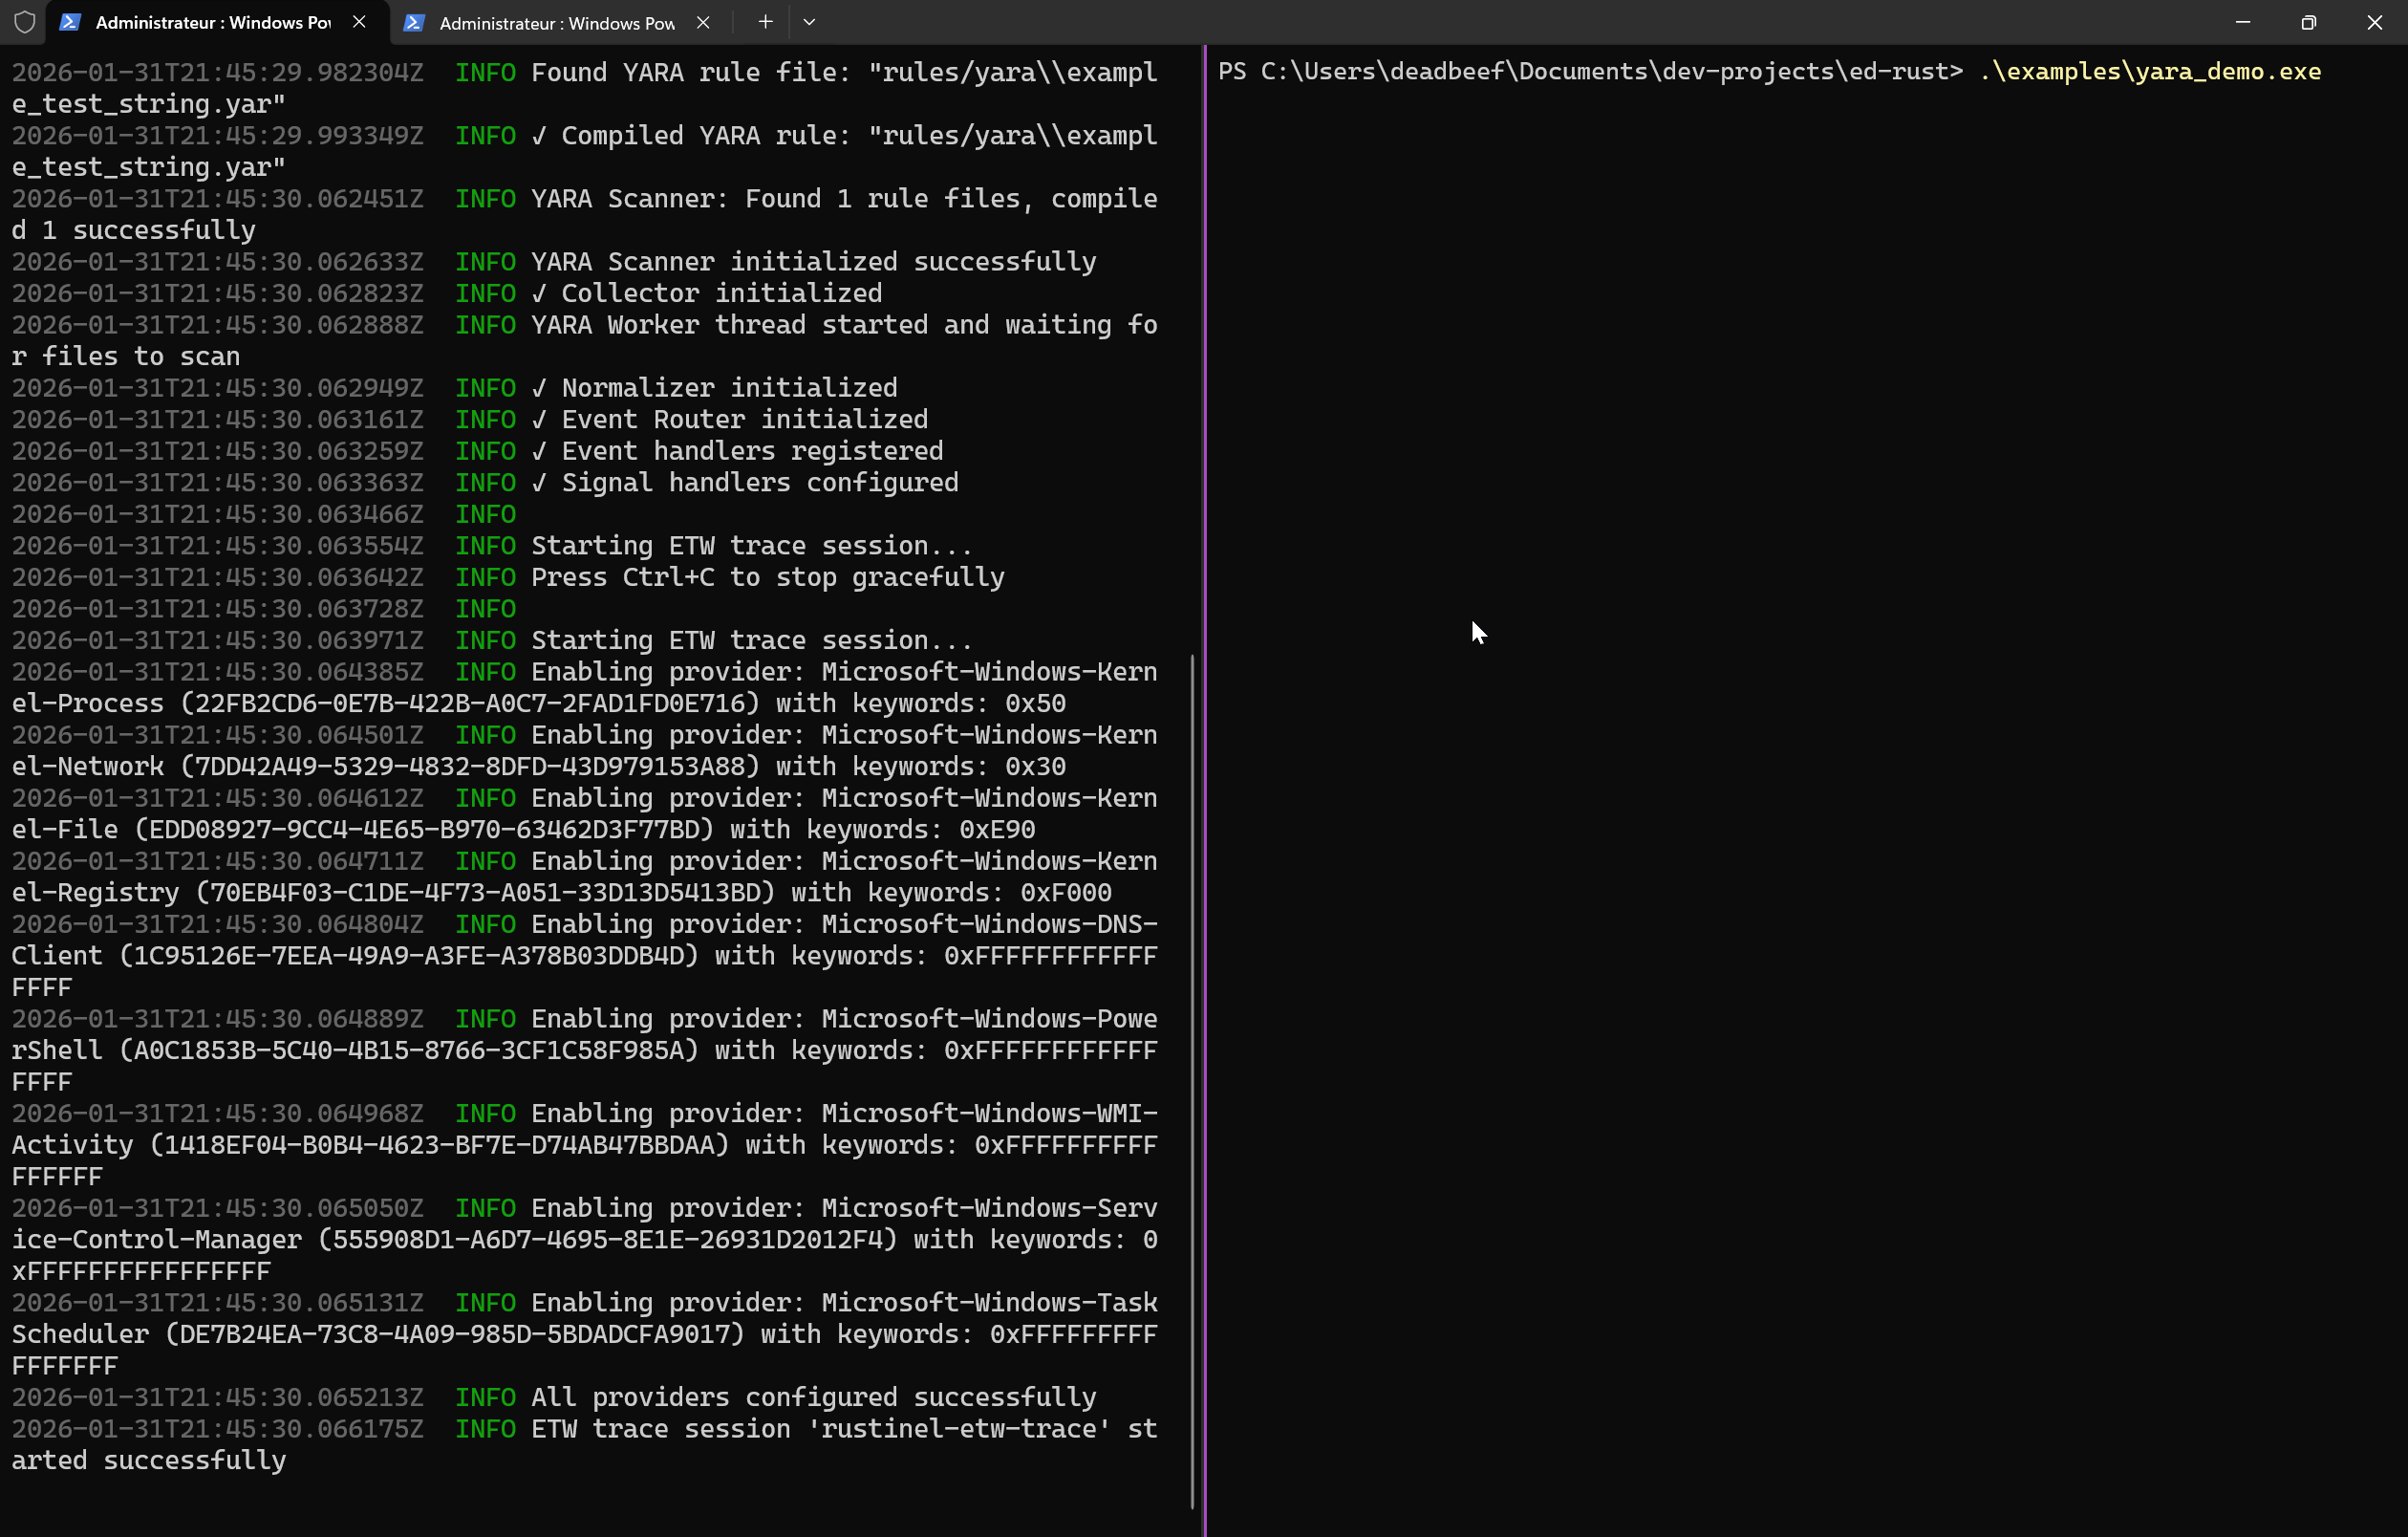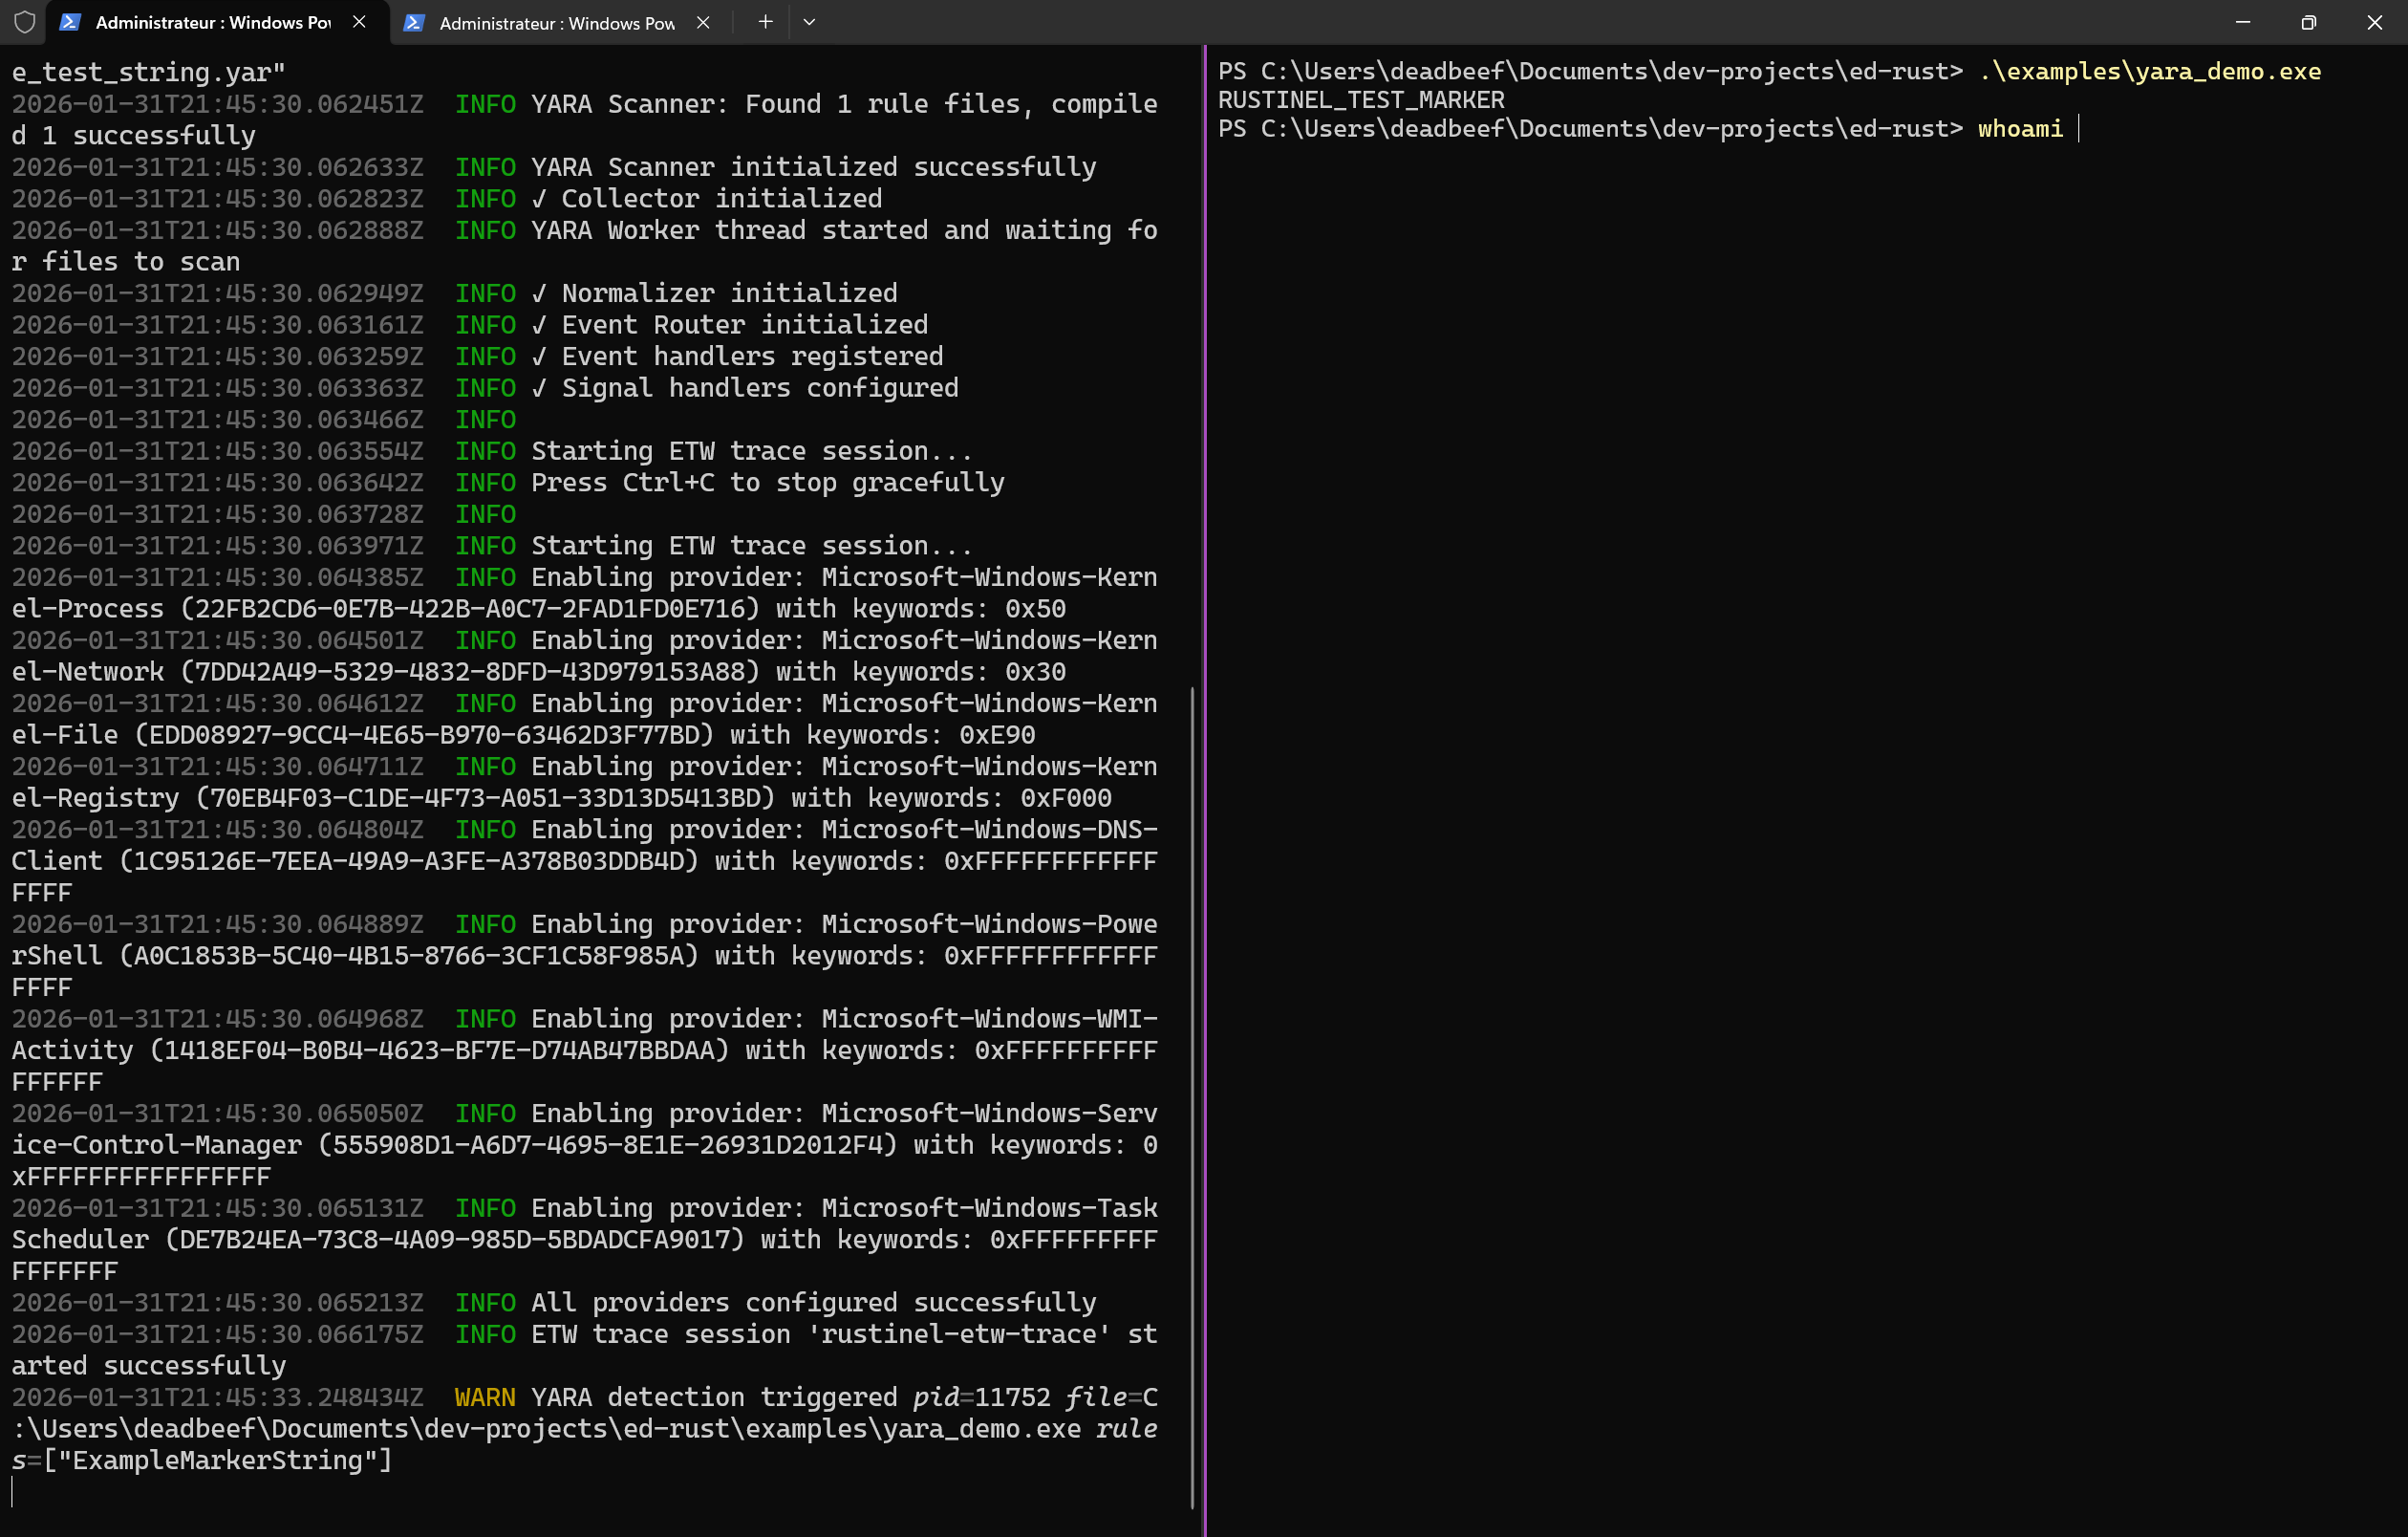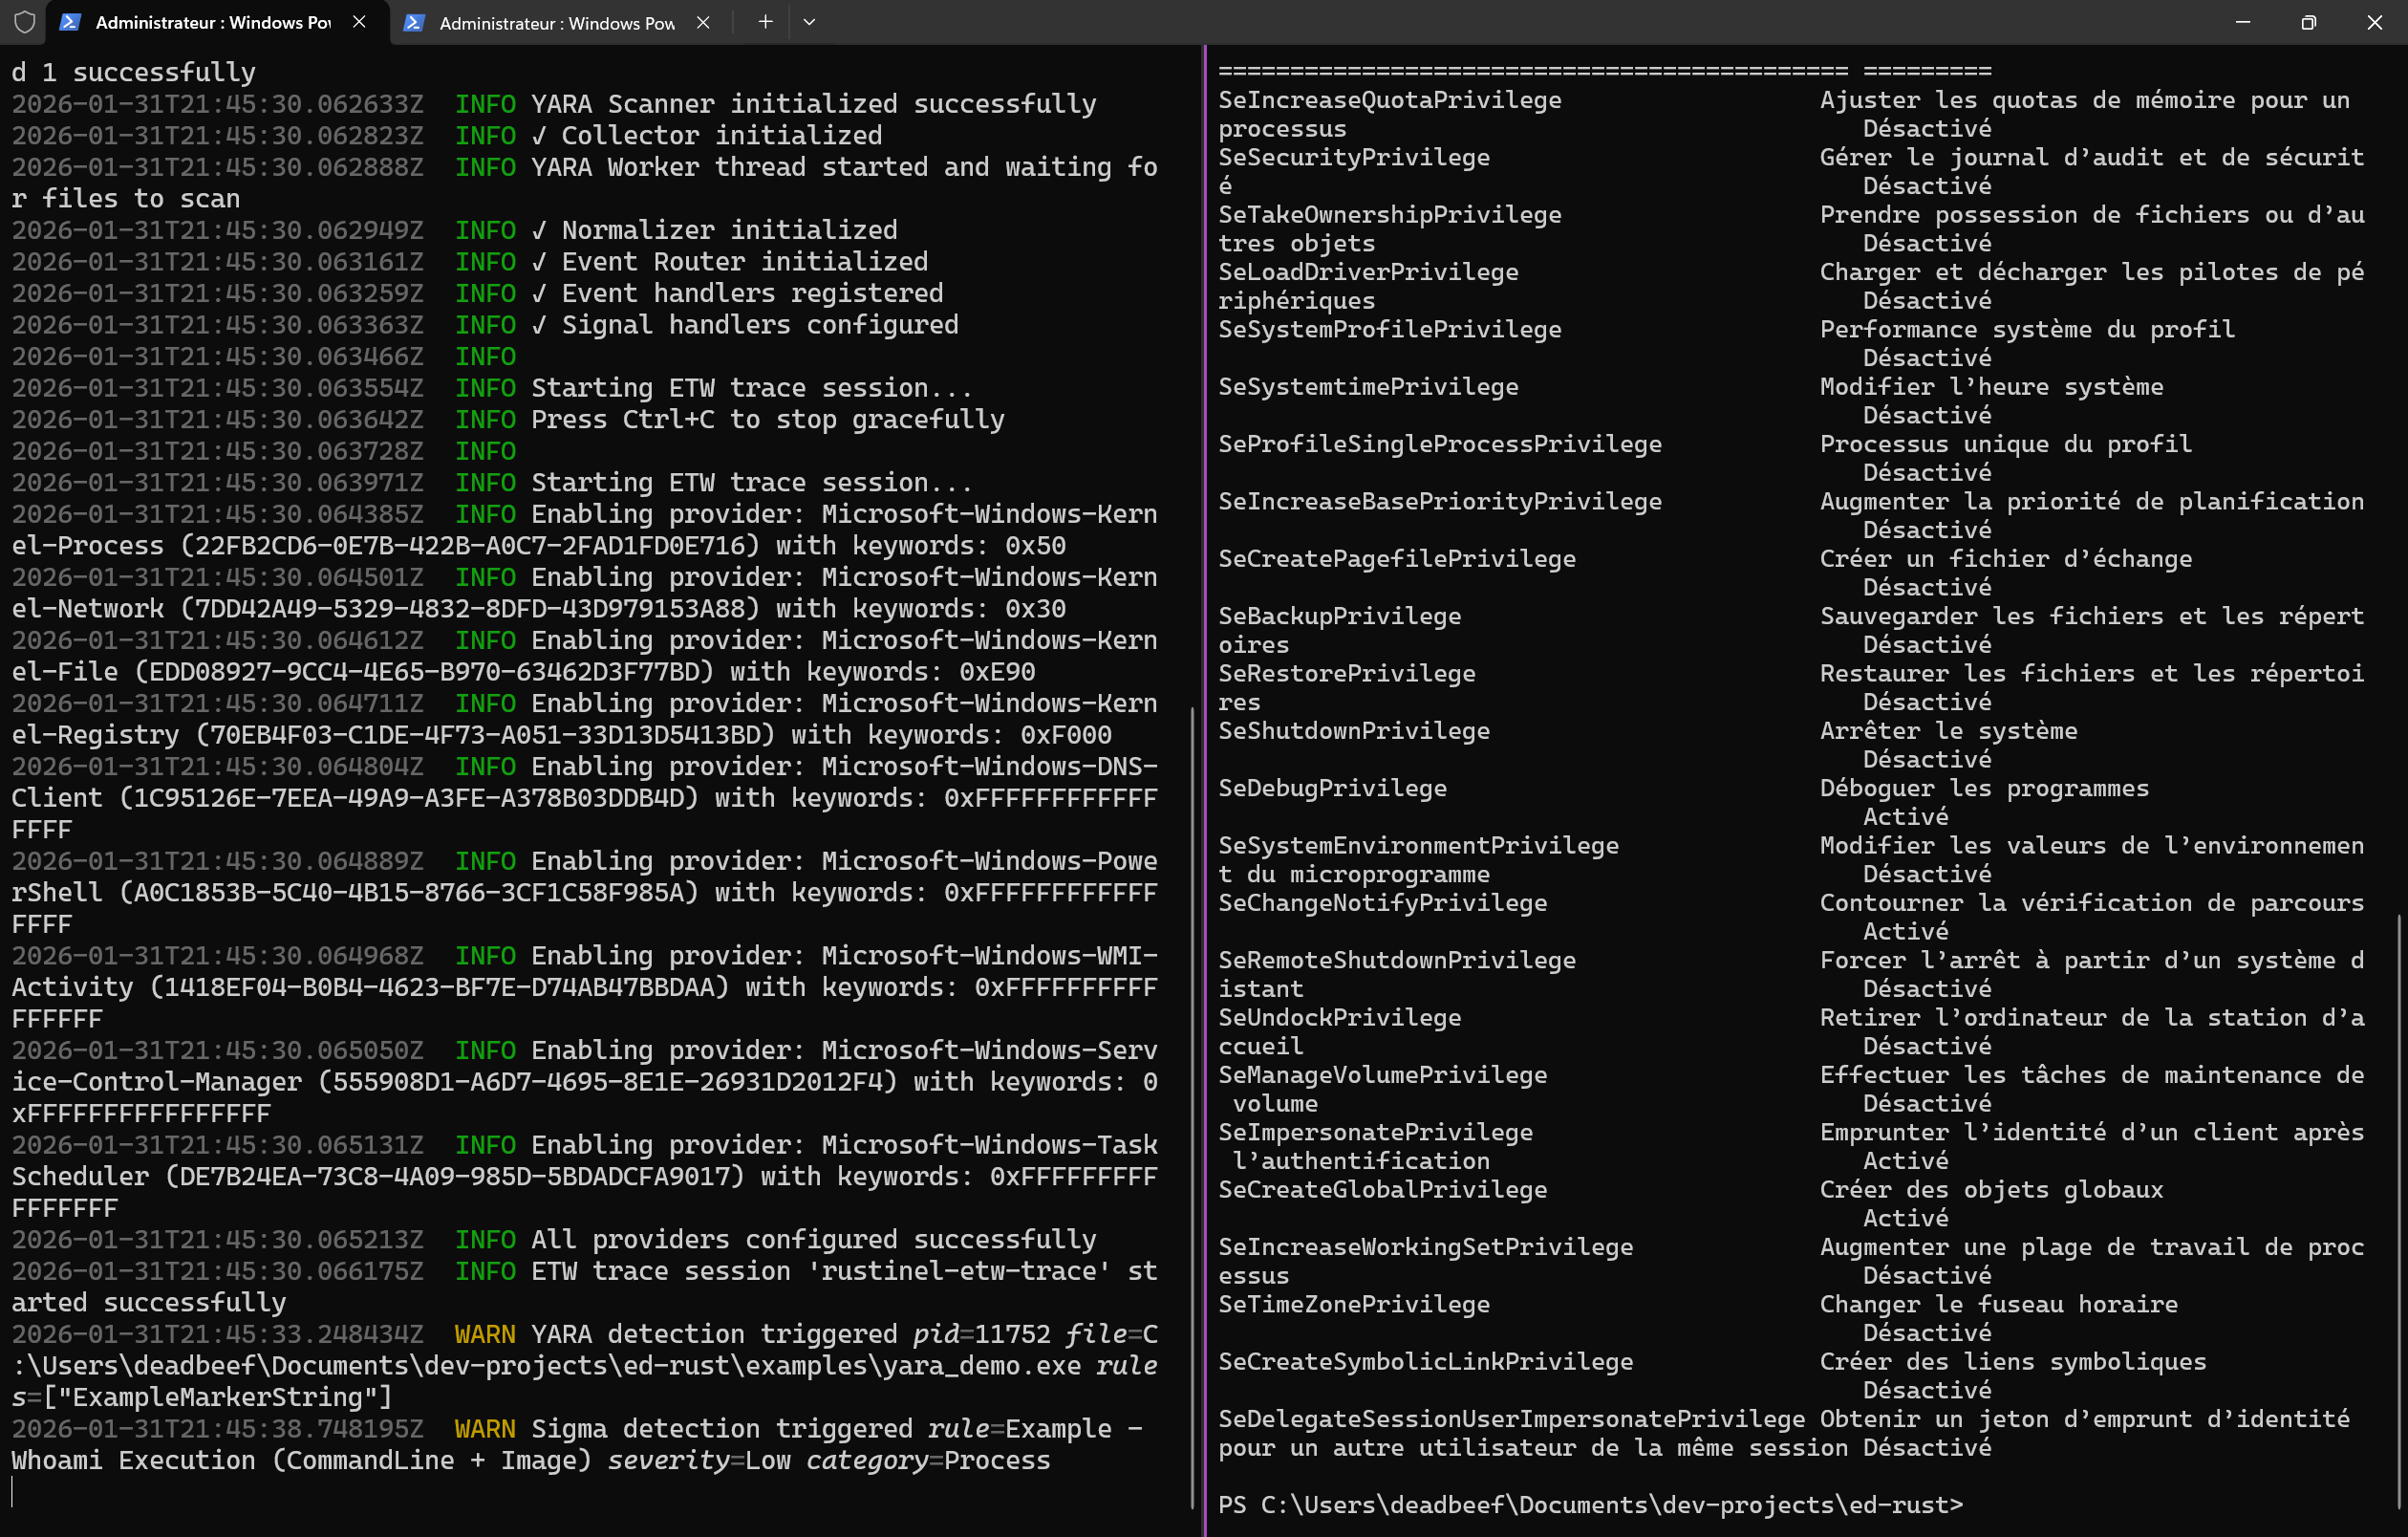 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 log2timeline/plaso
数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 magicsword-io/loldrivers
精心策划的易受攻击和恶意Windows驱动程序数据库,包含YARA、Sigma、ClamAV和Sysmon检测规则,用于主动威胁狩猎和事件响应。
 stamparm/maltrail
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。

 vpierre/ndaal_public_sbom_auditor
离线单二进制 Web 应用,可导入 CycloneDX、SPDX 和 syft SBOM,运行 CVE 扫描器集成,使用 EPSS、CISA-KEV 和 nuclei 丰富发现结果,并导出 SARIF、CSAF 和 PDF。