AFLplusplus
 aflplusplus/aflplusplus
AFL++ 是一款最先进的模糊测试工具,在基准测试中排名第一。它最初基于 AFL。如今它配备了 qemu 5.1、无冲突覆盖率、增强的 laf-intel 与 redqueen、AFLfast++ 功耗调度、MOpt 变异器、unicorn_mode 以及更多功能!
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
6.7k
aflplusplus/aflplusplusAFL++ 是一款最先进的模糊测试工具,在基准测试中排名第一。它最初基于 AFL。如今它配备了 qemu 5.1、无冲突覆盖率、增强的 laf-intel 与 redqueen、AFLfast++ 功耗调度、MOpt 变异器、unicorn_mode 以及更多功能!
 danielmiessler/seclists
精心策划的用于安全评估的字典集合,包括用户名、密码、URL、模糊测试载荷以及用于渗透测试和情报收集的敏感数据模式。
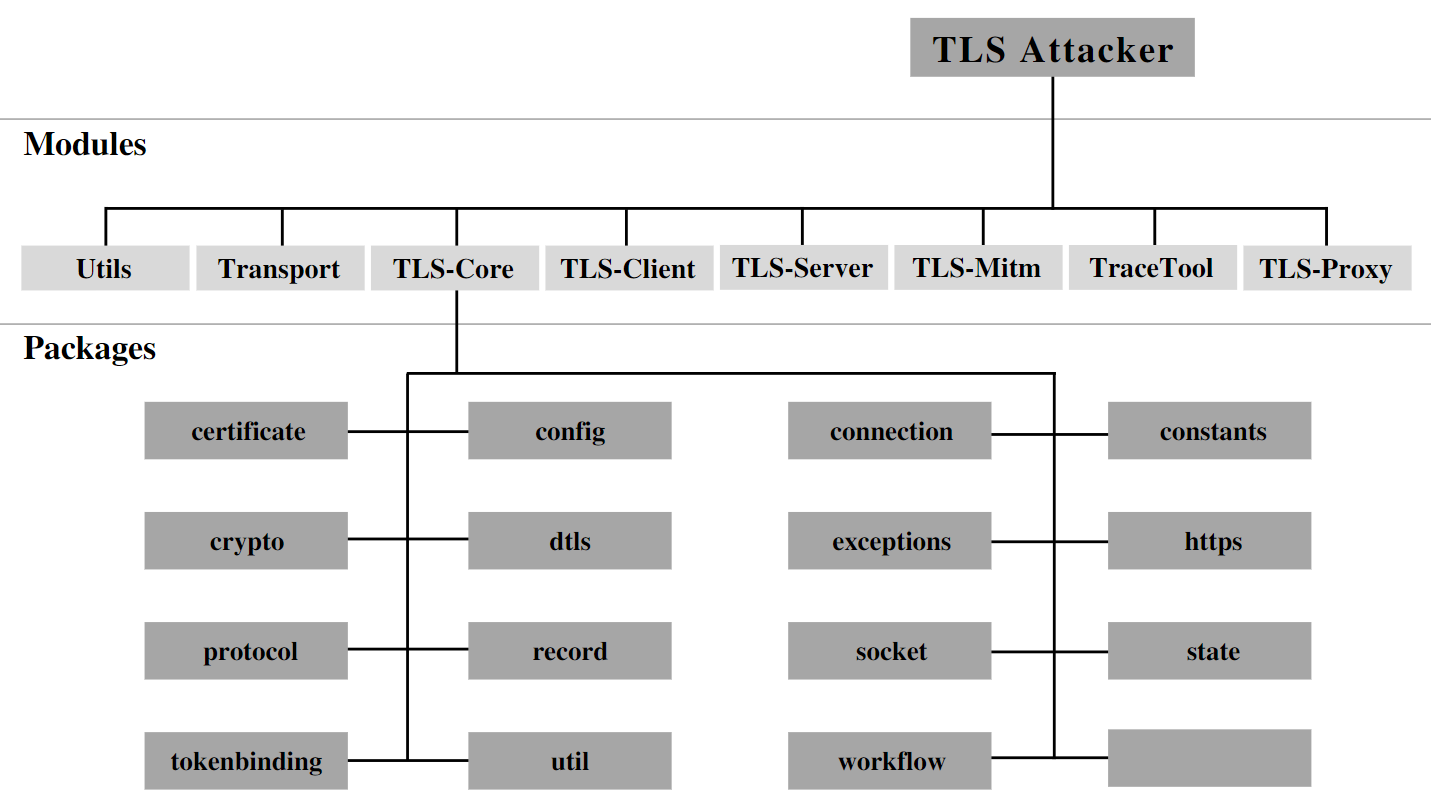 tls-attacker/tls-attacker
基于Java的框架,用于对TLS库进行系统化模糊测试和分析。支持任意协议消息的构造、修改以及对TLS客户端/服务器进行漏洞发现测试。
 tno-s3/wuppiefuzz
基于 LibAFL 开发的覆盖率引导型 REST API 模糊测试器
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 endava/cats
自动化REST API模糊测试和负面测试工具,针对OpenAPI端点。无需编码即可生成、运行并报告数千个自我修复测试,涵盖边界和安全场景。
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 maurosoria/dirsearch
Web 路径扫描器
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 yslxotwod/imsisting
面向 2G GSM、3G UMTS、4G LTE 和 5G NR 空口、核心网、SIM 身份、射频追踪与攻击分析的 GTK4 与 CLI 蜂窝安全工具包,包含 57 个模块。
 b2r2-org/b2r2
B2R2 是一个完全用 F# 编写的托管二进制分析框架。它提供了丰富的算法、函数和工具,用于逆向工程、程序分析和二进制级检查。
 sjkim1127/reversecore_mcp
一个以安全为先的MCP服务器,赋能AI代理执行自动逆向工程、恶意软件分析、取证、漏洞研究和SAST——由Radare2、YARA、LIEF、Capstone等驱动。
 0sec-labs/0
多玩家 AI 进攻性安全操作系统——开放、自我改进、可扩展。发现、验证并修复漏洞。