
ILSpy
 icsharpcode/ilspy
.NET 反编译器,支持PDB生成、ReadyToRun、元数据(及更多)——跨平台!
static-analysiscode-analysisreverse-engineering+2
 capstone-engine/capstone
多架构反汇编框架,提供轻量级、线程安全的 API,用于跨 20 多种硬件架构的二进制分析、逆向工程和恶意软件研究。
 lief-project/lief
跨平台库,用于解析、修改和抽象ELF、PE和MachO可执行格式。支持C++、Python和Rust API,并具备反汇编器、汇编器和调试信息功能。

 winsiderss/systeminformer
实时Windows系统监控工具,具备高级进程、网络和磁盘分析,堆栈跟踪调试,恶意软件检测以及服务管理功能。便携且免费。
 advdebug/brovan
用户模式的 x86_64 二进制模拟器,用于恶意软件分析和逆向工程。支持 PE、ELF、内存转储和原始二进制文件,具备系统调用追踪、网络转储以及沙箱环境中的交互式调试功能。
 momo5502/sogen
🪅 Windows 与 Linux 用户空间模拟器
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集

 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
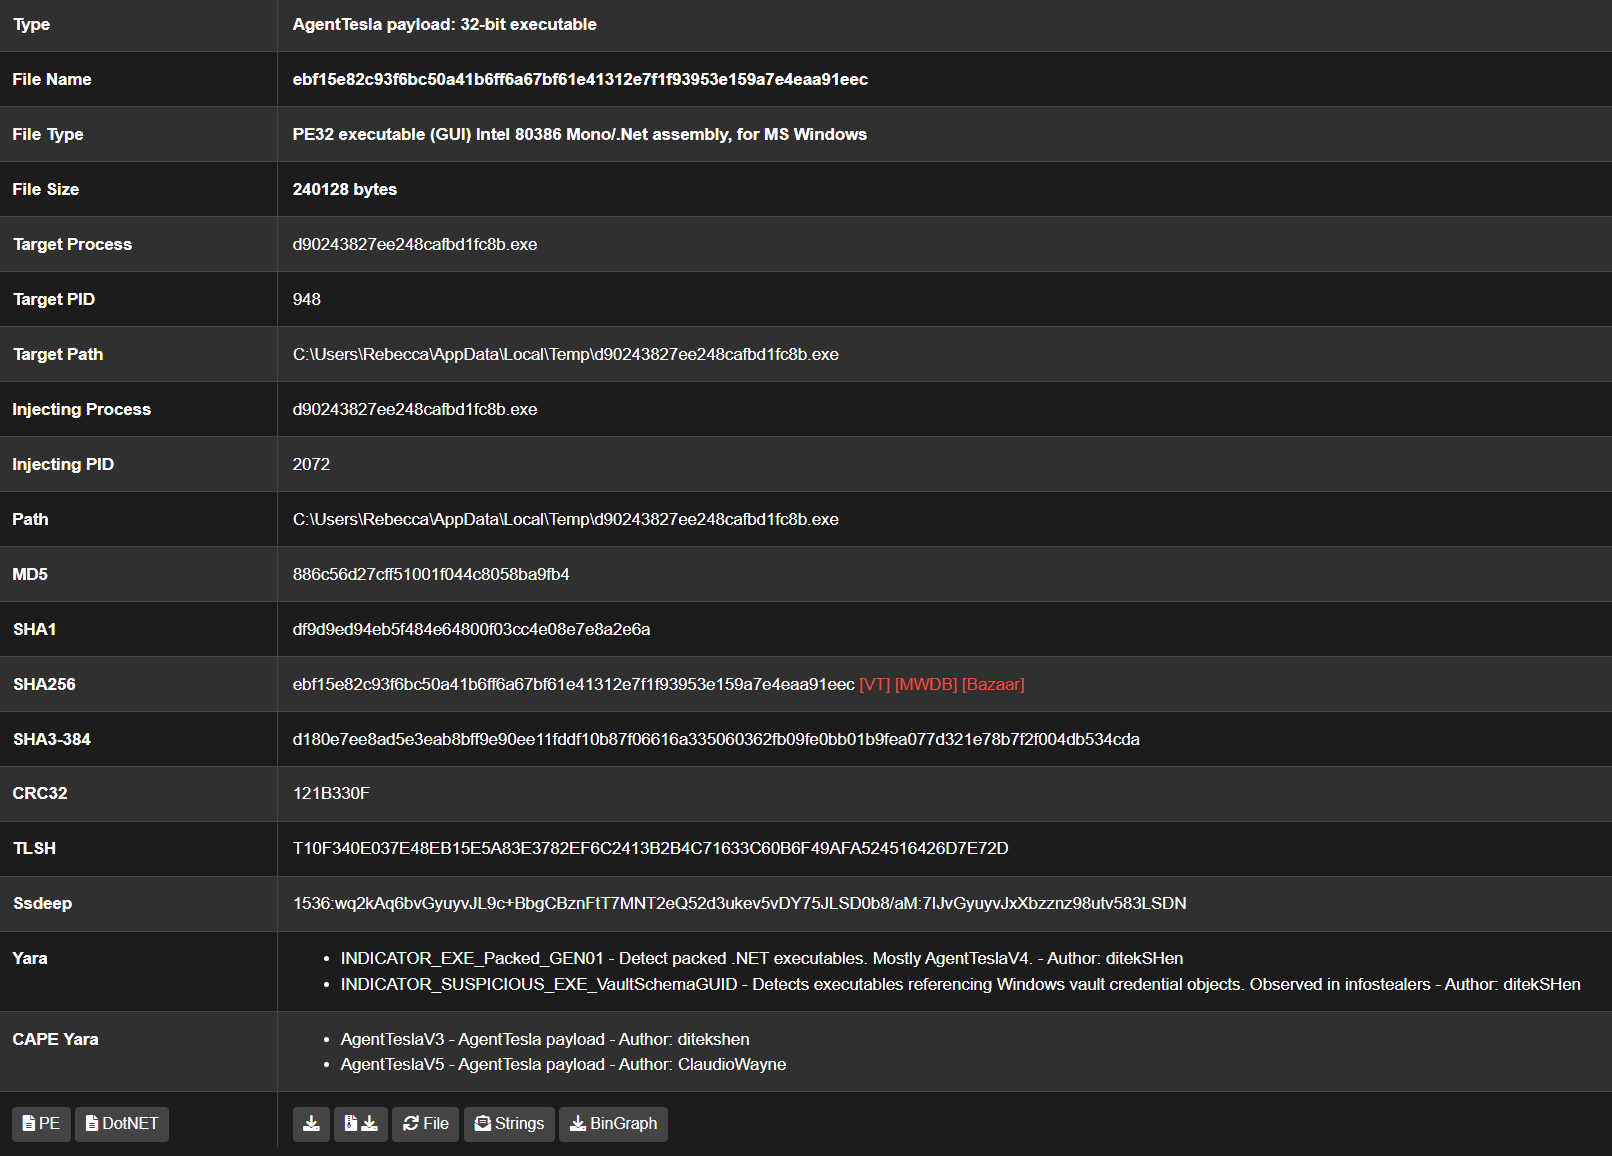 kevoreilly/capev2
恶意软件配置与有效载荷提取
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 strace/strace
Linux系统调用跟踪器,使用ptrace来监控、调试和分析系统调用、信号传递以及进程状态变化,用于诊断和教学。
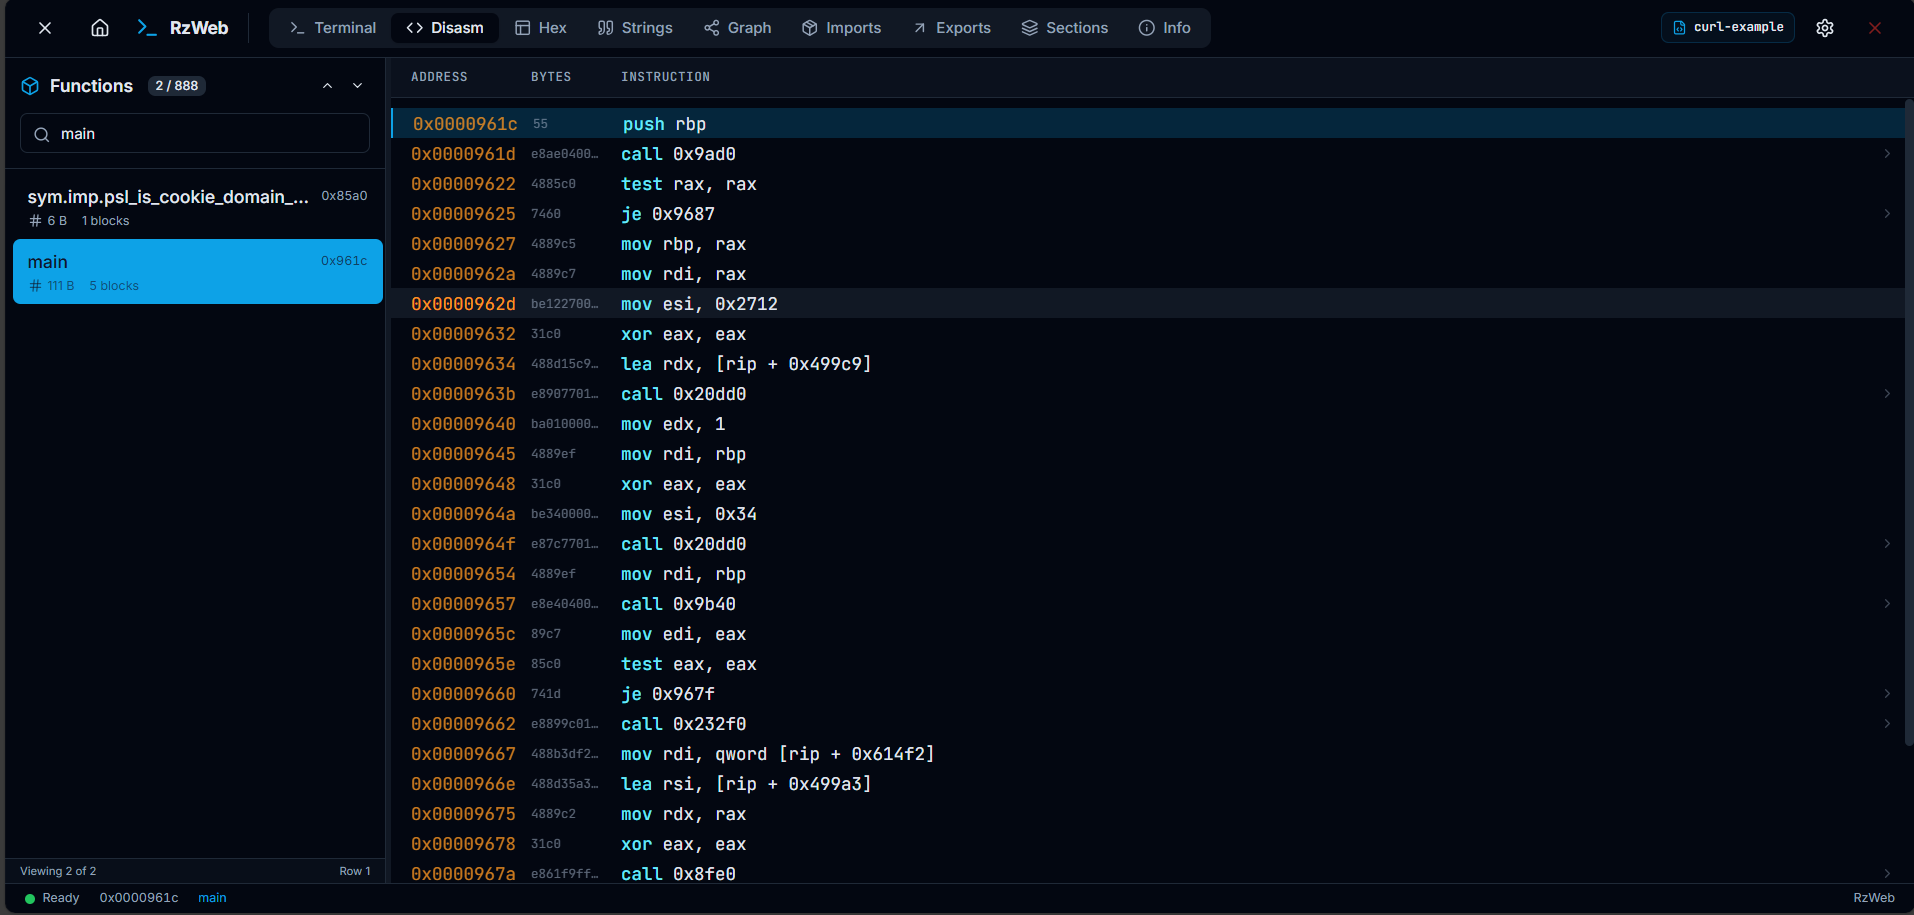 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 dnspyex/dnspy
知名 .NET 调试器和程序集编辑器 dnSpy 的非官方复兴版